 pvharmo2/gha-lab-becf103a54
अधिकृत सुरक्षा-अनुसंधान पुनरुत्पादन CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x): wazuh FIM Windows एकीकरण वर्कफ़्लो आर्टिफैक्ट्स में artipacked GITHUB_TOKEN लीक

स्वचालित शोध आर्टिफैक्ट — अपस्ट्रीम प्रोजेक्ट नहीं।
यह रिपॉजिटरी Université Laval में मास्टर थीसिस के लिए एक स्वचालित हार्नेस द्वारा निर्मित एक डिस्पोजेबल लैब है, जो प्रकाशित GitHub Actions वर्कफ़्लो कमजोरियों को पुन: प्रस्तुत करने पर केंद्रित है। यह कमिट
688972da589e5d40d2a81bcd738240303a3dc45a(2025-06-10) परwazuh/wazuhका एक शब्दशः स्नैपशॉट है, जो उस प्रोजेक्ट के अपने लाइसेंस के तहत पुनर्वितरित किया गया है, जिसकी फ़ाइल इस स्नैपशॉट में अपरिवर्तित शामिल है।अपस्ट्रीम प्रोजेक्ट शामिल नहीं है, उसे कभी लक्षित नहीं किया जाता है, और यहाँ अध्ययन की गई कमजोरी पहले से ही सार्वजनिक है। इस रिपॉजिटरी में हर सीक्रेट और वेरिएबल एक यादृच्छिक रूप से उत्पन्न डमी मान है — कोई वास्तविक क्रेडेंशियल मौजूद नहीं है। एक्शन संदर्भ और रनर इमेज 2025-06-10 पर उनके हल किए गए मानों पर पिन किए गए हैं; स्नैपशॉट में किए गए हर बदलाव के लिए हार्नेस आउटपुट में
pinning.mdदेखें।प्रश्न या आपत्तियाँ: [email protected]


Wazuh एक मुफ्त और ओपन सोर्स प्लेटफ़ॉर्म है जिसका उपयोग खतरे की रोकथाम, पहचान और प्रतिक्रिया के लिए किया जाता है। यह ऑन-प्रिमाइसेस, वर्चुअलाइज़्ड, कंटेनरीकृत और क्लाउड-आधारित वातावरणों में वर्कलोड की सुरक्षा करने में सक्षम है।
Wazuh समाधान में एक एंडपॉइंट सुरक्षा एजेंट शामिल है, जो निगरानी किए गए सिस्टम पर तैनात किया जाता है, और एक प्रबंधन सर्वर, जो एजेंटों द्वारा एकत्रित डेटा को इकट्ठा और विश्लेषण करता है। इसके अलावा, Wazuh को Elastic Stack के साथ पूरी तरह से एकीकृत किया गया है, जो एक खोज इंजन और डेटा विज़ुअलाइज़ेशन टूल प्रदान करता है जो उपयोगकर्ताओं को अपने सुरक्षा अलर्ट के माध्यम से नेविगेट करने की अनुमति देता है।
Wazuh समाधान के कुछ अधिक सामान्य उपयोग मामलों की एक संक्षिप्त प्रस्तुति।
घुसपैठ का पता लगाना
Wazuh एजेंट निगरानी किए गए सिस्टम को मैलवेयर, रूटकिट और संदिग्ध विसंगतियों की तलाश में स्कैन करते हैं। वे छिपी हुई फ़ाइलों, छिपी हुई प्रक्रियाओं या अपंजीकृत नेटवर्क लिसनर के साथ-साथ सिस्टम कॉल प्रतिक्रियाओं में असंगतताओं का पता लगा सकते हैं।
एजेंट क्षमताओं के अलावा, सर्वर घटक घुसपैठ का पता लगाने के लिए सिग्नेचर-आधारित दृष्टिकोण का उपयोग करता है, एकत्रित लॉग डेटा का विश्लेषण करने और समझौता के संकेतकों की तलाश करने के लिए अपने नियमित अभिव्यक्ति इंजन का उपयोग करता है।
लॉग डेटा विश्लेषण
Wazuh एजेंट ऑपरेटिंग सिस्टम और एप्लिकेशन लॉग पढ़ते हैं, और नियम-आधारित विश्लेषण और भंडारण के लिए उन्हें सुरक्षित रूप से एक केंद्रीय प्रबंधक को अग्रेषित करते हैं। जब कोई एजेंट तैनात नहीं होता है, तो सर्वर नेटवर्क डिवाइस या एप्लिकेशन से syslog के माध्यम से डेटा भी प्राप्त कर सकता है।
Wazuh नियम आपको एप्लिकेशन या सिस्टम त्रुटियों, गलत कॉन्फ़िगरेशन, प्रयासित और/या सफल दुर्भावनापूर्ण गतिविधियों, नीति उल्लंघनों और विभिन्न अन्य सुरक्षा और परिचालन मुद्दों के बारे में जागरूक करने में मदद करते हैं।
फ़ाइल अखंडता निगरानी
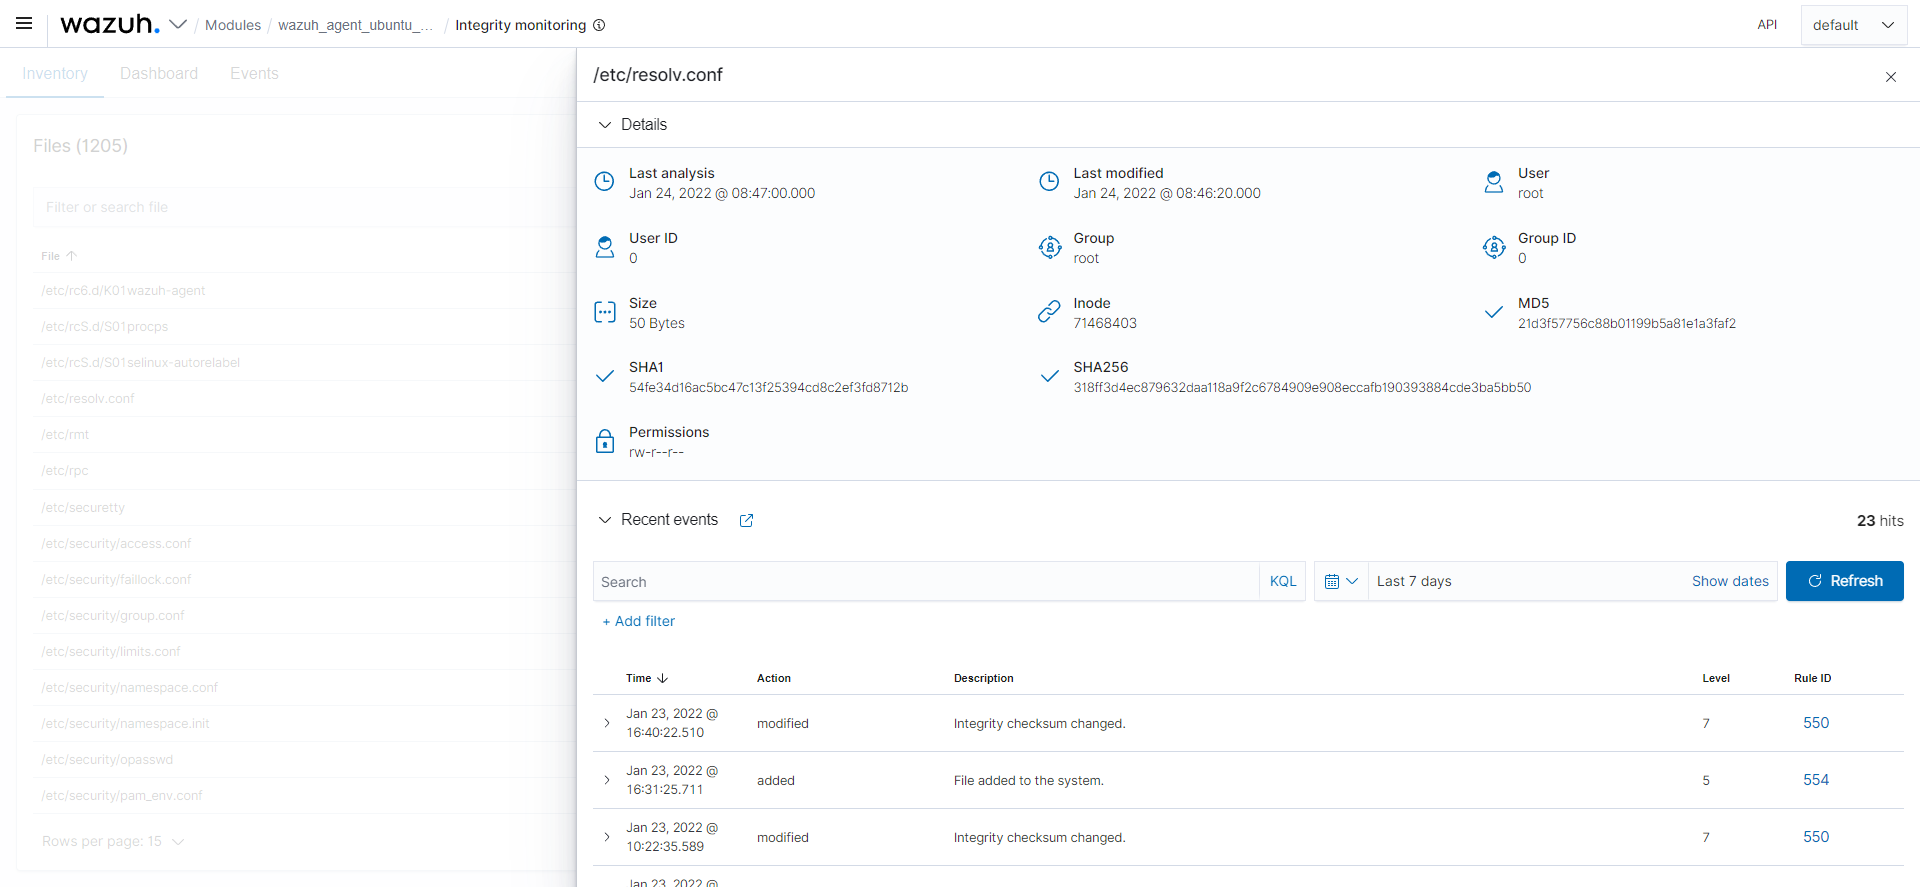
Wazuh फ़ाइल सिस्टम की निगरानी करता है, उन फ़ाइलों की सामग्री, अनुमतियों, स्वामित्व और विशेषताओं में परिवर्तन की पहचान करता है जिन पर आपको नज़र रखने की आवश्यकता है। इसके अलावा, यह मूल रूप से फ़ाइलों को बनाने या संशोधित करने के लिए उपयोग किए जाने वाले उपयोगकर्ताओं और एप्लिकेशन की पहचान करता है।
फ़ाइल अखंडता निगरानी क्षमताओं का उपयोग खतरों या समझौता किए गए होस्ट की पहचान करने के लिए खतरे की खुफिया जानकारी के साथ संयोजन में किया जा सकता है। इसके अलावा, PCI DSS जैसे कई नियामक अनुपालन मानकों के लिए इसकी आवश्यकता होती है।
कमजोरी का पता लगाना
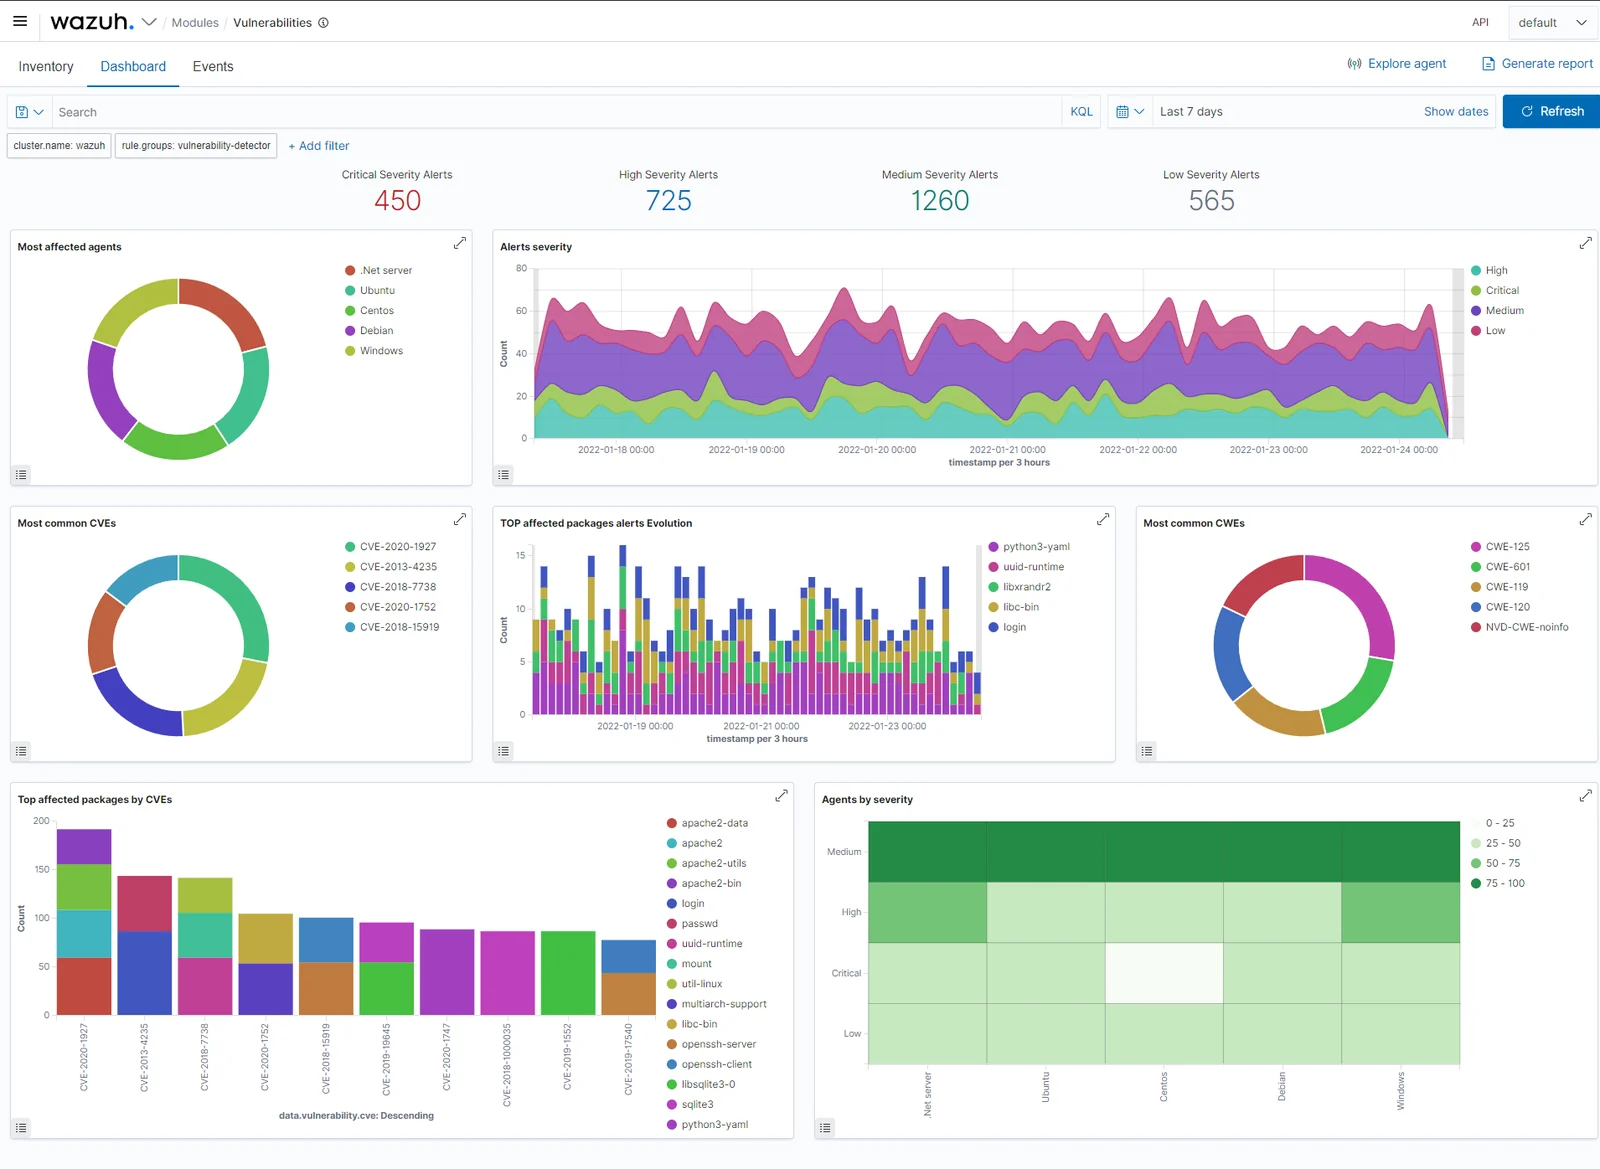
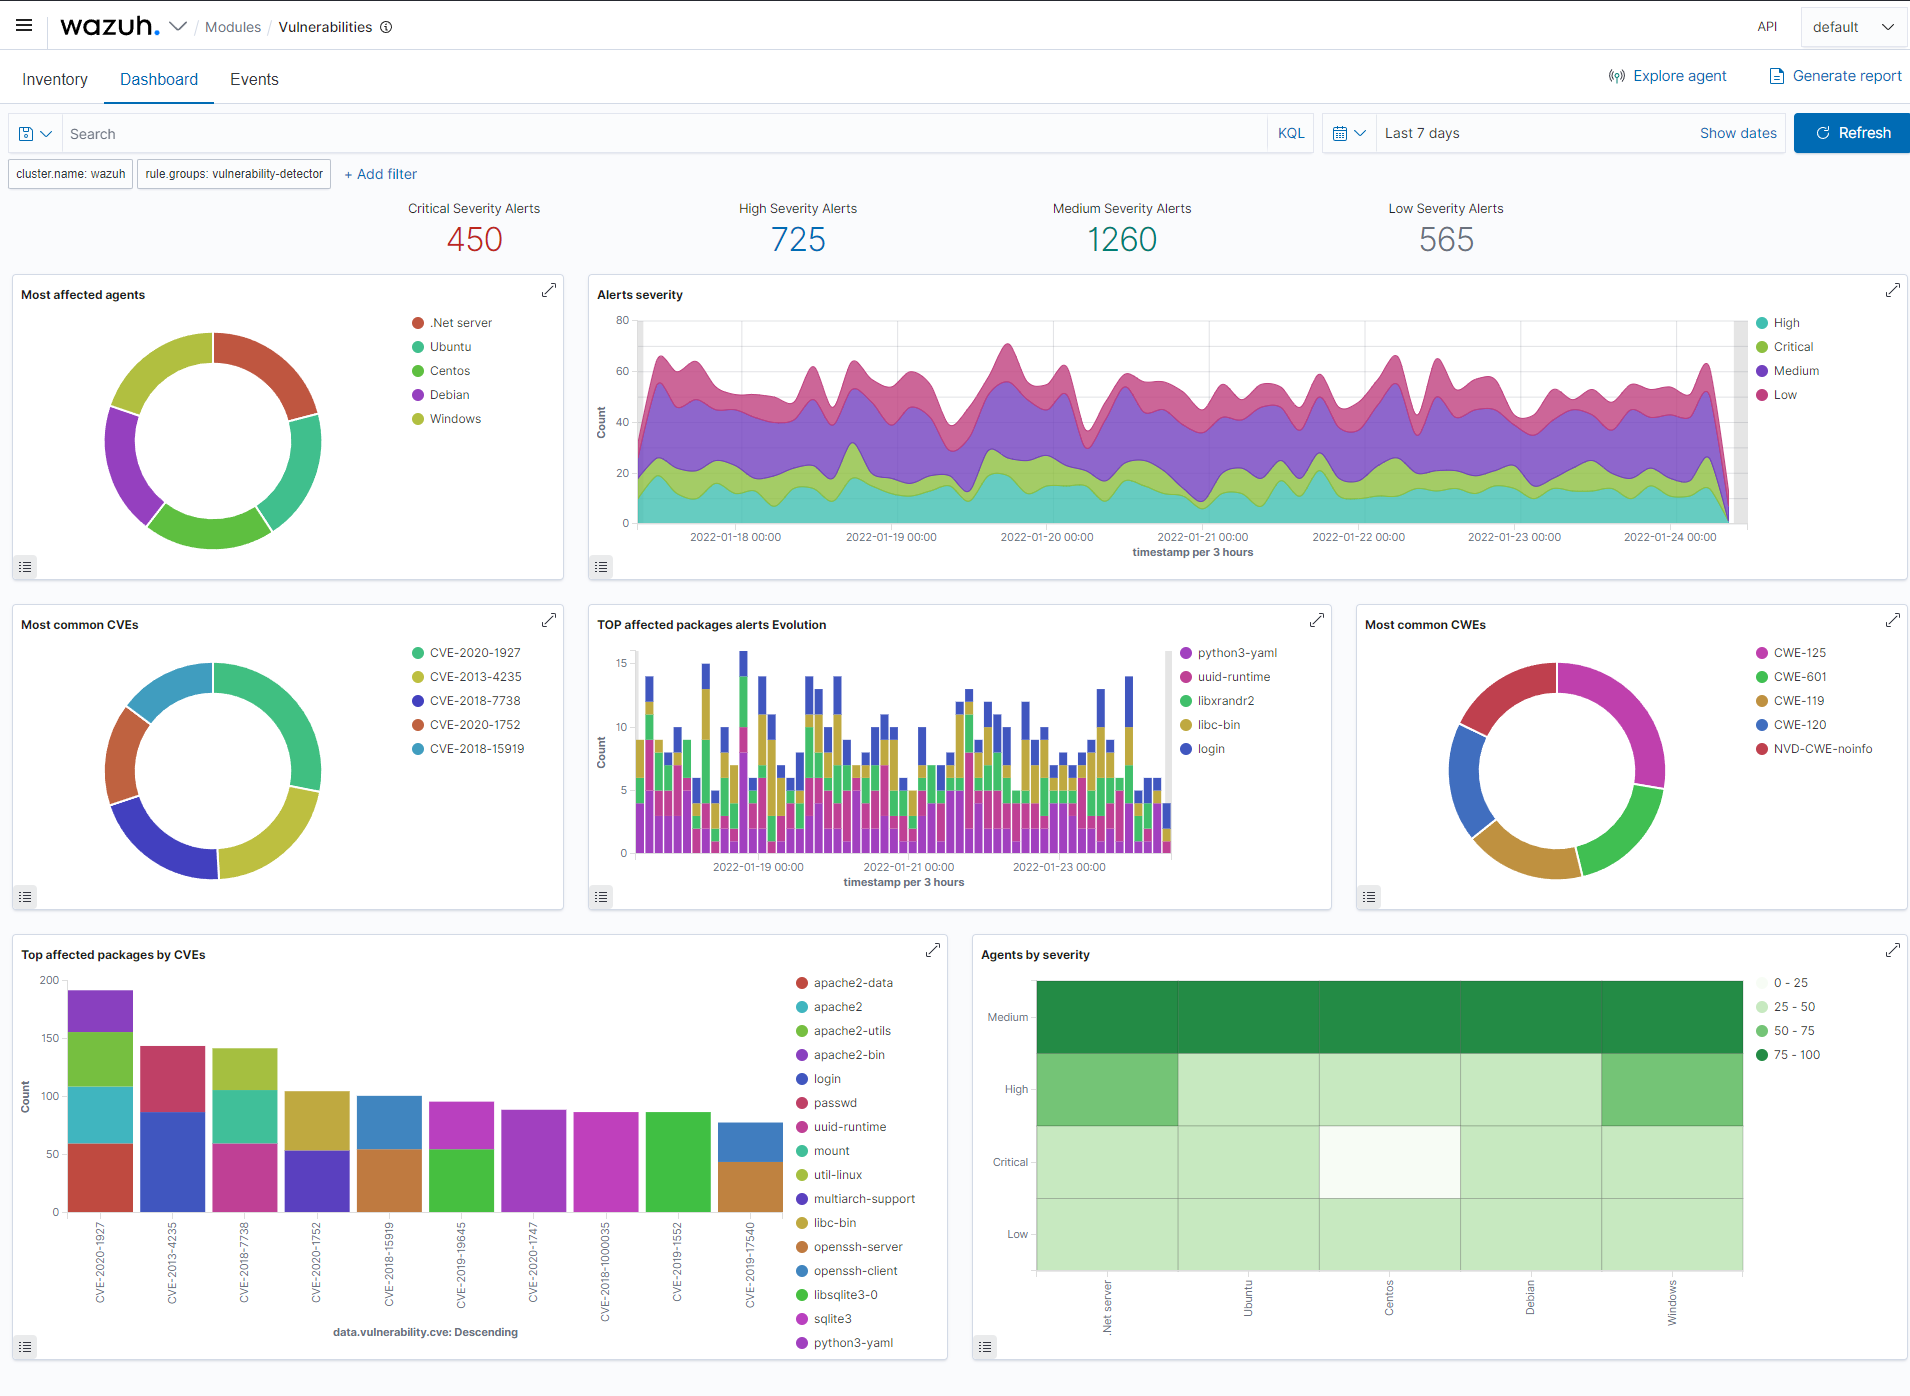
Wazuh एजेंट सॉफ़्टवेयर इन्वेंट्री डेटा खींचते हैं और इस जानकारी को सर्वर पर भेजते हैं, जहाँ इसे लगातार अपडेट होने वाले CVE (सामान्य कमजोरियाँ और एक्सपोज़र) डेटाबेस के साथ सहसंबंधित किया जाता है, ताकि ज्ञात कमजोर सॉफ़्टवेयर की पहचान की जा सके।
स्वचालित कमजोरी मूल्यांकन आपको अपने महत्वपूर्ण परिसंपत्तियों में कमजोर स्थानों को खोजने और हमलावरों द्वारा आपके व्यवसाय को तोड़फोड़ने या गोपनीय डेटा चुराने से पहले सुधारात्मक कार्रवाई करने में मदद करता है।
कॉन्फ़िगरेशन मूल्यांकन
Wazuh सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन सेटिंग्स की निगरानी करता है ताकि यह सुनिश्चित किया जा सके कि वे आपकी सुरक्षा नीतियों, मानकों और/या हार्डनिंग गाइड के अनुरूप हैं। एजेंट उन एप्लिकेशन का पता लगाने के लिए आवधिक स्कैन करते हैं जो ज्ञात रूप से कमजोर, बिना पैच वाले या असुरक्षित रूप से कॉन्फ़िगर किए गए हैं।
इसके अतिरिक्त, कॉन्फ़िगरेशन जाँच को अनुकूलित किया जा सकता है, उन्हें आपके संगठन के साथ ठीक से संरेखित करने के लिए तैयार किया जा सकता है। अलर्ट में बेहतर कॉन्फ़िगरेशन, संदर्भ और नियामक अनुपालन के साथ मैपिंग के लिए सिफारिशें शामिल हैं।
घटना प्रतिक्रिया
Wazuh सक्रिय खतरों से निपटने के लिए विभिन्न प्रतिकार उपाय करने के लिए तैयार-निर्मित सक्रिय प्रतिक्रियाएँ प्रदान करता है, जैसे कि कुछ मानदंड पूरे होने पर खतरे के स्रोत से सिस्टम तक पहुँच को अवरुद्ध करना।
इसके अलावा, Wazuh का उपयोग दूरस्थ रूप से कमांड या सिस्टम क्वेरी चलाने के लिए किया जा सकता है, समझौता के संकेतकों (IOCs) की पहचान करने और अन्य लाइव फोरेंसिक या घटना प्रतिक्रिया कार्यों को करने में मदद करता है।
नियामक अनुपालन
Wazuh उद्योग मानकों और विनियमों के अनुरूप बनने के लिए आवश्यक कुछ सुरक्षा नियंत्रण प्रदान करता है। ये सुविधाएँ, इसकी स्केलेबिलिटी और मल्टी-प्लेटफ़ॉर्म समर्थन के साथ मिलकर संगठनों को तकनीकी अनुपालन आवश्यकताओं को पूरा करने में मदद करती हैं।
Wazuh का व्यापक रूप से भुगतान प्रसंस्करण कंपनियों और वित्तीय संस्थानों द्वारा PCI DSS (भुगतान कार्ड उद्योग डेटा सुरक्षा मानक) आवश्यकताओं को पूरा करने के लिए उपयोग किया जाता है। इसका वेब उपयोगकर्ता इंटरफ़ेस रिपोर्ट और डैशबोर्ड प्रदान करता है जो इस और अन्य विनियमों (जैसे GPG13 या GDPR) में मदद कर सकता है।
क्लाउड सुरक्षा
Wazuh API स्तर पर क्लाउड इंफ्रास्ट्रक्चर की निगरानी में मदद करता है, एकीकरण मॉड्यूल का उपयोग करके जो Amazon AWS, Azure या Google Cloud जैसे प्रसिद्ध क्लाउड प्रदाताओं से सुरक्षा डेटा खींचने में सक्षम हैं। इसके अलावा, Wazuh आपके क्लाउड वातावरण के कॉन्फ़िगरेशन का आकलन करने, कमजोरियों को आसानी से पहचानने के लिए नियम प्रदान करता है।
इसके अलावा, Wazuh के हल्के और मल्टी-प्लेटफ़ॉर्म एजेंट आमतौर पर इंस्टेंस स्तर पर क्लाउड वातावरण की निगरानी के लिए उपयोग किए जाते हैं।
कंटेनर सुरक्षा
Wazuh आपके Docker होस्ट और कंटेनरों में सुरक्षा दृश्यता प्रदान करता है, उनके व्यवहार की निगरानी करता है और खतरों, कमजोरियों और विसंगतियों का पता लगाता है। Wazuh एजेंट का Docker इंजन के साथ मूल एकीकरण है जो उपयोगकर्ताओं को इमेज, वॉल्यूम, नेटवर्क सेटिंग्स और चल रहे कंटेनरों की निगरानी करने की अनुमति देता है।
Wazuh लगातार विस्तृत रनटाइम जानकारी एकत्र और विश्लेषण करता है। उदाहरण के लिए, विशेषाधिकार प्राप्त मोड में चल रहे कंटेनरों, कमजोर एप्लिकेशन, कंटेनर में चल रहे शेल, लगातार वॉल्यूम या इमेज में परिवर्तन, और अन्य संभावित खतरों के लिए अलर्ट करना।
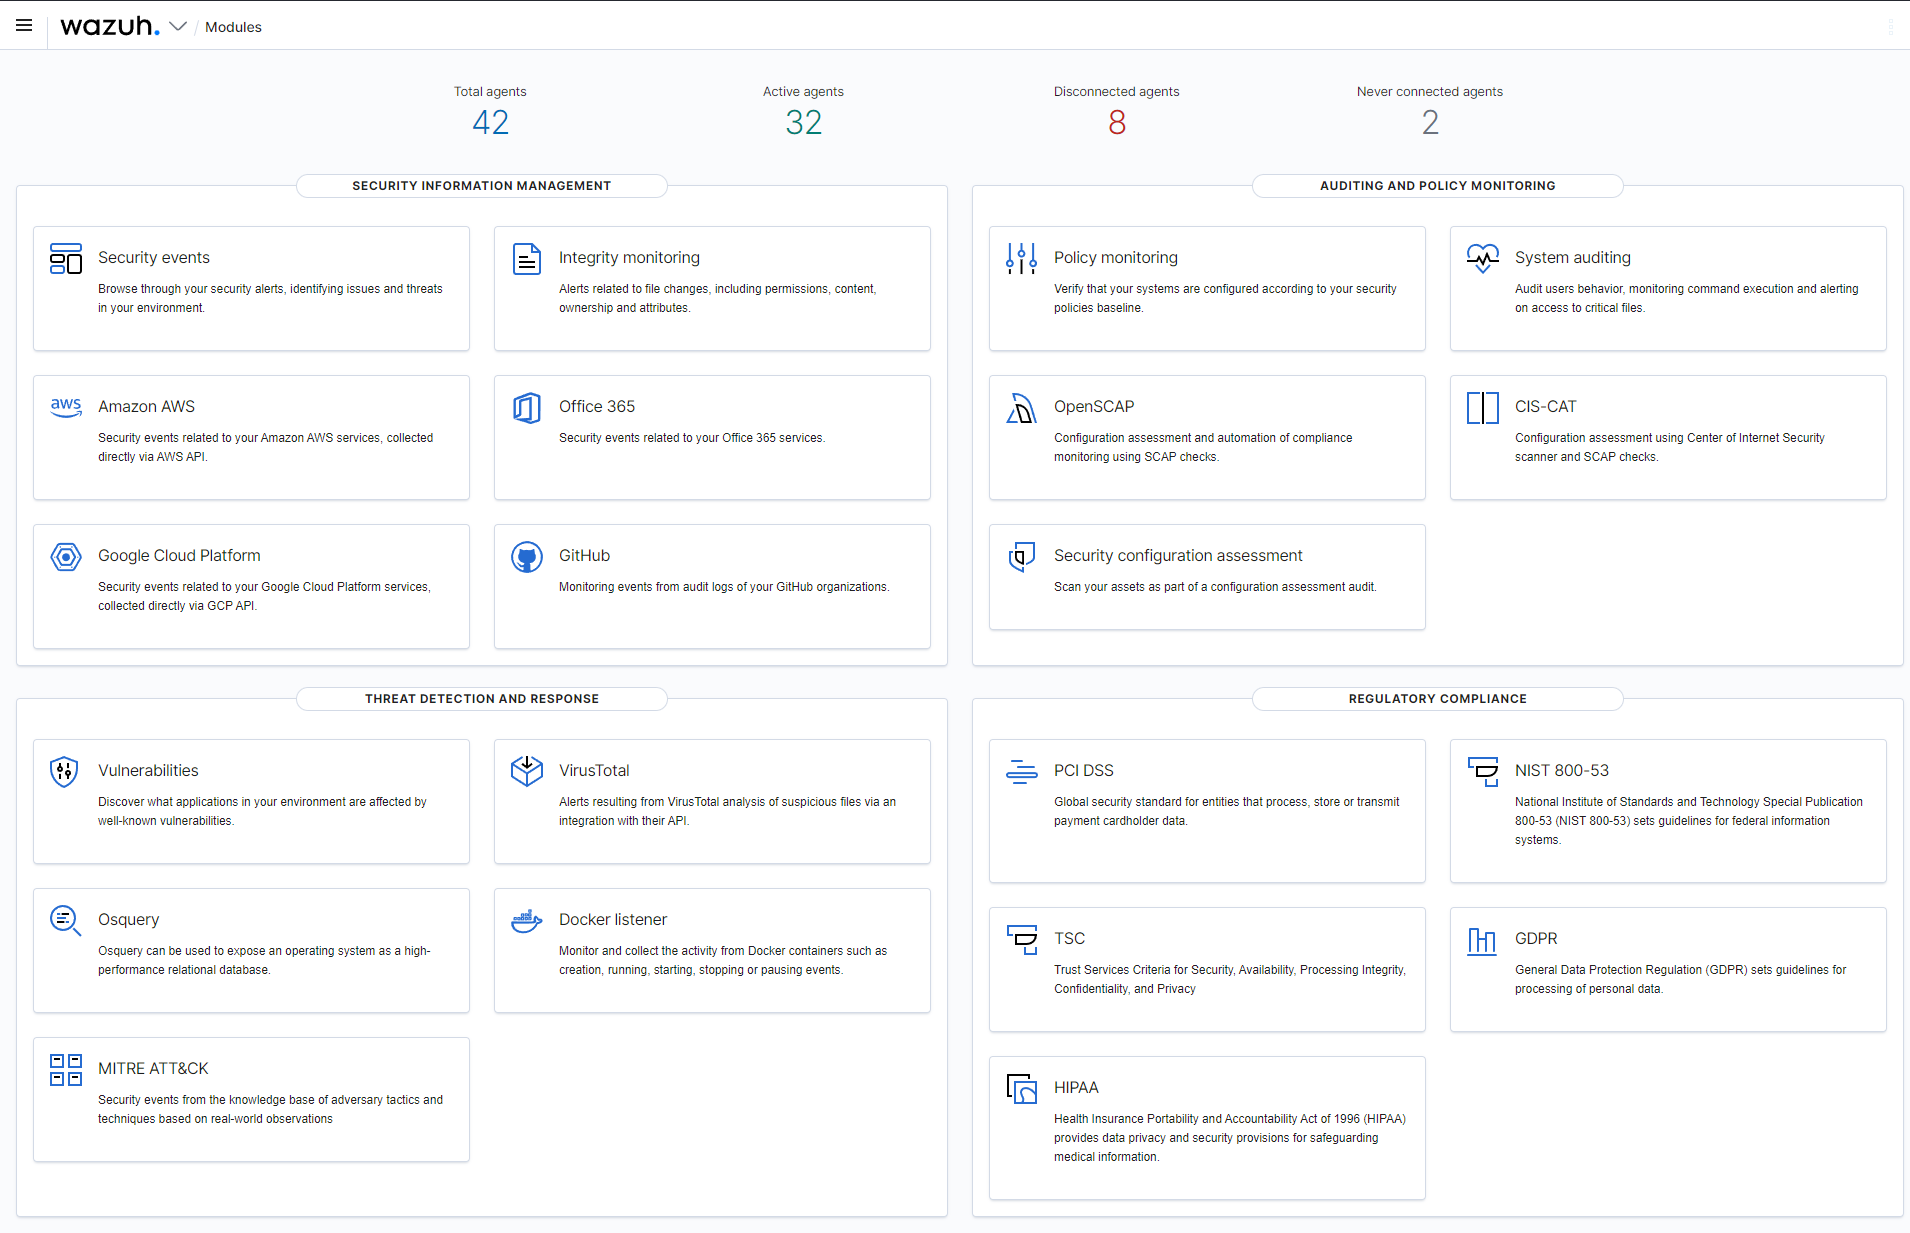
Wazuh WUI डेटा विज़ुअलाइज़ेशन और विश्लेषण के लिए एक शक्तिशाली उपयोगकर्ता इंटरफ़ेस प्रदान करता है। इस इंटरफ़ेस का उपयोग Wazuh कॉन्फ़िगरेशन को प्रबंधित करने और इसकी स्थिति की निगरानी करने के लिए भी किया जा सकता है।
मॉड्यूल अवलोकन
सुरक्षा घटनाएँ

अखंडता निगरानी
कमजोरी का पता लगाना
नियामक अनुपालन

एजेंट अवलोकन

