
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 apogiatzis/docker-cve-2021-3156
CVE-2021-3156 पर शोध करने के लिए एक docker वातावरण
 morpheuslord/cloudg
AWS, Azure और GCP को एक ही CLI से मैप, ग्राफ़ और ऑडिट करें। यह एक टोपोलॉजी ग्राफ़ बनाता है, Prowler/Checkov/Trivy चलाता है, निष्कर्षों को 28 अनुपालन…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond एक उपयोगिता है जो Nuclei का उपयोग करके एक कप कॉफी की कीमत पर इंटरनेट-व्यापी स्कैन करती है।
 zwxxb/cve-2025-1974
Ingress RCE के लिए PoC
 akhld/spark-exploit
असुरक्षित Apache Spark क्लस्टर में मनमाना कोड निष्पादन
 piratesshield/arise-xti
AI-संचालित बाह्य आक्रमण सतह प्रबंधन पाइपलाइन: recon, सबडोमेन/DNS गणना, वेब/API/क्लाउड भेद्यता स्कैनिंग, OSINT संवर्धन और CAPEC आक्रमण-पथ श्रृंखलन के…
 killswitch-gui/flask_heroku_redirector
flask heroku C2 redirector टेम्पलेट
 d3vzer0/cnc-relay
C2 रिलेइंग इंफ्रास्ट्रक्चर का उपयोग करके बीकन स्रोत IPs को बनाए रखने के लिए डॉकर प्रोजेक्ट्स
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA) के लिए स्वचालित ज़ीरो ट्रस्ट हार्डनिंग और फोरेंसिक ऑडिटिंग
 joseluispino/hardstop
"Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution" के लिए संदर्भ कार्यान्वयन। आउट-ऑफ-बैंड एपिस्टेमिक एंडन कॉर्ड,…
 dinosn/pack2theroot-lab
CTF-शैली Docker लैब CVE-2026-41651 (Pack2TheRoot) के लिए: PackageKit permissive-polkit स्थानीय विशेषाधिकार वृद्धि
 aquasecurity/scan-cve-2018-8115
Docker छवियों को CVE-2018-8115 के लिए सत्यापित करने वाला CLI टूल, जो दुर्भावनापूर्ण फ़ाइलों के लिए परतों की जाँच करता है, जिससे Docker Hub से…
 owasp/trisuella-aidlca-framework
Policy-शासित LLMSecOps फ्रेमवर्क जो AST-आधारित SAST, secret स्कैनिंग, supply-chain और multi-cloud CSPM जाँच, AI-BoM जनरेशन, और CI/CD सुरक्षा गेट्स…
 elonma-china/lab-cve-2
10 Docker CVE पेंटेस्ट लैब्स (5 ExploitDB / 3 सार्वजनिक-PoC / 2 ज़ीरो-डे)
 ossie-git/log4shell_sentinel
एक स्मार्ट Log4Shell/Log4j/CVE-2021-44228 स्कैनर
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
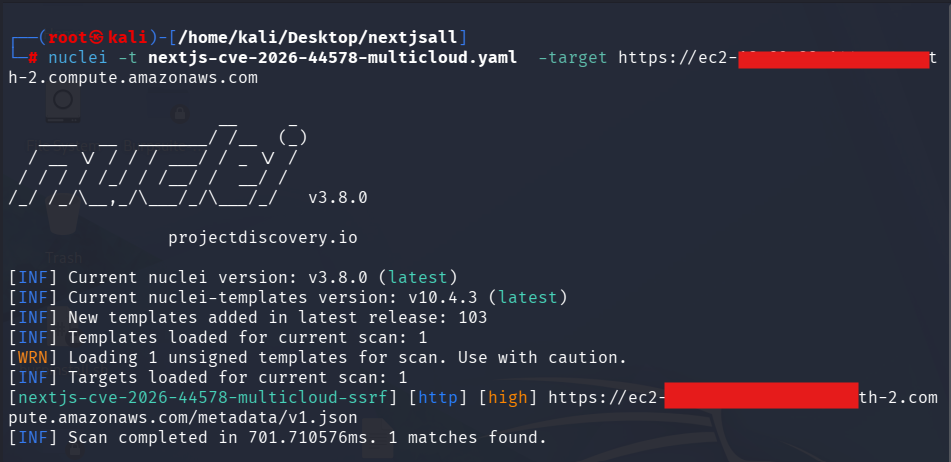 love07oj/nextjs-cve-2026-44578
विभिन्न क्लाउड मेटाडेटा मान्यता, Next.js फिंगरप्रिंटिंग और वास्तविक दुनिया स्कैनिंग वर्कफ़्लो के साथ CVE-2026-44578 (Next.js WebSocket Upgrade SSRF)…
 shaoshi17/cve-2025-9074-docker-exploit
CVE-2025-9074 भेद्यता के सुरक्षा अनुसंधान और परीक्षण के लिए एक शक्तिशाली Docker रिमोट API शोषण उपकरण।








