

AI-संचालित बाह्य आक्रमण सतह प्रबंधन पाइपलाइन: recon, सबडोमेन/DNS गणना, वेब/API/क्लाउड भेद्यता स्कैनिंग, OSINT संवर्धन और CAPEC आक्रमण-पथ श्रृंखलन के लिए 28 मॉड्यूल।
Autonomous Recon, Intelligence, Security & Exposure — एक AI-संचालित बुद्धिमान आक्रमण सतह प्रबंधन (Attack Surface Management) प्लेटफ़ॉर्म।
ARISE-XTI एक एकल डोमेन को निरंतर निगरानी वाली बाहरी आक्रमण सतह में बदल देता है। एक 28-मॉड्यूल पाइपलाइन पूरे विरोधी वर्कफ़्लो को चलाती है — खोज, प्रगणना, फ़िंगरप्रिंटिंग, वेब/API/क्लाउड शोषण, OSINT और इंटेल संवर्धन — फिर एक स्वायत्त AI पेंटेस्टर (AriseAI) साक्ष्य के हर टुकड़े पर तर्क करता है, आक्रमण परिकल्पनाओं को रैंक करता है, उन्हें CAPEC v3.9 / MITRE ATT&CK किल चेन में जोड़ता है और शीर्ष उम्मीदवारों को लाइव सत्यापित करता है। सब कुछ एक ही Flask डैशबोर्ड में आता है, जिसमें KEV/EPSS-मिश्रित शोषणीयता रैंकिंग, L0–L6 साक्ष्य सीढ़ी, SLA घड़ियाँ और एसेट-लेजर डिफ़िंग शामिल हैं।
ARISE-XTI को अलग क्या बनाता है
curl के रूप में दोबारा चला सकते हैं।| अवलोकन — जोखिम स्कोर, आक्रमण श्रृंखलाएँ, एसेट रिबन | समस्याएँ — KEV/EPSS-रैंक्ड, SLA-ट्रैक्ड |
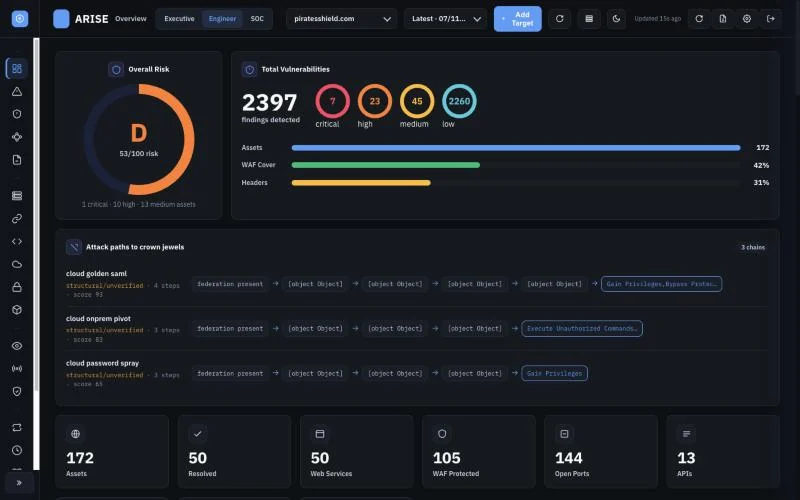 | 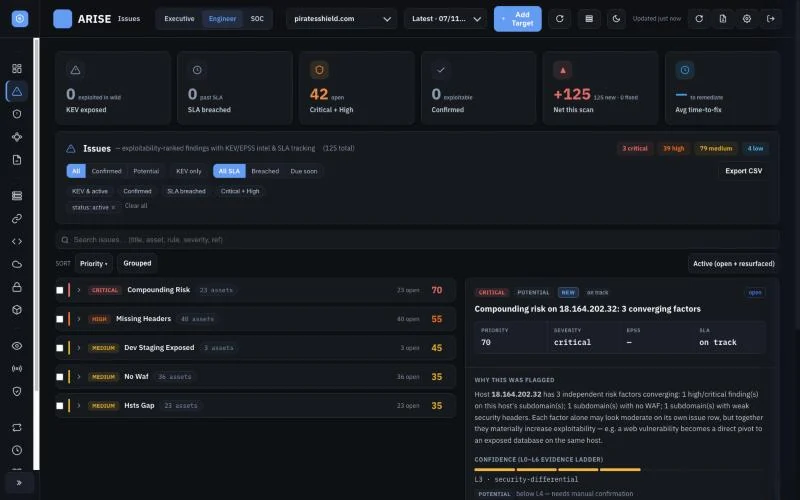 |
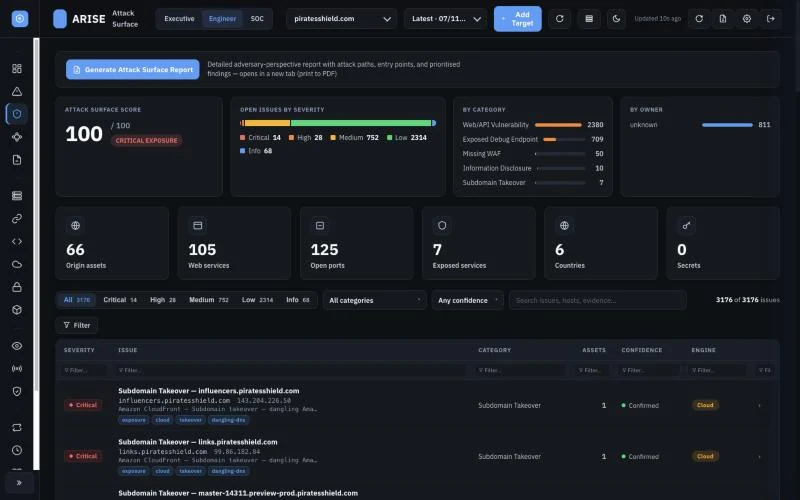
| आक्रमण सतह — विरोधी-परिप्रेक्ष्य सूची | आक्रमण पथ — क्राउन ज्वेल्स तक CAPEC श्रृंखलाएँ |
 |  |
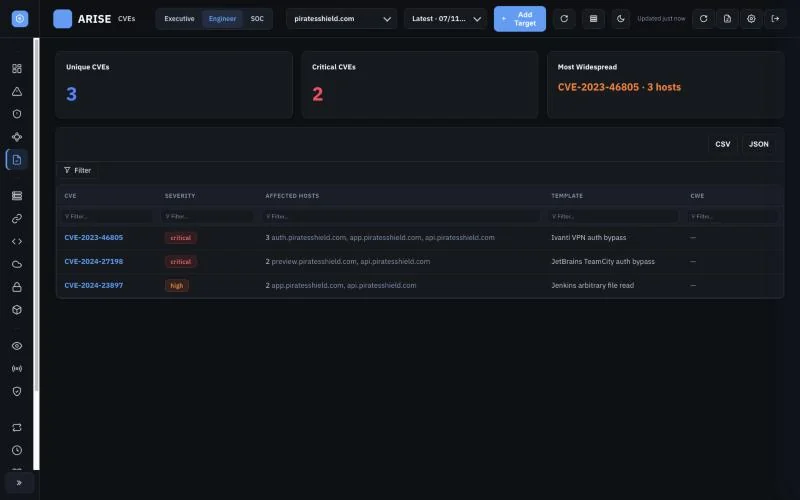
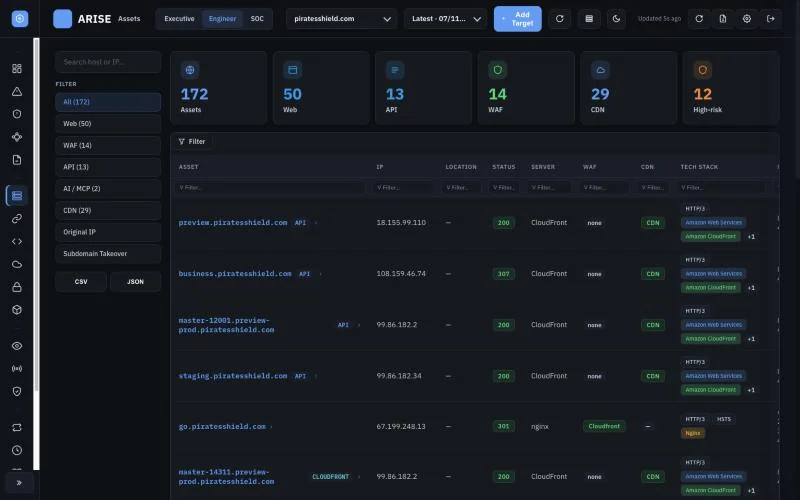
| CVE — KEV/EPSS-मिश्रित | एसेट — सभी होस्ट, IP, WAF/CDN स्थिति |
 |  |
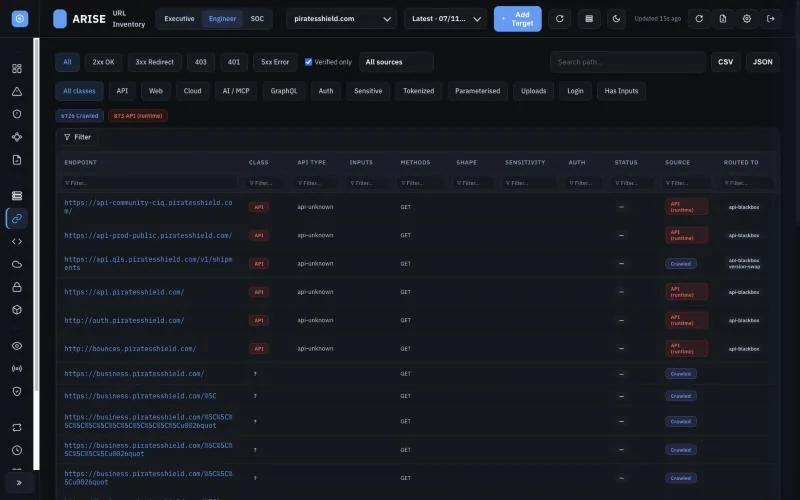
| URL सूची — वर्गीकृत एंडपॉइंट | API सुरक्षा — साक्ष्य सीढ़ी के साथ BOLA/BFLA |
 | 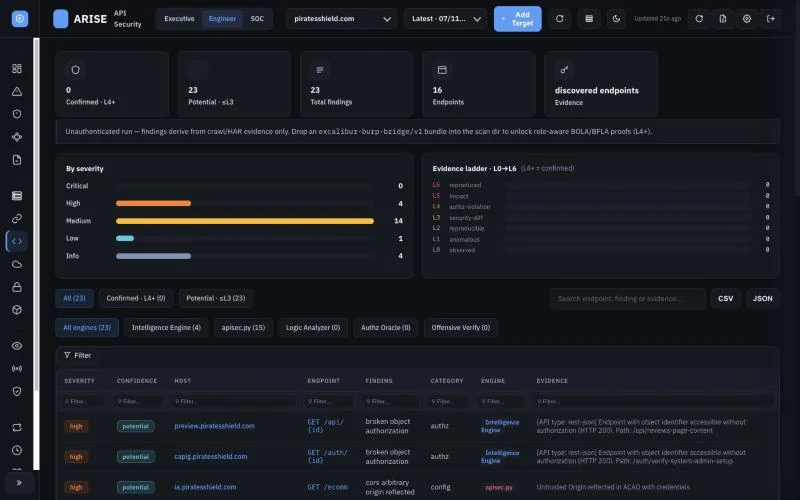 |
| क्लाउड — AWS/GCP/Azure + टेकओवर श्रृंखला | SSL / TLS — SSL-Labs-शैली प्रति-होस्ट ग्रेड |
 | 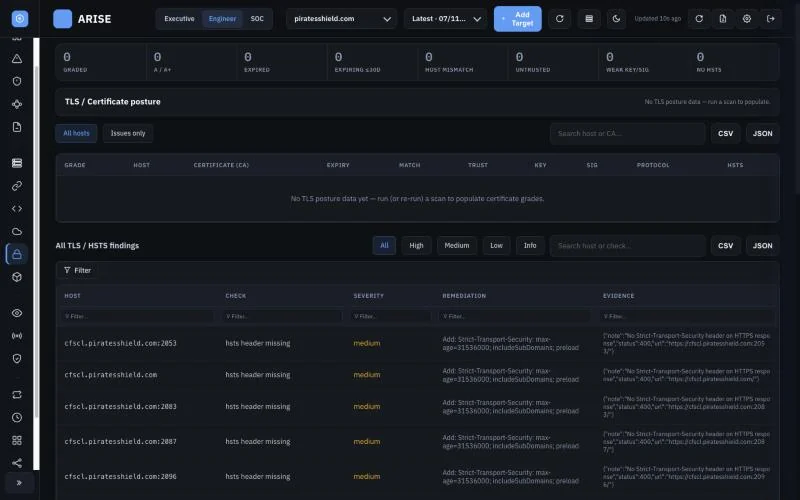 |
| SBOM — घटक × संस्करण × होस्ट | OSINT — ब्रांड, उल्लंघन, कोड, प्रतिरूपण |
 | 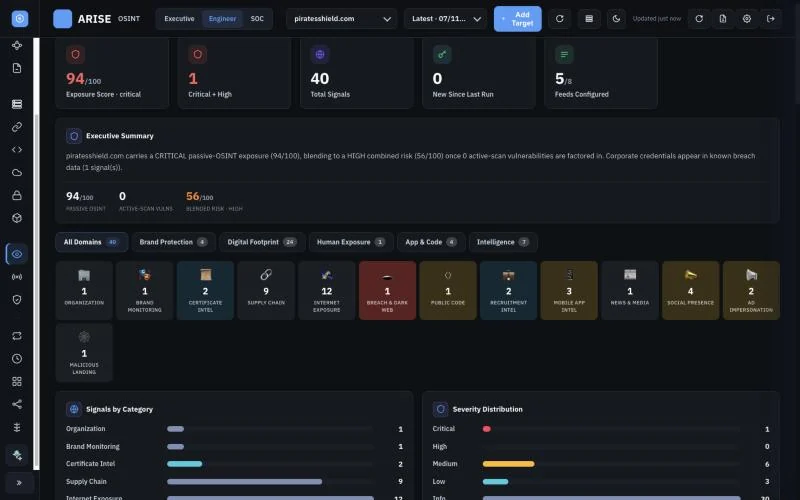 |
| Shodan — बाहरी-दृश्य सहसंबंध | रेड टीम — AriseAI स्वायत्त पेंटेस्टर |
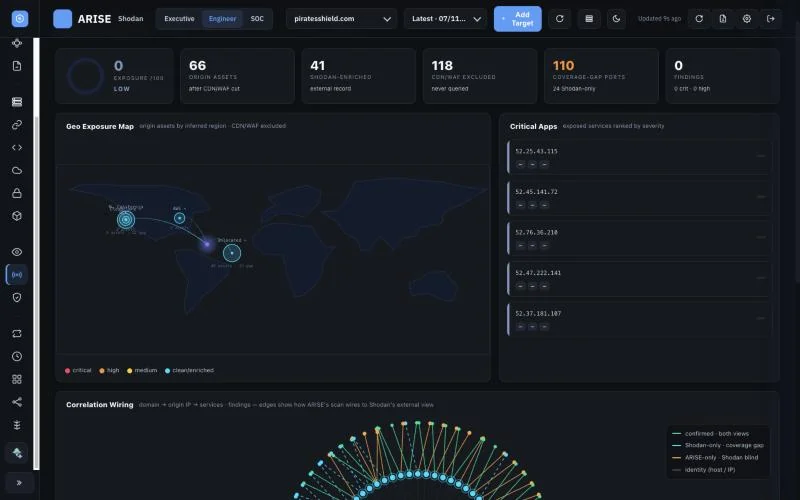 | 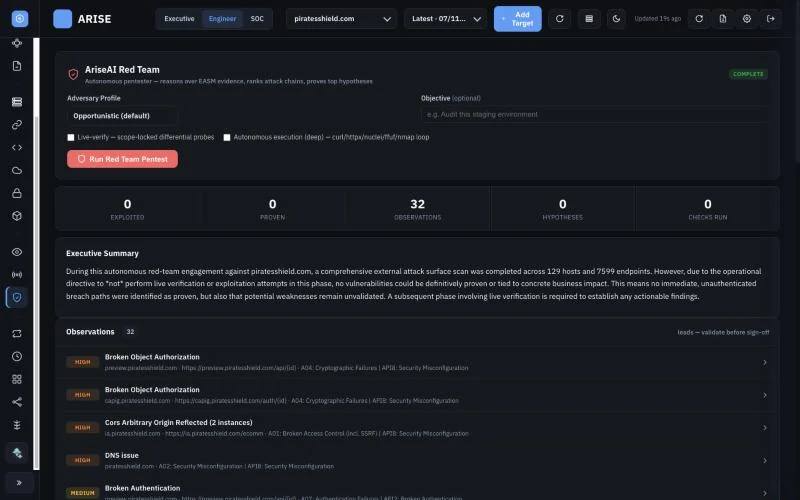 |
| परिवर्तन — एसेट / पोर्ट / निष्कर्ष डिफ़ | |
 |
docker run -d --name arisexti -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest
http://localhost:5059 खोलें → admin / admin से लॉग इन करें।
Image: piratesshield/arisexti Docker Hub पर।
./setup.sh                                          # one-shot installer (macOS/Linux)
./easm-pipeline.sh example.com                      # run a scan
python3 dashboard.py                                # open http://localhost:5059
डिफ़ॉल्ट लॉगिन: admin / admin — डैशबोर्ड को उजागर करने से पहले ARISE_ADMIN_PASSWORD बदलें।
नीचे दिए गए तीन में से कोई एक तरीका चुनें।
Docker Hub पर आधिकारिक इमेज में हर बाइनरी (subfinder, nuclei, naabu, katana, dnsx, puredns, massdns, nmap, Playwright के लिए Chromium, आदि) शामिल है — कोई स्थानीय Go टूलचेन नहीं, कोई brew/apt नहीं, कोई PATH संघर्ष नहीं।
# Pull the latest build
docker pull piratesshield/arisexti:latest

# Run the dashboard (host port 5059)
docker run -d --name arisexti \
  -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest

# Open http://localhost:5059 (admin / admin)
docker logs -f arisexti
API कुंजियों के साथ (अनुशंसित — AI विश्लेषक, Shodan, Censys आदि को सक्षम करता है):
