
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431 (कॉपी फेल) के लिए डिटेक्शन स्क्रिप्ट जो कर्नेल संस्करण, पैच की उपस्थिति, कर्नेल कॉन्फ़िगरेशन, AF_ALG सॉकेट उपलब्धता, setuid बाइनरी और…
 blueteamsteve/cve-2021-41773
CVE-2021-41773 के लिए कमजोर डॉकर इमेज
 xtuc/airgap
AI के आधुनिक युग के लिए सुरक्षा: बुरे AI एजेंटों और दुर्भावनापूर्ण npm पैकेजों से बचाव करें
 ajutamangdev/hatiyar
मॉड्यूलर पेनिट्रेशन टेस्टिंग फ्रेमवर्क जिसमें Metasploit-जैसा इंटरैक्टिव शेल, पूर्व-निर्मित CVE एक्सप्लॉइट मॉड्यूल, और अधिकृत सुरक्षा मूल्यांकन के…
 nightwatchcybersecurity/airflowscan
Apache Airflow की सुरक्षा बढ़ाने के लिए चेकलिस्ट और उपकरण
 helixar-ai/mcp-security-checklist
MCP को तेजी से अपनाया जा रहा है। सुरक्षा दिशानिर्देश पीछे छूट रहे हैं। यह चेकलिस्ट सुरक्षा इंजीनियरों, प्लेटफ़ॉर्म टीमों और तकनीकी नेताओं को MCP…
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - गंभीर - प्रमाणीकरण बायपास - जब कोई IdP कॉन्फ़िगर नहीं किया गया हो तो अनधिकृत सुपर-एडमिन
 parasimpaticki/awesome-appsec-interview
संसाधनों, अभ्यास प्रश्नों और अध्ययन सामग्री की एक चुनिंदा सूची जो आपको एप्लिकेशन सुरक्षा (AppSec) साक्षात्कारों की तैयारी में मदद करे।
 aquasecurity/trivy-plugin-kubectl
एक Trivy प्लगइन जो किसी kubernetes संसाधन की इमेजेस को स्कैन करता है
 pokerfacesad/cve-2021-1056
CVE-2021-1056 के लिए PoC, GPU कंटेनर सुरक्षा से संबंधित
 typhoon1217/cve-2026-98432-mitigation
CVE-2026-98432 (Linux IPv4 TCP ireq_opt use-after-free) के लिए अस्थायी शमन: IP विकल्पों वाले IPv4 TCP को ड्रॉप करें, MPTCP अक्षम करें। परीक्षण किए गए…
 ustayready/outpost
AWS परीक्षण और रिपोर्टिंग प्रबंधन उपकरण
 darryk10/cve-2021-25735
सीवीई-2021-25735 के लिए एक्सप्लॉइट जो नोड लेबल हेरफेर के माध्यम से Kubernetes Validating Admission Webhook बायपास को प्रदर्शित करता है, साथ में तैनात…
 falconforceteam/falcondash
Azure वर्कबुक डैशबोर्ड जो डिटेक्शन प्रदर्शन मेट्रिक्स को विज़ुअलाइज़ और एक्सप्लोर करता है, जिससे सुरक्षा टीमों को अपने डिटेक्शन नियमों को मापने और…
 ecomtech-oss/pisc
सार्वजनिक OCI-इमेज (डॉकर इमेज) सुरक्षा जाँचकर्ता
 nccgroup/sfpoldevchk
Salesforce नीति विचलन जाँचकर्ता
 knqyf263/cve-2018-1111
Docker-आधारित प्रयोगशाला वातावरण, जो CVE-2018-1111 (DynoRoot) को पुनरुत्पादित और शोषण करने के लिए स्वचालित हमलावर और पीड़ित स्क्रिप्ट के साथ…
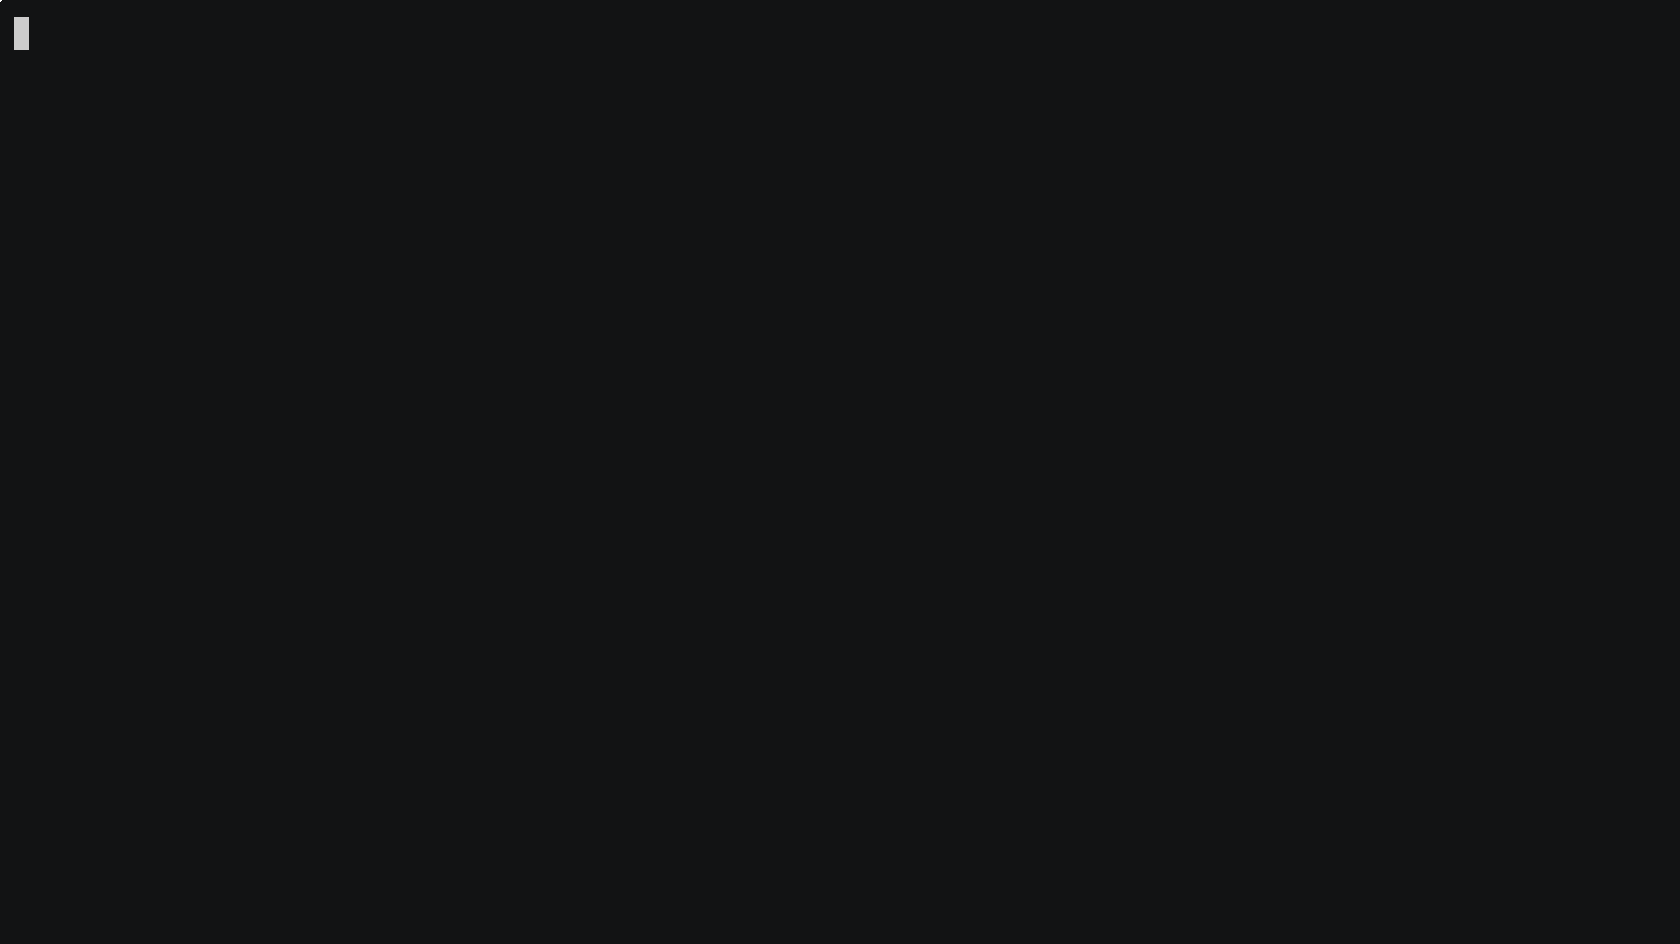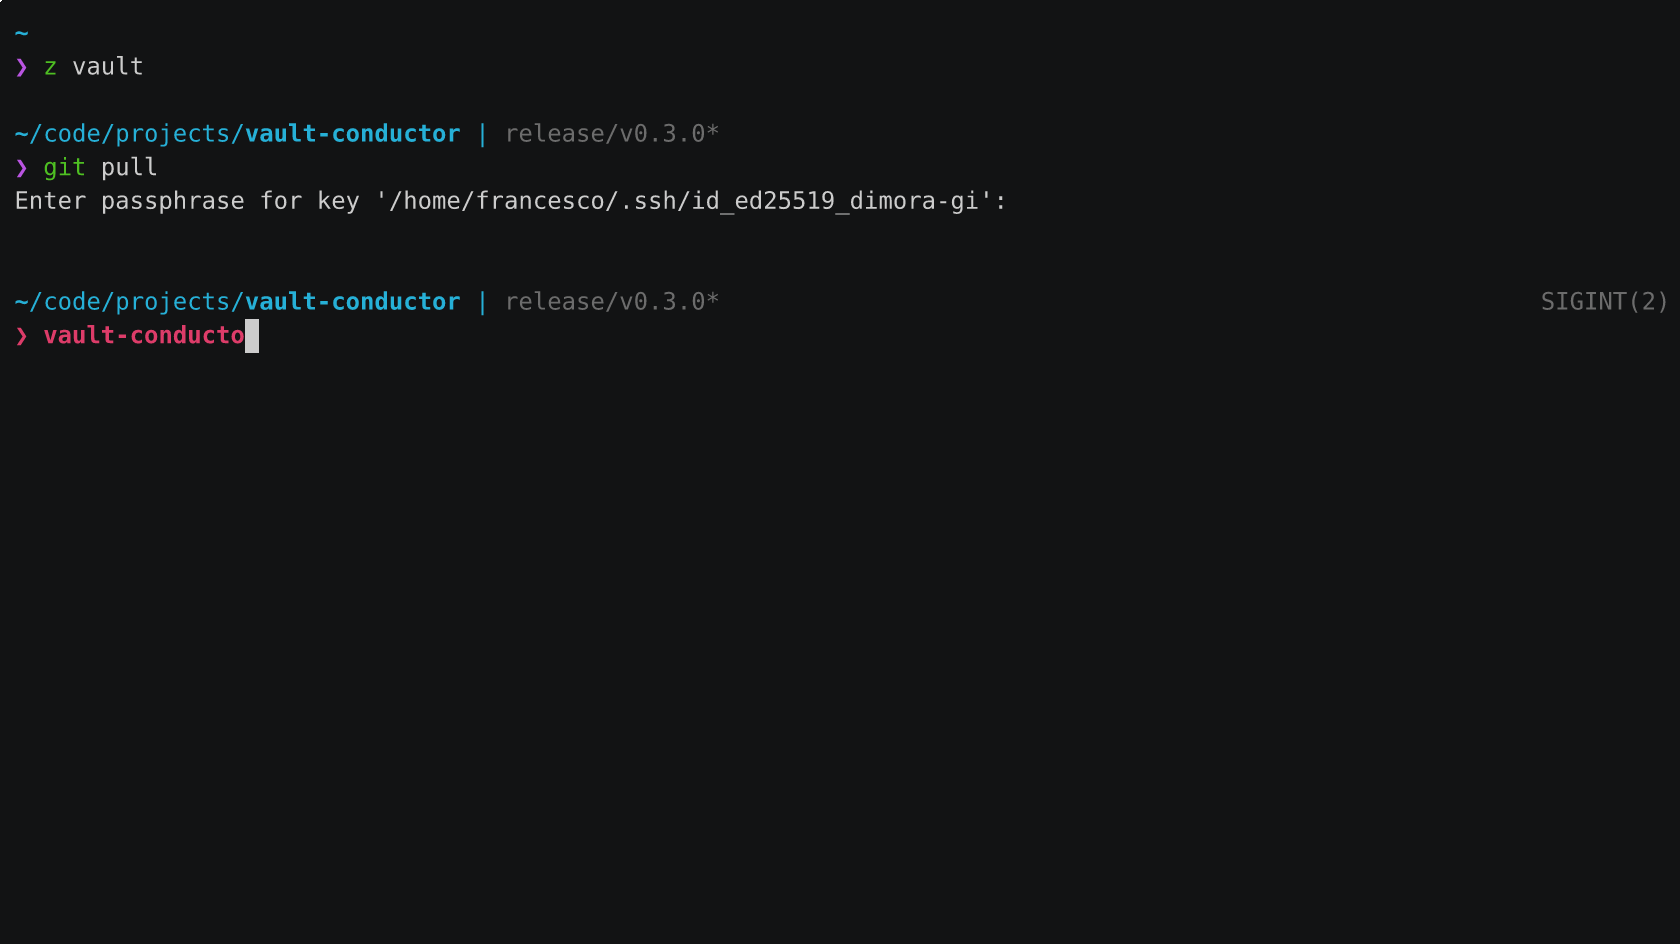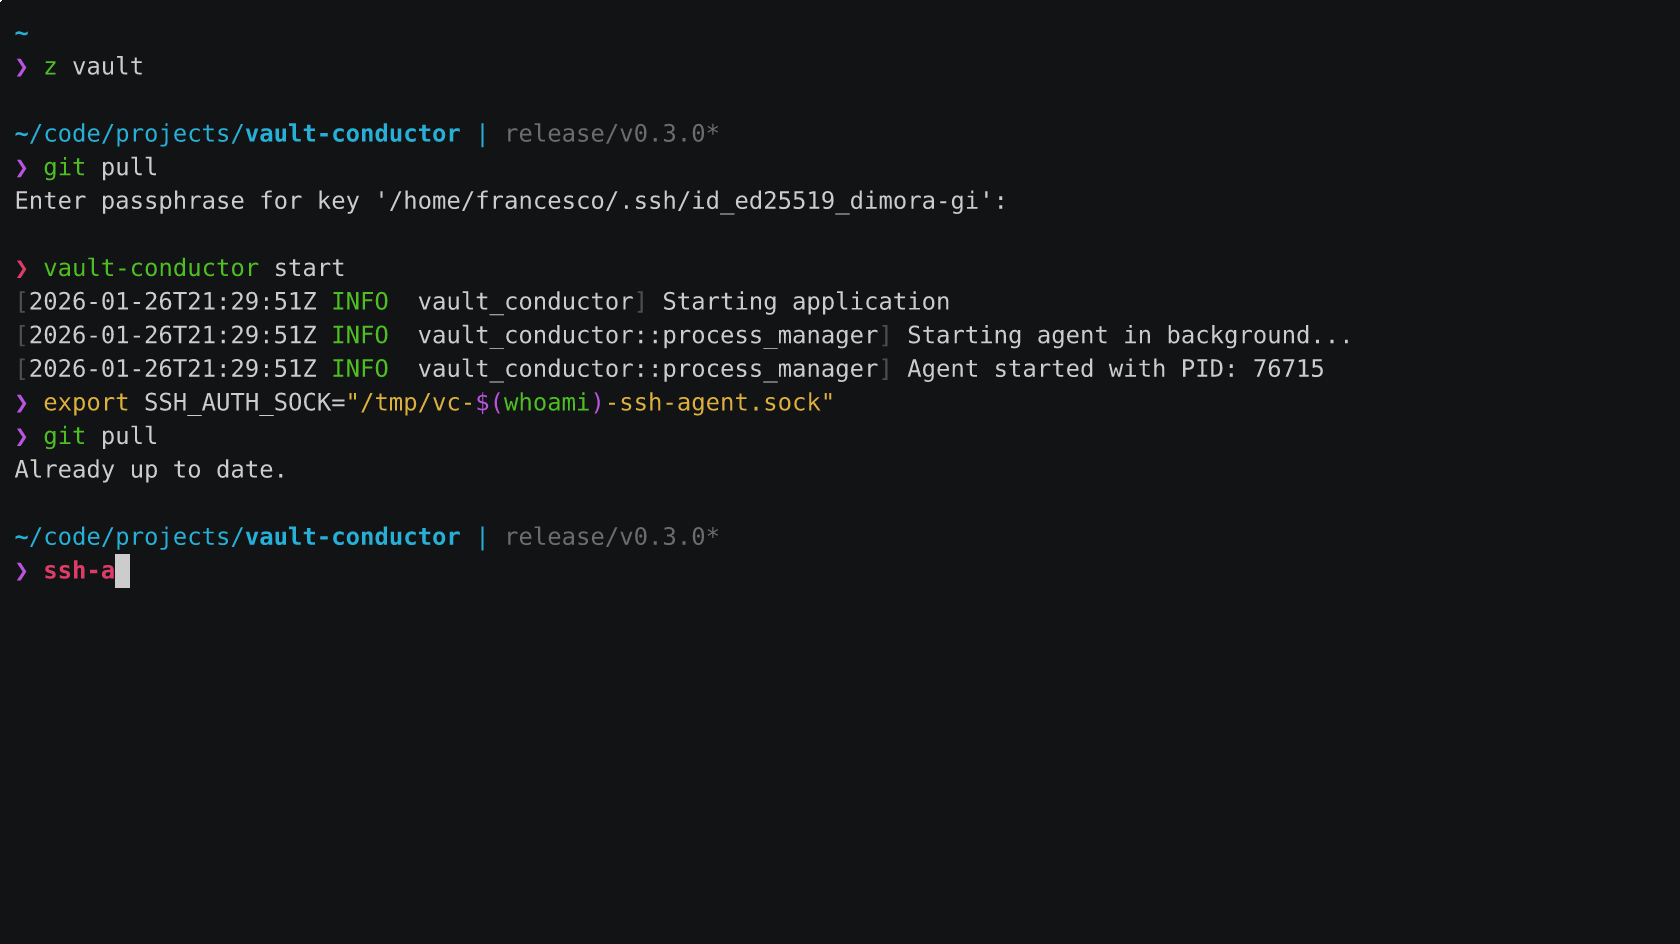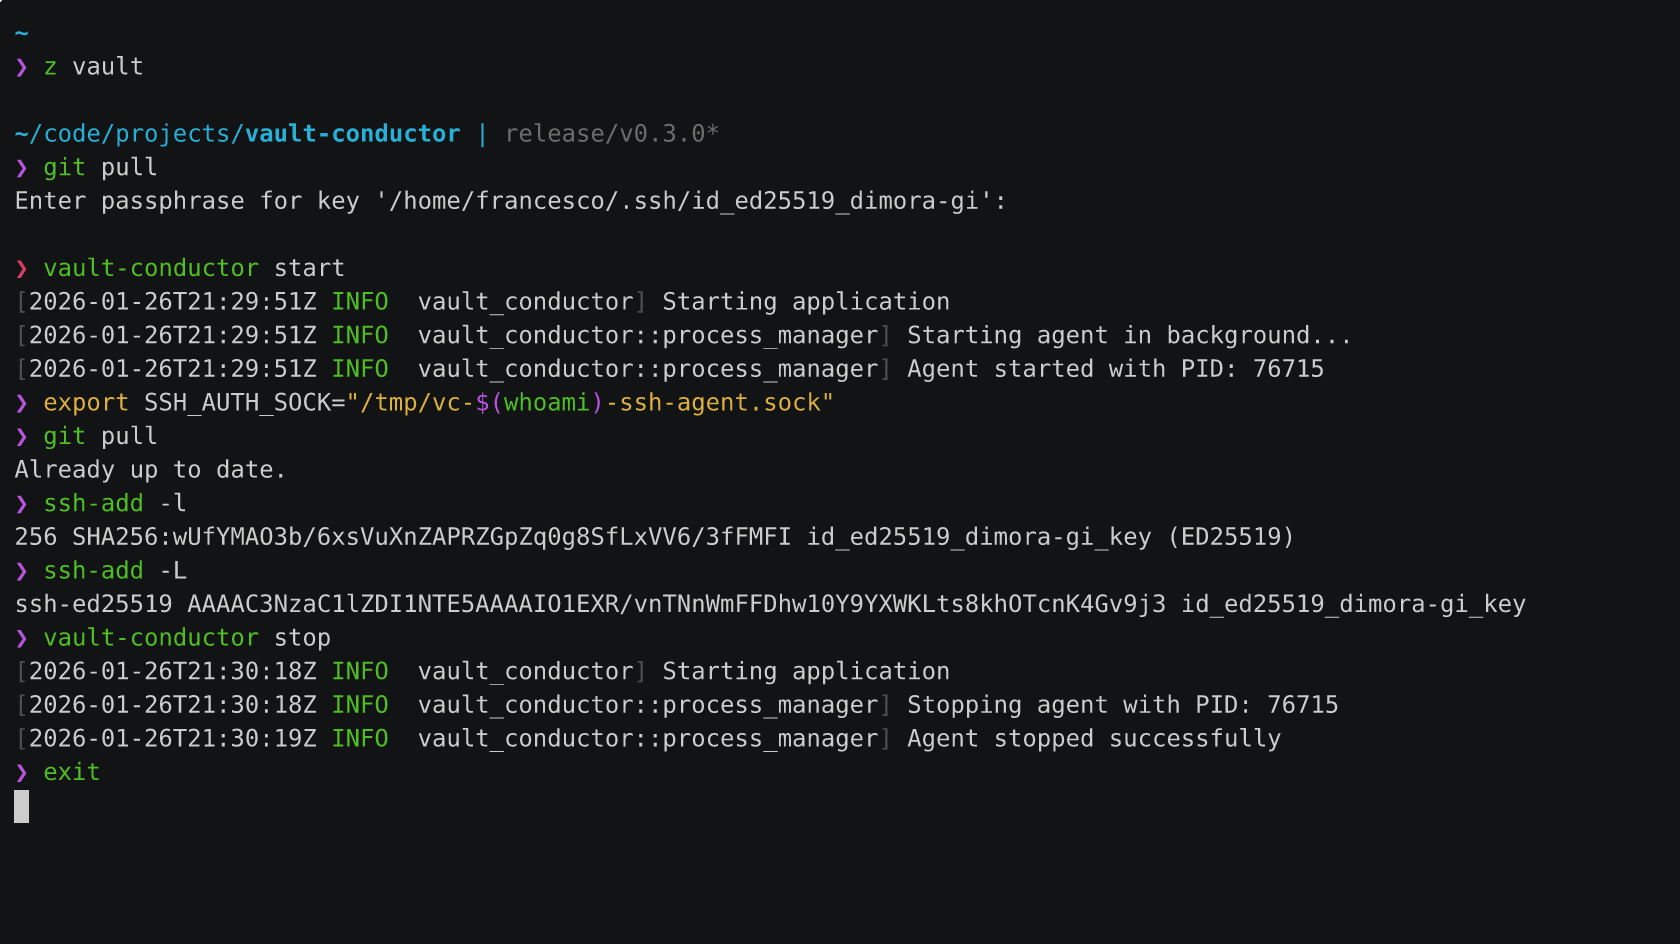 pirafrank/vault-conductor
एक SSH Agent जो Bitwarden Secrets Manager में संग्रहीत SSH कुंजियाँ प्रदान करता है








