
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 moisestapia/twapt
Docker और docker-compose, webgoat, dvwap, bwapp और Juice Shop के साथ वेब एप्लिकेशन पेनेट्रेशन टेस्टिंग की अपनी लैब तैनात करें
 himazawa/bento
Bento Toolkit एक न्यूनतम Fedora-आधारित कंटेनर है जो प्रवेश परीक्षणों और CTF के लिए है, जिसमें GUI अनुप्रयोगों का बेहतरीन जोड़ है।
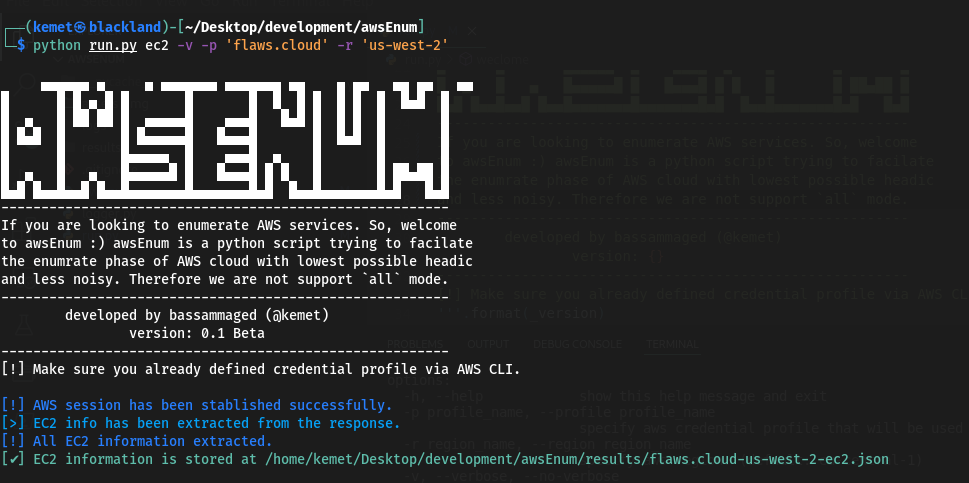 bassammaged/awsenum
प्रदान किए गए क्रेडेंशियल के आधार पर AWS क्लाउड संसाधनों की गणना करें
 fksvs/siper
XDP आधारित हल्का और तेज़ फ़ायरवॉल
 xenoncyber/envy
टर्मिनल आधारित उपकरण जो रहस्यों के प्रबंधन के लिए है और इसमें tui और cli दोनों का समर्थन है।
 ph33rr/cirrusgo
SAAS,PAAS App को स्कैन करने के लिए Go में लिखा गया एक तेज़ टूल
 wh04m1001/cve-2023-36723
CVE-2023-36723 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, विंडोज कंटेनर मैनेजर में एक मनमाना निर्देशिका निर्माण भेद्यता, जो सिम्बोलिक लिंक दुरुपयोग के…
 synacktiv/ipspinner
IPSpinner एक स्थानीय प्रॉक्सी के रूप में कार्य करता है जो बाहरी सेवाओं के माध्यम से अनुरोधों को पुनर्निर्देशित करता है।
 0xdea/advisories
मेरे सार्वजनिक सुरक्षा परामर्शों का संग्रह।
 sda-se/cluster-image-scanner
उत्पादन वातावरण में कमजोरियों और कंटेनर इमेज गलत कॉन्फ़िगरेशन का पता लगाएं।
 capsulerun/vpod
अविश्वसनीय प्रक्रियाओं के लिए हल्के, सुरक्षित Linux सैंडबॉक्स। ब्राउज़र और सर्वर पर चलता है।
 horizon3ai/h3-cli
Horizon3.ai API के लिए CLI टूल
 mathaix/openclawmachines
अपनी टीम में OpenClaw का प्रबंधन करें (एंटरप्राइज़) उसे कंप्यूट इंफ्रास्ट्रक्चर, टूल इंटीग्रेशन, प्रमाणीकरण और सुरक्षा प्रिमिटिव प्रदान करके
 stafordtituss/hazprone
क्लाउड पेंटेस्टिंग फ्रेमवर्क जो मांग पर असुरक्षित AWS संसाधनों को तैनात करता है और क्वेस्ट-आधारित परिदृश्यों के माध्यम से व्यावहारिक पेनिट्रेशन…
 angelorc/vmsan
Firecracker को सरल बनाया गया। मिलीसेकंड में सुरक्षित microVMs स्पिन अप करें, इंस्टॉल से इंटरैक्टिव शेल तक एक कमांड में।
 sap8899/reportly
AzureAD/EntraID उपयोगकर्ता गतिविधि रिपोर्टर ब्लू टीमों के लिए। एक संदिग्ध उपयोगकर्ता और समय सीमा इनपुट करें और उपयोगकर्ता जानकारी, कार्रवाइयों और…
 nccgroup/kubetcd
समझौता किए गए etcd का पोस्ट-एक्सप्लॉइट करें, पर्सिस्टेंस प्राप्त करें और नोड्स पर रिमोट शेल पाएं।








