
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 karthikuj/cve-2022-42889-text4shell-docker
# CVE-2022-42889 (Text4Shell) के लिए डॉकराइज़्ड प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें स्क्रिप्ट, DNS, और URL लुकअप-आधारित RCE पेलोड शामिल हैं, सुरक्षा परीक्षण…
 aurva-io/aiostack
AI रनटाइम इन्वेंटरी: छाया AI का पता लगाएं, LLM कॉल्स को ट्रेस करें
 synacktiv/aadoutsider-py
Python3 में AADInternals की AsOutsider सुविधाओं का पुनर्लेखन
 nicholasjackson/cnitch
Container Snitch, Docker Engine के तहत चल रही प्रक्रियाओं की जाँच करता है और यदि कोई रूट के रूप में चल रही पाई जाती है तो सतर्क करता है।
 hackmichnet/aztokenfinder
आक्रामक टोकन-हार्वेस्टिंग उपयोगिता जो Office, Edge, Teams और PowerShell में Azure AD/O365 JWT टोकनों के लिए x64 प्रक्रिया मेमोरी और TokenBroker कैश…
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 randomrobbiebf/grafana-ssrf
प्रमाणित SSRF in Grafana
 0xbharath/slurp-old
S3 बकेट को मैन्युअल रूप से या certstream के माध्यम से सूचीबद्ध करने के लिए एक उपकरण
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher किसी भी सुरक्षा उपकरण को लॉन्च करता है और परिणाम Faradaysec Platform पर भेजता है।
 bishopfox/cirro
प्रबंधन और डेटा प्लेन पर हमले के रास्ते बनाना
 thirdbyte/ssj
आपका रोज़मर्रा का लिनक्स वितरण सुपर सैयान बन गया।
 netspi/sqlc2
SQLC2 एक PowerShell स्क्रिप्ट है जो SQL सर्वर को नियंत्रण सर्वर और एजेंट दोनों के रूप में उपयोग करके एक कमांड और नियंत्रण प्रणाली को तैनात और…
 grines/scour
मॉड्यूल-आधारित AWS शोषण ढांचा रेड टीम परीक्षण और ब्लू टीम विश्लेषण के लिए। AWS नियंत्रण विमान में हमले के पैटर्न का अनुकरण अद्वितीय UA ट्रैकिंग के…
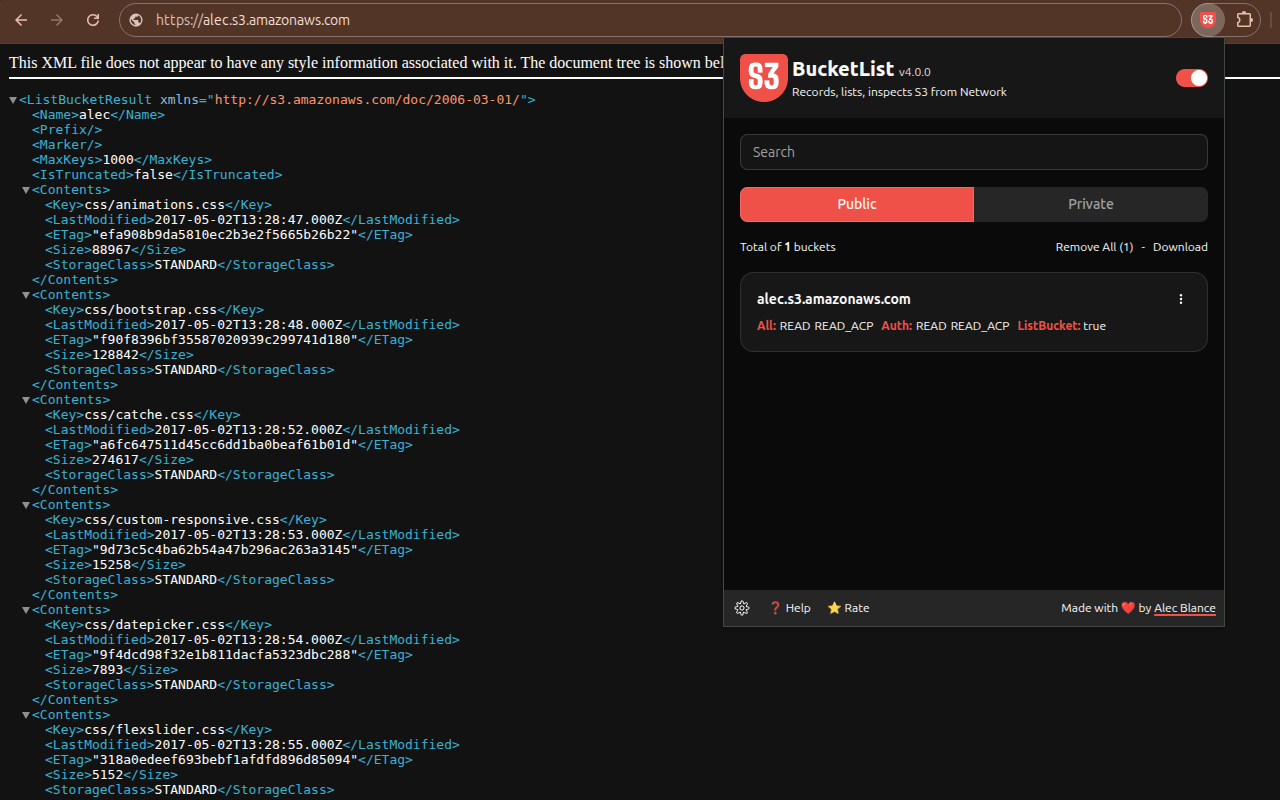 alecblance/s3bucketlist
ब्राउज़िंग करते समय Amazon S3 बकेट्स को सूचीबद्ध करने वाला Chrome और Firefox एक्सटेंशन
 aaaguirrep/offensive-docker-vps
Google Cloud Platform या Digital Ocean पर आसानी से VPS बनाएं, जिसमें Offensive Docker शामिल है, ताकि लक्ष्यों पर मूल्यांकन शुरू किया जा सके।
 trailofbits/brotli-checker
Brotli की संभावित रूप से कमज़ोर प्रतियों को खोजने और CVE-2026-111497 के लिए अपडेट का मार्गदर्शन करने हेतु Claude Code और Codex कौशल।
 coffinxp/gemini-api-key-hunter
उजागर Gemini API कुंजियों के लिए वेबसाइटों और JS फ़ाइलों को स्कैन करता है, उन्हें लाइव सत्यापित करता है, सुलभ सेवाओं की सूची बनाता है, और सीधे API…
 karimhabush/cis-vsphere
VMware vSphere वातावरण की CIS बेंचमार्क के विरुद्ध अनुपालन का आकलन करने का एक उपकरण।








