
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 sbasu7241/aws-threat-simulation-and-detection
Stratus Red Team (Cloud Attack simulation tool) और SumoLogic के साथ खेलना
 owasp/quantum-security-project
विक्रेता-तटस्थ OWASP परियोजना जो क्वांटम-युग सुरक्षा जोखिमों का मानचित्रण करती है, जिसमें एक Top 10 जोखिम सूची, शमन मार्गदर्शन, और पोस्ट-क्वांटम…
 awslabs/threat-modeling-mcp-server
MCP सर्वर जो संरचित STRIDE-आधारित खतरे मॉडलिंग, स्वचालित कोड सत्यापन, व्यावसायिक संदर्भ विश्लेषण, और Markdown तथा JSON प्रारूपों में व्यापक रिपोर्ट…
 node9-ai/node9-proxy
AI एजेंट्स के लिए एक्सेस कंट्रोल। Claude Code, Codex, Gemini, Cursor और किसी भी MCP सर्वर को क्या करने की अनुमति है, यह सेट करें, जोखिम भरे कार्यों…
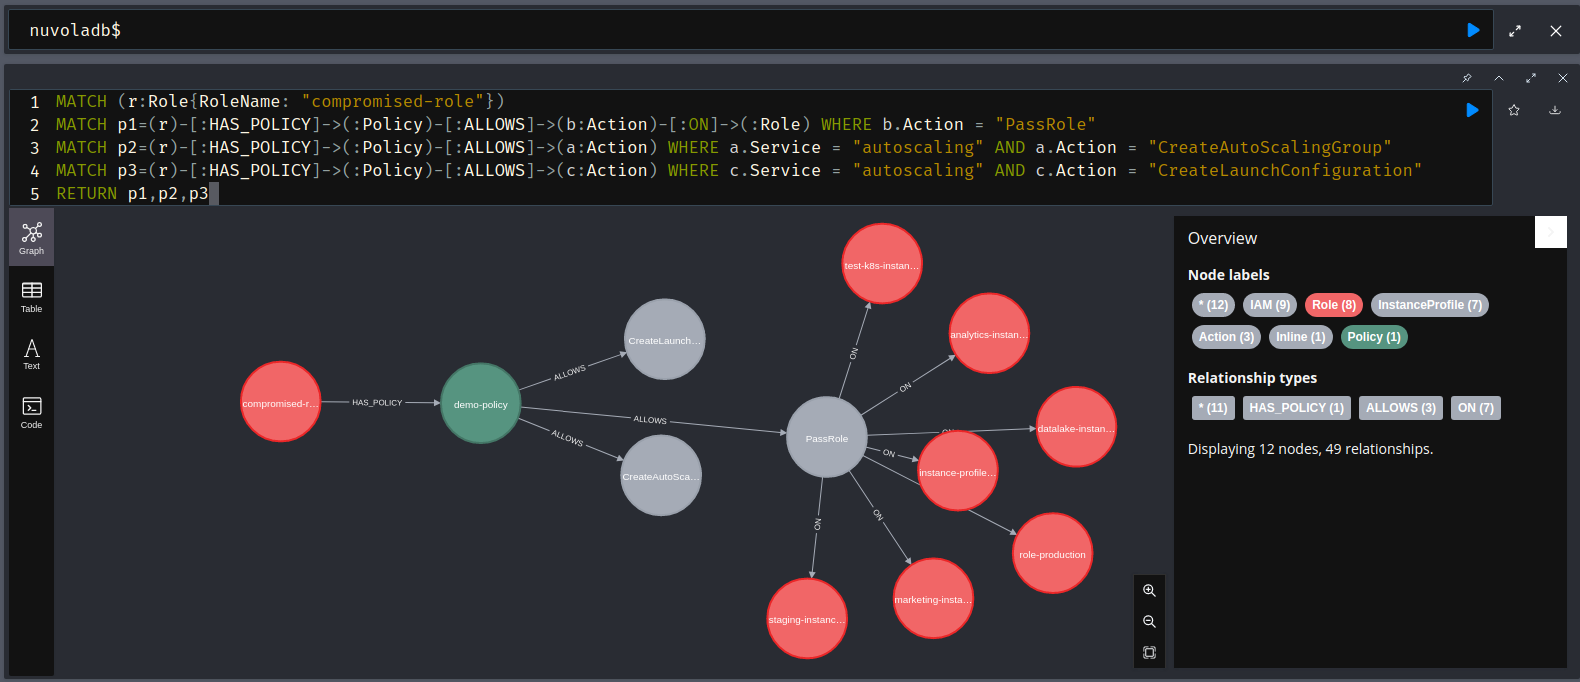 primait/nuvola
ग्राफ-आधारित AWS सुरक्षा विश्लेषण उपकरण जो क्लाउड कॉन्फ़िगरेशन डंप करता है, गलत कॉन्फ़िगरेशन का पता लगाता है, और एक्सटेंसिबल YAML नियमों के साथ Neo4j…
 anssi-fr/dfir-o365rc
Office 365 और Azure लॉग संग्रह के लिए PowerShell मॉड्यूल
 praetorian-inc/trajan
पाइपलाइन कॉन्फ़िगरेशन में सुरक्षा कमजोरियों की पहचान करने के लिए एक बहु-प्लेटफ़ॉर्म CI/CD भेद्यता पहचान और आक्रमण स्वचालन उपकरण।
 kstenerud/yoloai
आपका एजेंट एक सुरक्षा जोखिम है, इसलिए इसे वैसे ही व्यवहार करें। yoloAI AI एजेंट सैंडबॉक्सिंग को सही तरीके से करता है।
 shabarkin/aws-enumerator
रीड-ओनली AWS सेवा एन्यूमरेटर, क्लाउड रिकॉनिसेंस, जानकारी डंपिंग और पेनिट्रेशन टेस्टिंग के दौरान परिणाम विश्लेषण के लिए 600+ API कॉल के साथ।
 dev-sec/ssh-baseline
DevSec SSH Baseline - InSpec Profile
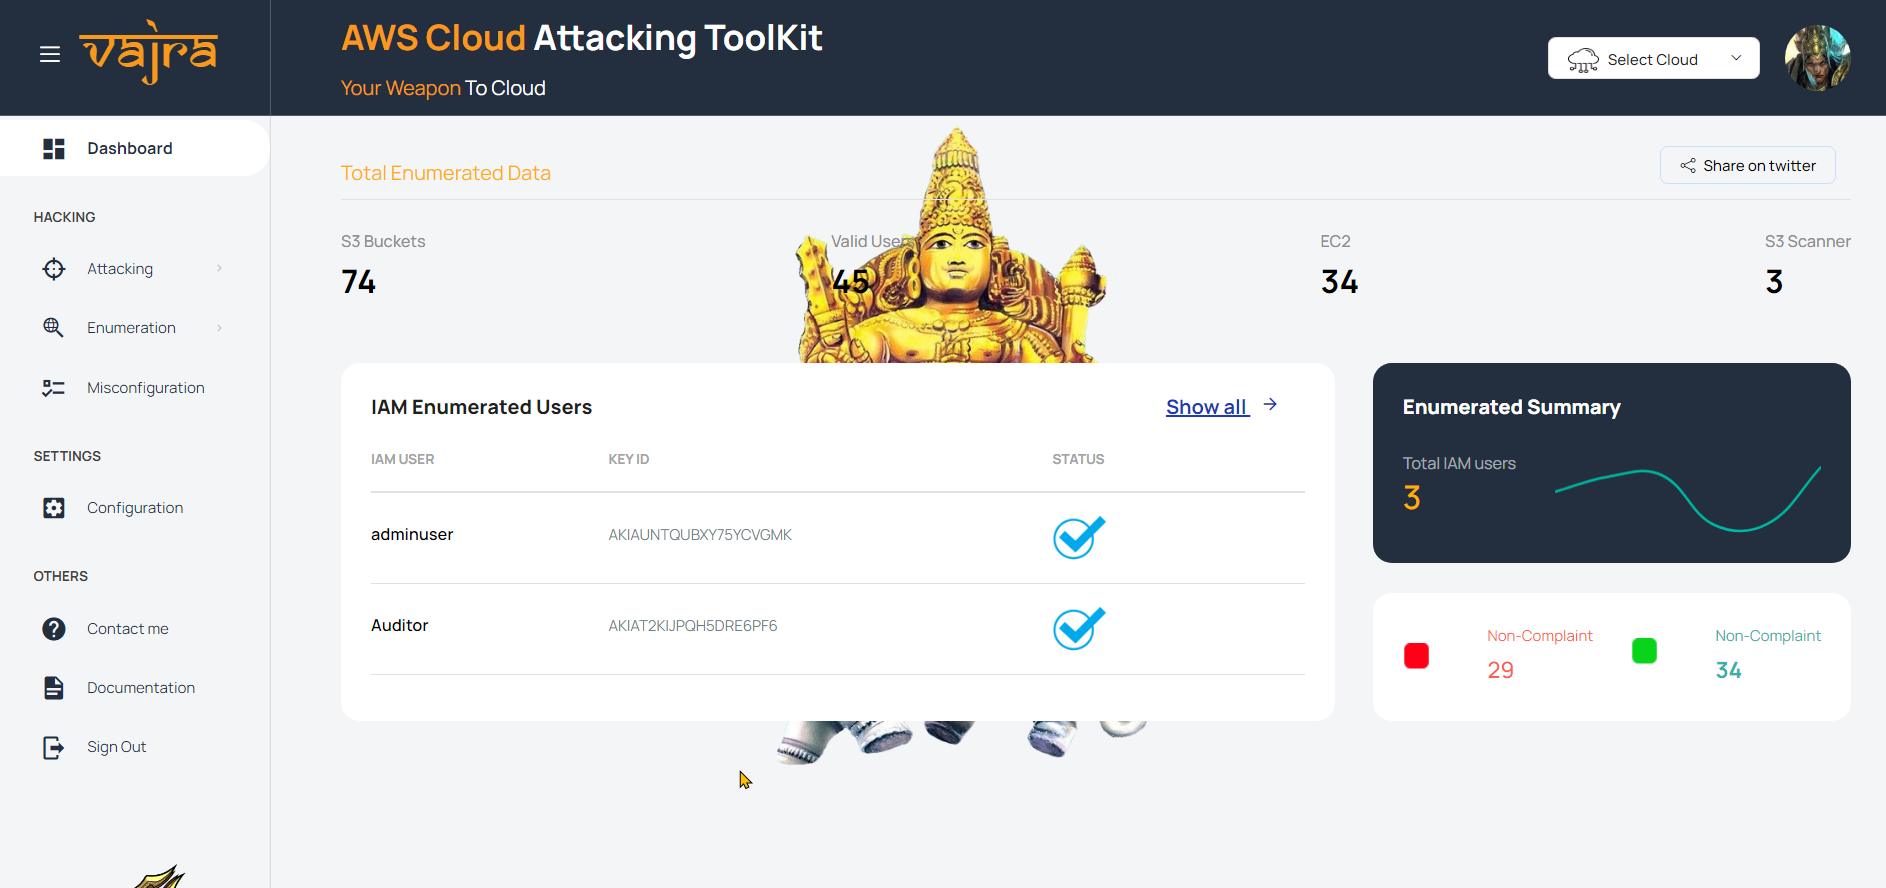 trouble-1/vajra
वज्र एक UI-आधारित उपकरण है जिसमें लक्ष्य के Azure और AWS वातावरण में हमला करने और गणना करने के लिए कई तकनीकें हैं। इसमें बेहतर उपयोगकर्ता अनुभव के…
 russellromney/turbolite
SQLite VFS S3 से sub-100ms कोल्ड JOIN क्वेरीज़ के साथ + पेज-स्तरीय संपीड़न और एन्क्रिप्शन
 q3k/cve-2019-5736-poc
CVE-2019-5736 (डॉकर एस्केप) के लिए अहथियारबंद प्रूफ ऑफ कॉन्सेप्ट
 videns/vulners-scanner
vulners.com ऑडिट API पर आधारित भेद्यता स्कैनर
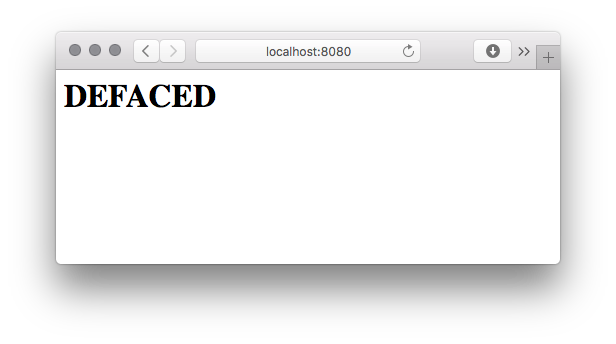 opsxcq/exploit-cve-2014-6271
Shellshock एक्सप्लॉइट + भेद्य वातावरण
 shipsecai/studio
सुरक्षा टीमों के लिए कार्यप्रवाह स्वचालन
 bert-janp/entratrace
रक्षात्मक अनुसंधान उपकरण जो Microsoft Entra ID को लक्षित करने वाले आक्रामक टूलिंग के अवलोकनीय API एंडपॉइंट और यूज़र एजेंट का दस्तावेज़ीकरण करता है,…
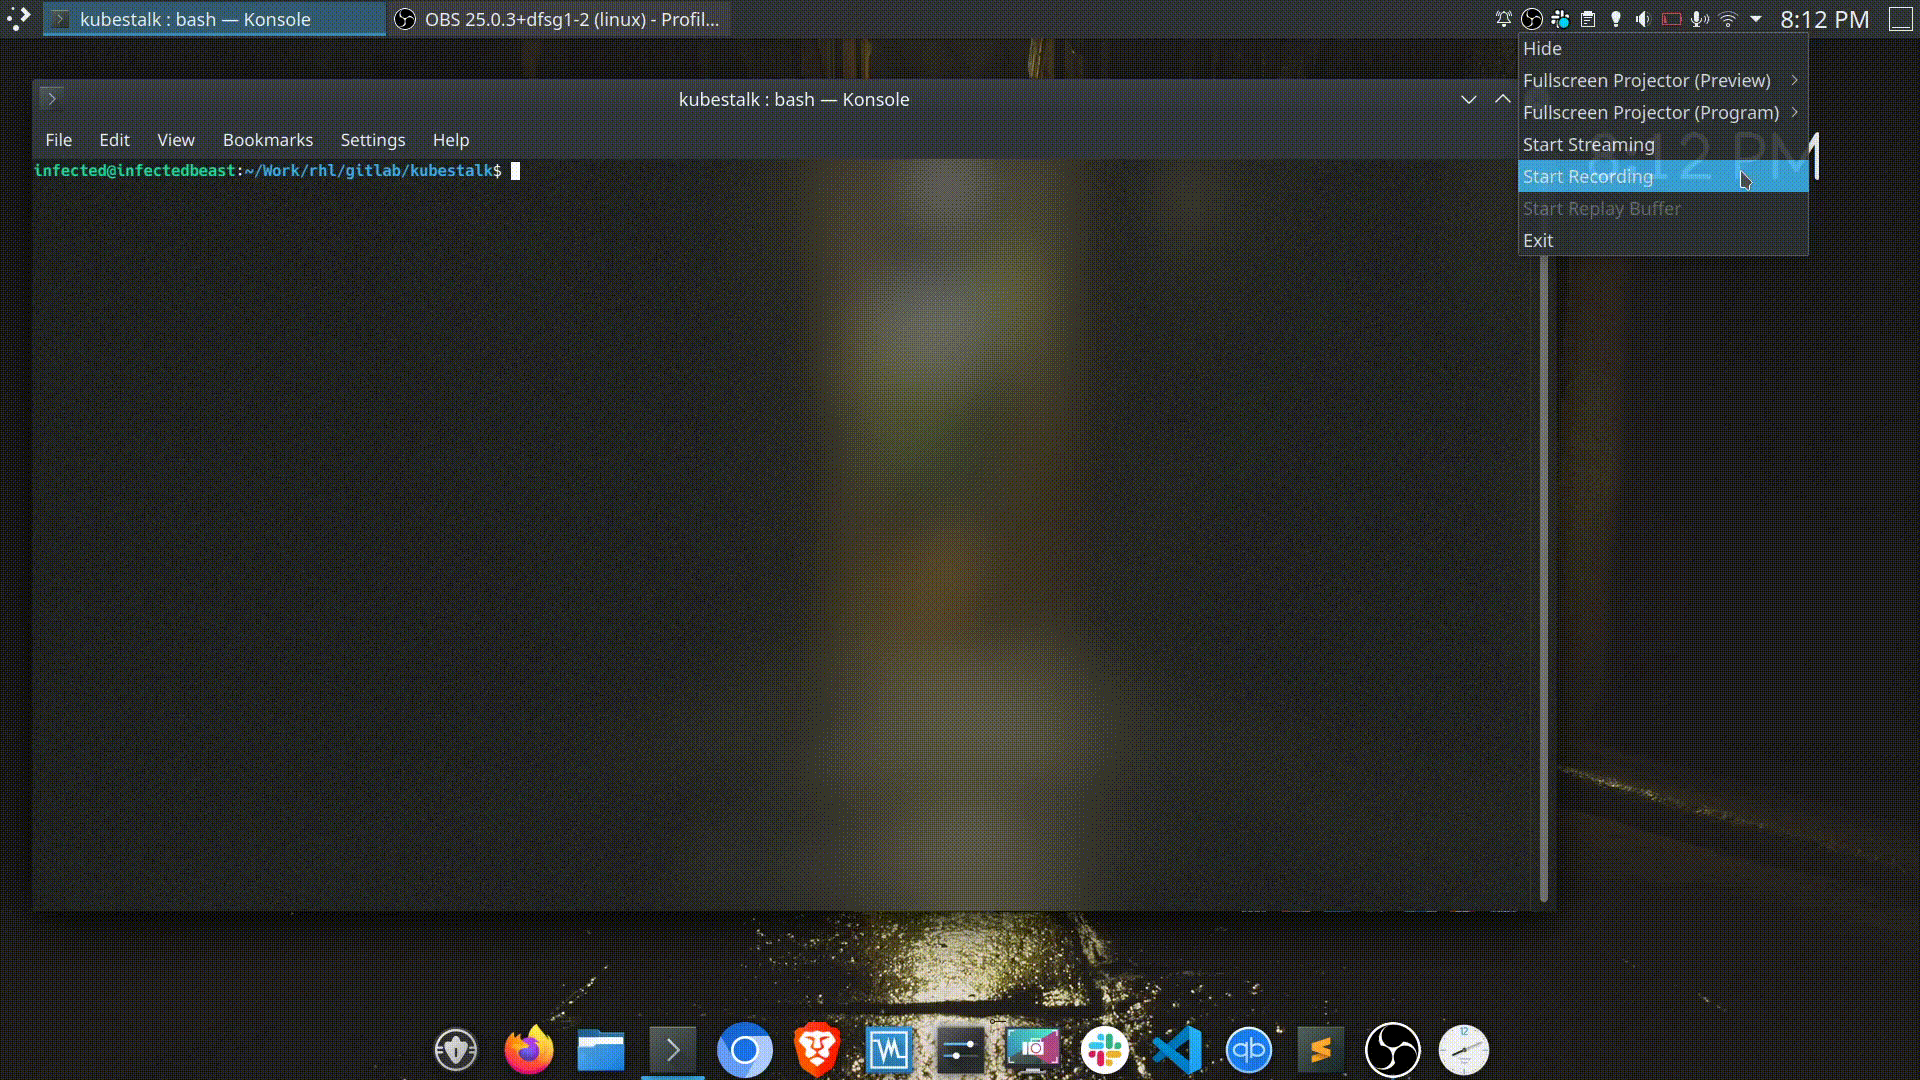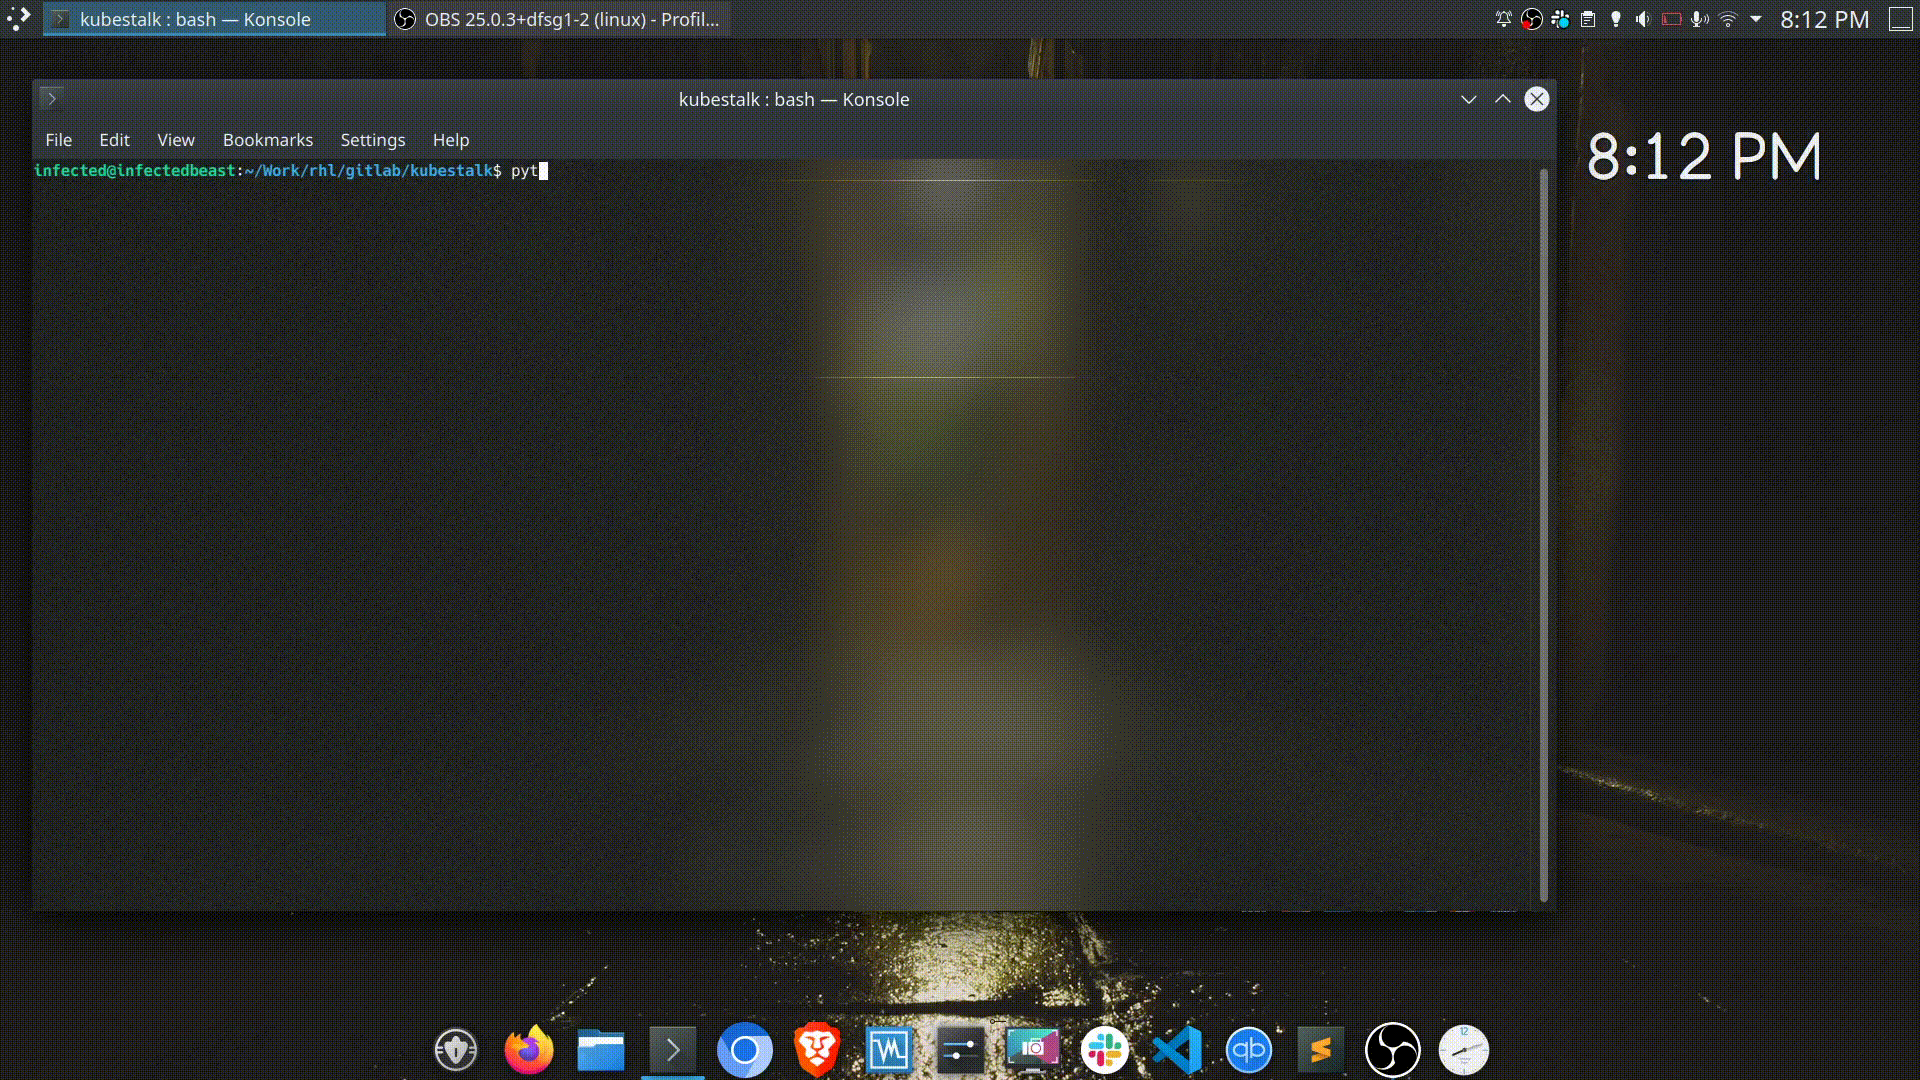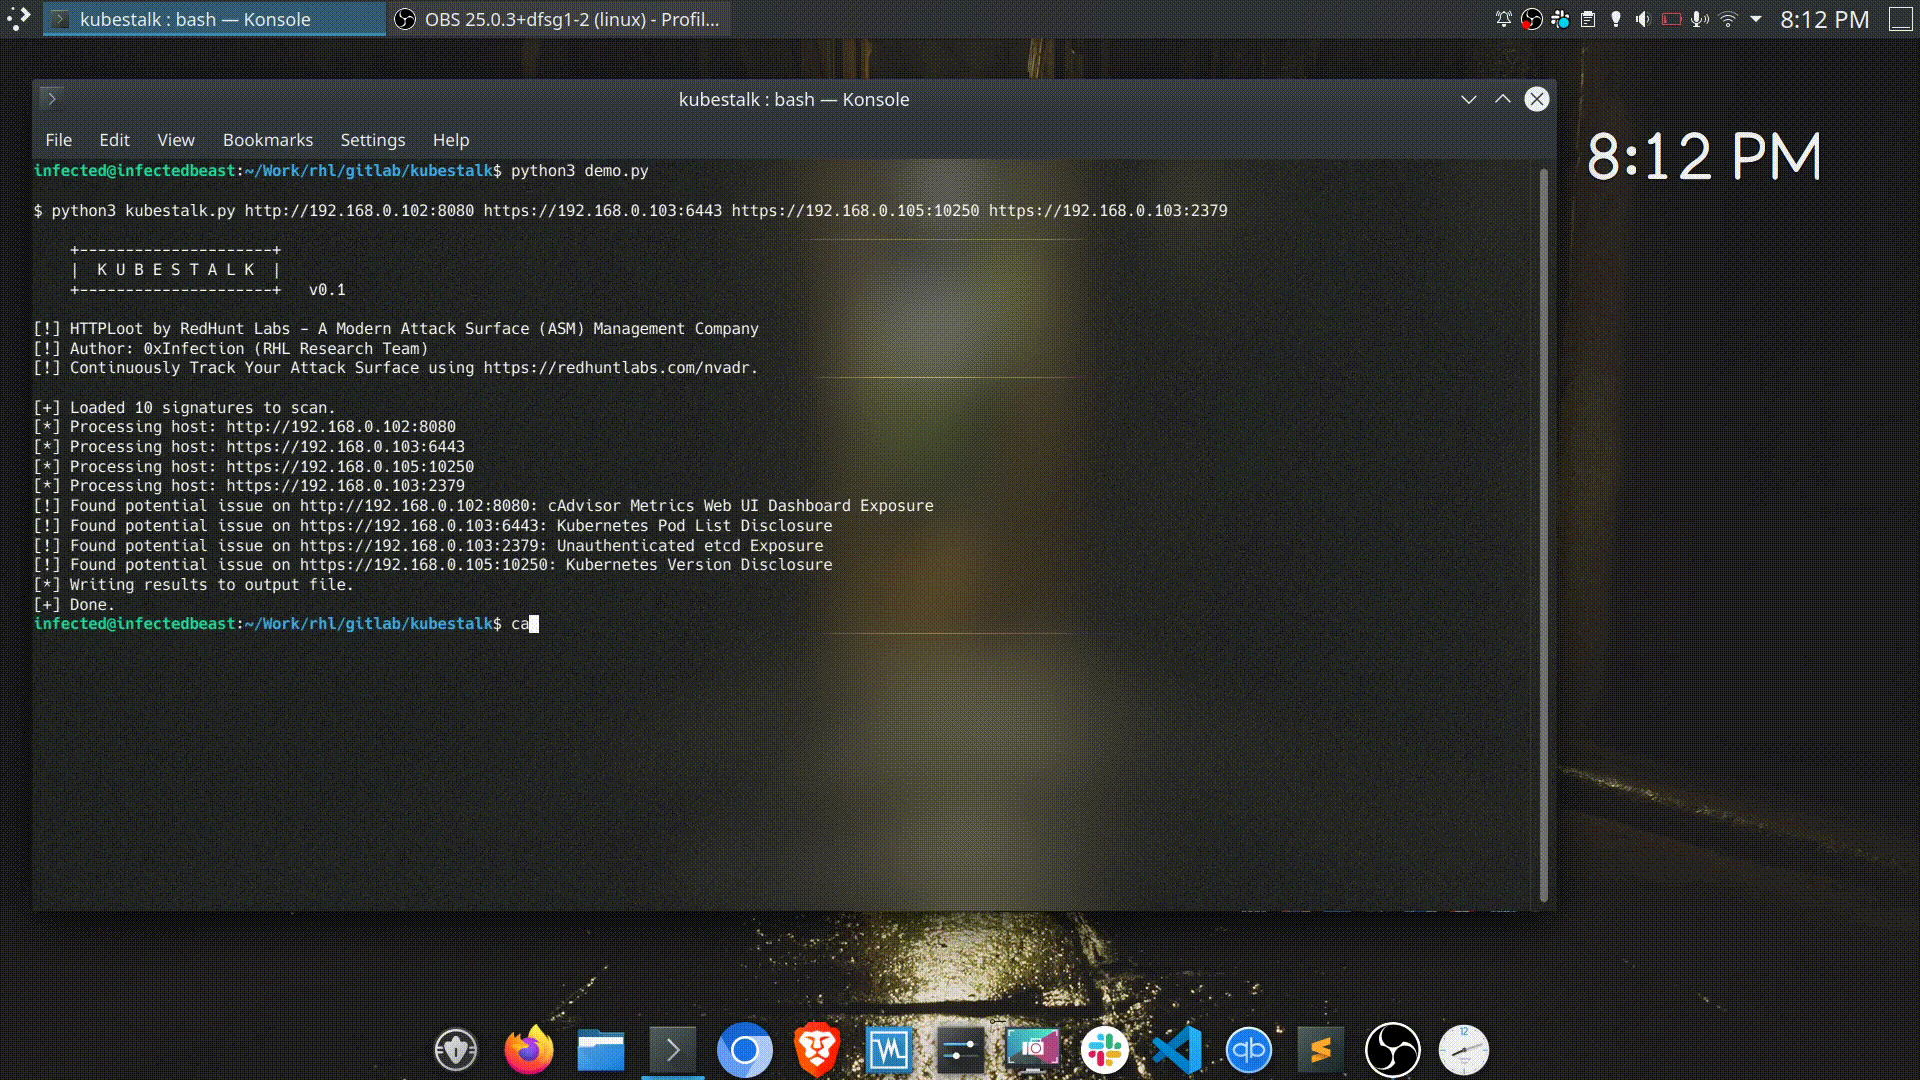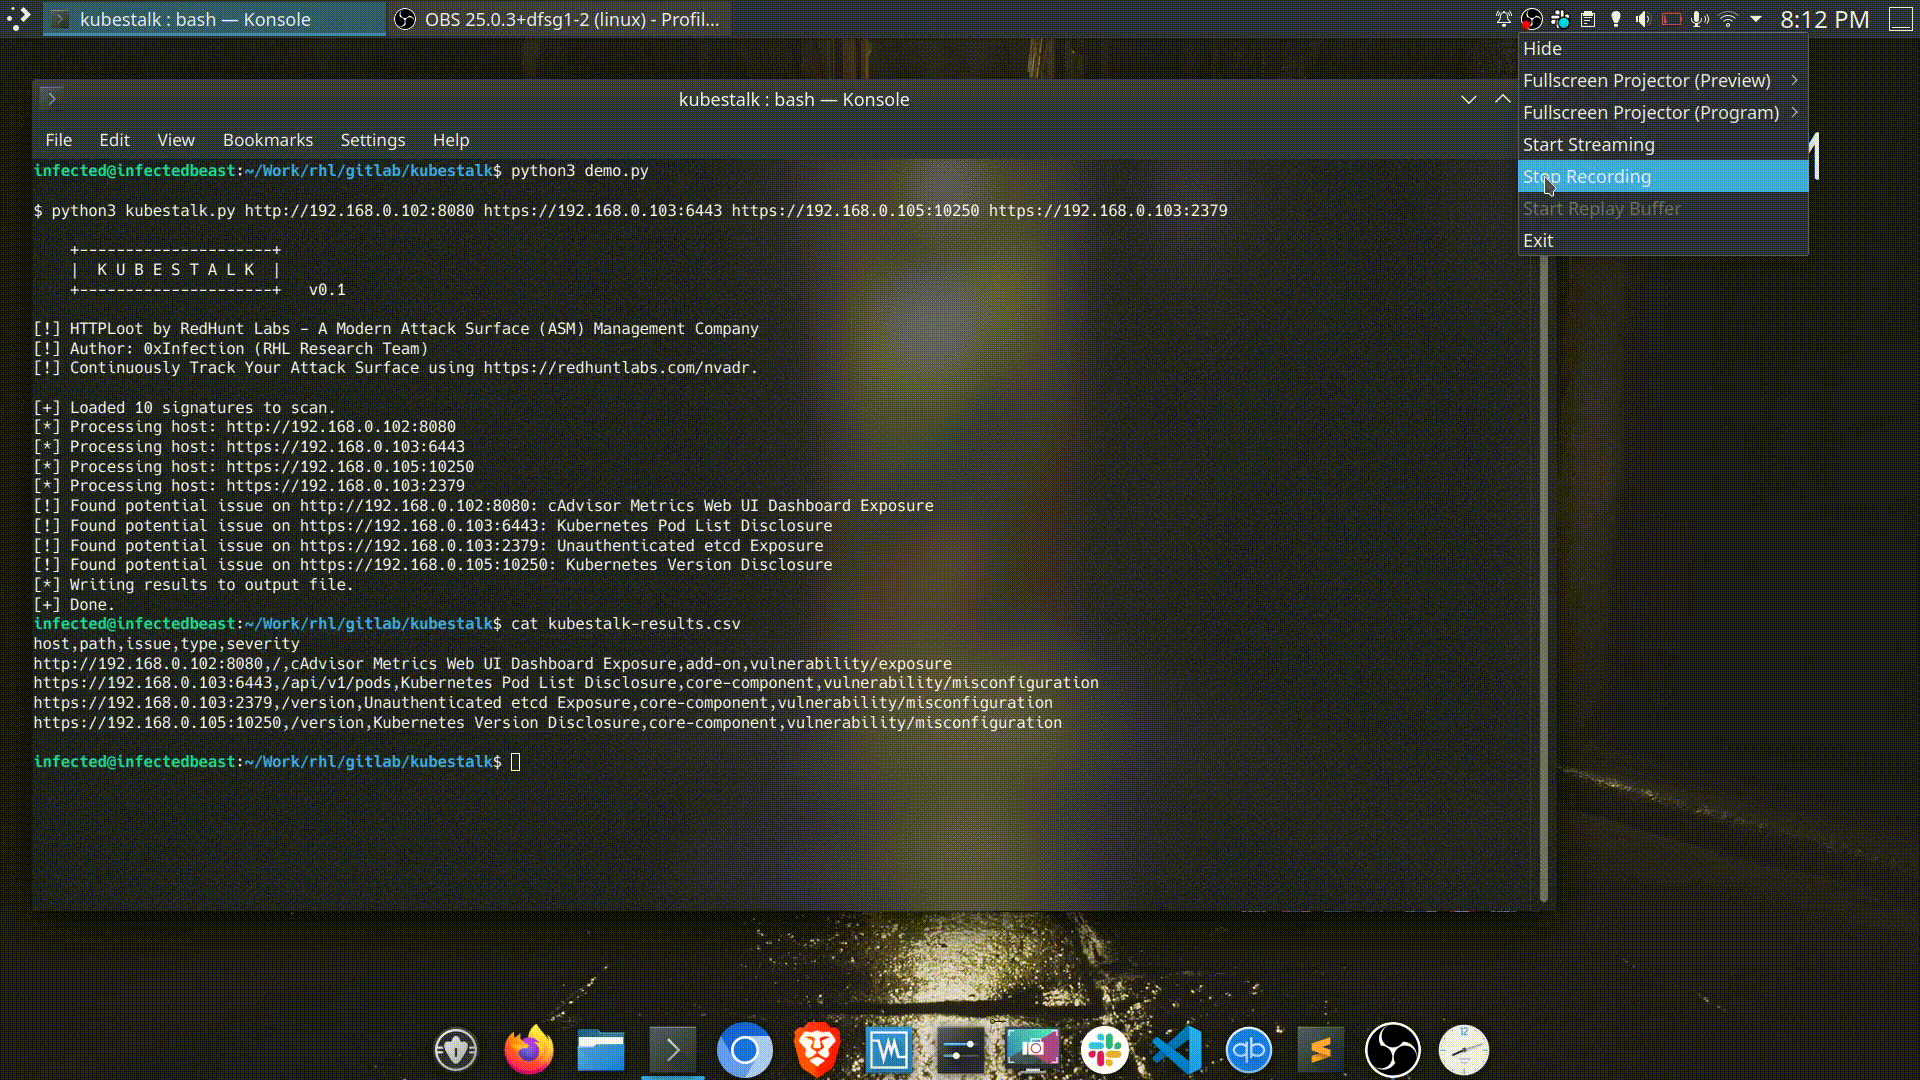 redhuntlabs/kubestalk
ब्लैक-बॉक्स कुबेरनेट्स आक्रमण सतह खोज उपकरण जो असुरक्षित क्लस्टर, उजागर डैशबोर्ड और गलत कॉन्फ़िगरेशन की पहचान के लिए सिग्नेचर-आधारित स्कैनिंग का…








