
 #1
क्लाउड प्लेटफ़ॉर्म (IaaS, PaaS) में कॉन्फ़िगरेशन, अनुमतियों और सेवाओं का ऑडिट करने के उपकरण।
Kitploit अनुशंसित

 asamassekou10/ship-safe
AI द्वारा लिखे गए सॉफ़्टवेयर के लिए स्वतंत्र सुरक्षा एजेंट। समस्याएँ ढूँढता है, जाँचता है कि वे वास्तविक हैं या नहीं, और आपको प्रमाण दिखाता है।…
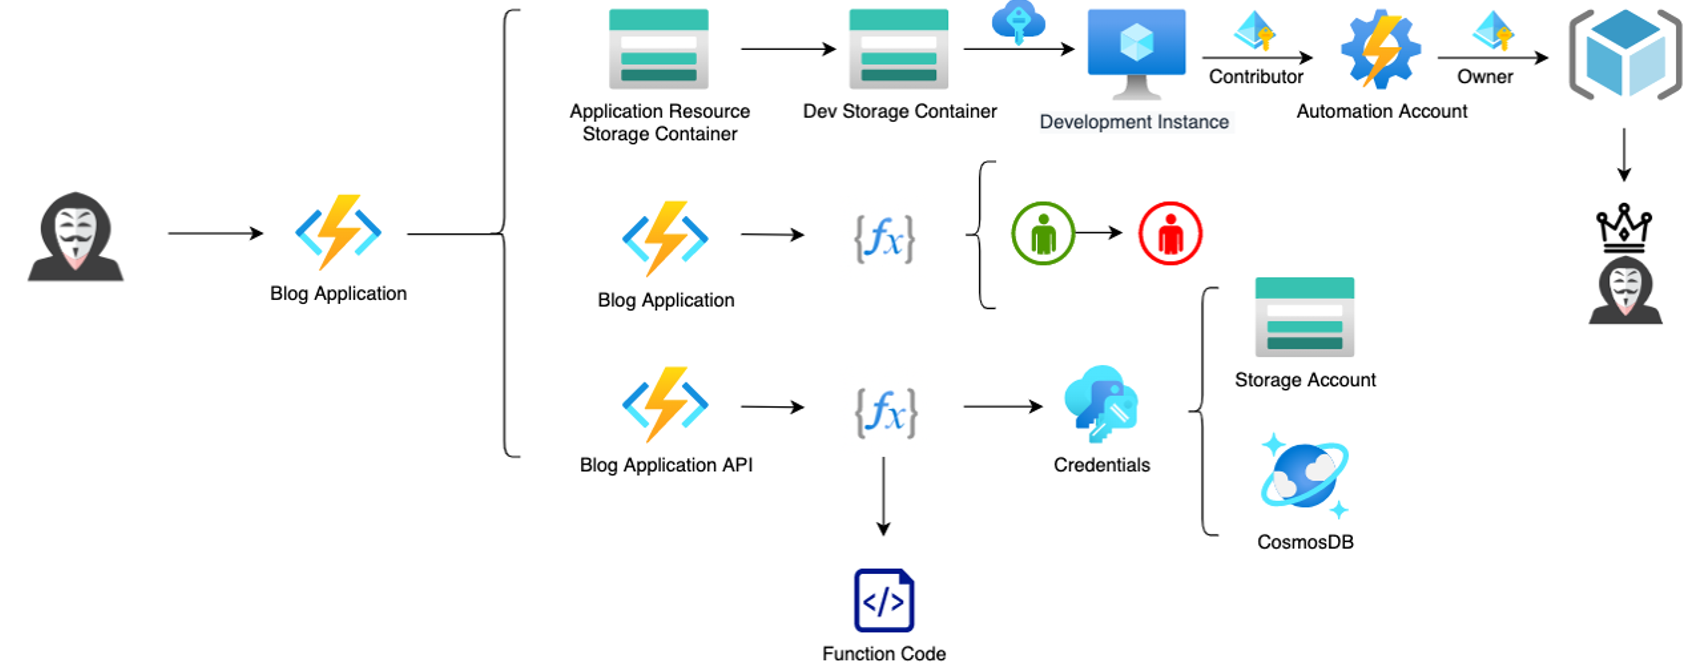 ine-labs/azuregoat
AzureGoat : एक बेहद कमजोर Azure अवसंरचना
 powerfulseal/powerfulseal
Kubernetes क्लस्टरों के लिए एक शक्तिशाली परीक्षण उपकरण।
 nccgroup/pmapper
AWS में IAM अनुमतियों का त्वरित मूल्यांकन करने के लिए एक उपकरण।
 crowdstrike/crt
Azure AD और Exchange Online कॉन्फ़िगरेशन का ऑडिट करता है ताकि दुर्लभ अनुमतियाँ, फ़ेडरेशन ट्रस्ट, मेल फ़ॉरवर्डिंग नियम और प्रतिनिधित्व पहुँच का पता…
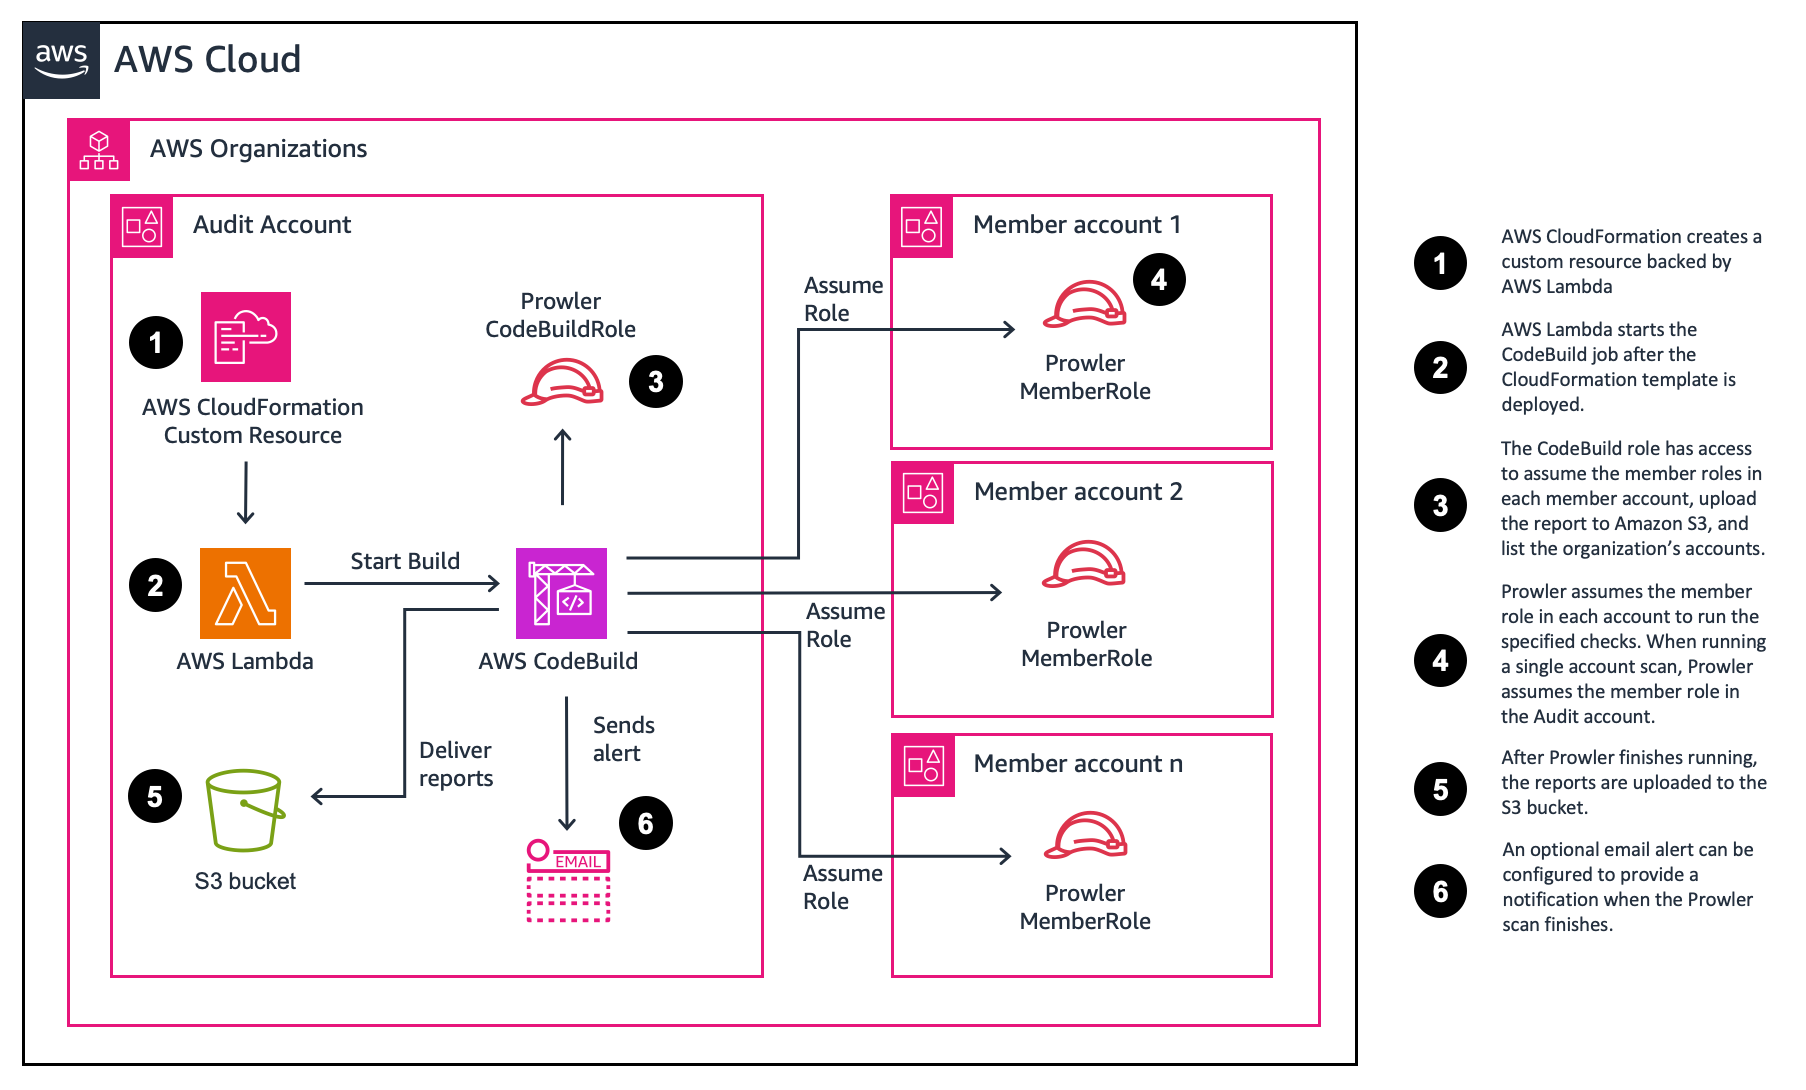 awslabs/aws-security-assessment-solution
आपके AWS खाते का Prowler का उपयोग करके एक समय-बिंदु मूल्यांकन बनाने में मदद करने के लिए एक AWS उपकरण।
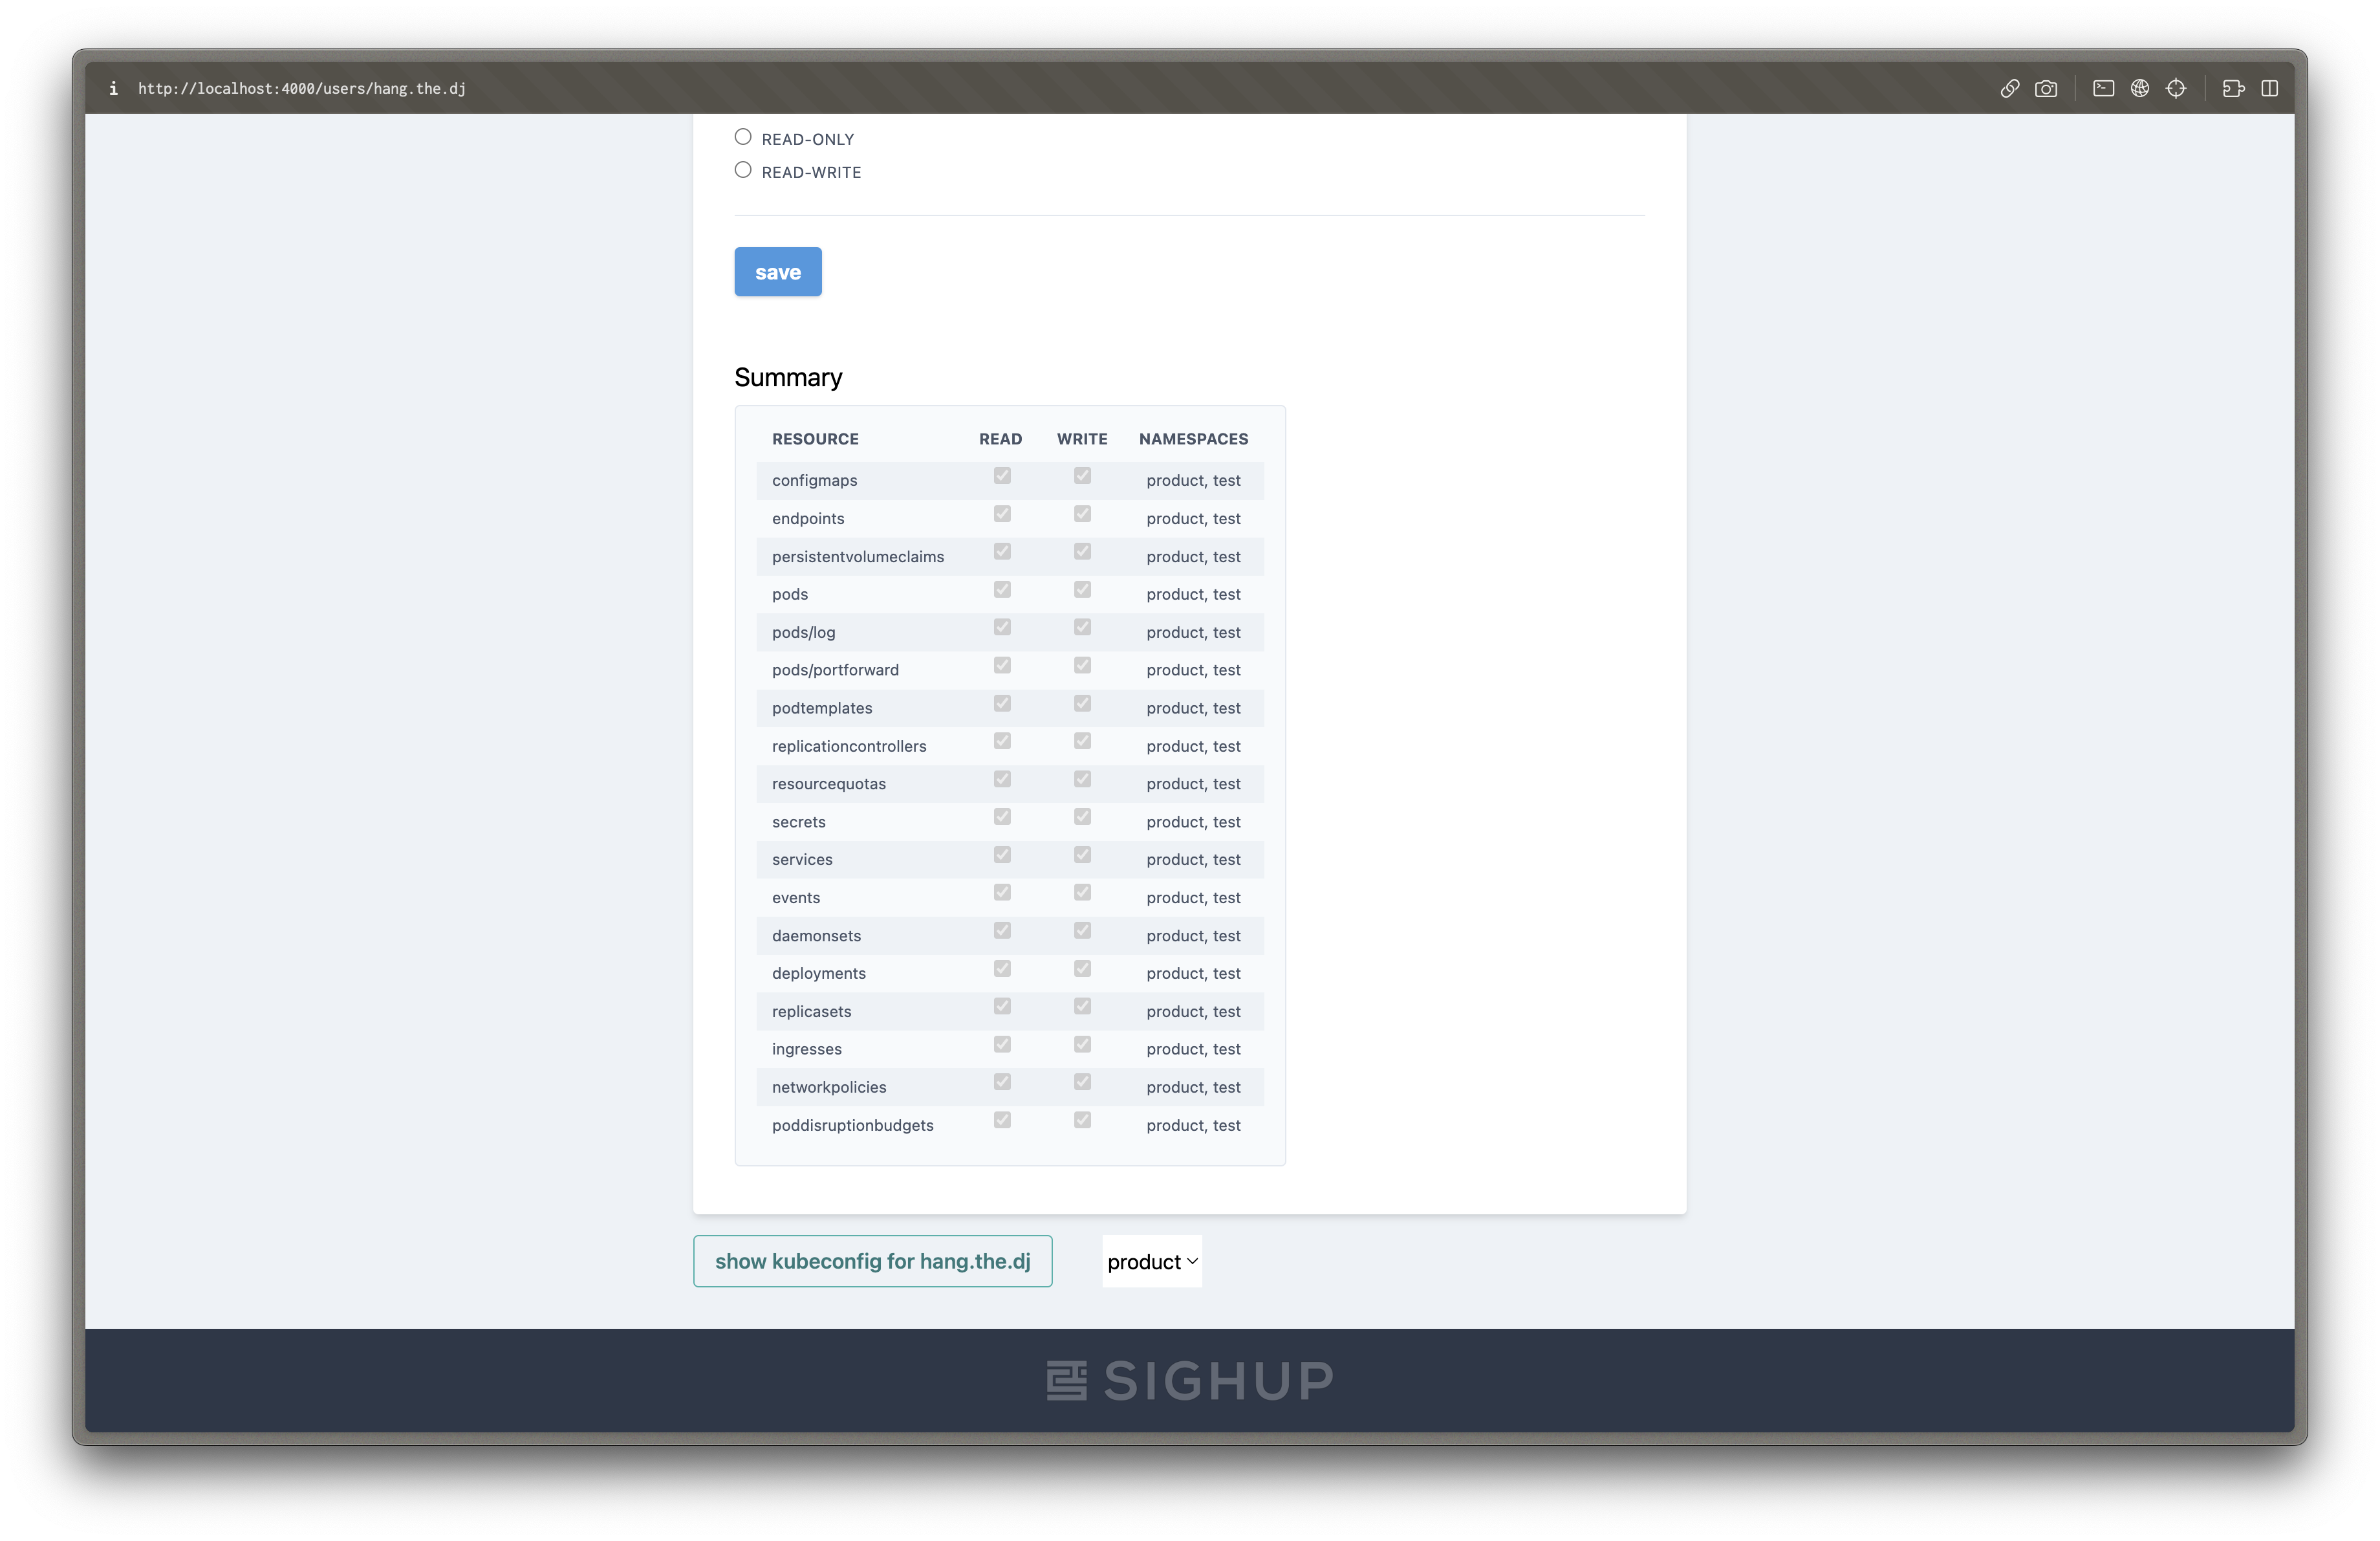 sighupio/permission-manager
Permission Manager एक परियोजना है जो Kubernetes RBAC और उपयोगकर्ता प्रबंधन को सुव्यवस्थित करती है, Web UI FTW
 netflix/repokid
वितरित, उच्च-गति परिनियोजन के लिए AWS न्यूनतम विशेषाधिकार
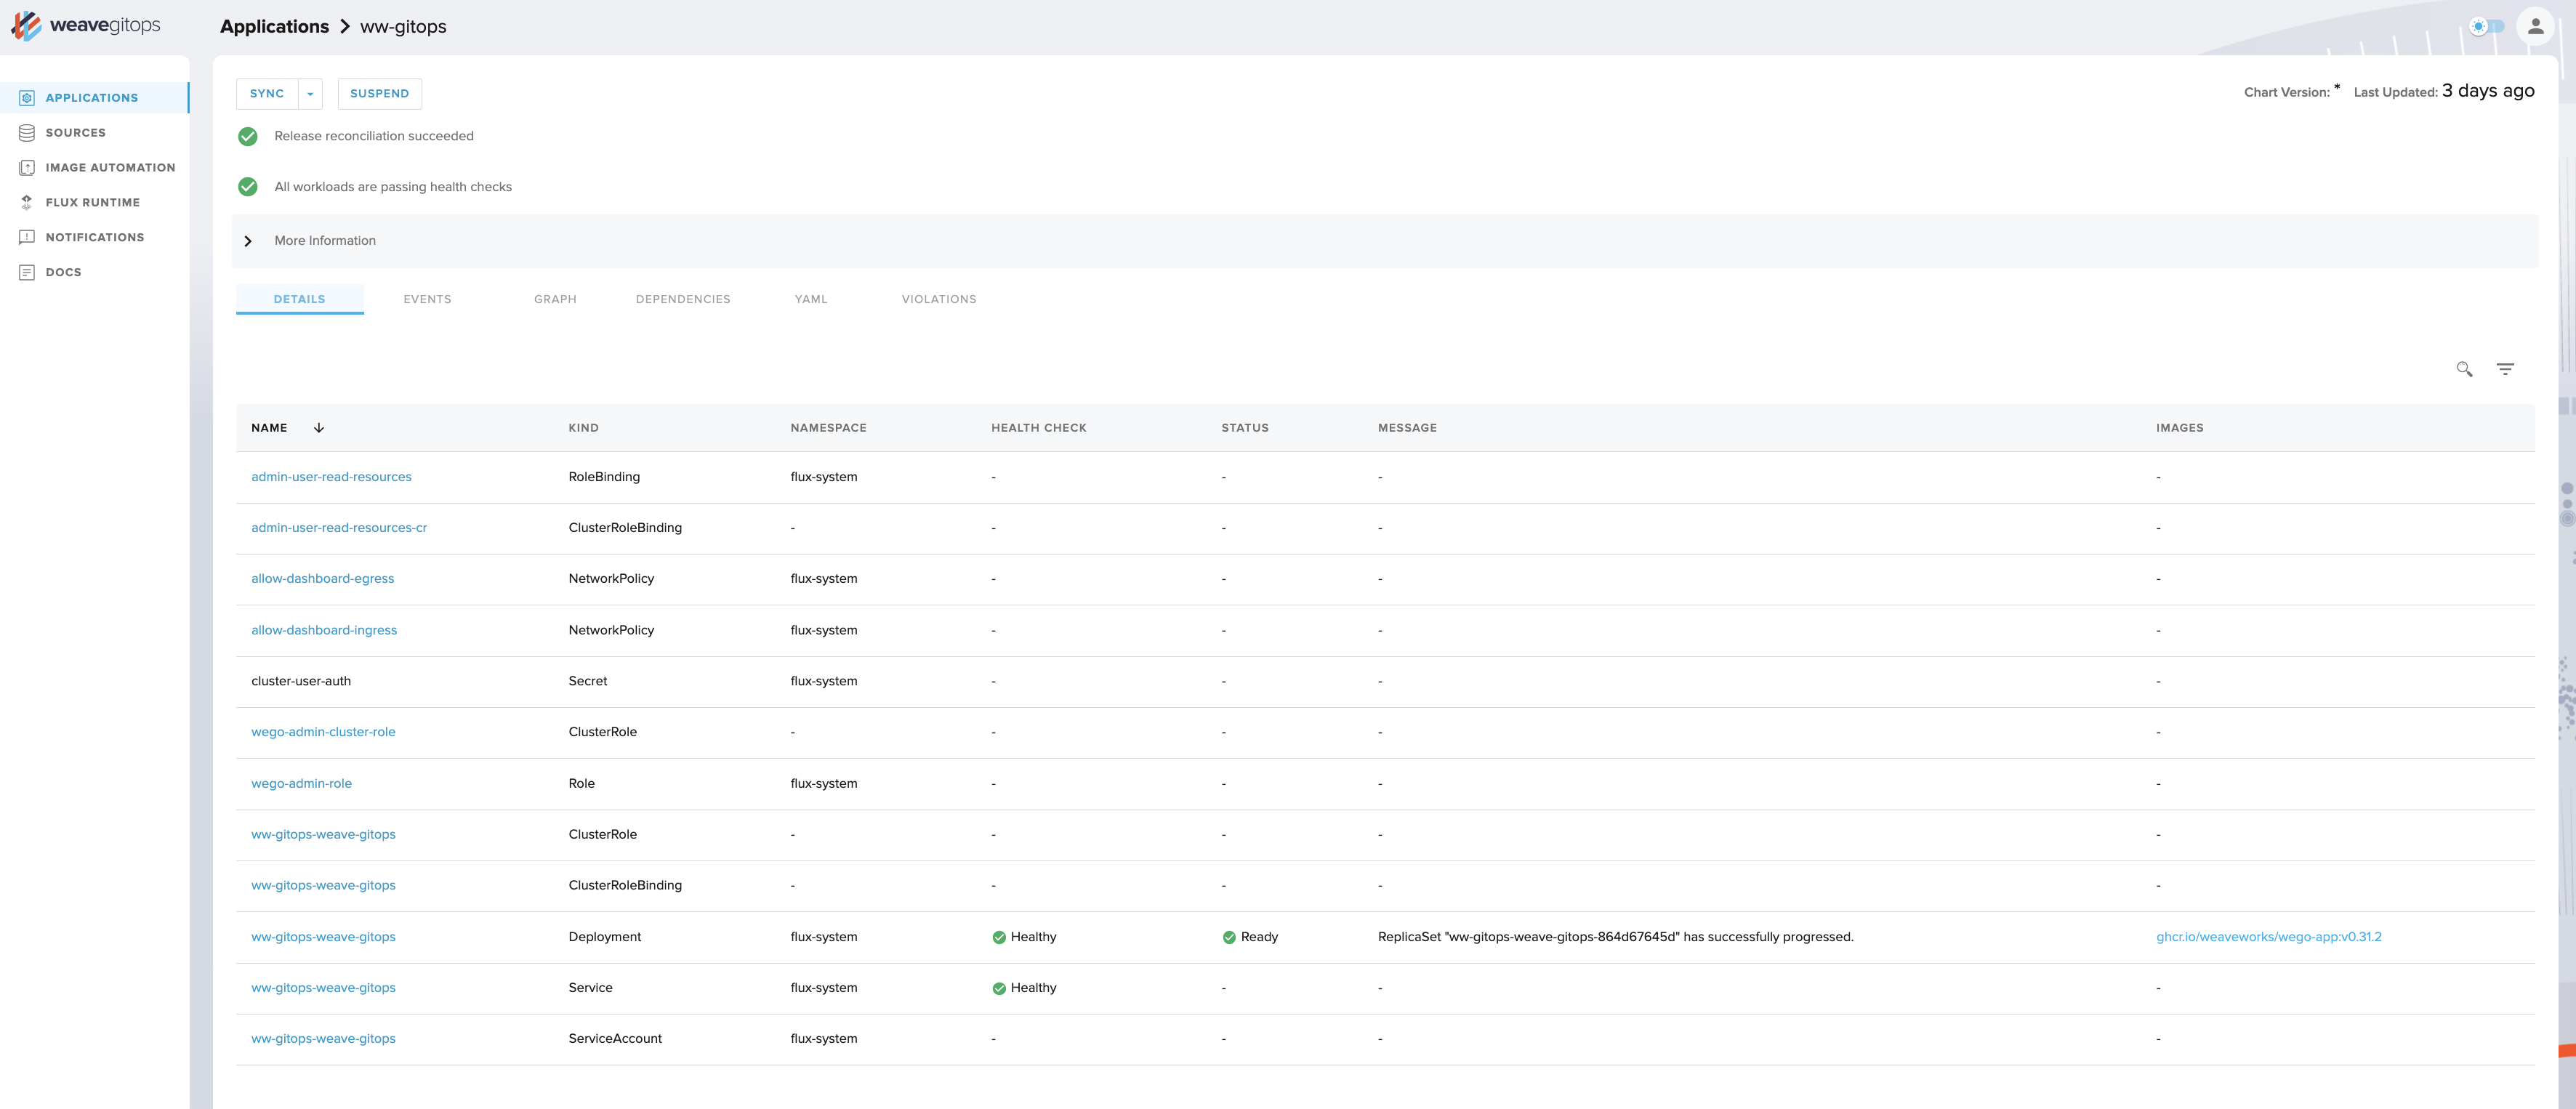 weaveworks/weave-gitops
Weave GitOps एक सामुदायिक-संचालित परियोजना में परिवर्तित हो रहा है! यह आपके एप्लिकेशन डिप्लॉयमेंट्स में अंतर्दृष्टि प्रदान करता है, और GitOps के साथ…
 owasp/docker-security
कंटेनर सुरक्षा पर नियंत्रण पाना
 nccgroup/sadcloud
जानबूझकर असुरक्षित क्लाउड इंफ्रास्ट्रक्चर तैयार करने (और हटाने!) के लिए एक टूल
 nagwww/s3-leaks
AWS S3 बकेट की गलत कॉन्फ़िगरेशन, उजागर डेटा और लीक हुई IAM क्रेडेंशियल्स की चयनित समयरेखा, जिसमें क्लाउड सुरक्षा रक्षकों और शोधकर्ताओं के लिए घटना…
 openbmc/bmcweb
OpenBMC के लिए एक सब कुछ करने वाला Redfish, KVM, GUI, और DBus वेबसर्वर
 mondoohq/cnspec
एक ओपन सोर्स, क्लाउड-नेटिव सुरक्षा जो बिल्ड से रनटाइम तक हर चीज़ की सुरक्षा करती है
 denizparlak/zeus
AWS ऑडिटिंग और हार्डनिंग टूल
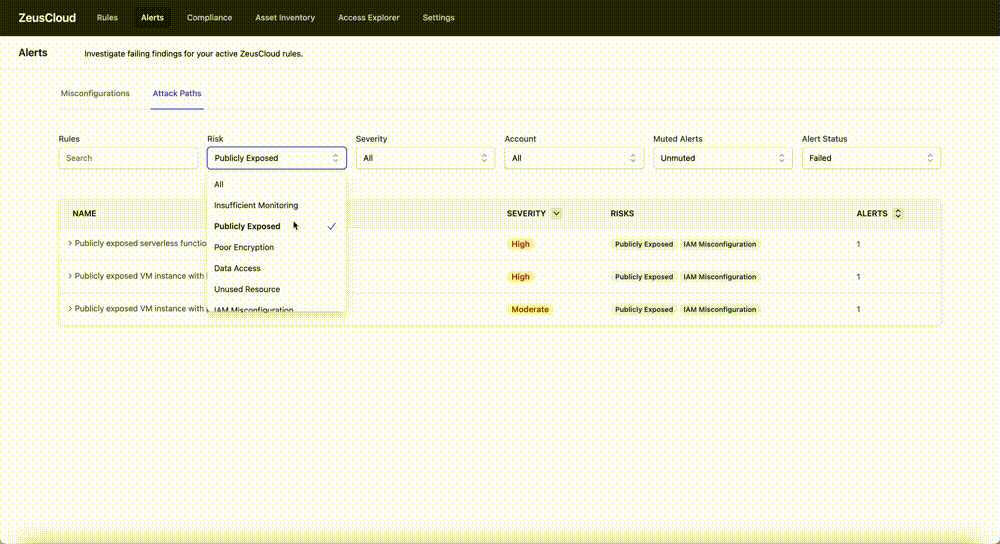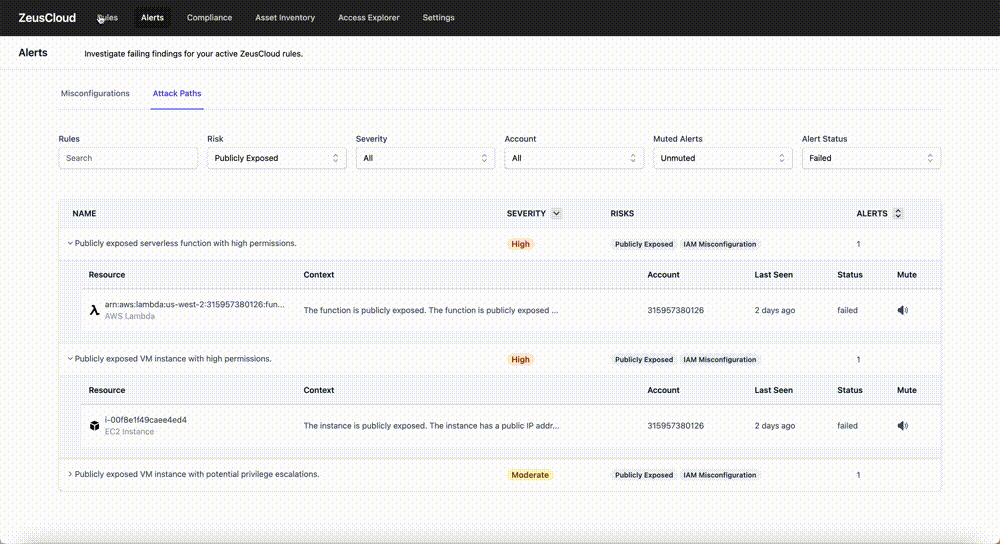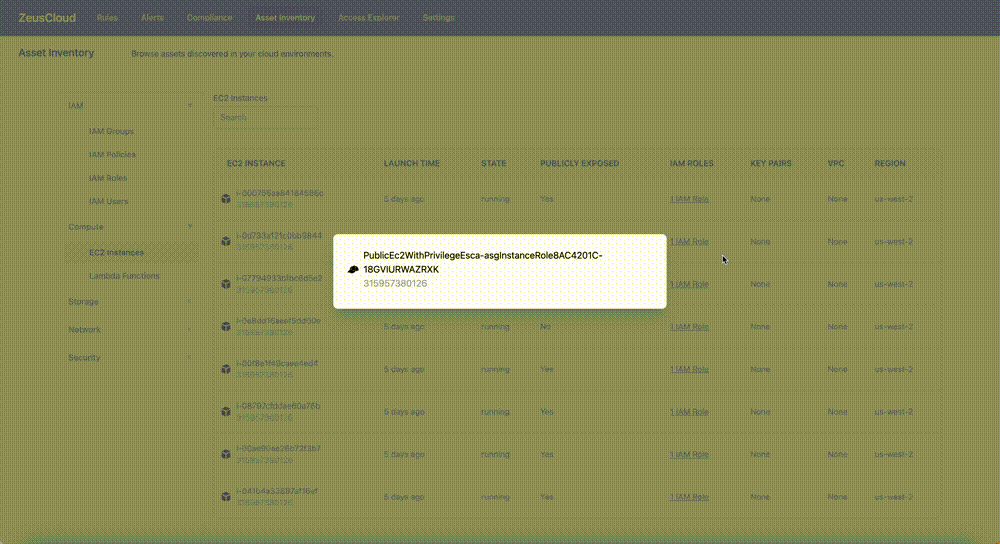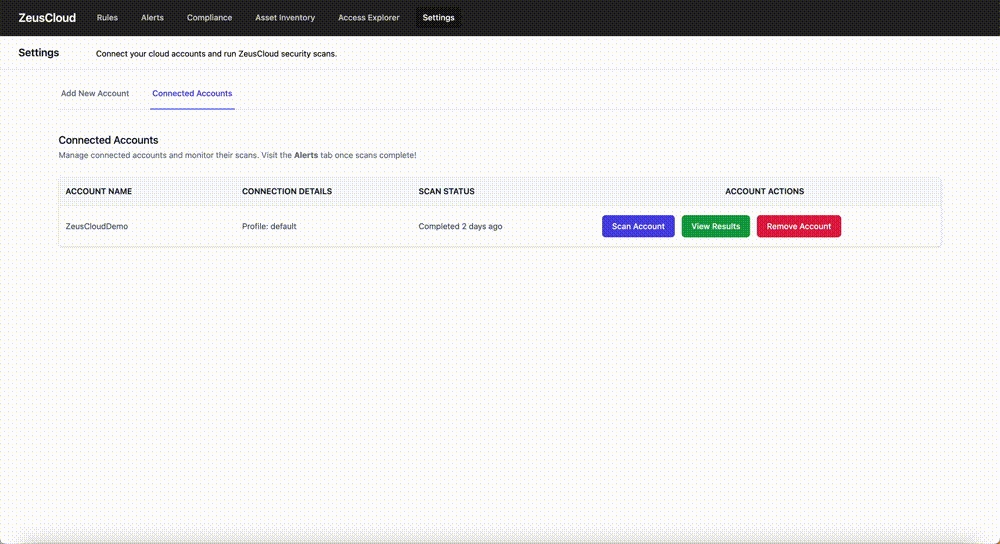 zeus-labs/zeuscloud
ओपन-सोर्स क्लाउड सुरक्षा प्लेटफ़ॉर्म जो आक्रमण पथों की खोज करता है, गलत कॉन्फ़िगरेशन की पहचान करता है, IAM पहुँच का दृश्यांकन करता है, और AWS वातावरण…
 owasp/dvsa
एक डैम वल्नरेबल सर्वरलेस एप्लिकेशन
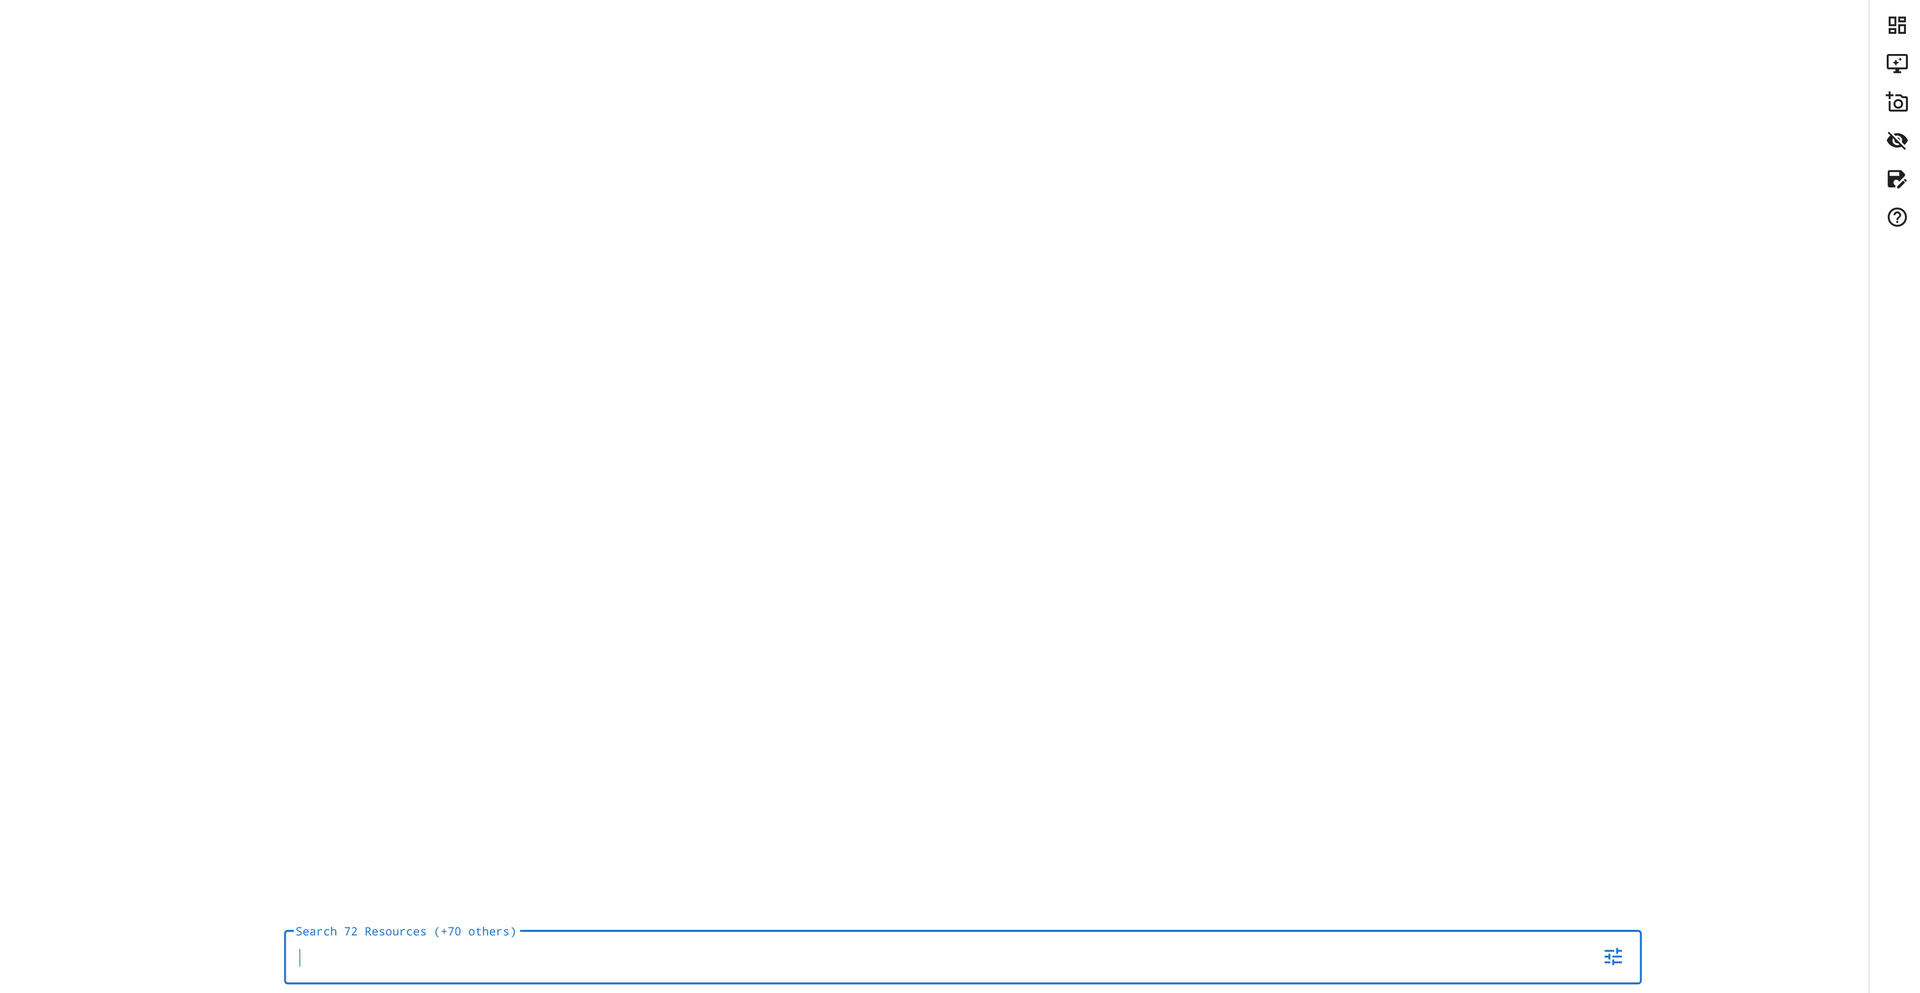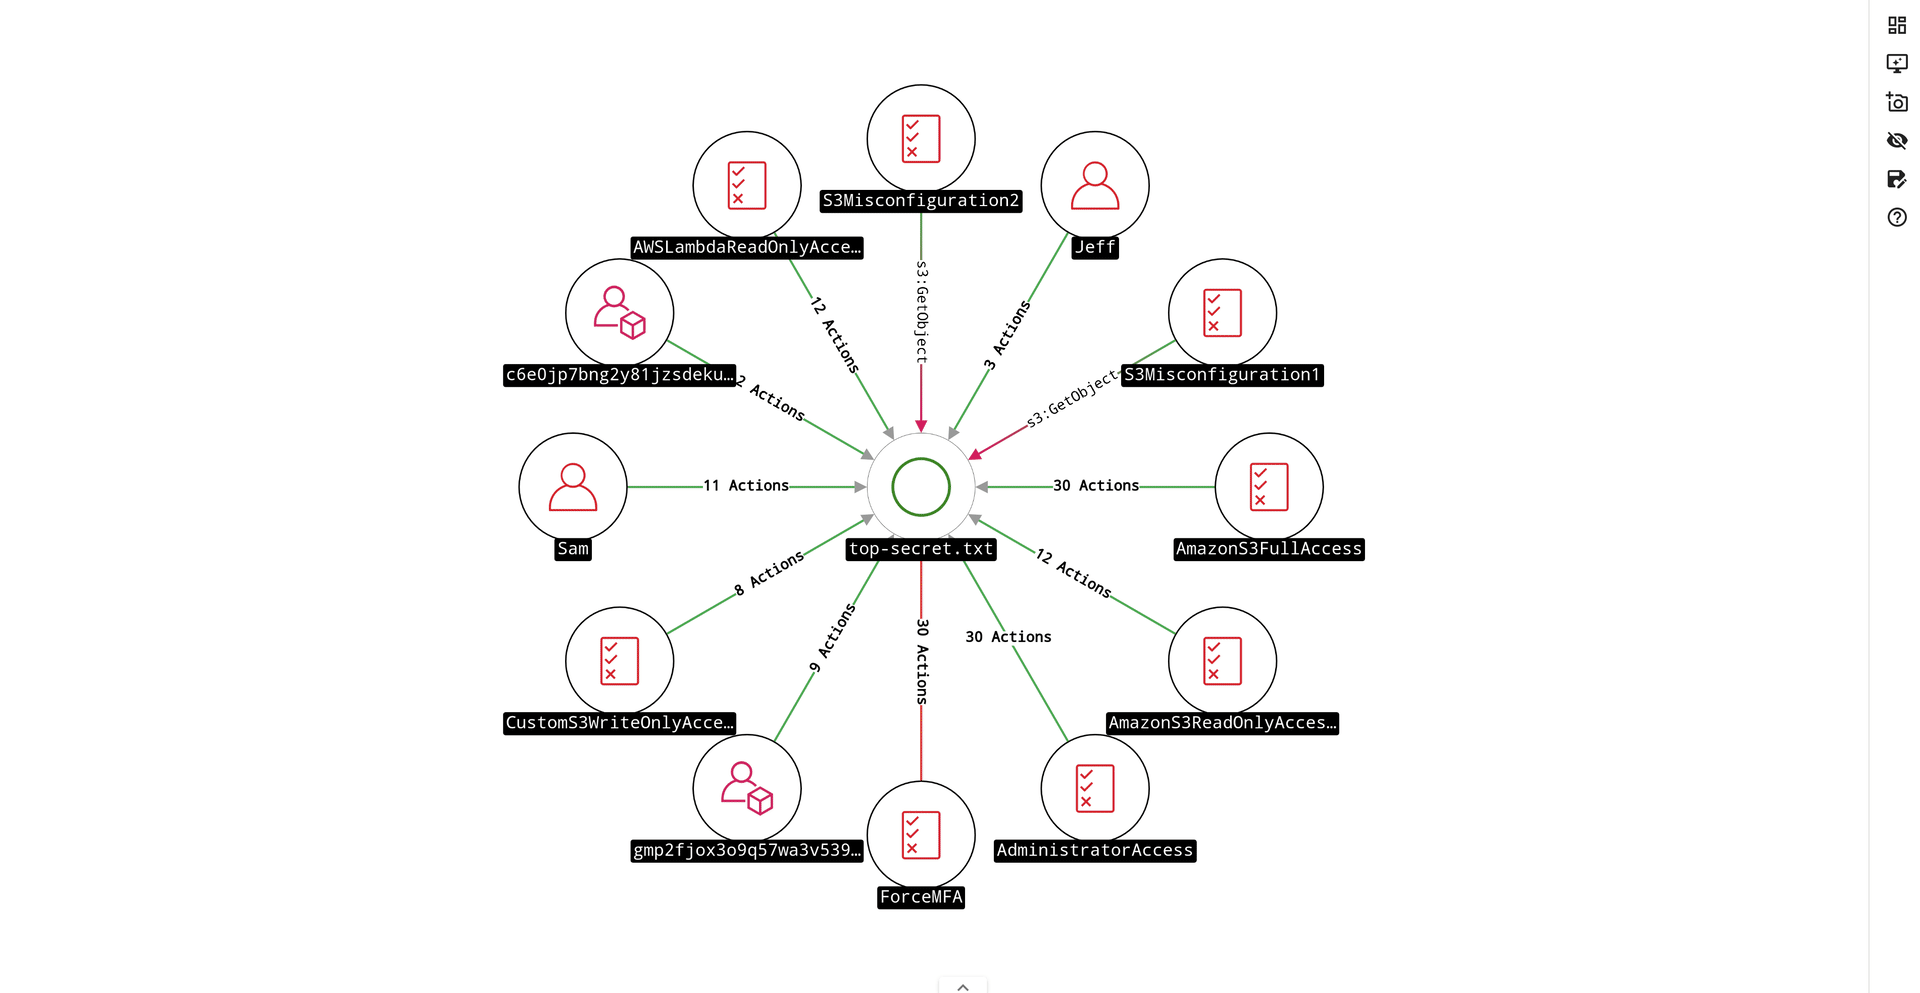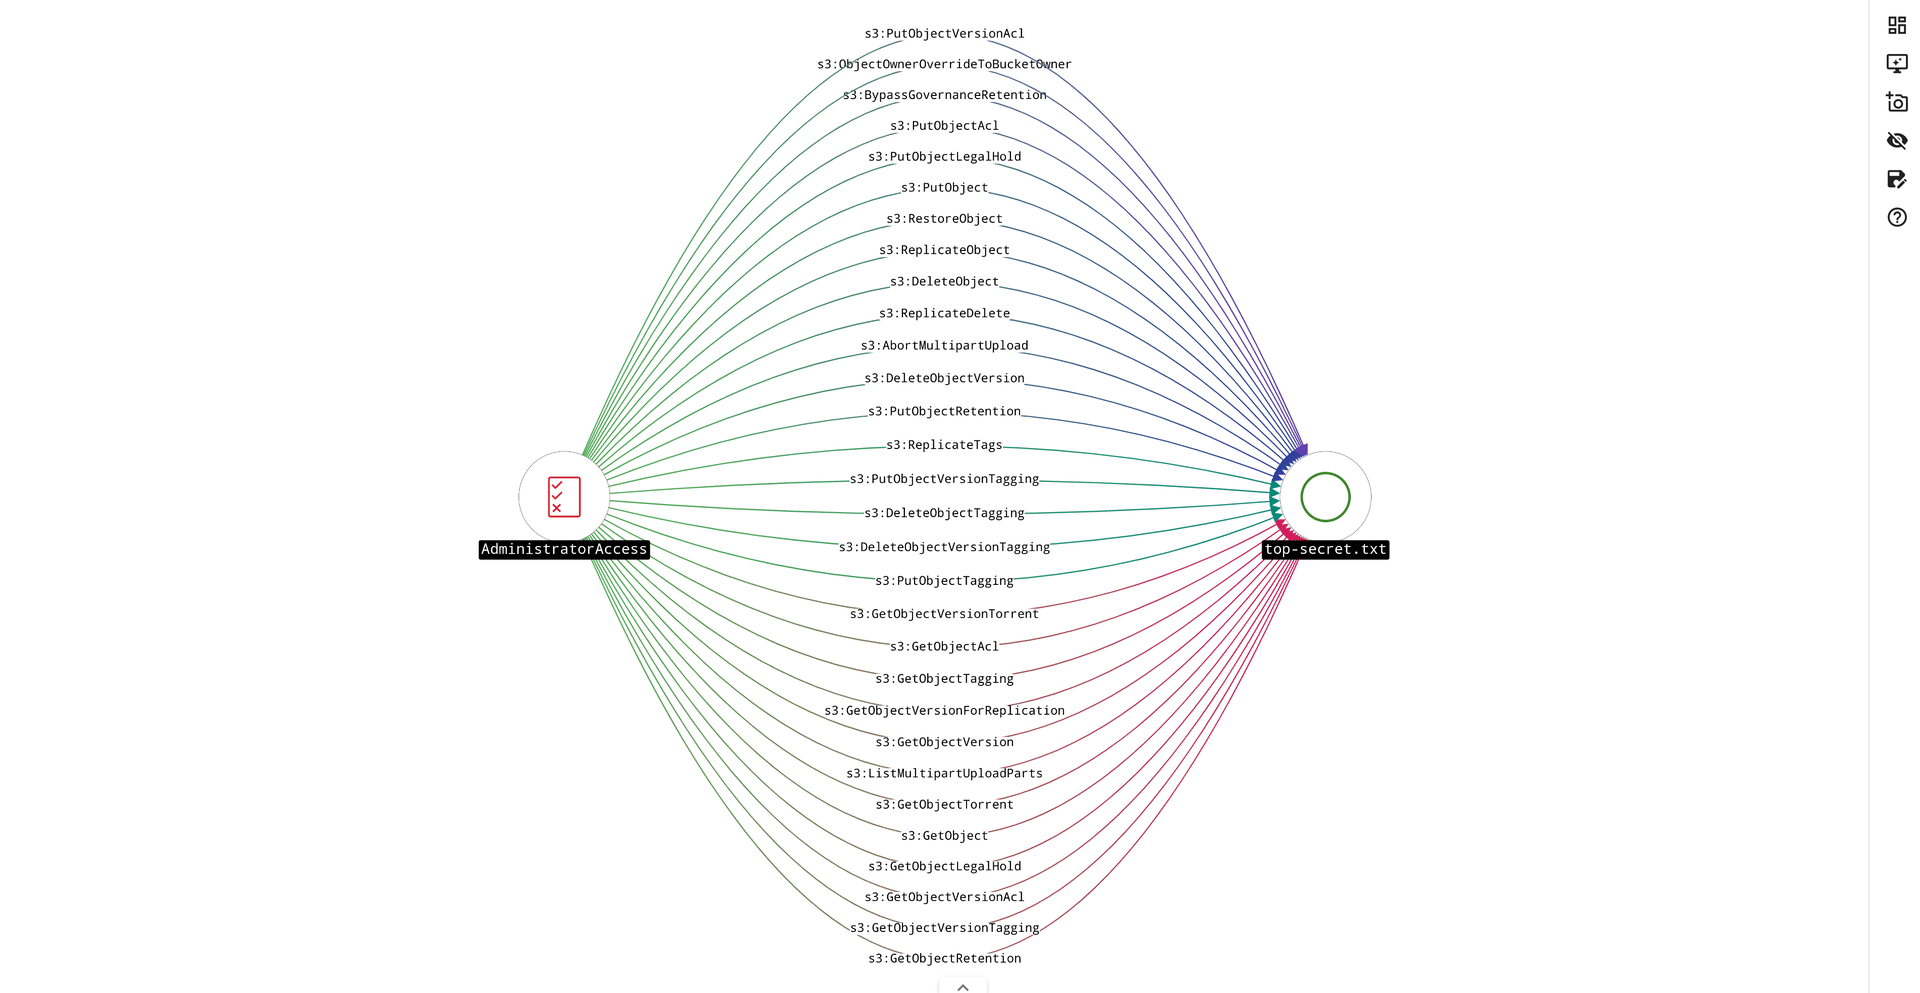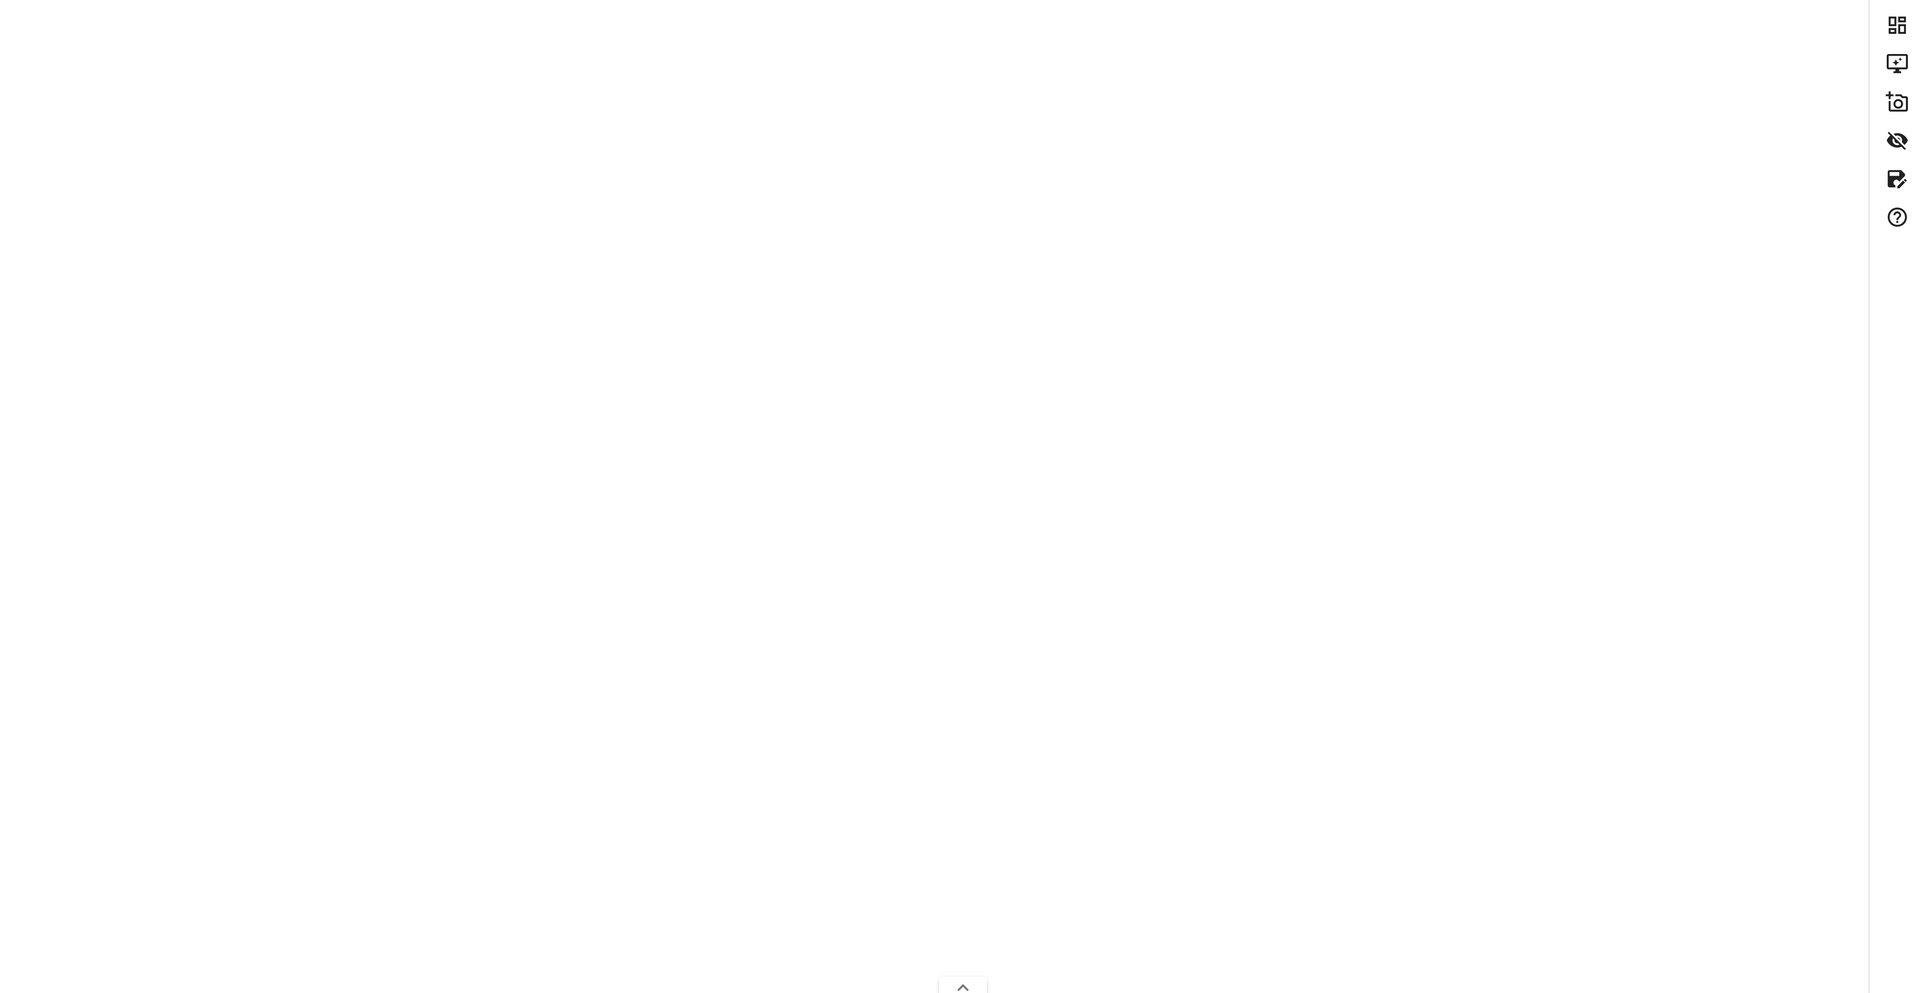 reverseclabs/awspx
AWS वातावरण में प्रभावी पहुँच और संसाधन संबंधों की कल्पना करने के लिए एक ग्राफ-आधारित उपकरण।







