
 #1
क्लाउड प्लेटफ़ॉर्म (IaaS, PaaS) में कॉन्फ़िगरेशन, अनुमतियों और सेवाओं का ऑडिट करने के उपकरण।
Kitploit अनुशंसित

 microsoft/mxc
नीति-संचालित, स्तरित अलगाव और रोकथाम
 salesforce/cloudsplaining
Cloudsplaining एक AWS IAM सुरक्षा मूल्यांकन उपकरण है जो न्यूनतम विशेषाधिकार के उल्लंघनों की पहचान करता है और जोखिम-प्राथमिकता वाली रिपोर्ट उत्पन्न…
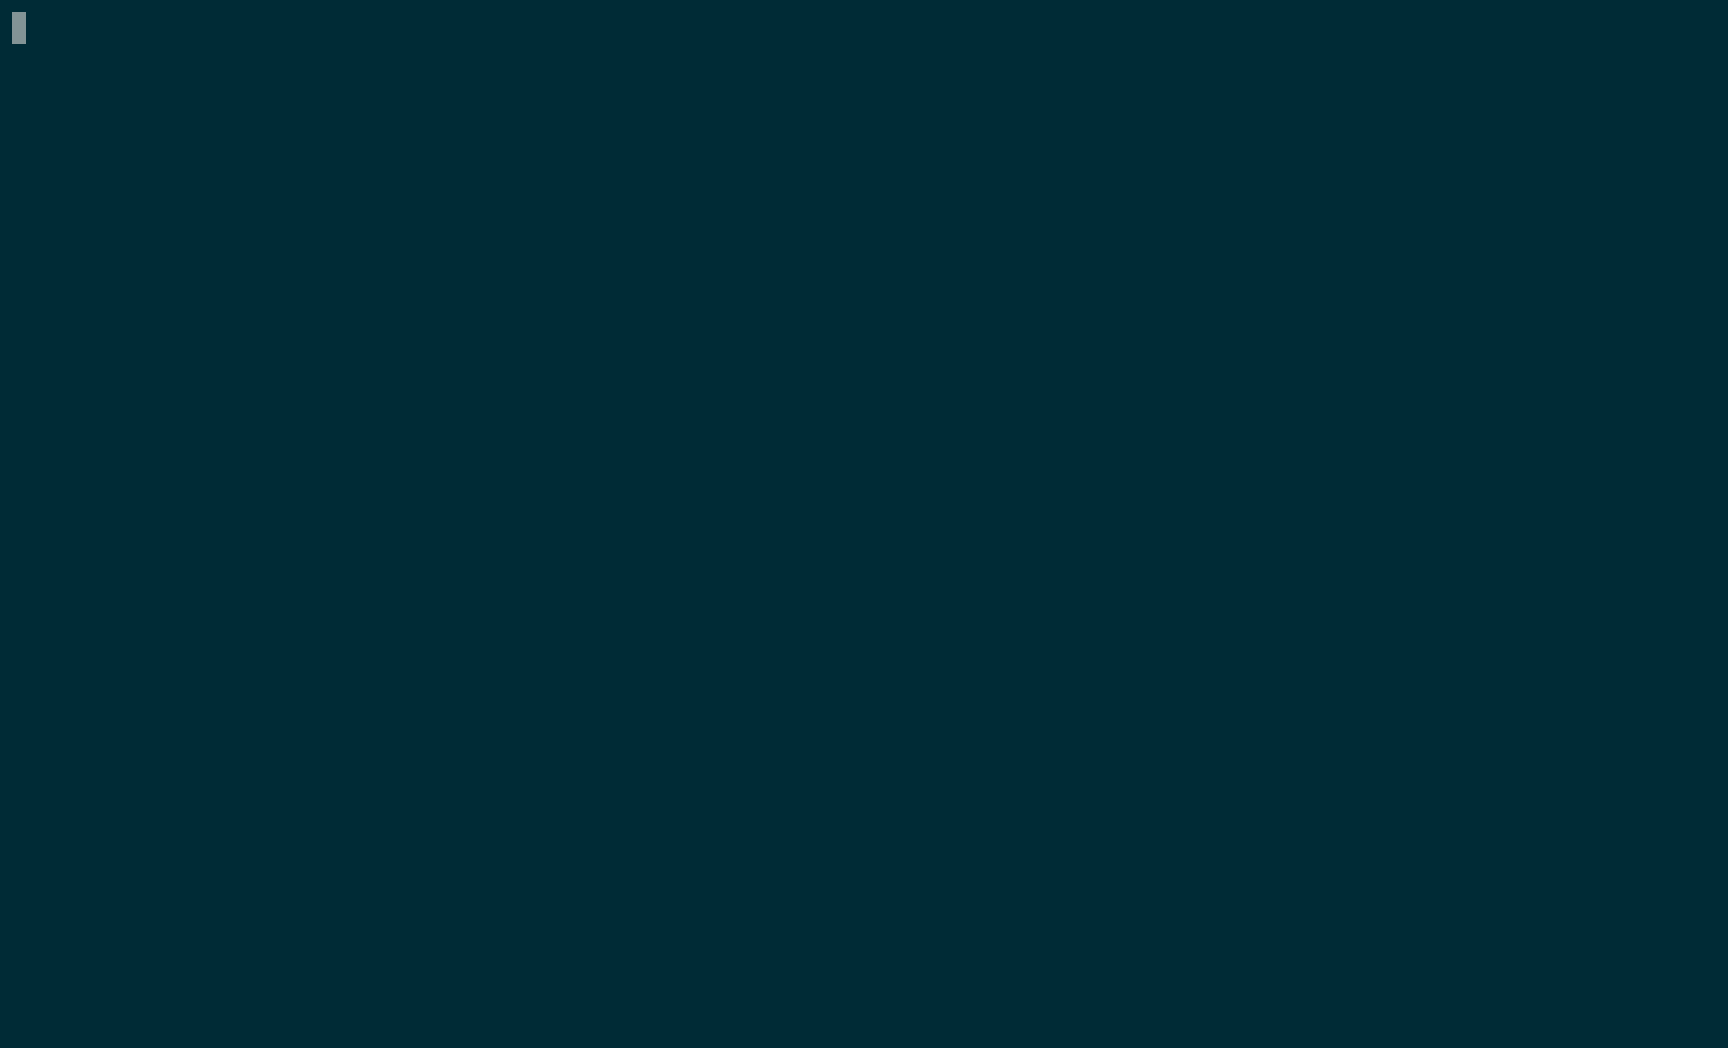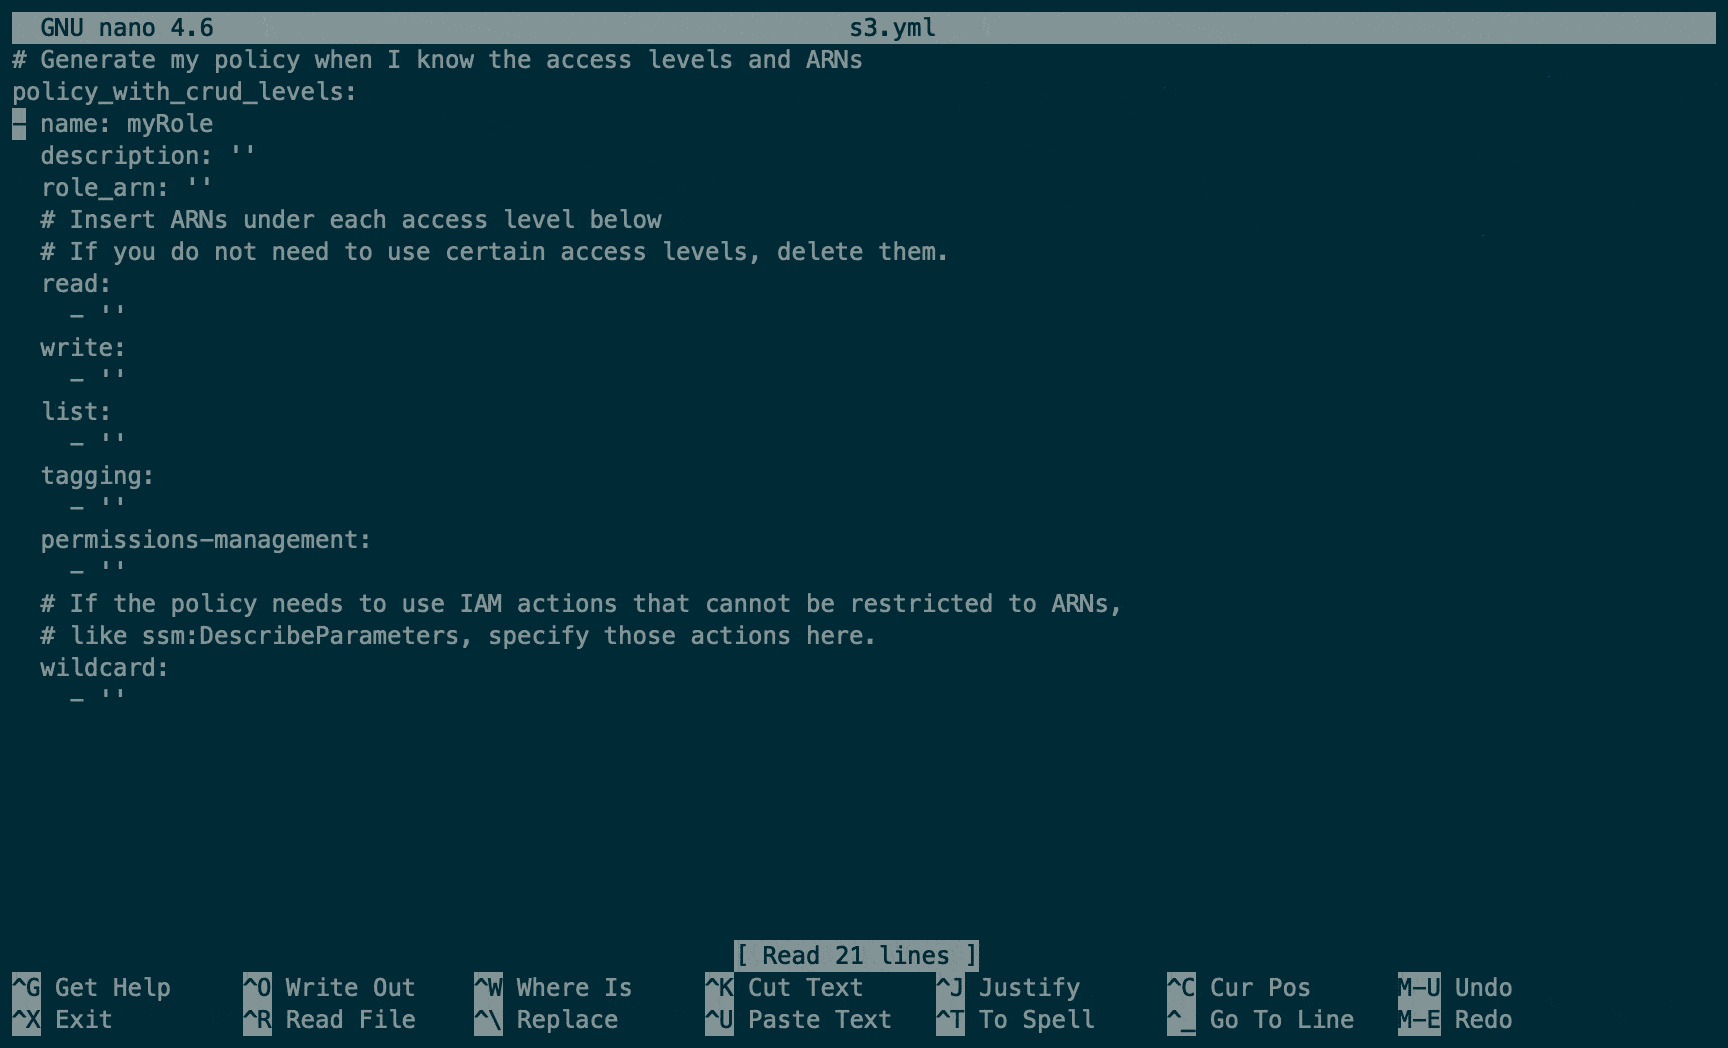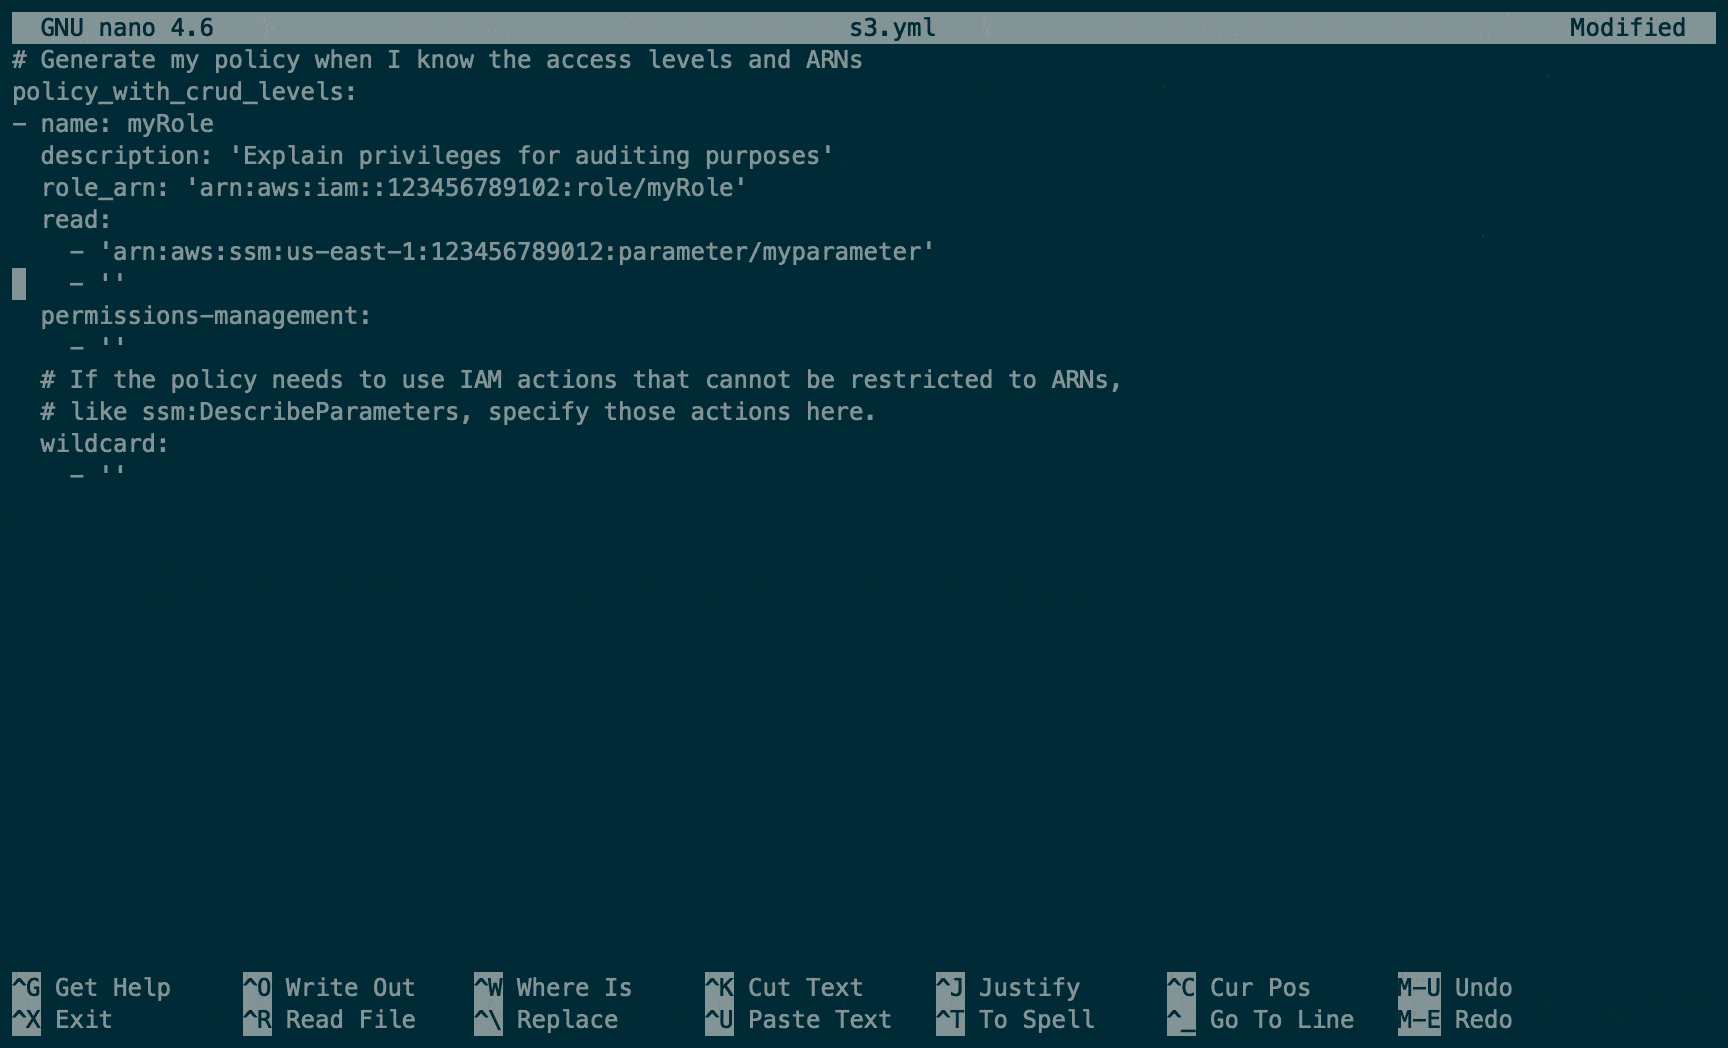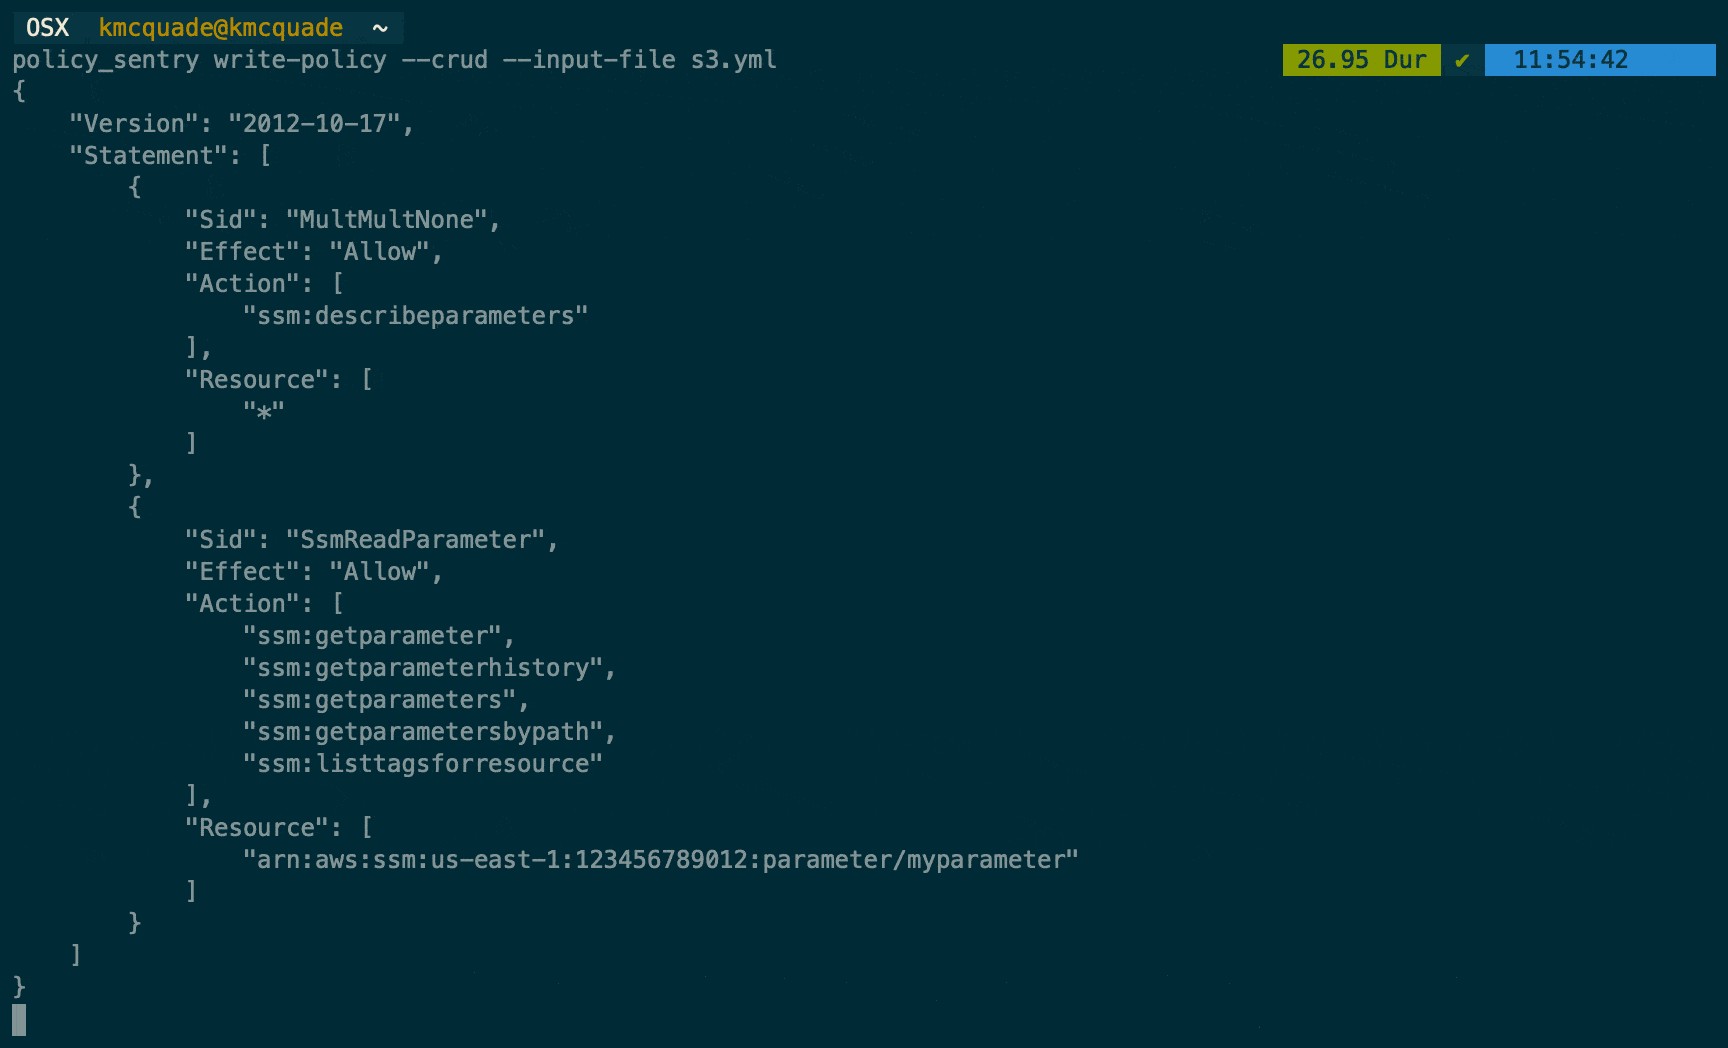 salesforce/policy_sentry
न्यूनतम विशेषाधिकार वाली AWS IAM नीतियाँ संसाधन ARNs और पहुँच स्तरों के आधार पर उत्पन्न करता है, क्लाउड बुनियादी ढाँचे के लिए सुरक्षित नीति निर्माण…
 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
 stackrox/stackrox
StackRox Kubernetes Security Platform कंटेनर वातावरण का जोखिम विश्लेषण करता है, दृश्यता और रनटाइम अलर्ट प्रदान करता है, और वातावरण को सख्त करके…
 skydive-project/skydive
एक ओपन सोर्स रीयल-टाइम नेटवर्क टोपोलॉजी और प्रोटोकॉल विश्लेषक
 automatedlab/automatedlab
हाइपर-वी और Azure पर जटिल प्रयोगशाला वातावरण तैनात करने के लिए PowerShell-आधारित प्रावधान ढांचा। सरल स्क्रिप्ट्स के साथ Windows, Linux, और AD,…
 controlplaneio/kubesec
Kubernetes संसाधनों के लिए सुरक्षा जोखिम विश्लेषण
 tellerops/teller
डेवलपर्स के लिए क्लाउड नेटिव सीक्रेट्स प्रबंधन - सीक्रेट्स के लिए अपनी कमांड लाइन को कभी न छोड़ें।
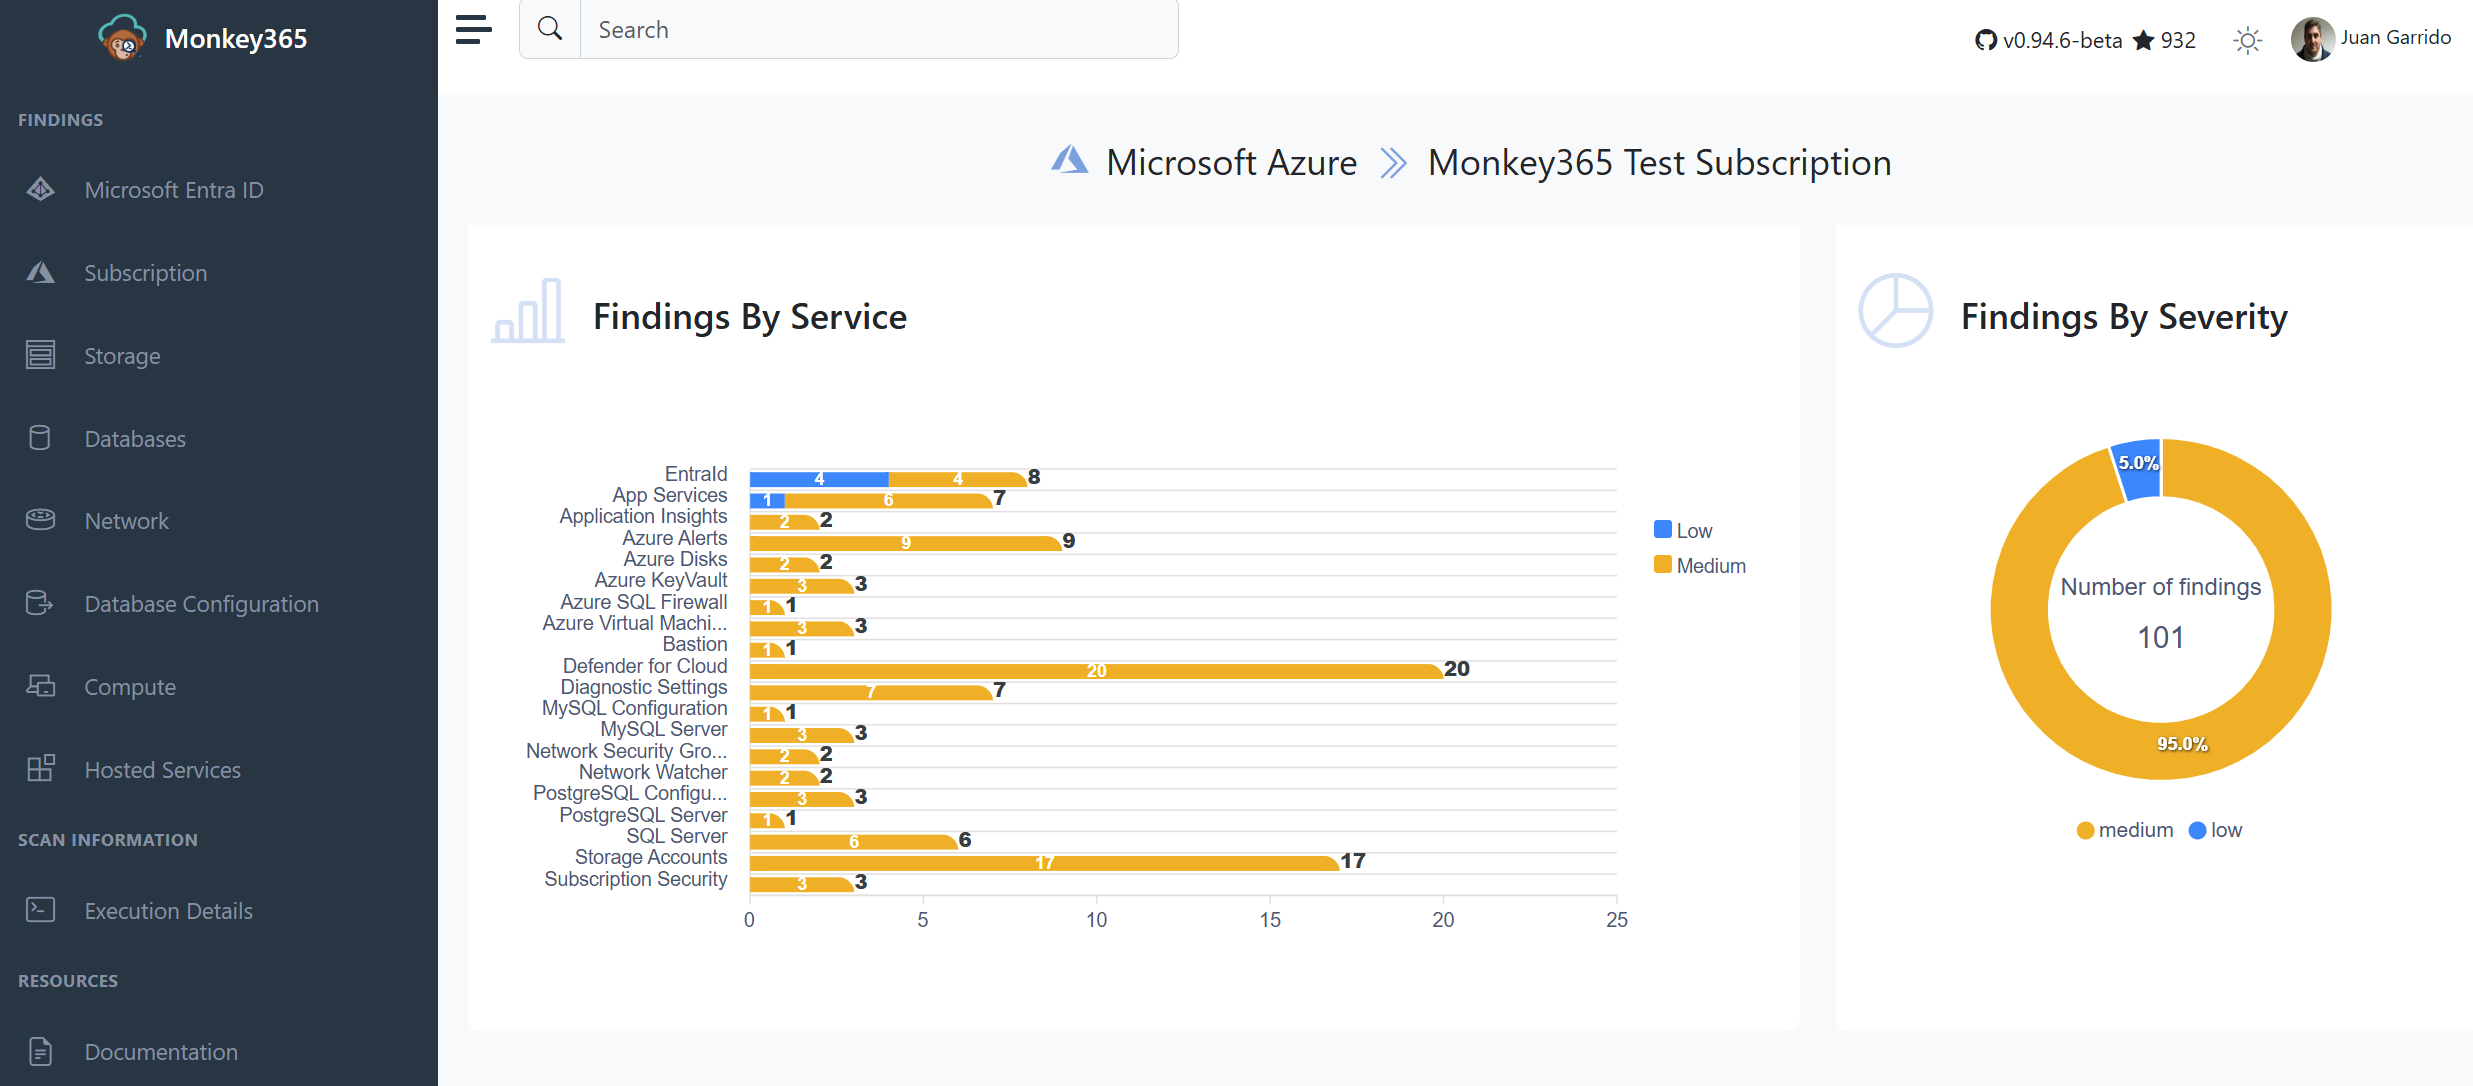 silverhack/monkey365
Microsoft 365, Azure और Entra ID के लिए PowerShell-आधारित सुरक्षा मूल्यांकन फ्रेमवर्क। गलत कॉन्फ़िगरेशन, CIS बेंचमार्क अनुपालन और क्लाउड सुरक्षा…
 nozaq/terraform-aws-secure-baseline
Terraform module अपने AWS खाते को CIS Amazon Web Services Foundations और AWS Foundational Security Best Practices पर आधारित सुरक्षित आधार रेखा…
 securityftw/cs-suite
Cloud Security Suite - AWS/GCP/Azure बुनियादी ढांचे की सुरक्षा स्थिति के ऑडिट के लिए एक-स्टॉप टूल।
 lxc/incus-os
अपरिवर्तनीय लिनक्स OS इमेज जो Incus कंटेनर और वर्चुअल मशीनों को चलाने के लिए अनुकूलित है, UEFI Secure Boot, TPM 2.0 डिस्क एन्क्रिप्शन, और सुरक्षित…
 hacktricks-wiki/hacktricks-cloud
क्लाउड वातावरण और CI/CD पाइपलाइनों के पेंटेस्टिंग के लिए सामुदायिक-संचालित ज्ञानकोष: हमले की तकनीकें, एन्यूमरेशन, विशेषाधिकार वृद्धि और पहचान।
 dagrz/aws_pwn
AWS पैठ परीक्षण सामग्री का संग्रह
 tmobile/pacbot
PacBot (नीति को कोड के रूप में बॉट)
 p0ssuidao/terraguard
🛡️ 🔒 इस परियोजना का लक्ष्य WireGuard का उपयोग करके अपनी स्वयं की VPN सेवा बनाना और नष्ट करना सरल बनाना है।
 t0pcyber/hawk
पावरशेल आधारित उपकरण जो O365 घुसपैठ और संभावित उल्लंघनों से संबंधित जानकारी एकत्र करने के लिए है।






