
 #1
क्लाउड प्लेटफ़ॉर्म (IaaS, PaaS) में कॉन्फ़िगरेशन, अनुमतियों और सेवाओं का ऑडिट करने के उपकरण।
Kitploit अनुशंसित
 dev-sec/chef-ssh-hardening
यह शेफ कुकबुक सुरक्षित ssh-client और ssh-server कॉन्फ़िगरेशन प्रदान करती है।
 dev-sec/puppet-ssh-hardening
यह पपेट मॉड्यूल सुरक्षित ssh-client और ssh-server कॉन्फ़िगरेशन प्रदान करता है।
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
जेटब्रेन्स टीमसिटी ऑन-प्रिमाइसेस CVE-2026-63077 आपातकालीन हार्डनिंग और पैच रनबुक पैकेज
 xiaoqimikko/tomcat85-check
CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。
 paulorlima9/copyfail-fix
CVE-2026-31431 (कॉपी फेल) के लिए Ubuntu/Debian VPS पर त्वरित शमन और पैच स्क्रिप्ट

 nihal799/zttp
शून्य-विश्वास SSH बास्टियन प्रॉक्सी जिसमें Vault-आधारित कुंजी प्रबंधन, RBAC नीति प्रवर्तन, पूर्ण सत्र रिकॉर्डिंग, और उत्पादन बुनियादी ढांचे तक ऑडिट…
 bluscreenofjeff/red-team-infrastructure-wiki
रेड टीम इंफ्रास्ट्रक्चर हार्डनिंग संसाधनों को एकत्र करने के लिए विकी
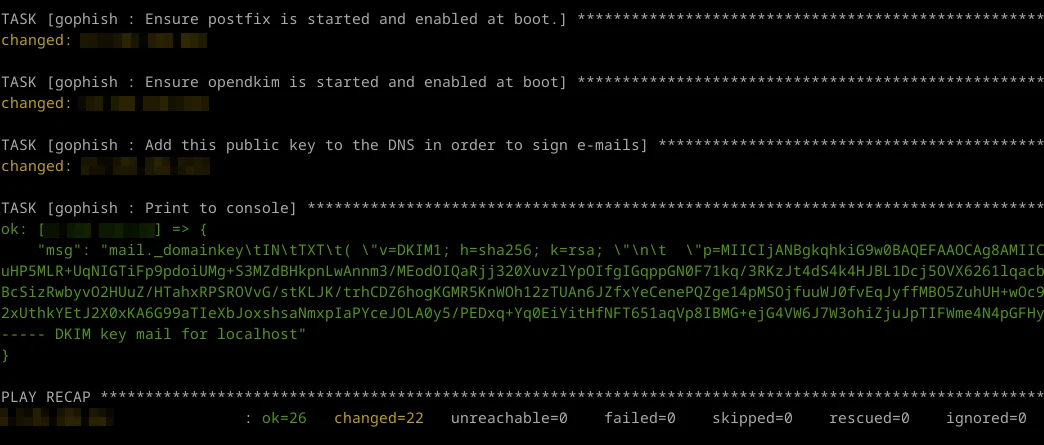 virtualsamuraii/flyphish
फ्लाई पर फ़िशिंग इंफ्रास्ट्रक्चर तैनात करें।
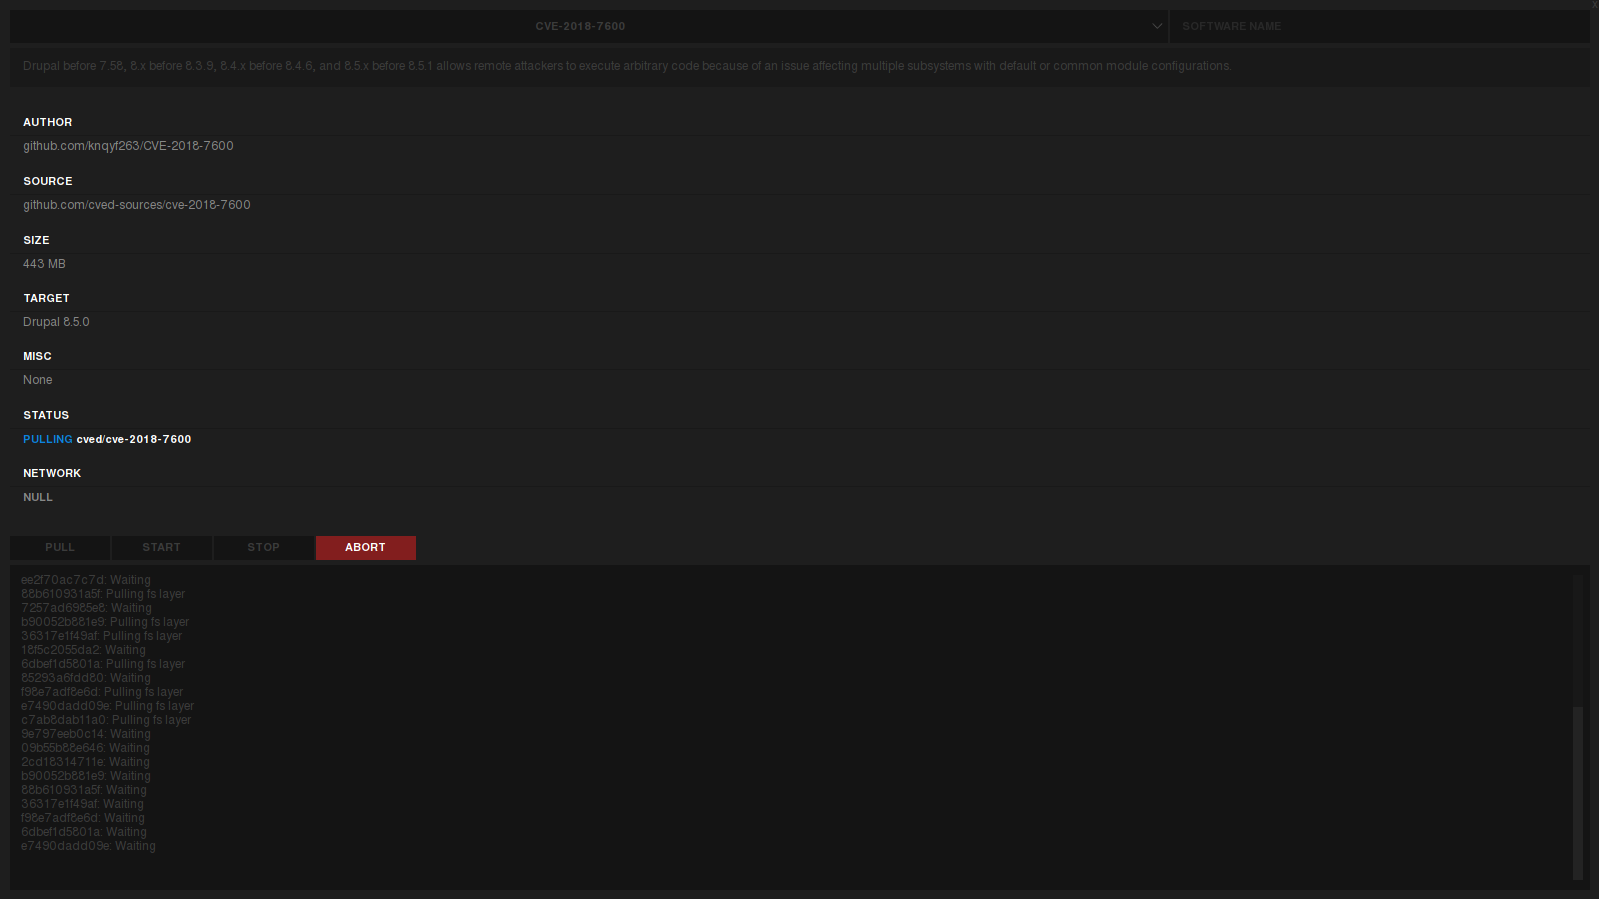 git-rep-src/cved
एक उपकरण जो कमजोर डॉकर कंटेनरों को प्रबंधित करने के लिए है
 mlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook
CVE-2026-31431 भेद्यता को RHEL-आधारित और Debian-आधारित OS पर कम करने के लिए एक Ansible Playbook।
 mahradbt/copyfail-mitigation
Ansible प्लेबुक्स CVE-2026-31431 ("Copy Fail") का ऑडिट और शमन करने के लिए, जो Linux कर्नेल के `algif_aead` मॉड्यूल में एक स्थानीय विशेषाधिकार वृद्धि…
 mahdi13830510/cve-2026-31431-mitigation-suite
कर्नेल-रनटाइम रक्षा ढांचा AF_ALG कमजोरियों के लिए, जिसमें eBPF सॉकेट ट्रेसिंग, Ansible हार्डनिंग, और ड्रिफ्ट डिटेक्शन के लिए एक क्रिप्टो ऑडिटर शामिल…
 linko-iheb/cve-2026-41940-scanner
# CVE-2026-41940 के लिए निष्क्रिय स्कैनर cPanel और WHM में CVE-2026-41940 का पता लगाने के लिए निष्क्रिय, केवल-पठनीय भेद्यता स्कैनर। संस्करण-आधारित…
 joltcan/ansible-role-cve-2026-31431
Ansible भूमिका जो CVE-2026-31431 के लिए modprobe.d शमन को लागू और सत्यापित करती है, algif_aead कर्नेल मॉड्यूल को अक्षम करके, Debian-परिवार प्रणालियों…
 isagoakira/ghes-cve-scanner
स्कैन GitHub Enterprise Server इंस्टेंस को CVE-2026-3854 और CVE-2026-4821 के लिए, संस्करण-आधारित पहचान के साथ बैच स्कैनिंग और कई आउटपुट प्रारूप…
 boliu83/cve-2026-31431-algif-aead-remediator
कुबरनेट्स DaemonSet जो CVE-2026-31431 (GHSA-2274-3hgr-wxv6) का पता लगाने और उसे ठीक करने के लिए है — modprobe ब्लैकलिस्ट के माध्यम से algif_aead LPE
 aestechno/cve-2026-31431-ansible
Ansible प्लेबुक जो Debian/Ubuntu/RHEL फ्लीट्स में CVE-2026-31431 (Copy Fail) के लिए कर्नेल cmdline मिटिगेशन का पता लगाने और लागू करने हेतु है, जिसमें…
 tailwindrg/cve-2026-0300-audit
CVE-2026-0300 (PAN-OS User-ID प्रमाणीकरण पोर्टल एक्सपोज़र) के लिए केवल-पठनीय ऑडिट टूलिंग








