
 #1
बाइनरी शोषण तकनीक, ROP चेन, हीप शोषण, फॉर्मेट स्ट्रिंग्स और मेमोरी करप्शन अनुसंधान।
Kitploit अनुशंसित
 kpwn/yalu102
qwertyoruiopz और marcograssi द्वारा 64 बिट डिवाइसों के लिए अधूरा iOS 10.2 जेलब्रेक
 trickster0/offensiverust
रेड टीम अभियानों के लिए Rust का हथियारीकरण
 bmax121/kernelpatch
Linux कर्नेल को केवल एक स्ट्रिप्ड Linux कर्नेल इमेज के साथ पैचिंग और हुकिंग करना।
 ashemery/exploitation-course
आक्रामक सॉफ़्टवेयर शोषण पाठ्यक्रम
 secretsquirrel/the-backdoor-factory
Patch PE, ELF, Mach-O बाइनरी को शेलकोड के साथ पैच करें, विकास में नया संस्करण, केवल प्रायोजकों के लिए उपलब्ध
 keystone-engine/keystone
बहु-आर्किटेक्चर असेंबलर फ्रेमवर्क जो असेंबली स्रोत को Arm, x86, MIPS, PowerPC, RISC-V और अन्य के लिए मशीन कोड में परिवर्तित करता है, एक हल्के कोर तथा…
 fabiobaroni/awesome-exploit-development
एक्सप्लॉइट डेवलपमेंट के बारे में सीखने के लिए संसाधनों (किताबें, ट्यूटोरियल, पाठ्यक्रम, उपकरण और असुरक्षित अनुप्रयोग) की एक क्यूरेटेड सूची
 opa334/darksword-kexploit
iOS <=26.0.1 DarkSword कर्नल एक्सप्लॉइट Objective-C में पुनः कार्यान्वित
 berdav/cve-2021-4034
CVE-2021-4034 1day
 sashs/ropper
विभिन्न फ़ाइल स्वरूपों में फ़ाइलों के बारे में जानकारी प्रदर्शित करें और विभिन्न आर्किटेक्चर (x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64) के लिए…
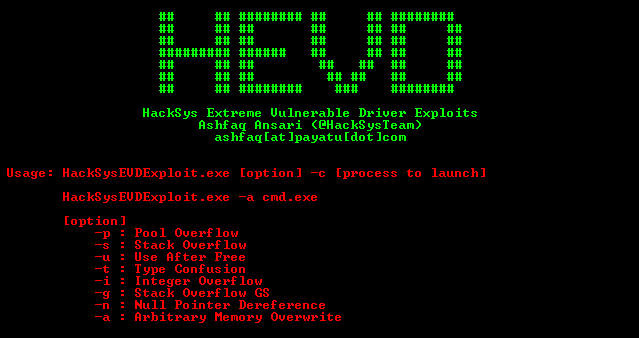 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows और Linux
 califio/publications
सुरक्षा अनुसंधान पत्रों, CVE एक्सप्लॉइट राइटअप, Apple के आंतरिक घटकों के रिवर्स-इंजीनियरिंग विश्लेषण, और कमीशन किए गए सुरक्षा ऑडिट रिपोर्ट (Mbed TLS,…
 xairy/kernel-exploits
लिनक्स कर्नेल के लिए मेरे प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स
 jthuraisamy/syswhispers2
AV/EDR से बचाव प्रत्यक्ष सिस्टम कॉल के माध्यम से।
 bsauce/kernel-exploit-factory
Linux kernel CVE exploit विश्लेषण रिपोर्ट और संबंधित डिबग वातावरण। अब आपको Linux kernel संकलित करने और अपना वातावरण कॉन्फ़िगर करने की आवश्यकता नहीं…
 hasherezade/pe_to_shellcode
PE को शेलकोड में परिवर्तित करता है
 chompie1337/smbghost_rce_poc
CVE-2020-0796 (SMBGhost) के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिमोट कोड निष्पादन शोषण, जो विंडोज SMBv3 संपीड़न भेद्यता को लक्षित करता है और कर्नेल शेलकोड…
 cracked5pider/stardust
एक आधुनिक 32/64-बिट स्थिति-स्वतंत्र इम्प्लांट टेम्पलेट







