
 #1
बाइनरी शोषण तकनीक, ROP चेन, हीप शोषण, फॉर्मेट स्ट्रिंग्स और मेमोरी करप्शन अनुसंधान।
Kitploit अनुशंसित
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 गेस्ट-टू-होस्ट एस्केप
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) Android के लिए प्रूफ ऑफ कॉन्सेप्ट
 depthfirstdisclosures/nginx-rift
NGINX RCE शोषण
 sunblaze-ucb/exploitgym
ExploitGym एक बड़े पैमाने का, यथार्थवादी बेंचमार्क है जो वास्तविक दुनिया की सुरक्षा भेद्यताओं पर आधारित है, जिसे AI एजेंटों की एक्सप्लॉइट विकसित करने…
 xairy/vmware-exploitation
VMware एस्केप एक्सप्लॉइट्स से संबंधित लिंक्स का संग्रह
 notselwyn/cve-2024-1086
CVE-2024-1086 के लिए यूनिवर्सल स्थानीय विशेषाधिकार वृद्धि प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो v5.14 और v6.6 के बीच अधिकांश Linux कर्नेल पर काम करता है,…
 nytrorst/shellcodecompiler
शेलकोड कंपाइलर
 arthepsy/cve-2021-4034
polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) भेद्यता CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो…
 paboldin/meltdown-exploit
Meltdown Exploit PoC
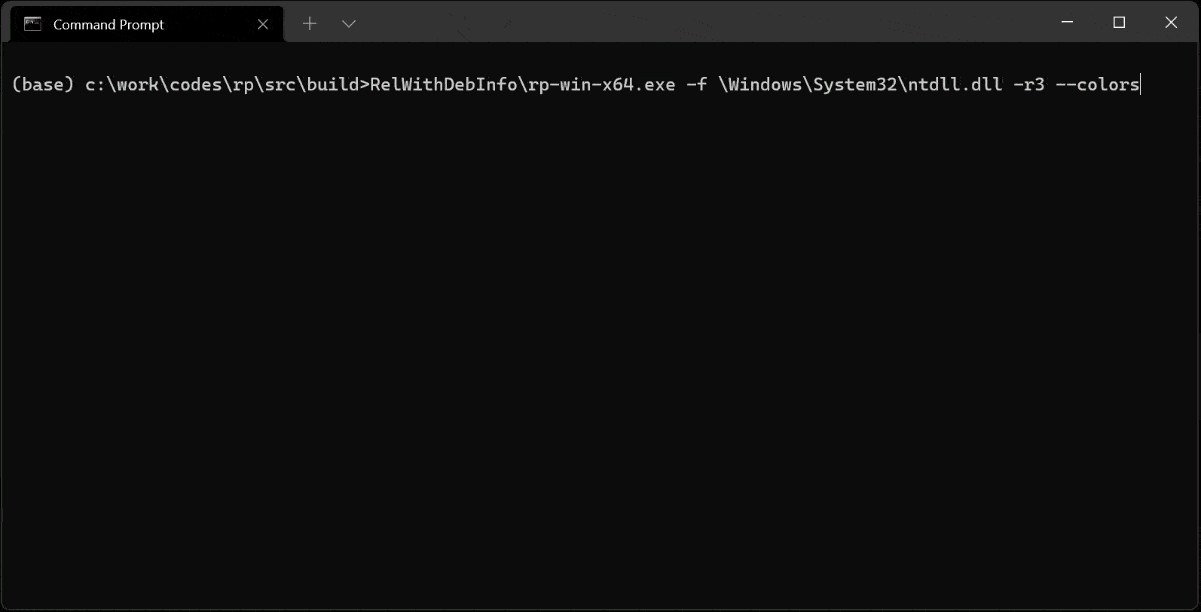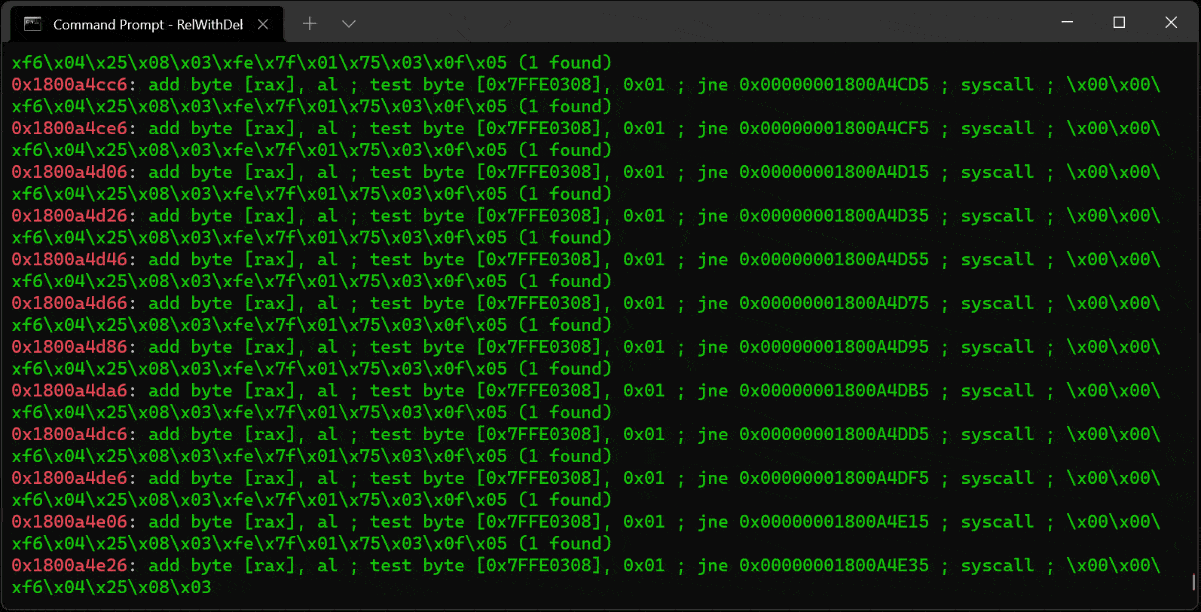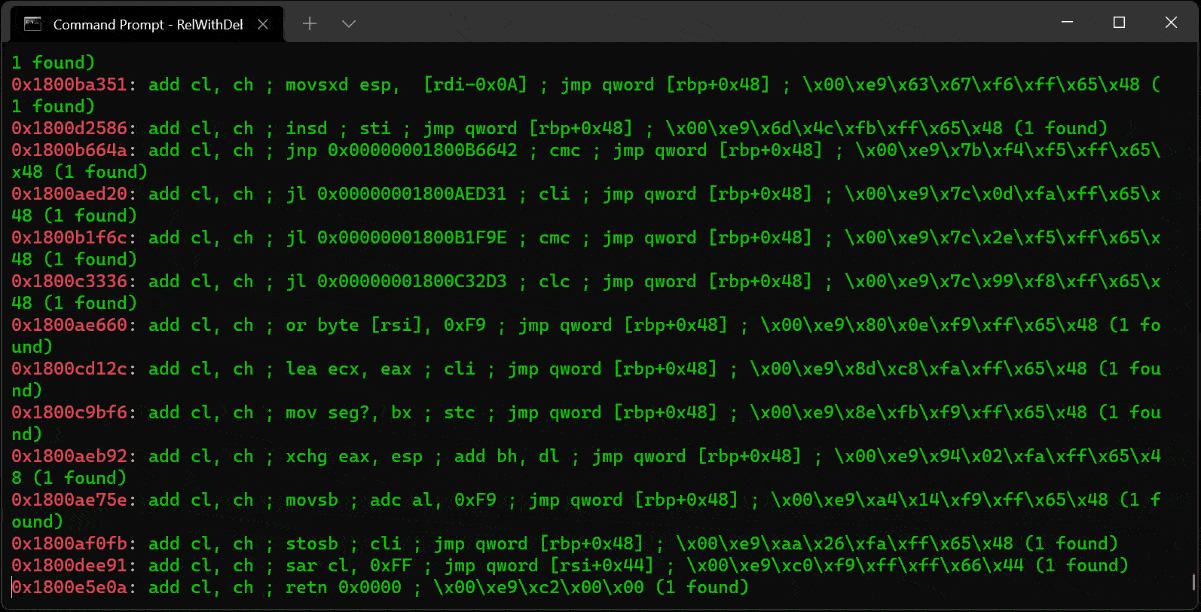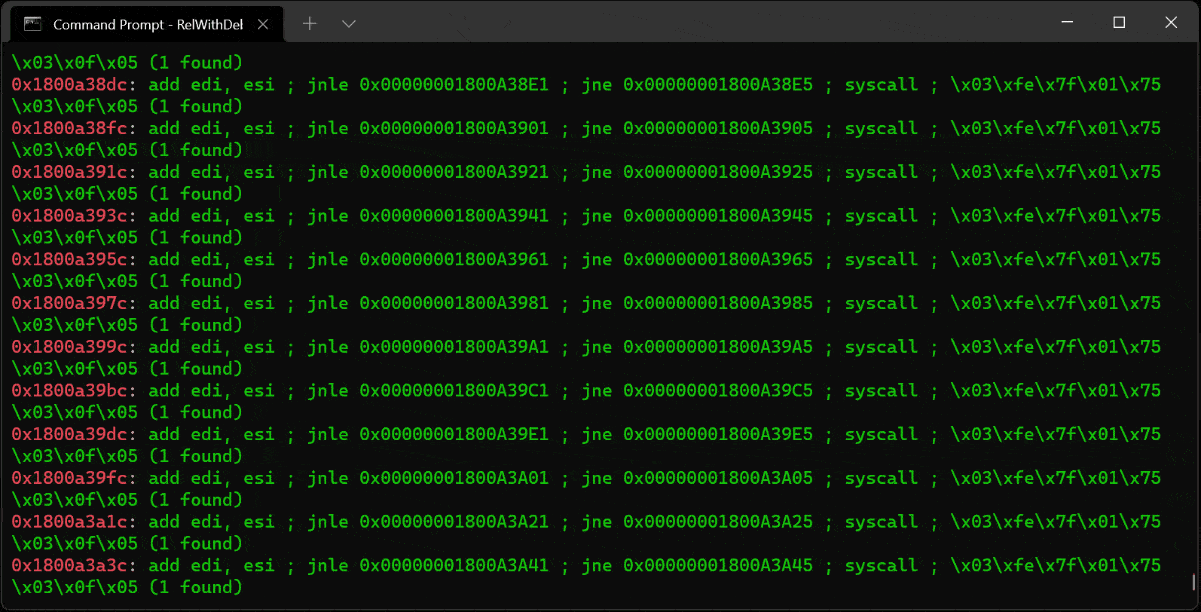 0vercl0k/rp
तेज C++ ROP गैजेट फाइंडर जो PE/ELF/Mach-O बाइनरीज़ के लिए x86/x64/ARM/ARM64 आर्किटेक्चर पर काम करता है, जो कुशल रिटर्न-ओरिएंटेड प्रोग्रामिंग चेन…
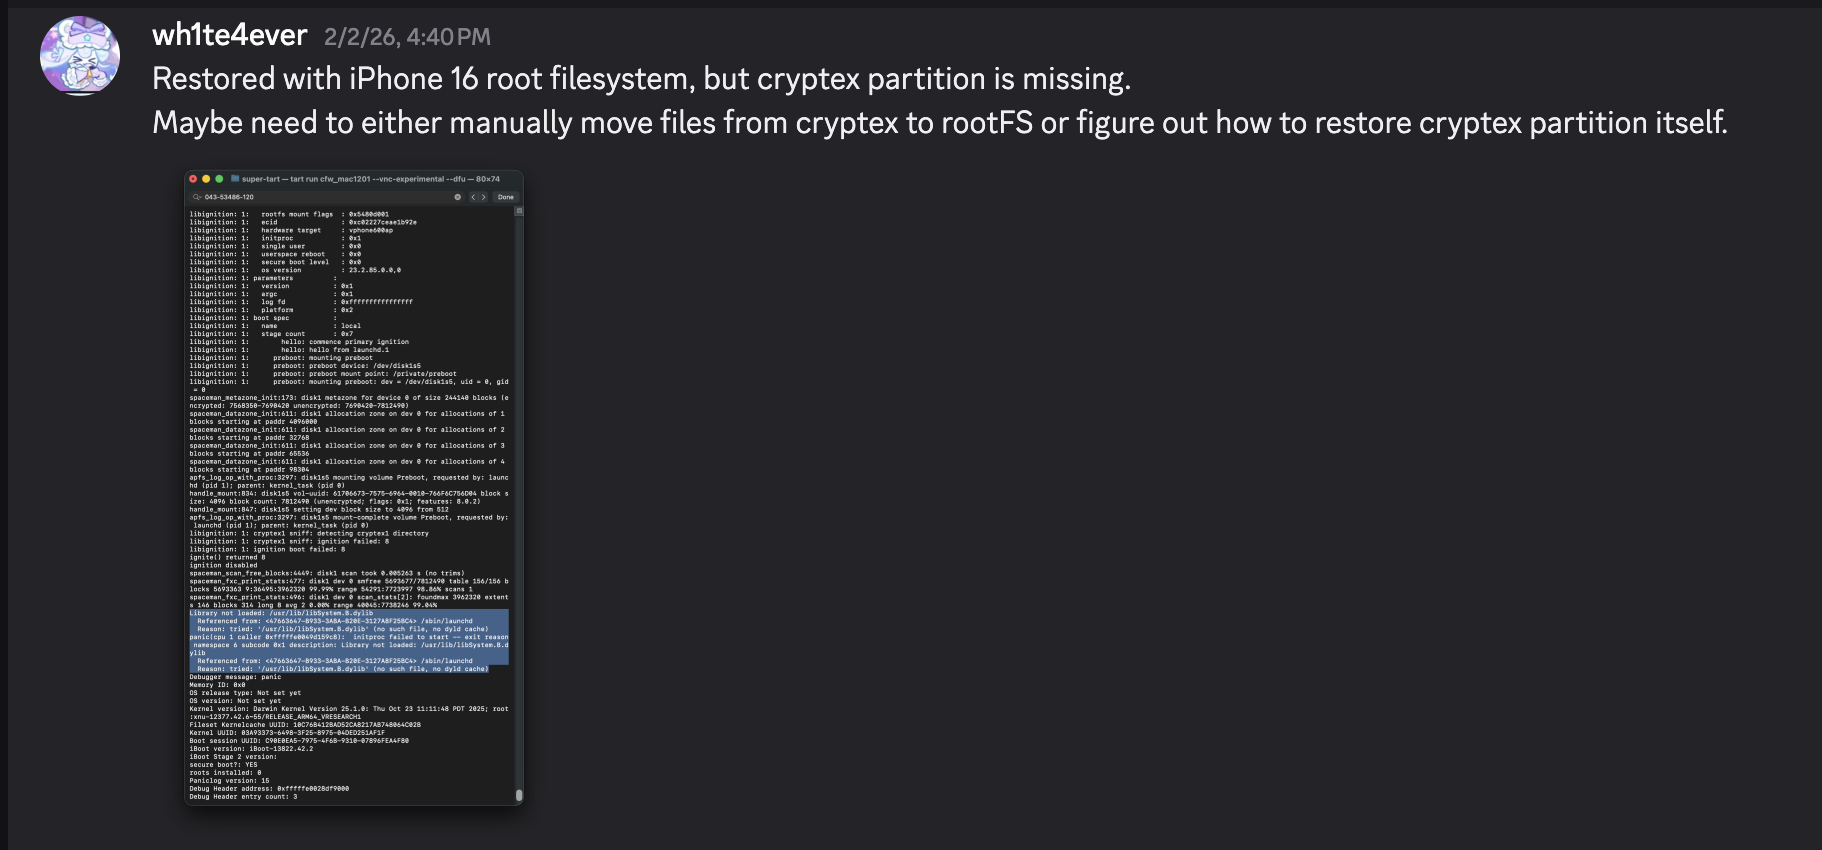 wh1te4ever/super-tart-vphone-writeup
Apple के PCC फर्मवेयर से VPHONE600AP घटकों का उपयोग करके एक वर्चुअल iPhone बनाने की मार्गदर्शिका, जिसमें फर्मवेयर पैचिंग, बूटचेन संशोधन और iOS…
 blasty/cve-2021-3156
CVE-2021-3156 (Baron Samedit) के लिए शोषण, sudo में एक हीप-आधारित बफर ओवरफ्लो, स्थानीय विशेषाधिकार वृद्धि सक्षम करता है। लक्ष्य सूची और ब्रूटफोर्स…
 arinerron/cve-2022-0847-dirtypipe-exploit
CVE-2022-0847 (Dirty Pipe) के लिए एक रूट एक्सप्लॉइट
 3xpl01tc0d3r/processinjection
यह प्रोग्राम विभिन्न प्रोसेस इंजेक्शन तकनीकों का प्रदर्शन करने के लिए डिज़ाइन किया गया है।
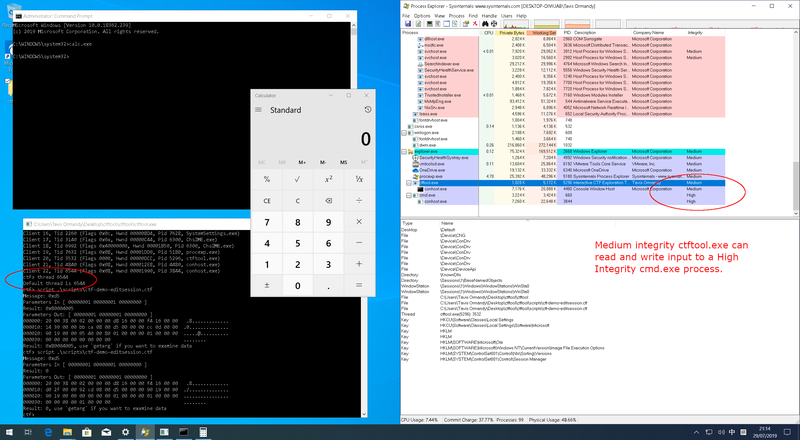
 felix-pb/kfd
kfd, जिसे kernel file descriptor के नाम से भी जाना जाता है, Apple डिवाइसों पर kernel मेमोरी को पढ़ने और लिखने के लिए एक प्रोजेक्ट है।
 bhassani/eternalbluec
EternalBlue सूट को C/C++ में फिर से बनाया गया है जिसमें शामिल हैं: MS17-010 Exploit, EternalBlue भेद्यता डिटेक्टर, DoublePulsar डिटेक्टर और…
 mcw0/poc
इन PoC के लिए Issues अक्षम कर दिए गए हैं, क्योंकि ये केवल PoC हैं, सार्वजनिक डोमेन में हैं और असमर्थित हैं।








