
 #1

 wise-security/cve-2025-69599
CVE-2025-69599 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो RayVentory Scan Engine के rvia और ndtrack बाइनरीज़ में अनियंत्रित खोज पथ तत्व को प्रदर्शित…
 3dluvr/new-lib3mf.dll-for-meshmixer
MeshMixer के लिए पूर्व-संकलित lib3mf.dll जिसमें CVE-2021-21772 के लिए बैकपोर्टेड पैच और zlib 1.3.1 शामिल है
 graypixel2121/cve-2025-57489
CVE-2025-57489 के लिए तकनीकी विश्लेषण और proof-of-concept exploit, जो SuperDuper! v3.10 में improper setuid binary design के माध्यम से एक privilege…
 0xxa/google-poc
यह रेपो CVE-2025-13425: Null Pointer dereference / Array over-indexing vulnerability को पुनरुत्पादित करने के निर्देश शामिल करता है जो मैंने Google के…
 furyutei/cve-2015-0235_ghost
GHOST glibc भेद्यता (CVE-2015-0235) के लिए C एक्सप्लॉइट जो gethostbyname फ़ंक्शंस में बफर ओवरफ्लो के माध्यम से रिमोट कोड निष्पादन सक्षम करता है।
 joakimbulow/cve-2026-23907
Apache PDFBox पाथ ट्रैवर्सल भेद्यता (CVE-2026-23907) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एम्बेडेड फ़ाइलों वाले दुर्भावनापूर्ण PDF के माध्यम से…
 mohitsinghpapola/cve-2023-20052
CVE-2023-20052 ClamAV XXE शोषण के लिए फिक्स्ड Docker बिल्ड। libdmg-hfsplus संगतता के लिए OpenSSL 1.0 के साथ Ubuntu 18.04 का उपयोग करके OpenSSL 3.0…
 bengabay1994/cve-2021-21551-poc
इस रेपो में एक PoC है जो मैंने dbutil_2_3.sys ड्राइवर की कमज़ोरी के लिए ब्लाइंड विश्लेषण करते समय किया था। यह बिना किसी राइटअप को देखे या यह जाने कि…
 tiran/cve-2018-8970
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970 के लिए डेमो
 leorivass/jq-els-backport-cve-2025-48060
CVE-2025-48060 (jv_string_empty में हीप बफर ओवरफ़्लो) के लिए अपस्ट्रीम फिक्स को jq 1.6 पर बैकपोर्ट किया गया।
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7 से v.5.8.6 तक के संस्करणों में एक समस्या, जो v.5.8.8 में ठीक की गई है, एक स्थानीय हमलावर को grub_sfs_read_extent फ़ंक्शन के…
 alvarosr/cve-2025-5548
CVE-2025-5548 का FreeFloat FTP सर्वर में प्रलेखित तकनीकी विश्लेषण और नियंत्रित शोषण, जिसमें लैब सेटअप, स्थैतिक/गतिशील बाइनरी विश्लेषण, भेद्यता…
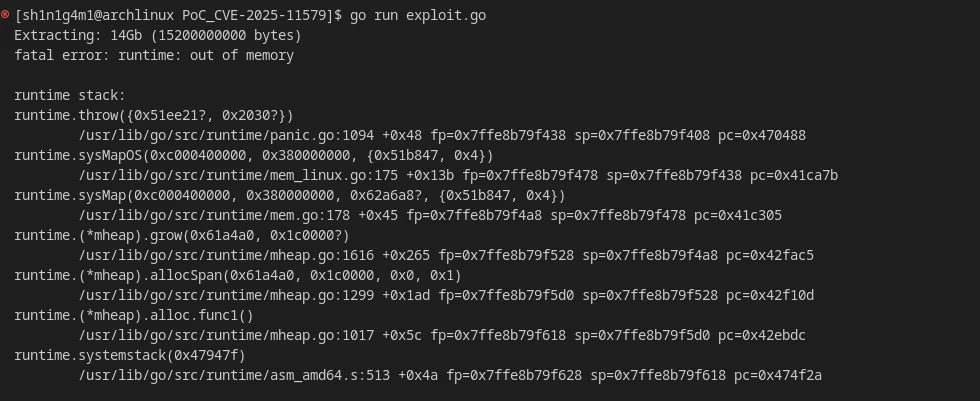 shinigami-777/poc_cve-2025-11579
CVE-2025-11579 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो rardecode में एक डिनायल-ऑफ-सर्विस भेद्यता है, जो अत्यधिक बड़े डिक्शनरी आकार वाली क्राफ्टेड…
 shinycolumn/cve-2025-56802
AES-CFB कुंजी निर्माण और प्रबंधन में भेद्यता, Reolink डेस्कटॉप एप्लिकेशन में
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 आर्बिट्ररी कोड निष्पादन के प्रति संवेदनशील है। यह CVE साइट पर उपयोग किए जाने वाला सार्वजनिक संदर्भ है।
 thunderstrike9090/conflicker_analysis_scripts
Conflicker वर्म का विश्लेषण करने के लिए स्क्रिप्ट्स जो प्रसिद्ध netapi कमजोरी (CVE-2008-4250) यानी MS08-067 का शोषण करता है।
 rvermeulen/codeql-cve-2022-35737
CVE 2022-35737 को खोजने के लिए एक CodeQL क्वेरी









