
 #1
बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।
Kitploit अनुशंसित
 marin-m/vmlinux-to-elf
एक उपकरण जो कर्नेल प्रतीक तालिका (kallsyms) निकालकर कच्चे कर्नेल से पूरी तरह विश्लेषण-योग्य .ELF पुनर्प्राप्त करता है।
 hasherezade/malware_training_vol1
विंडोज मैलवेयर विश्लेषण प्रशिक्षण (खंड 1) के लिए सामग्री
 sashs/ropper
विभिन्न फ़ाइल स्वरूपों में फ़ाइलों के बारे में जानकारी प्रदर्शित करें और विभिन्न आर्किटेक्चर (x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64) के लिए…
 0xdea/frida-scripts
मेरे Frida इंस्ट्रुमेंटेशन स्क्रिप्ट्स का संग्रह, जो मोबाइल ऐप्स और अन्य चीज़ों का रिवर्स इंजीनियरिंग करने के लिए है।
 m4b/goblin
एक शरारती, क्रॉस-प्लेटफॉर्म बाइनरी पार्सिंग क्रेट, रस्ट में लिखा गया
 mattiwatti/efiguard
बूट समय पर PatchGuard और Driver Signature Enforcement अक्षम करें
 frida/frida-gum
C में लिखी गई क्रॉस-प्लेटफ़ॉर्म इंस्ट्रुमेंटेशन और इंट्रोस्पेक्शन लाइब्रेरी
 googleprojectzero/tinyinst
एक हल्का डायनेमिक इंस्ट्रुमेंटेशन लाइब्रेरी
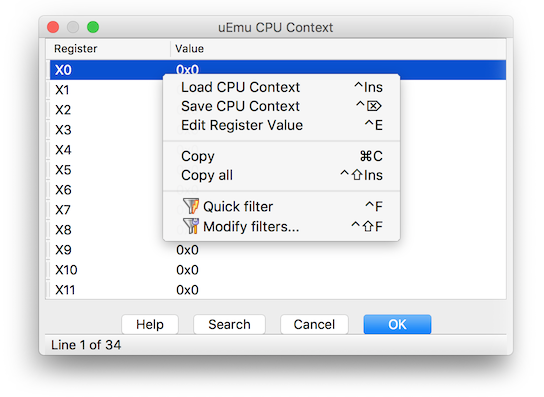 alexhude/uemu
Unicorn पर आधारित IDA के लिए छोटा प्यारा एमुलेटर प्लगइन।
 justicerage/manalyze
PE एक्ज़ीक्यूटेबल्स के लिए स्थैतिक विश्लेषक जिसमें पैकर्स, कंपाइलर्स, संदिग्ध इम्पोर्ट्स, क्रिप्टोग्राफ़िक कॉन्स्टेंट्स, और ClamAV सिग्नेचर्स का…
 nowsecure/r2frida
Radare2 और Frida एक साथ बेहतर।
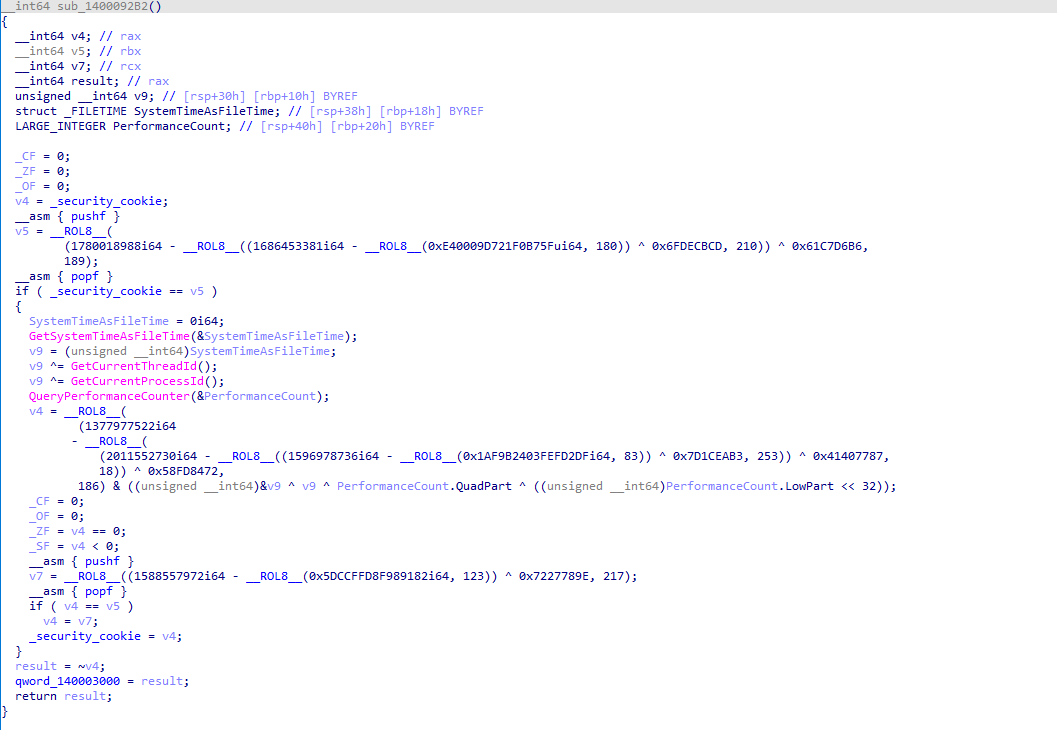 weak1337/alcatraz
x64 बाइनरी ओब्फसकेटर PE फ़ाइलों के लिए नियंत्रण प्रवाह समतलन, एंटी-डिसअसेंबली, आयात अस्पष्टीकरण, और निर्देश उत्परिवर्तन के साथ रिवर्स इंजीनियरिंग में…
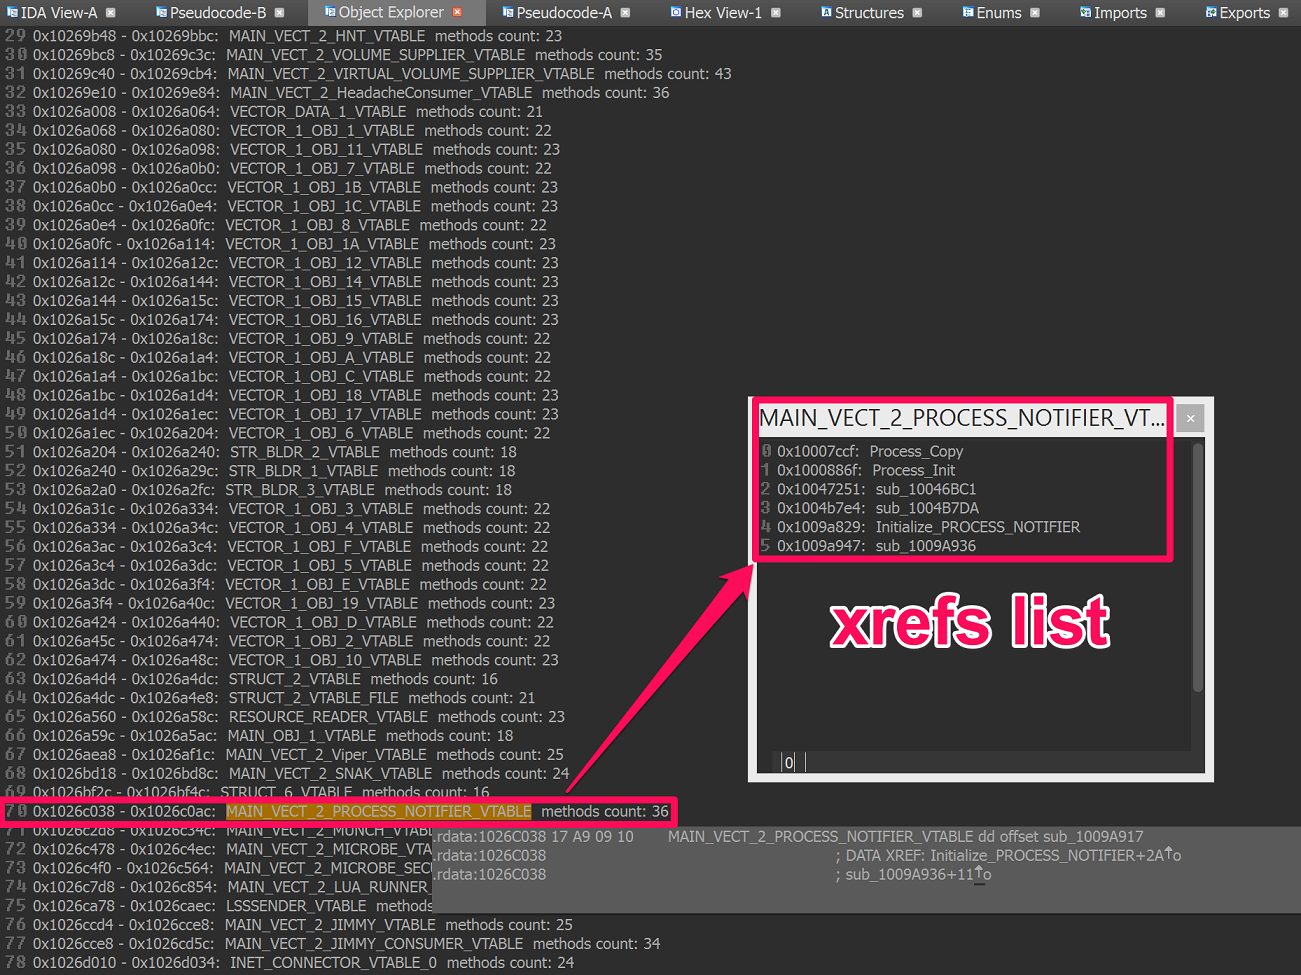 rehints/hexrayscodexplorer
Hex-Rays Decompiler प्लगइन बेहतर कोड नेविगेशन के लिए
 lifting-bits/remill
मशीन कोड को LLVM बिटकोड में लिफ्ट करने के लिए लाइब्रेरी
 redballoonsecurity/ofrak
बाइनरी विश्लेषण और संशोधन प्लेटफॉर्म: फर्मवेयर और निष्पादन योग्य प्रारूपों को अनपैक करने, विश्लेषण करने, संशोधित करने और पुनः पैक करने के लिए GUI और…
 ax/apk.sh
एंड्रॉइड ऐप्स के रिवर्स इंजीनियरिंग को आसान बनाता है, APK को खींचने, डिकोड करने, पुनर्निर्माण करने और पैच करने जैसे दोहराए जाने वाले कार्यों को…

 gmh5225/awesome-llvm-security
LLVM सुरक्षा संसाधनों का चुनिंदा संग्रह, जिसमें बाइनरी लिफ्टिंग, कोड ऑबफस्केशन, स्टैटिक एनालिसिस, सिम्बोलिक एक्ज़ीक्यूशन, सैनिटाइज़र और…








