
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k5घं 27मि पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k14घं 44मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k2 दिन पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k7घं 9मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k7 दिन पहले
angr preview#6

angr

GitHubangr/angr
9.0k6घं 51मि पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k1 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k9घं 53मि पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1 दिन पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k28 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1672 परिणाम
bincrypter preview

bincrypter

GitHubhackerschoice/bincrypter

ELF + SHELL स्क्रिप्ट को पैक/एन्क्रिप्ट/अस्पष्ट करें

encryption-decryption-toolspayload-generationreverse-engineering+2
4556 महीने पहले
pyREtic preview

pyREtic

GitHubmynameismeerkat/pyretic

pyREtic मेमोरी में Python 2.x बाइटकोड की रिवर्स इंजीनियरिंग के लिए एक विस्तार योग्य ढांचा है।
static-analysiscode-analysisdynamic-code-analysis+5
2693 साल पहले
pgpdump preview

pgpdump

GitHubkazu-yamamoto/pgpdump

एक PGP पैकेट विज़ुअलाइज़र
encryption-decryption-toolscryptographybinary-analysis+1
1871 महीना पहले
packer-tutorial preview

packer-tutorial

GitHubfrank2/packer-tutorial

विंडोज़ के लिए पैकर लिखने के तरीके पर एक ट्यूटोरियल!
reverse-engineeringmalware-analysisbinary-analysis+1
3193 साल पहले
CoBRA preview

CoBRA

GitHubtrailofbits/cobra

गुणांक-आधारित अंकगणित का पुनर्निर्माण — डीओबफस्केशन के लिए मिश्रित बूलियन-अंकगणित (MBA) अभिव्यक्ति सरलीकरणकर्ता
static-analysiscode-analysisreverse-engineering+2
3232 महीने पहले
manul preview

manul

GitHubmxmssh/manul

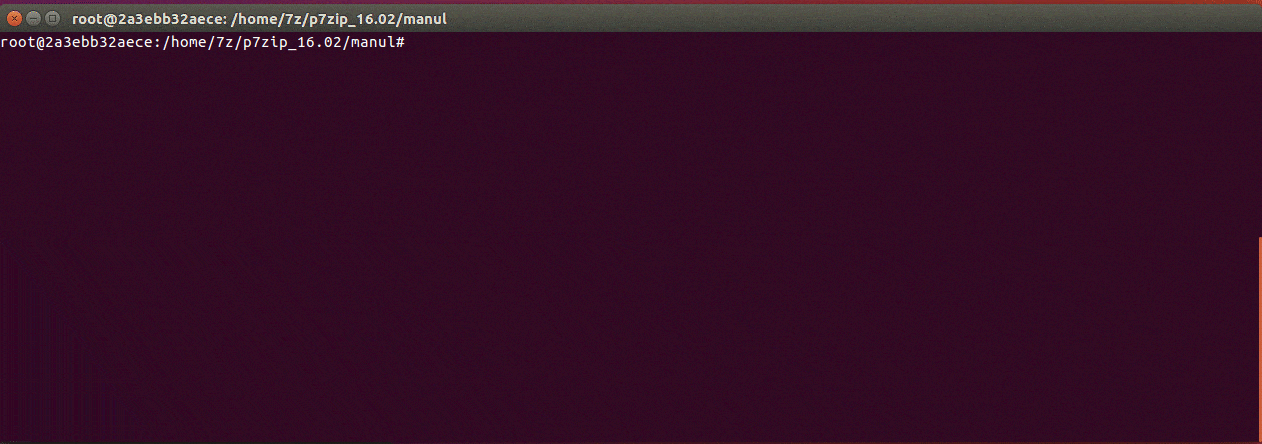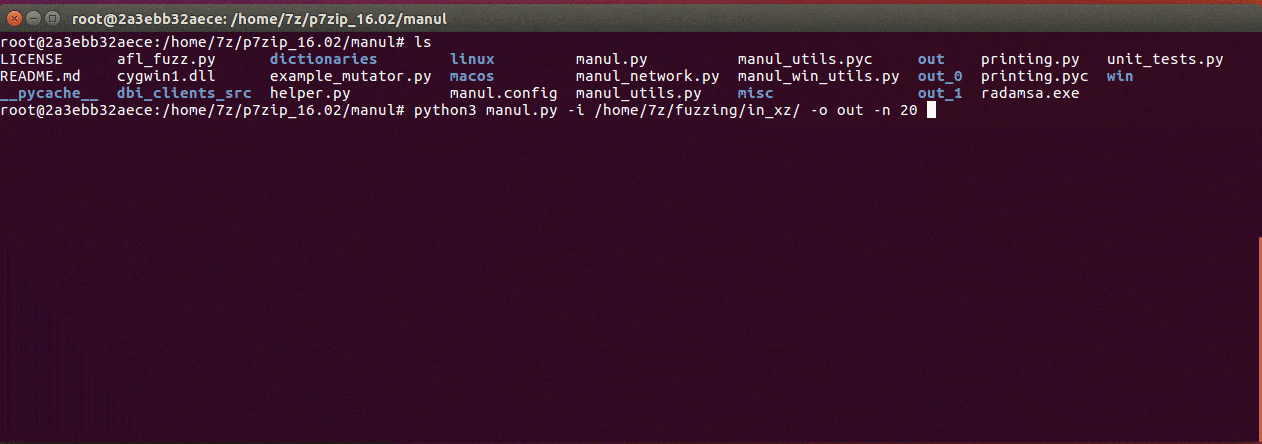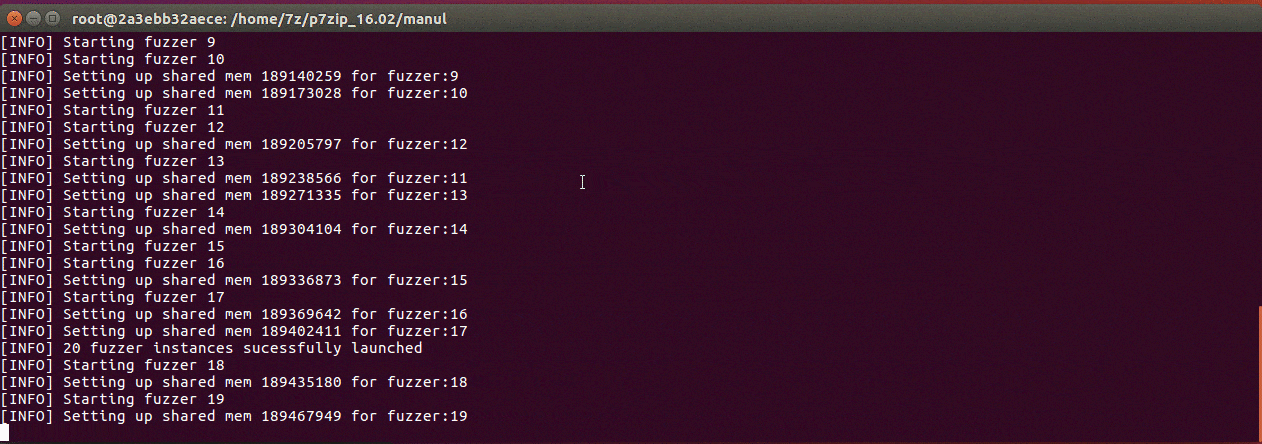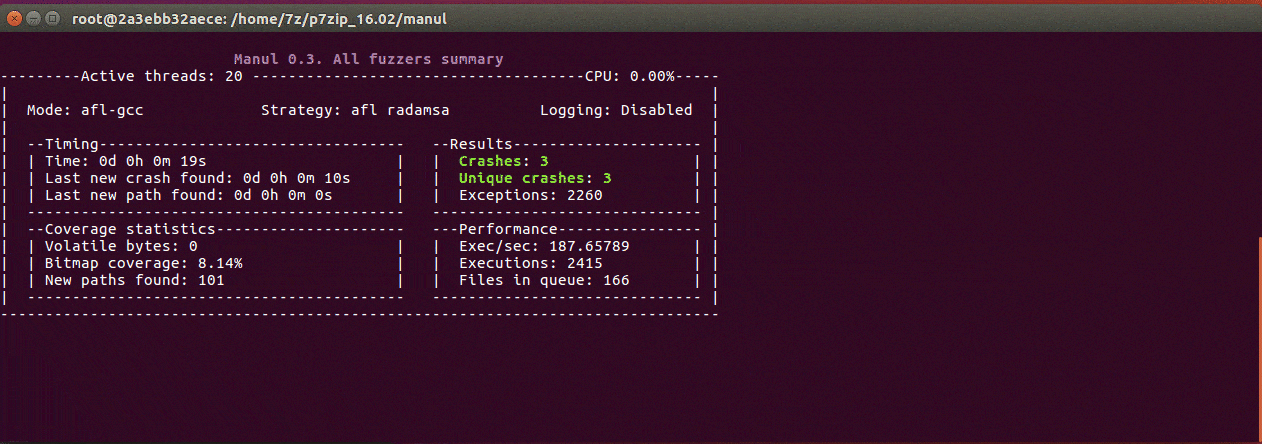
मैन्युल एक कवरेज-निर्देशित समांतर फ़ज़र है जो विंडोज, लिनक्स और मैकओएस पर ओपन-सोर्स और ब्लैकबॉक्स बाइनरीज़ के लिए है।

dynamic-analysis-sandboxingvulnerability-analysisfuzzing+1
3356 साल पहले
Furtex preview

Furtex

GitHubmatheuzsecurity/furtex

लिनक्स के लिए पोस्ट-एक्सप्लॉइटेशन और एवेज़न अनुसंधान टूलकिट।

privilege-escalationexploitationpost-exploitation+6
2613 महीने पहले
Windows-SignedBinary preview

Windows-SignedBinary

GitHubmr-un1k0d3r/windows-signedbinary

हस्ताक्षरित विंडोज़ बाइनरी को इस तरह म्यूटेट करता है कि वैध कैटलॉग हस्ताक्षर बरकरार रहें जबकि फ़ाइल हैश बदल जाते हैं, जिससे हैश-आधारित एंडपॉइंट ब्लॉक…
hash-analysisids-ips-evasionreverse-engineering+4
2597 साल पहले
BinDiffHelper preview

BinDiffHelper

GitHububfx/bindiffhelper

Ghidra एक्सटेंशन फ़ंक्शन मिलान के लिए BinDiff को एकीकृत करने के लिए
static-analysiscode-analysisreverse-engineering+4
2981 महीना पहले
FormatFuzzer preview

FormatFuzzer

GitHubuds-se/formatfuzzer

टेम्पलेट-संचालित बाइनरी फॉर्मेट फज़र जो तेज गति से वैध टेस्ट इनपुट उत्पन्न और पार्स करता है, कवरेज-निर्देशित फज़िंग के लिए AFL++ एकीकरण के साथ।
fuzzingbinary-analysis
4468 महीने पहले
DLLirant preview

DLLirant

GitHubredteamsocietegenerale/dllirant

DLLirant एक उपकरण है जो किसी निर्दिष्ट बाइनरी पर DLL Hijacking अनुसंधानों को स्वचालित करने के लिए है।
vulnerability-analysisdynamic-code-analysisexploitation+3
5033 साल पहले
cosa-nostra preview

cosa-nostra

GitHubjoxeankoret/cosa-nostra

कोसा नोस्ट्रा, एक FOSS ग्राफ-आधारित मालवेयर क्लस्टरीकरण टूलकिट।

static-analysisreverse-engineeringforensics+3
2312 साल पहले
ghidralligator preview

ghidralligator

GitHubairbus-cyber/ghidralligator

मल्टी-आर्किटेक्चर pcode एमुलेटर जो बाइनरी, फ़र्मवेयर और एम्बेडेड टार्गेट्स के AFL++ फ़ज़िंग के लिए Ghidra/Sleigh का उपयोग करता है; ASAN के माध्यम से…

embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
3312 साल पहले
asatools preview

asatools

GitHubnccgroup/asatools

NCC Group के सभी Cisco ASA-संबंधित टूल प्रोजेक्ट्स को प्राप्त करने के लिए मुख्य रिपॉज़िटरी।
embedded-systems-securitymemory-forensicsreverse-engineering+3
2388 साल पहले
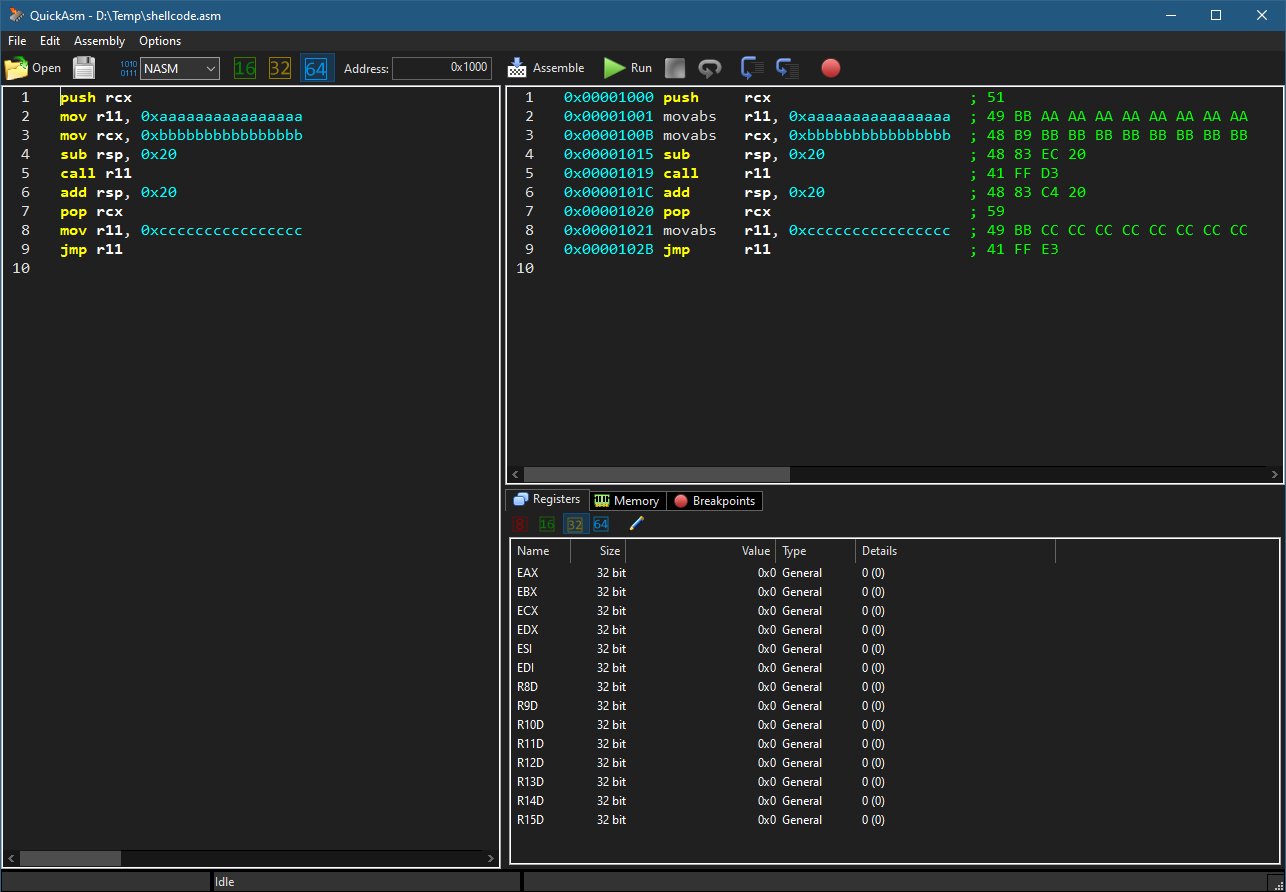
QuickAsm preview

QuickAsm

GitHubzodiacon/quickasm

सरल x86/x64 असेंबलर/डिसअसेंबलर/एमुलेटर
reverse-engineeringdebuggersbinary-analysis
19715 दिन पहले
InfectPE preview

InfectPE

GitHubsecrary/infectpe

InfectPE - PE फ़ाइल में कस्टम कोड इंजेक्ट करें [यह प्रोजेक्ट अब मेंटेन नहीं किया जाता]
reverse-engineeringmalware-analysisbinary-analysis+1
3249 साल पहले
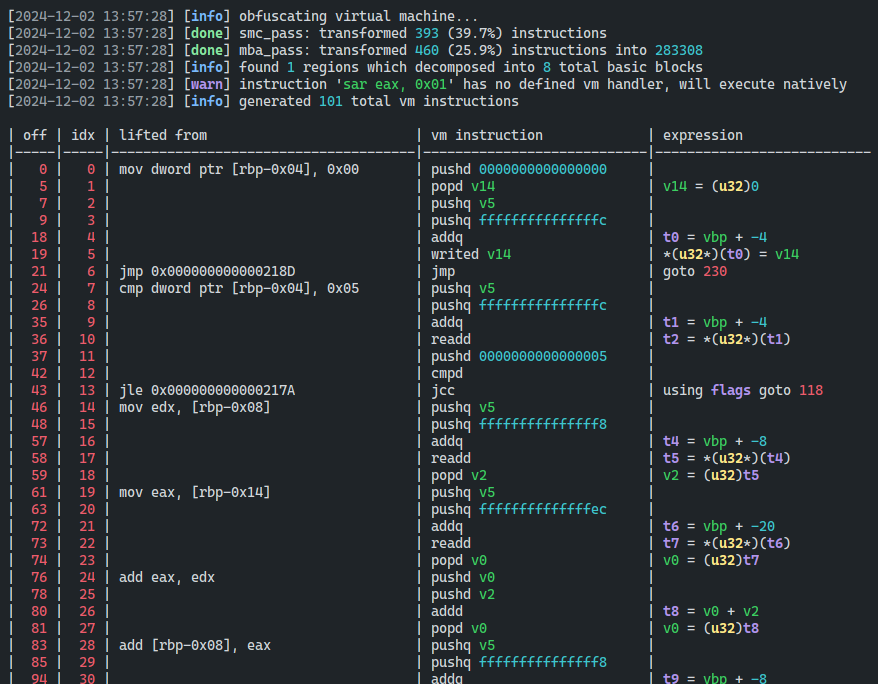
covirt preview

covirt

GitHubdmaivel/covirt

VM आधारित अस्पष्टीकरण के लिए एक x86-64 कोड वर्चुअलाइज़र
static-analysisdynamic-analysis-sandboxingcode-analysis+3
2481 साल पहले
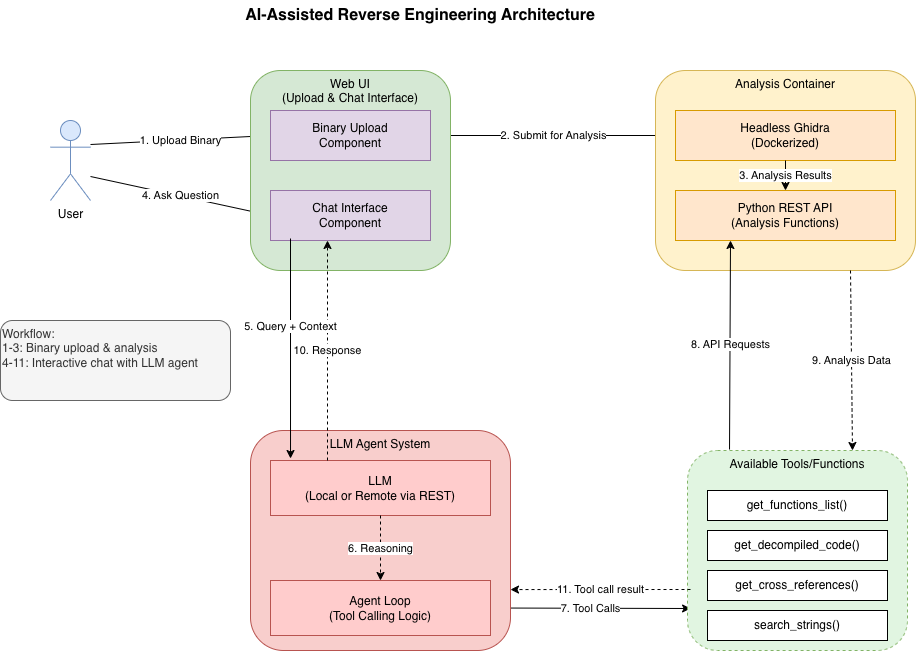
ai-reverse-engineering preview

ai-reverse-engineering

GitHubbiniamf/ai-reverse-engineering

Ghidra के साथ AI-सहायता प्राप्त रिवर्स इंजीनियरिंग

static-analysisreverse-engineeringdebuggers+3
1583 महीने पहले
पिछला1…252627…93अगला








