


Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k10घं 17मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k21घं 57मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k20घं 47मि पहले
angr preview#6

angr

GitHubangr/angr
9.0k0 दिन पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k8 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k10घं 31मि पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k3 दिन पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k21 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1645 परिणाम
forensictools preview

forensictools

GitHubcristianzsh/forensictools

फोरेंसिक उपकरणों का संग्रह

disk-forensicsmemory-forensicsnetwork-forensics+7
7012 महीने पहले
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
4393 दिन पहले
DriverBuddyReloaded preview

DriverBuddyReloaded

GitHubvoidsec/driverbuddyreloaded

Driver Buddy Reloaded एक IDA Pro Python प्लगइन है जो विंडोज कर्नेल ड्राइवरों के कुछ थकाऊ रिवर्स इंजीनियरिंग कार्यों को स्वचालित करने में मदद करता है।
static-analysisvulnerability-analysisreverse-engineering+2
43510 दिन पहले
FirmWire preview

FirmWire

GitHubfirmwire/firmwire

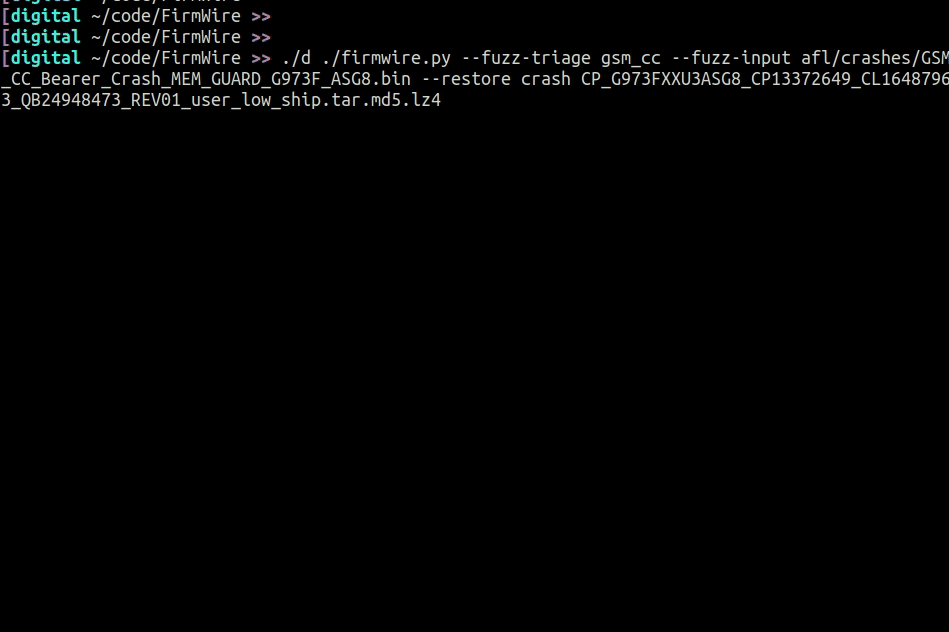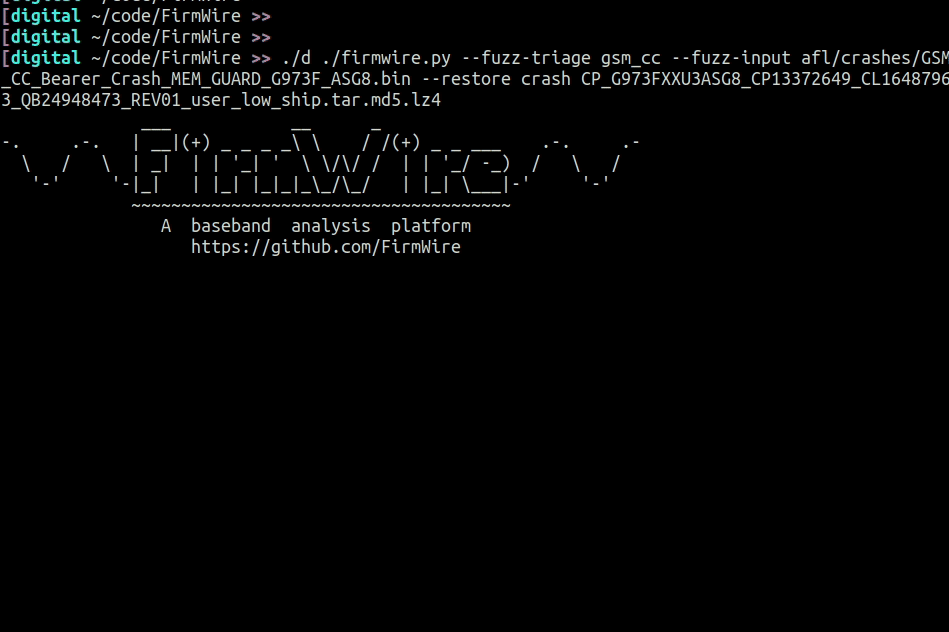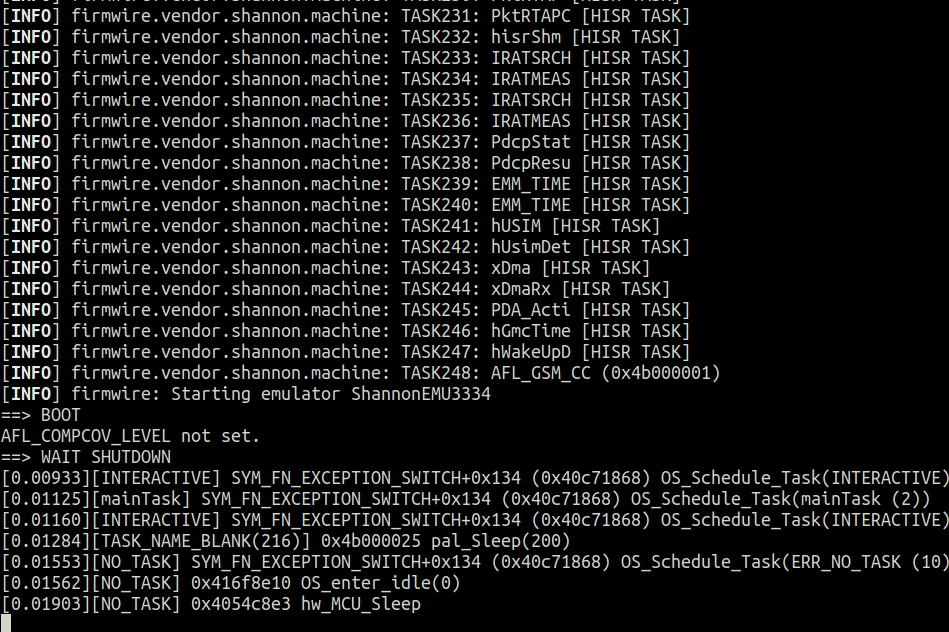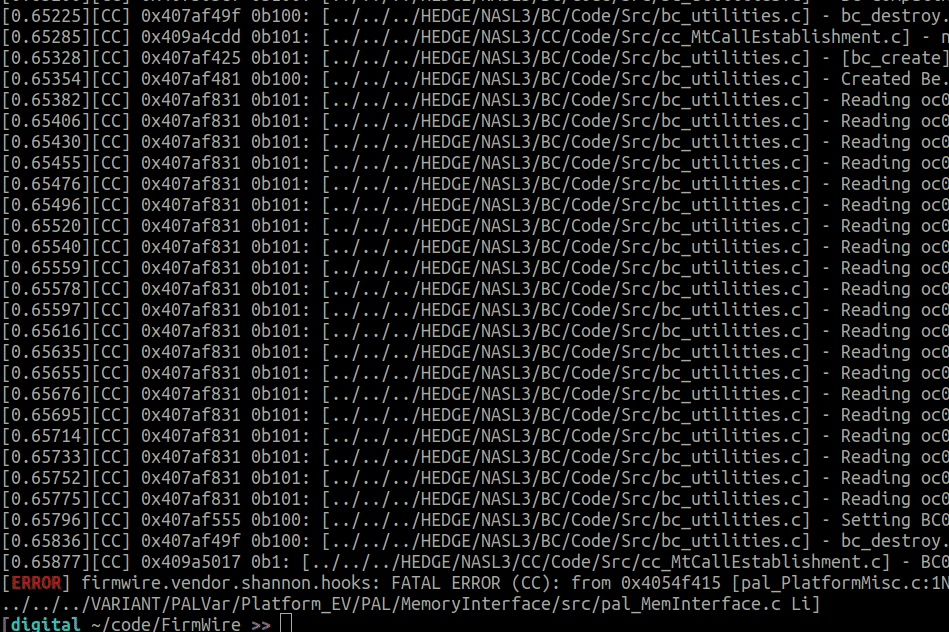
FirmWire स्मार्टफोन बेसबैंड फर्मवेयर के फज़िंग, डिबगिंग और मूल-कारण विश्लेषण के लिए एक पूर्ण-सिस्टम बेसबैंड फर्मवेयर एमुलेशन प्लेटफॉर्म है।
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+6
8743 साल पहले
ghidra-scripts preview

ghidra-scripts

GitHub0xdea/ghidra-scripts

रिवर्स इंजीनियरिंग और भेद्यता विश्लेषण को स्वचालित करने के लिए क्यूरेटेड Ghidra स्क्रिप्ट्स: असुरक्षित फ़ंक्शन खोजें, डीकंपाइलर स्यूडोकोड निकालें,…

static-code-analysisvulnerability-analysisreverse-engineering+1
3029 दिन पहले
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

ब्लैकबॉक्स iOS के लिए सुरक्षा प्रोफाइलिंग
dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
74010 साल पहले
AlphaGolang preview

AlphaGolang

GitHubsentinelabs/alphagolang

गोलैंग बाइनरीज़ का विश्लेषण करने के लिए IDApython स्क्रिप्ट्स
static-analysisreverse-engineeringdebuggers+2
6722 साल पहले
Andromeda preview

Andromeda

GitHubsecrary/andromeda

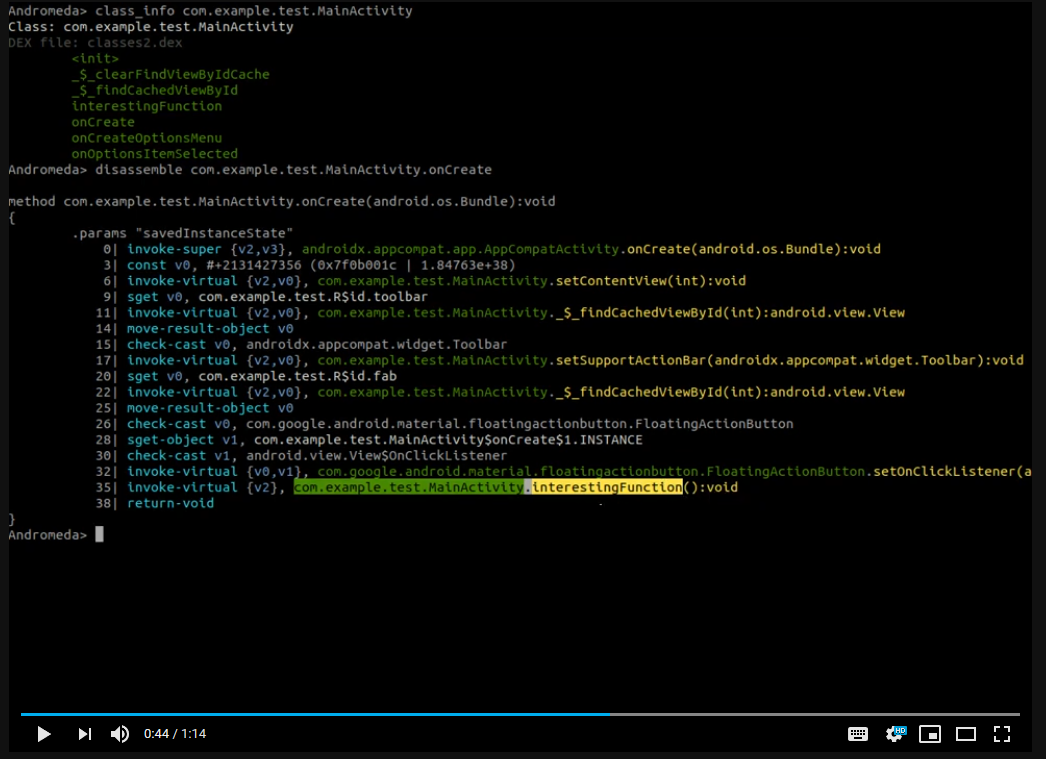
C/C++ इंटरैक्टिव रिवर्स इंजीनियरिंग टूल जो Android एप्लिकेशन के लिए तेज़ स्थैतिक विश्लेषण और APK फ़ाइलों के बाइनरी निरीक्षण को सक्षम करता है।
android-securitystatic-analysisreverse-engineering+1
7146 साल पहले
Am-I-affected-by-Meltdown preview

Am-I-affected-by-Meltdown

GitHubraphaelsc/am-i-affected-by-meltdown

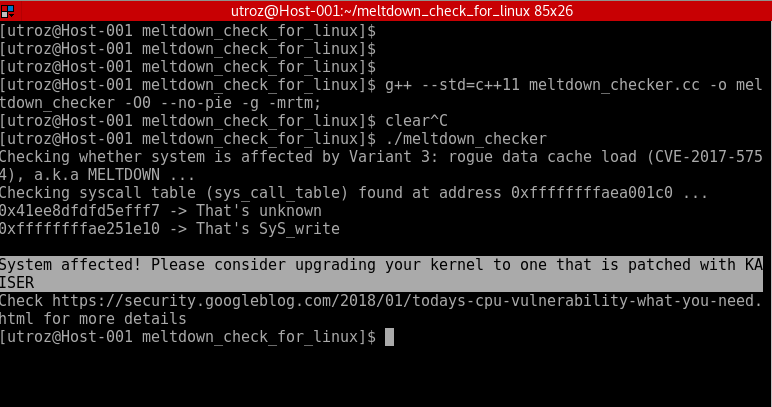
Meltdown Exploit / Proof-of-concept / जाँच करता है कि सिस्टम Variant 3: rogue data cache load (CVE-2017-5754) से प्रभावित है या नहीं, जिसे MELTDOWN…
vulnerability-analysisexploitationhardware-security+1
5398 साल पहले
View8 preview

View8

GitHubsuleram/view8

V8 बाइटकोड (JSC फाइलें) को उच्च-स्तरीय पठनीय JavaScript-जैसे कोड में डीकंपाइल करता है, जिसमें कई V8 संस्करणों के लिए समर्थन, ट्री आउटपुट, और मैलवेयर…
static-analysisvulnerability-analysisreverse-engineering+2
38511 दिन पहले
pydbg preview

pydbg

GitHubopenrce/pydbg

एक विशुद्ध पायथन win32 डिबगर इंटरफ़ेस।
vulnerability-analysisexploitationreverse-engineering+2
46314 साल पहले
Karta preview

Karta

GitHubcheckpointsw/karta

IDA Python प्लगइन जो बाइनरीज में ओपन-सोर्स लाइब्रेरी प्रतीकों के तेज, स्थान-आधारित मिलान के लिए है, जो बड़े फर्मवेयर और मैलवेयर के कुशल रिवर्स…
static-analysisvulnerability-analysisreverse-engineering+1
9084 साल पहले
RedTeamCCode preview

RedTeamCCode

GitHubmr-un1k0d3r/redteamccode

रेड टीम C कोड रिपॉजिटरी

defensive-toolsmalware-analysisbinary-analysis+1
5731 साल पहले
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
29412घं 38मि पहले
idacode preview

idacode

GitHubioncodes/idacode

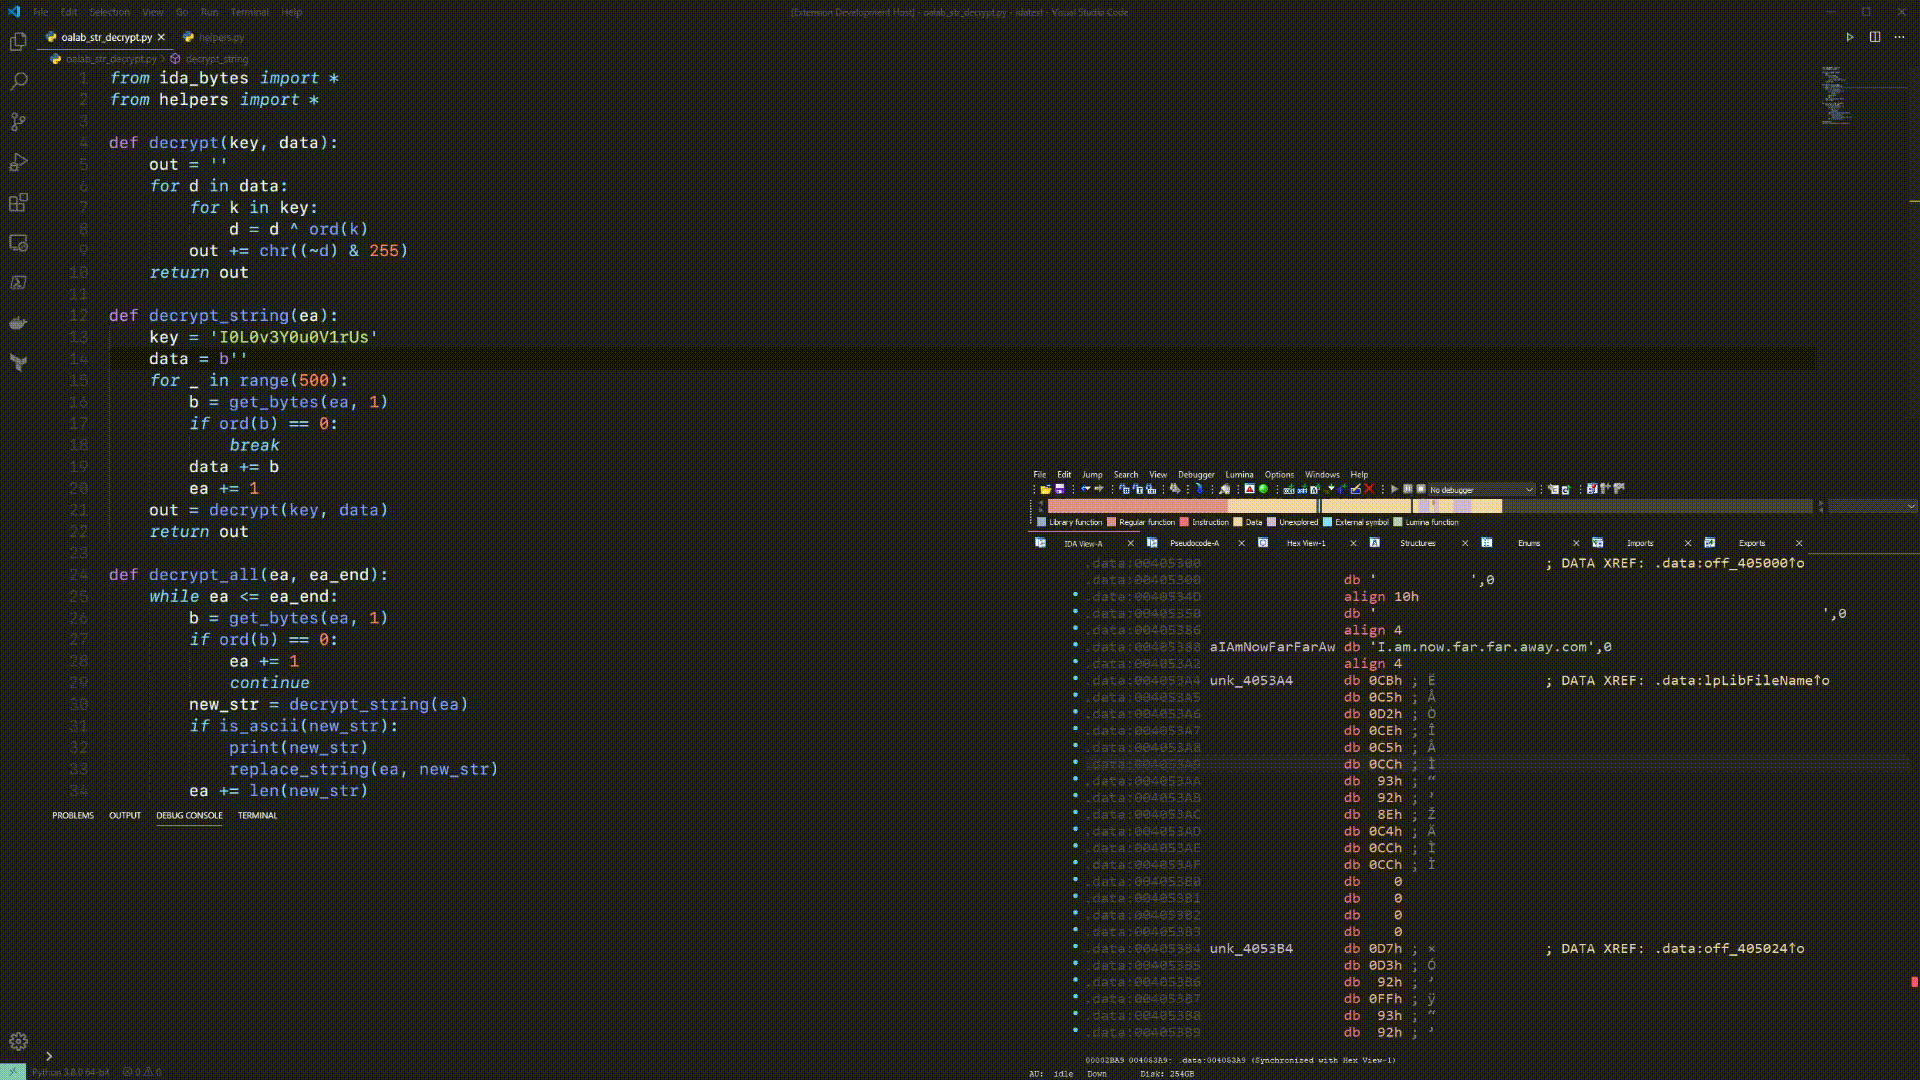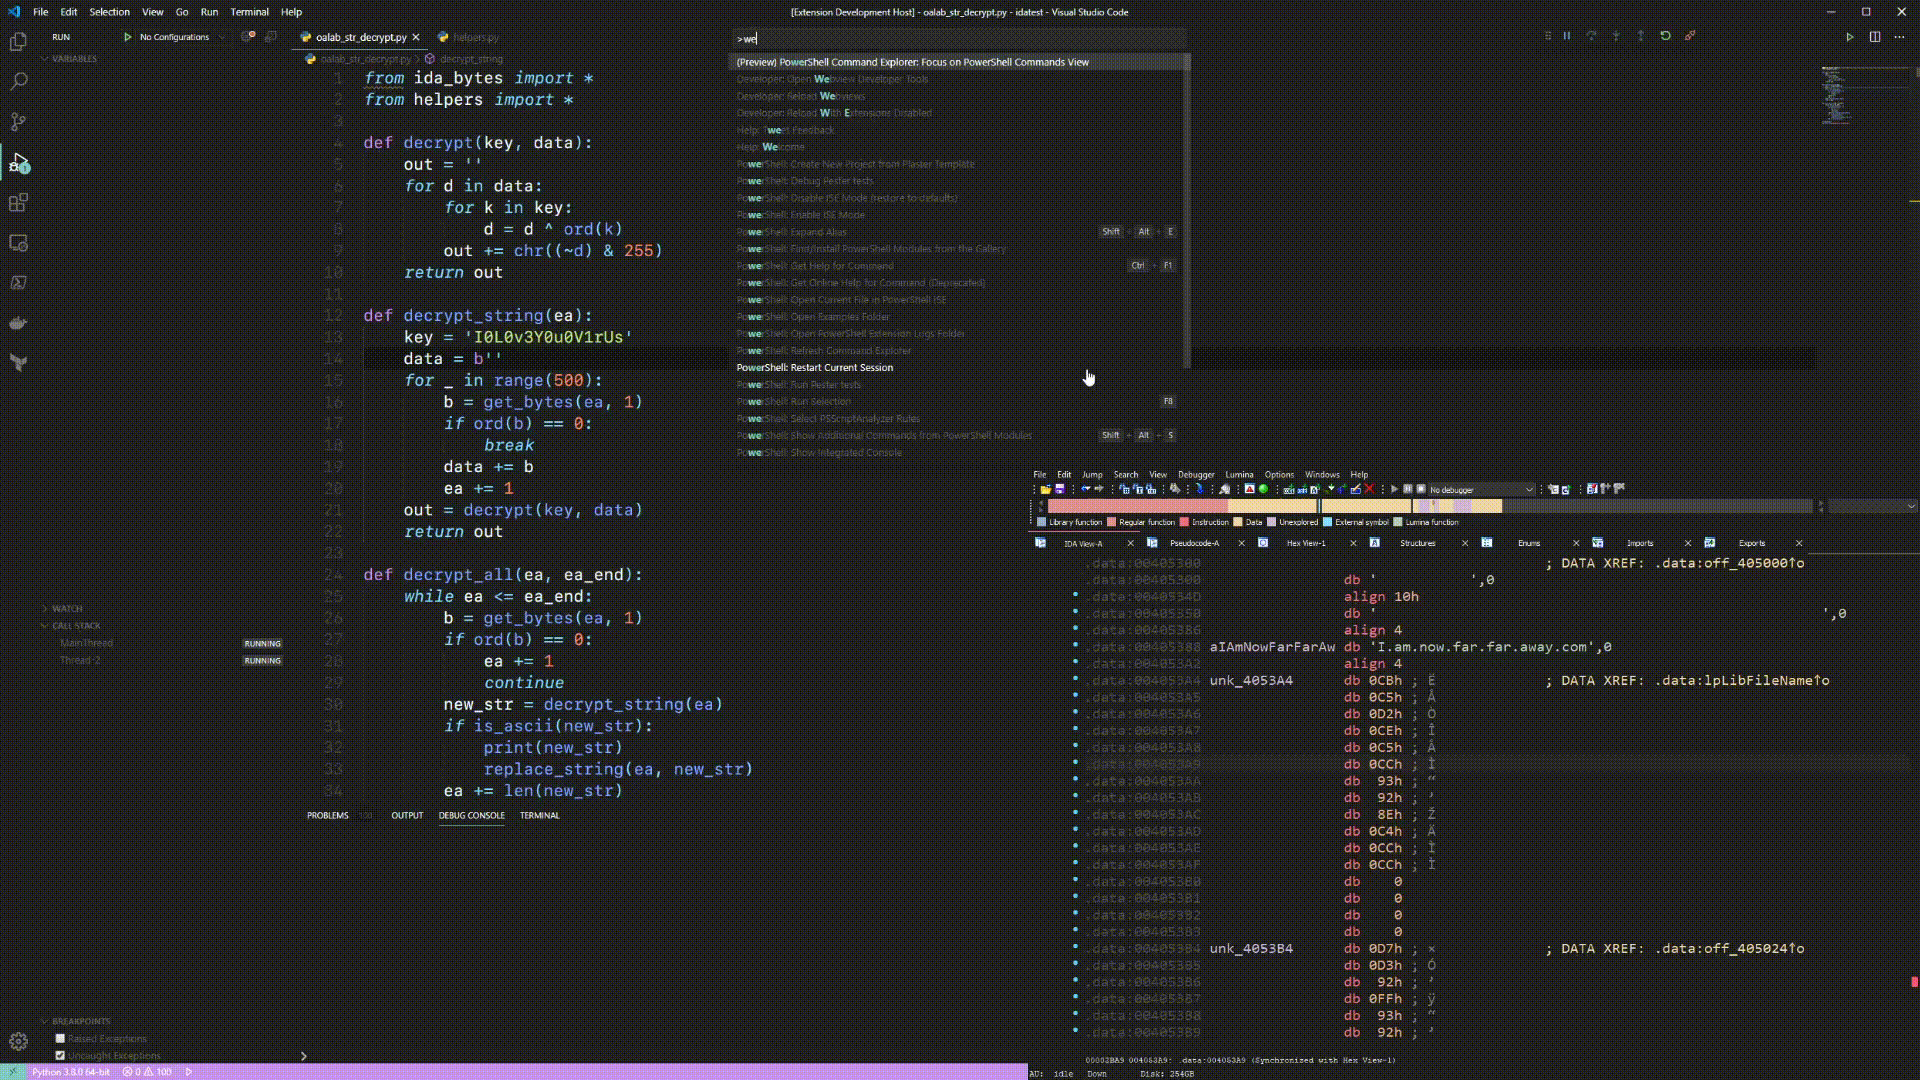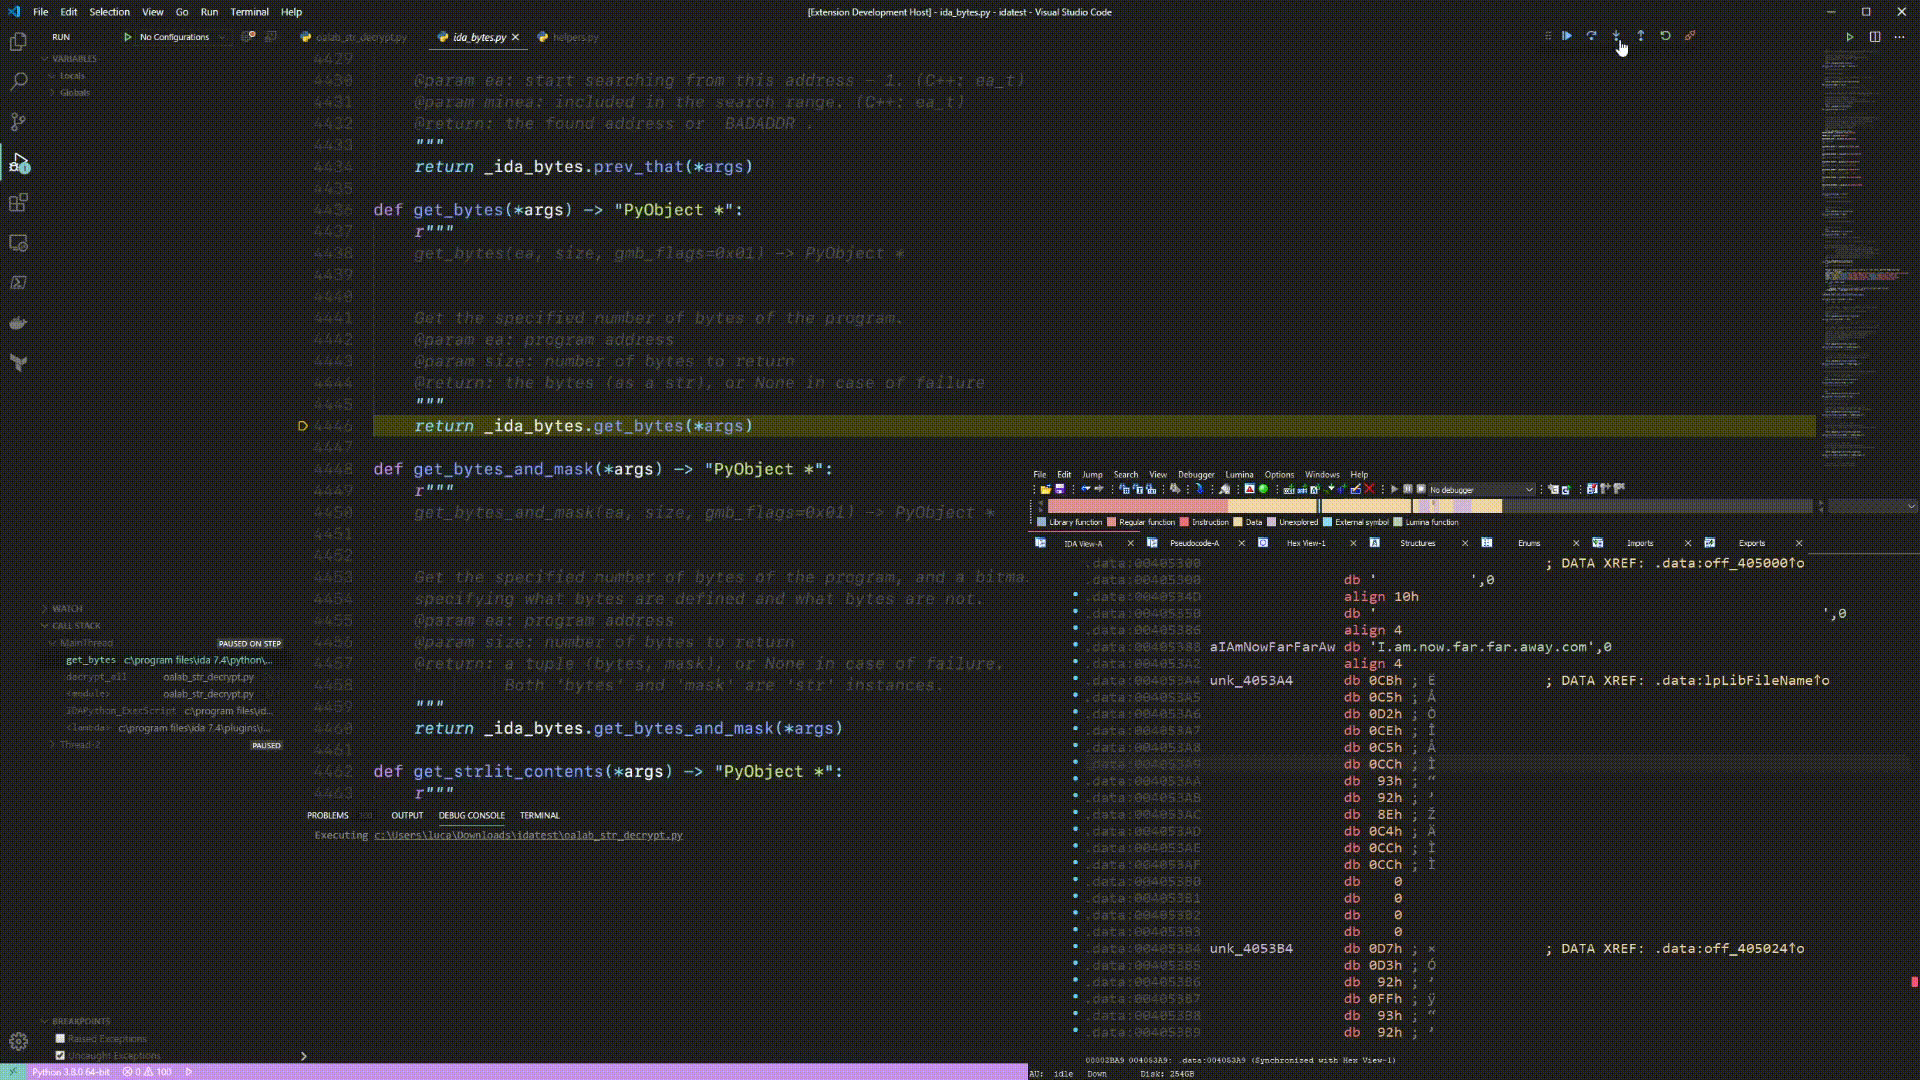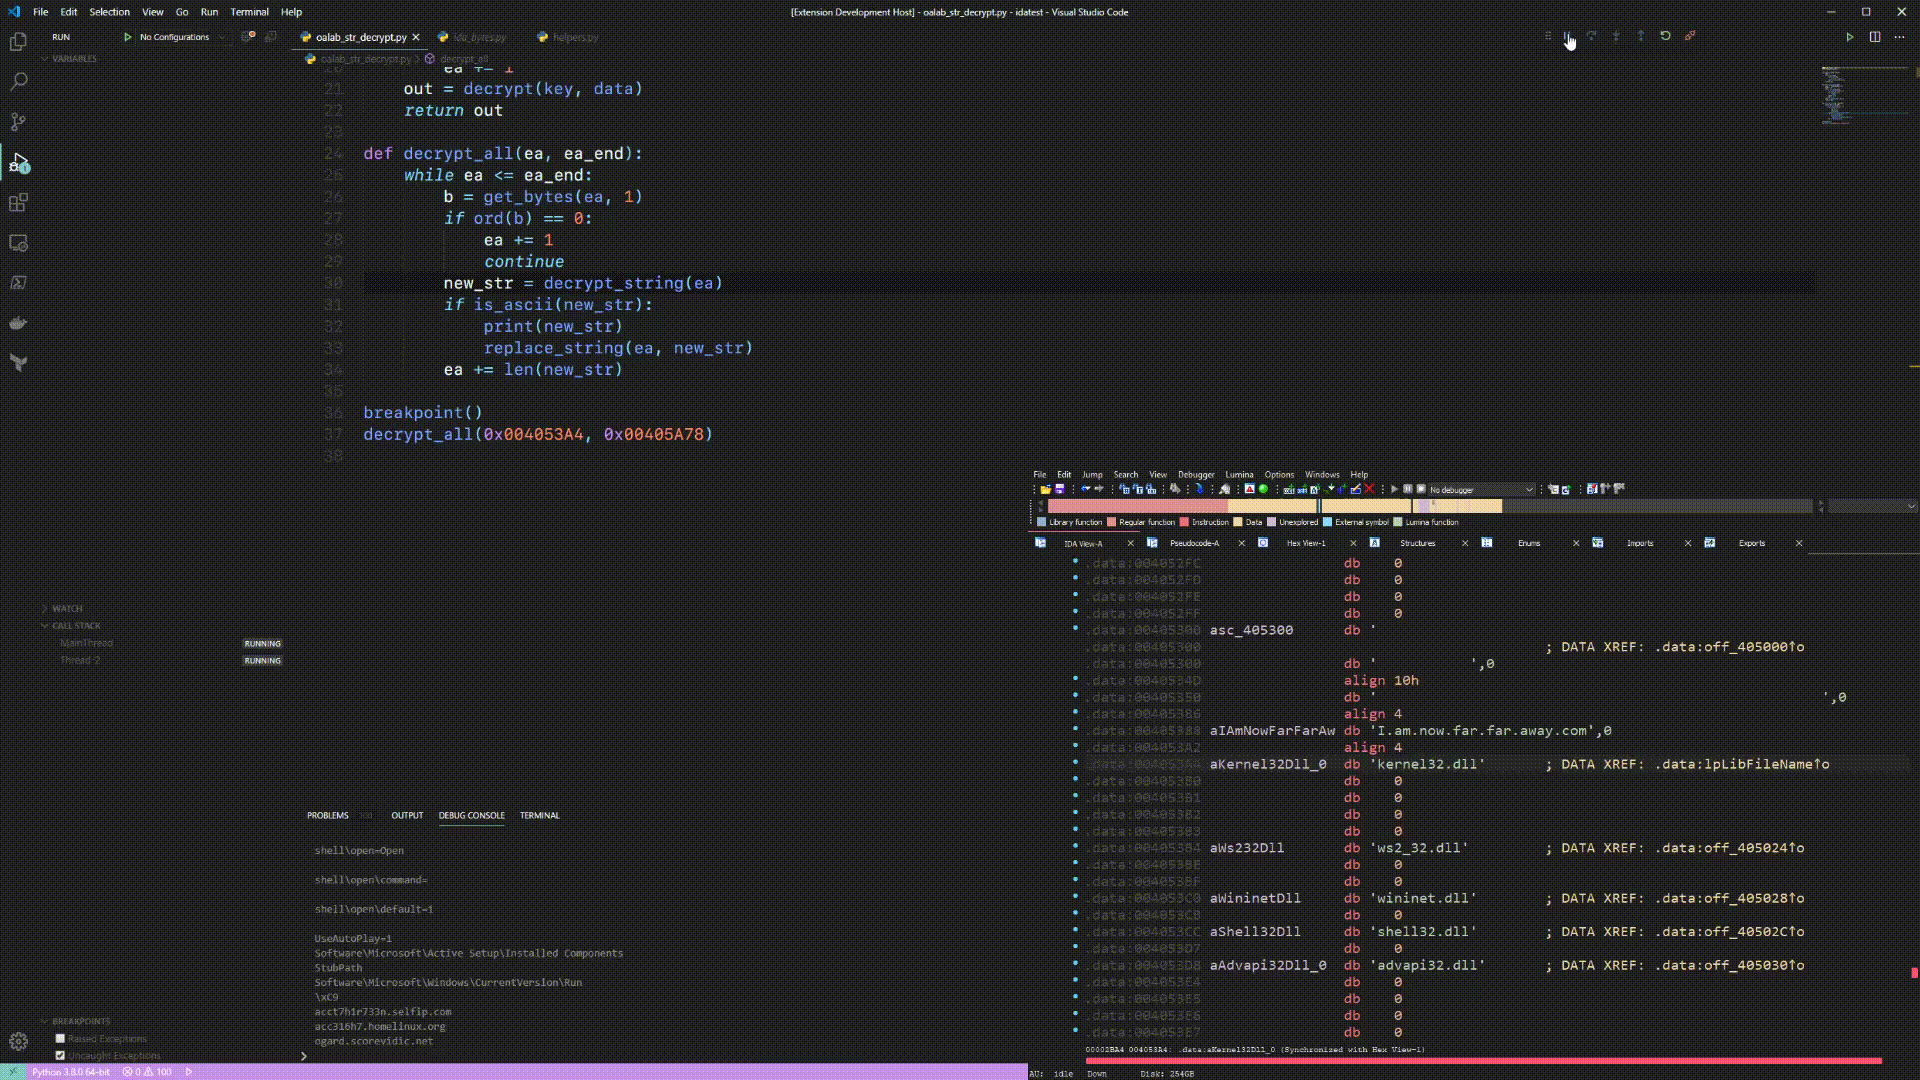
IDA और VS Code के लिए एक एकीकरण जो दोनों को जोड़ता है ताकि IDAPython स्क्रिप्ट्स को आसानी से निष्पादित और डीबग किया जा सके।
reverse-engineeringscripting-automationdebuggers+1
9871 साल पहले
Crassus preview

Crassus

GitHubvu-ls/crassus

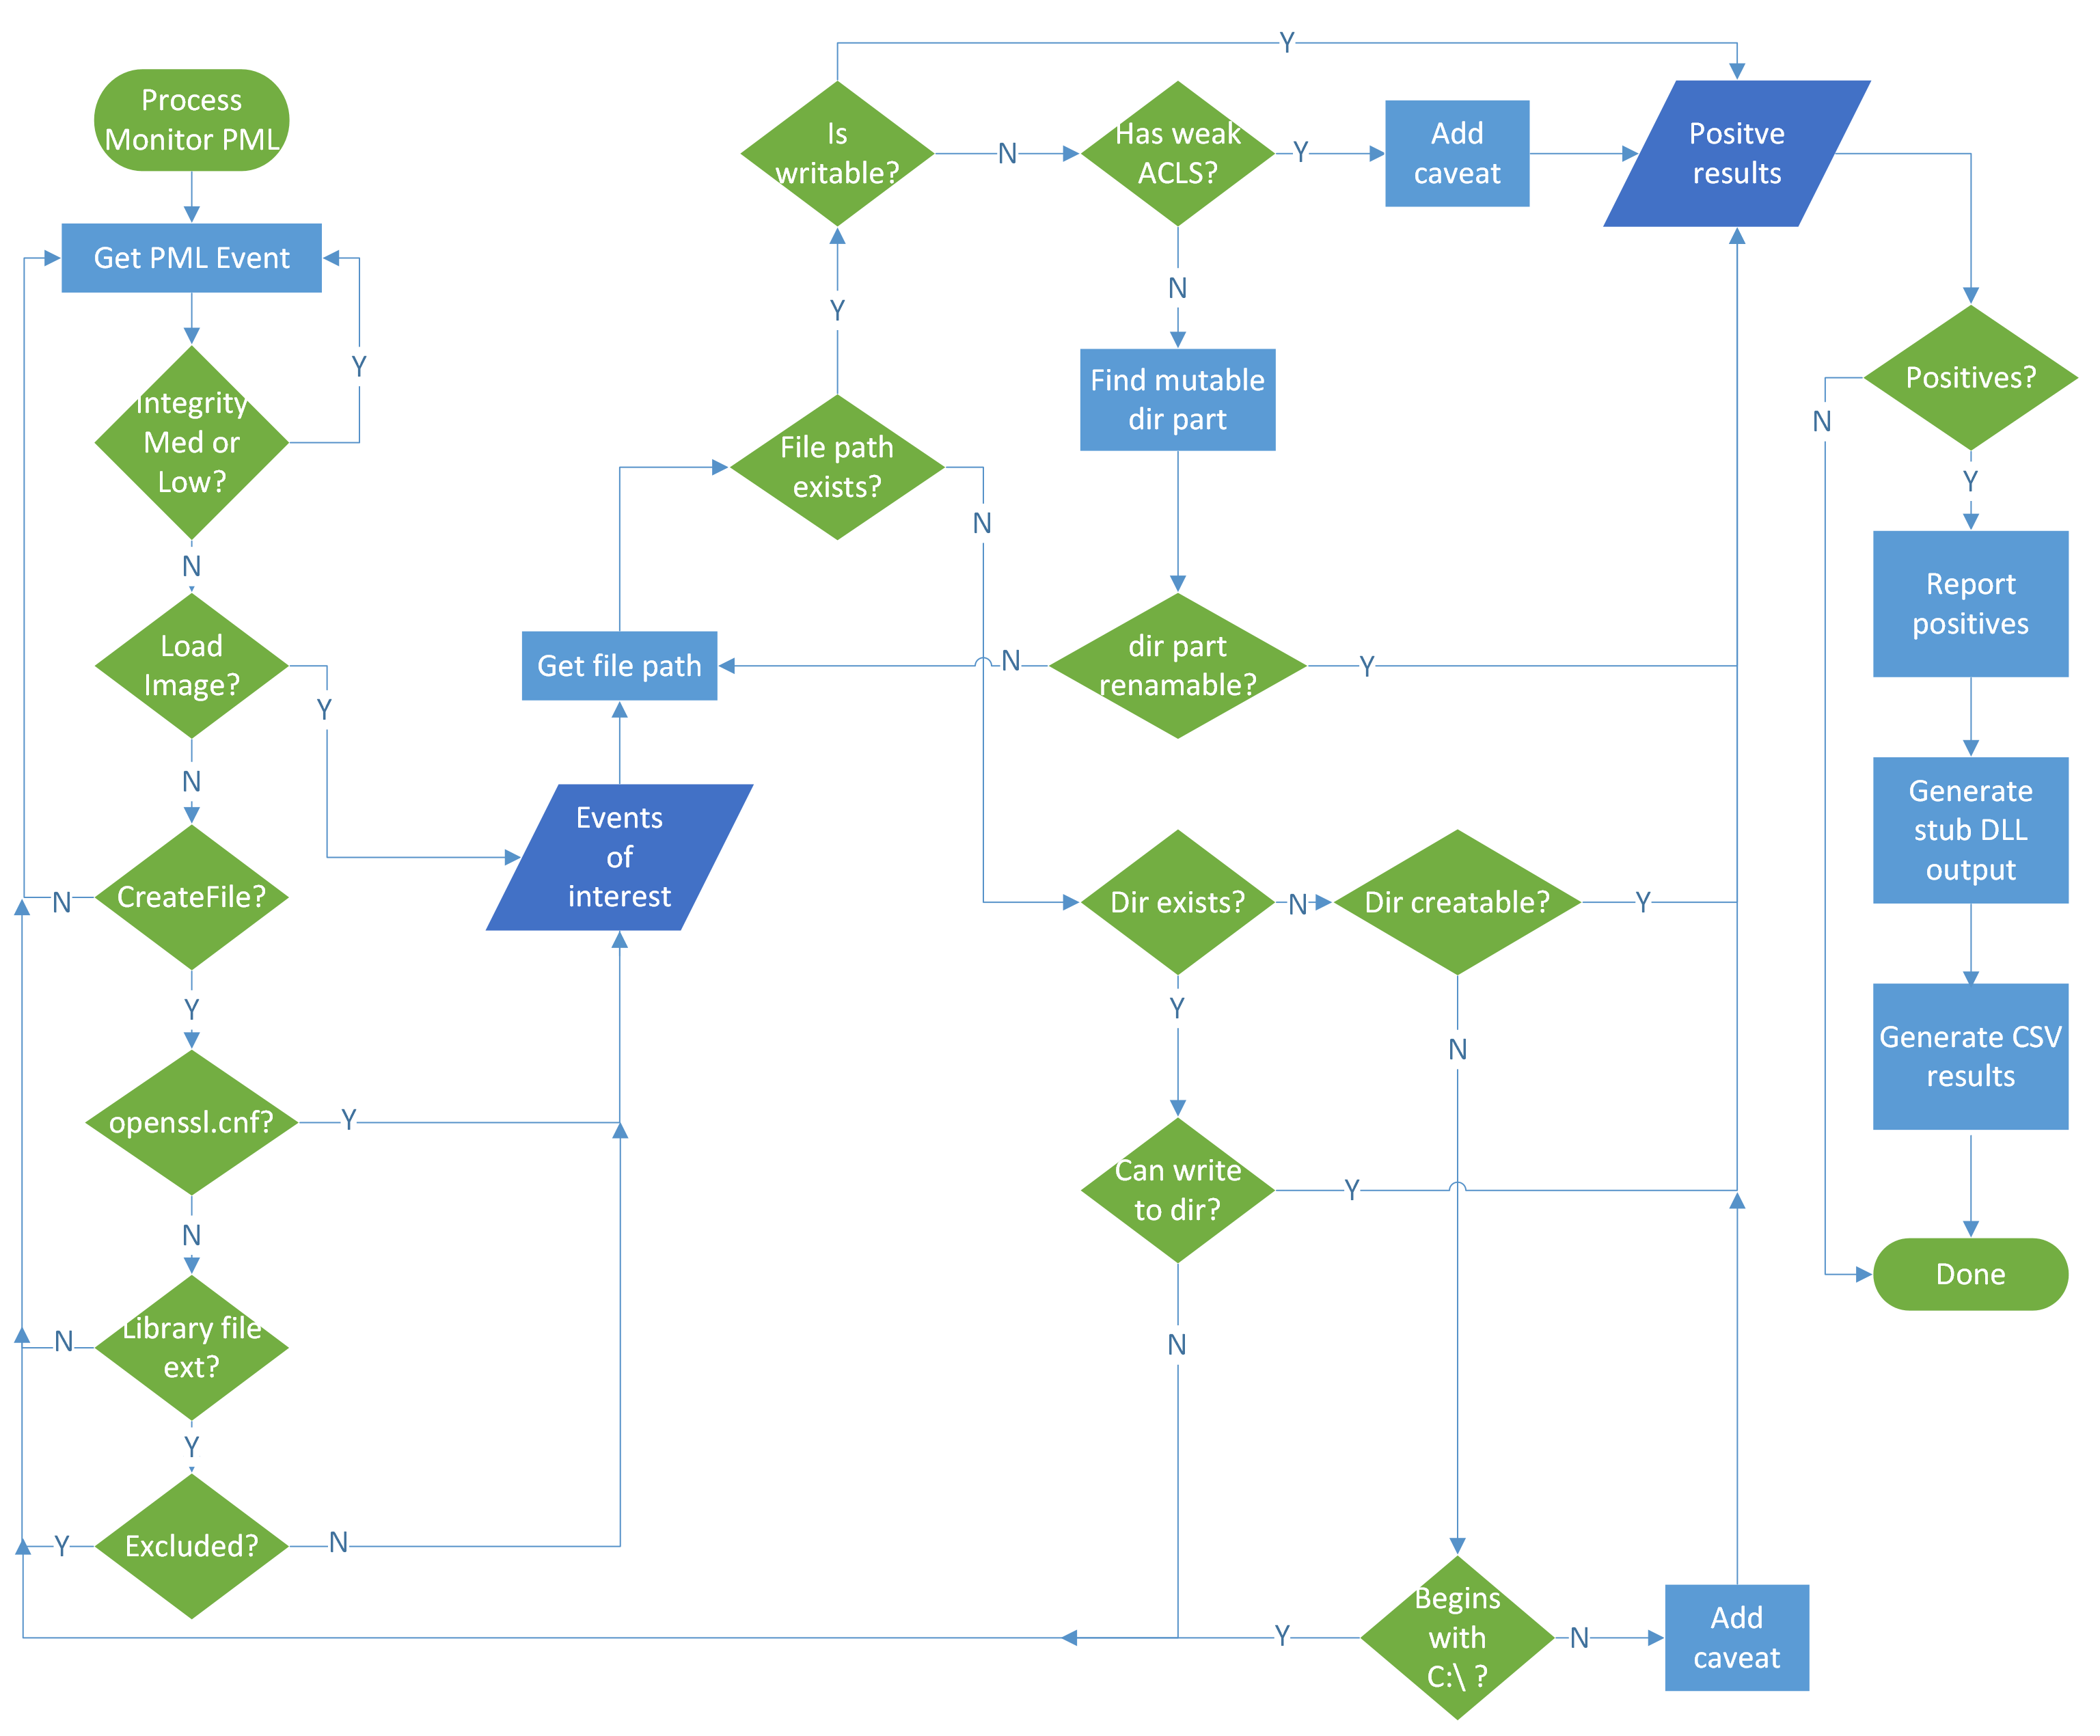
विंडोज विशेषाधिकार वृद्धि खोज उपकरण जो Process Monitor बूट लॉग को पार्स करके DLL अपहरण, कमजोर ACLs और अन्य उन्नयन पथों की पहचान करता है, स्वचालित रूप…

privilege-escalationexploitationpenetration-testing+1
6331 दिन पहले
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Android पर .so (NDK, JNI), Windows PE(EXE, DLL, SYS, आदि), linux बाइनरी, लाइब्रेरी, और किसी भी अन्य फ़ाइलों जैसे चित्र, ऑडियो, आदि (मज़े के लिए)…
android-securityreverse-engineeringdebuggers+4
7097 महीने पहले
protobuf-inspector preview

protobuf-inspector

GitHubmildsunrise/protobuf-inspector

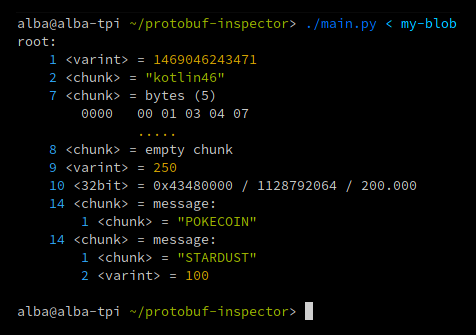
🕵️ अज्ञात परिभाषा वाले प्रोटोकॉल बफ़र्स को रीवर्स-इंजीनियर करने का टूल

reverse-engineeringutilities-frameworksbinary-analysis
1.1k5 साल पहले
पिछला1…161718…92अगला
बाइनरी विश्लेषण — पृष्ठ 17 | Kitploit








