Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
बाइनरी विश्लेषण — पृष्ठ 12 | Kitploit
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k9घं 7मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3घं 42मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2घं 31मि पहले
angr preview#6

angr

GitHubangr/angr
9.0k1 दिन पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k7 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k9घं 12मि पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k2 दिन पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k20 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1643 परिणाम
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

रिवर्स इंजीनियरिंग के लिए समर्पित एक PowerShell मॉड्यूल
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
9005 साल पहले
unlicense preview

unlicense

GitHubergrelet/unlicense

Themida/WinLicense 2.x और 3.x के लिए डायनेमिक अनपैकर और इम्पोर्ट फिक्सर।
dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
1.4k3 साल पहले
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

मेरा कुछ सार्वजनिक रूप से उपलब्ध मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग।
memory-forensicsexploitationreverse-engineering+8
9602 साल पहले
Starlink-FI preview

Starlink-FI

GitHubkuleuven-cosic/starlink-fi

Starlink टर्मिनलों के ब्लैक-बॉक्स सुरक्षा मूल्यांकन के लिए वोल्टेज फॉल्ट-इंजेक्शन मॉडचिप, जो बूटलोडर हस्ताक्षर सत्यापन को बायपास करके मनमाना फर्मवेयर…

embedded-systems-securityexploitationreverse-engineering+4
1.0k4 साल पहले
semgrep-rules preview

semgrep-rules

GitHub0xdea/semgrep-rules

भेद्यता अनुसंधान की सुविधा के लिए मेरे Semgrep नियमों का संग्रह।
static-code-analysisvulnerability-analysiscode-analysis+3
86610 दिन पहले
santa preview

santa

GitHubnorthpolesec/santa

macOS के लिए एक बाइनरी और फ़ाइल एक्सेस प्राधिकरण प्रणाली।
authentication-authorizationdefensive-toolsbinary-analysis+2
7221 दिन पहले
AllTools preview

AllTools

GitHubzodiacon/alltools

सभी उचित रूप से स्थिर उपकरण
general-purpose-utilitiesmemory-forensicsdebuggers+1
1.4k4 महीने पहले
refinery preview

refinery

GitHubbinref/refinery

हाई ऑक्टेन ट्राइएज विश्लेषण

reverse-engineeringforensicsmalware-analysis+4
8671 दिन पहले
BinAbsInspector preview

BinAbsInspector

GitHubkeensecuritylab/binabsinspector

Ghidra Pcode पर अमूर्त व्याख्या (abstract interpretation) का उपयोग करने वाला स्थिर बाइनरी भेद्यता स्कैनर। Z3 के साथ प्रतीकात्मक निष्पादन (symbolic…

static-analysisvulnerability-scannersreverse-engineering+2
1.7k2 साल पहले
p0tools preview

p0tools

GitHubgoogleprojectzero/p0tools

Google Project Zero भेद्यता अनुसंधान दस्तावेजों और छोटे स्वतंत्र सुरक्षा उपकरणों का संग्रह, जिसमें शोषण और वर्चुअलाइज़ेशन-आधारित विश्लेषण उपयोगिताएँ…
vulnerability-analysisexploitationreverse-engineering+5
8568 महीने पहले
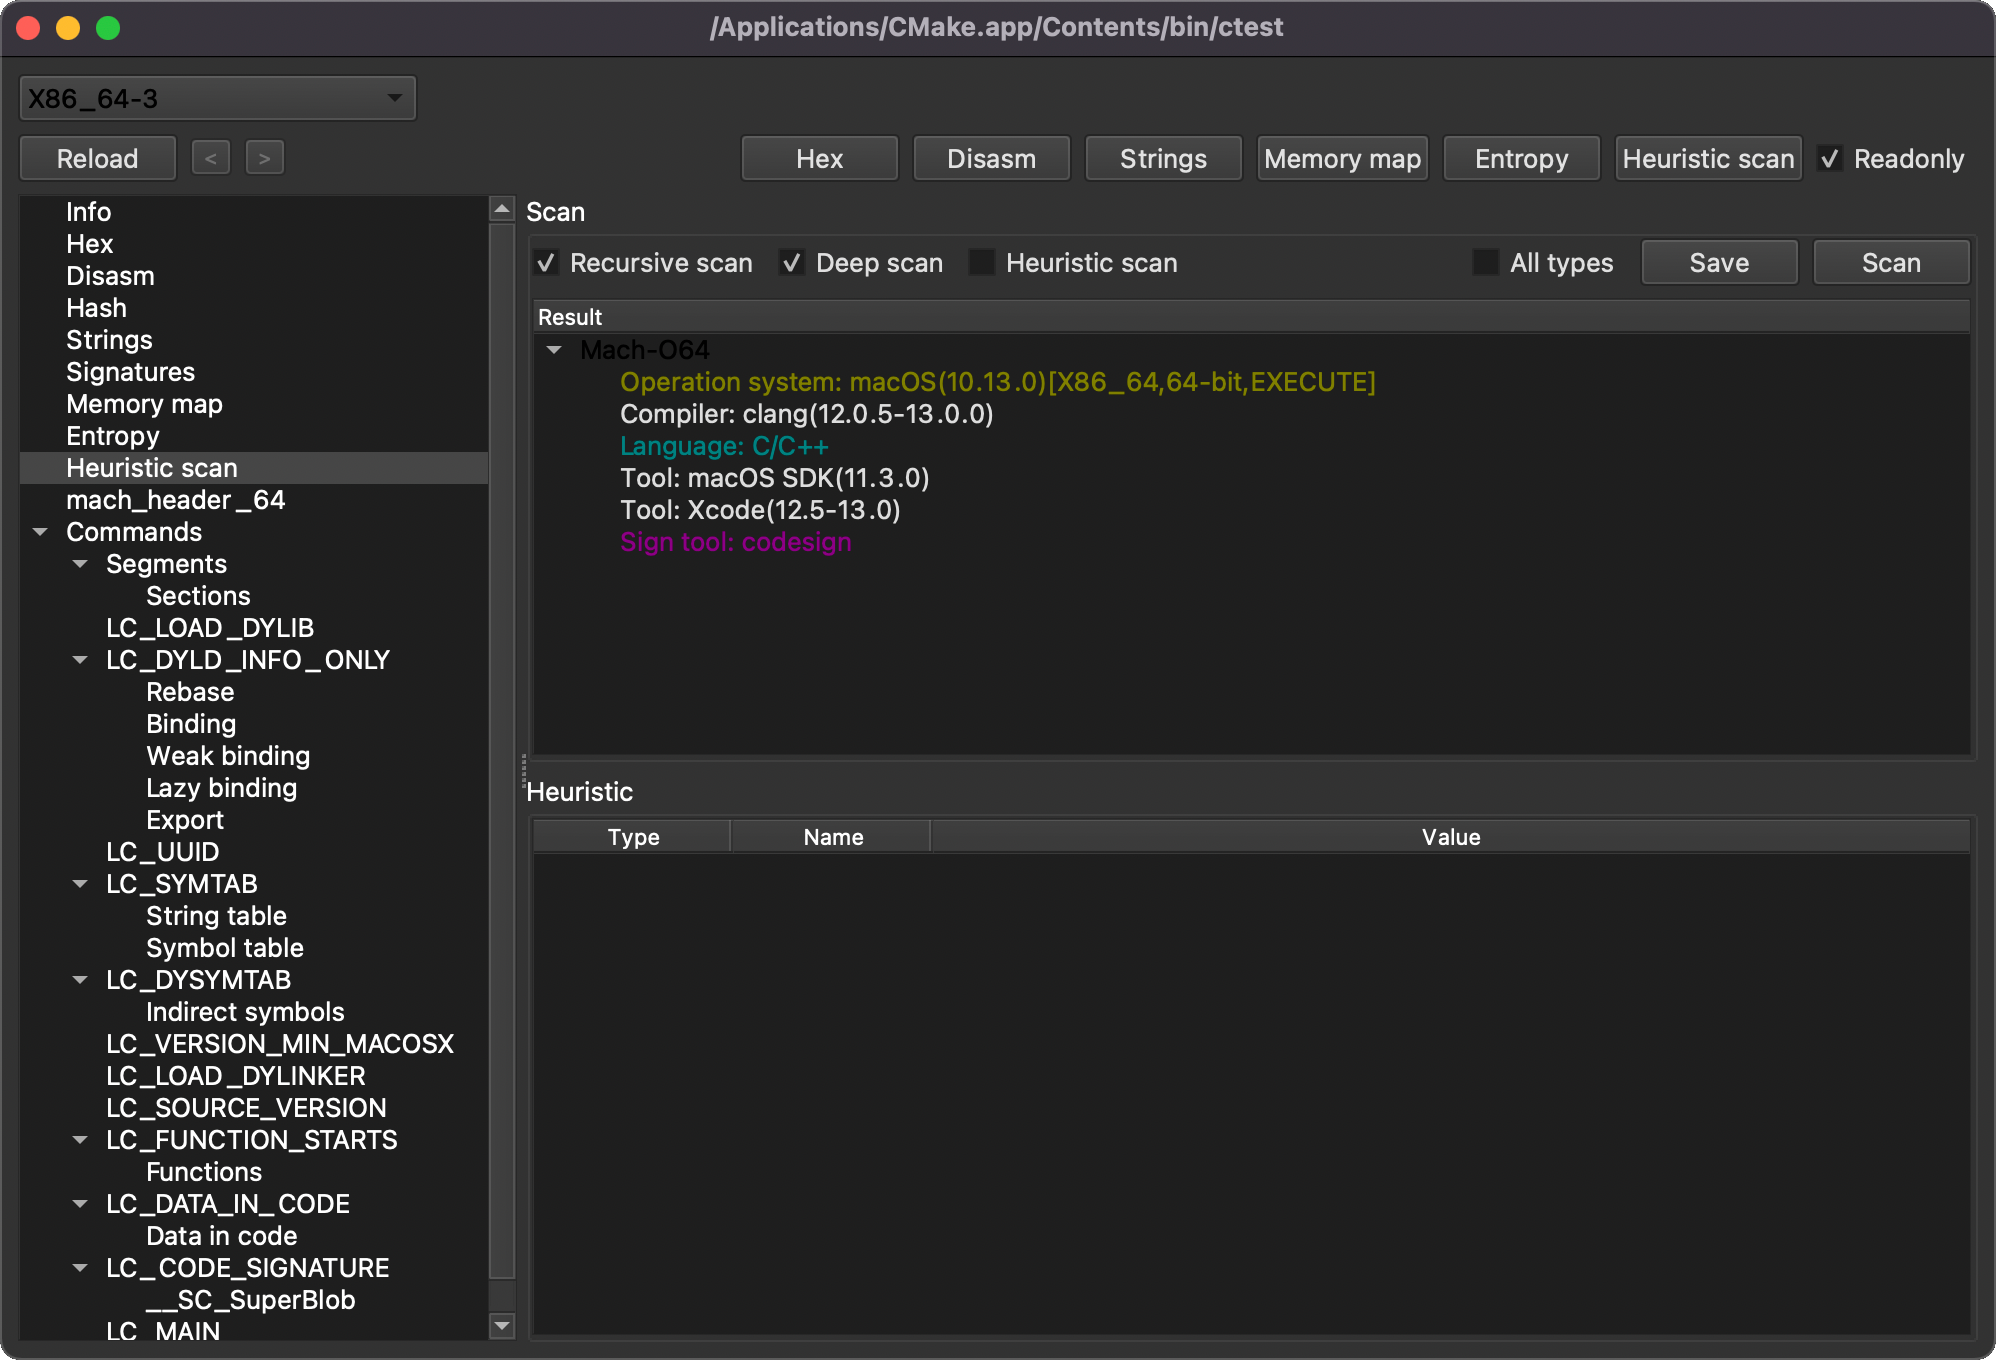
XMachOViewer preview

XMachOViewer

GitHubhorsicq/xmachoviewer

XMachOViewer विंडोज़, लिनक्स और मैकओएस के लिए एक Mach-O व्यूअर है।
static-analysiscode-analysisreverse-engineering+2
9575घं 14मि पहले
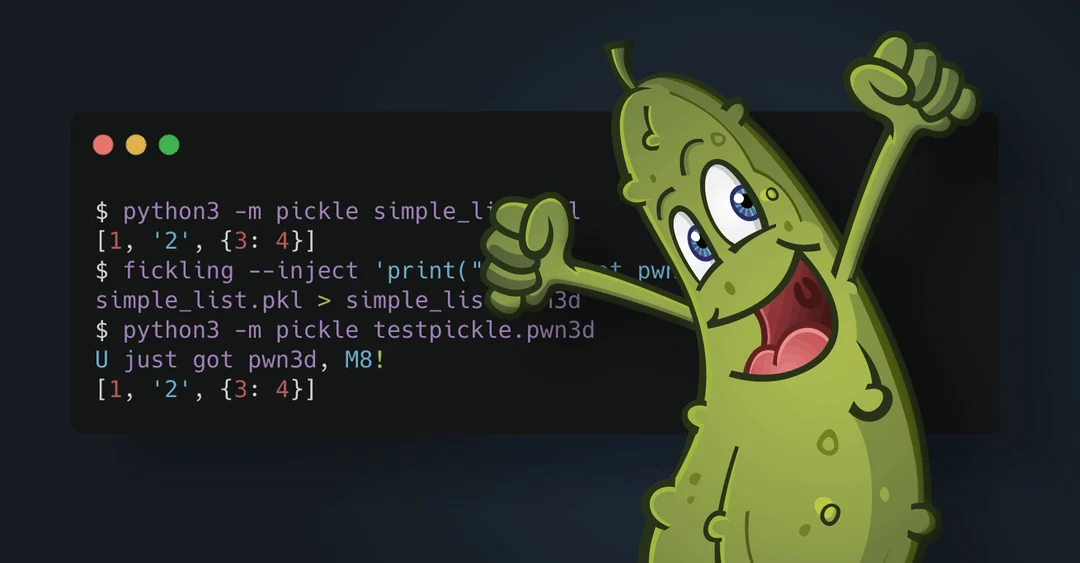
fickling preview

fickling

GitHubtrailofbits/fickling

Python pickling डीकंपाइलर और स्थैतिक विश्लेषक
static-analysisvulnerability-analysiscode-analysis+5
6756 दिन पहले
TEE-reversing preview

TEE-reversing

GitHubenovella/tee-reversing

ARM उपकरणों पर रिवर्स-इंजीनियरिंग और विश्वसनीय कोड निष्पादन प्राप्त करने के लिए सीखने हेतु सार्वजनिक TEE संसाधनों की एक चयनित सूची

android-securityembedded-systems-securityexploitation+9
1.0k9 महीने पहले
GoReSym preview

GoReSym

GitHubmandiant/goresym

Go बाइनरीज़ को पार्स करके सिंबल्स, फ़ंक्शन मेटाडेटा, टाइप्स, फ़ाइल पाथ्स और एम्बेडेड स्ट्रिंग्स को पुनः प्राप्त करता है, जिसमें स्ट्रिप्ड या…
static-analysisreverse-engineeringdebuggers+4
1.1k1 महीना पहले
python-decompile3 preview

python-decompile3

GitHubrocky/python-decompile3

Python डिकम्पाइलर 3.7-3.8 के लिए, uncompyle6 से छोटा किया गया ताकि हम refactor कर सकें और कुछ लंबे समय से चली आ रही समस्याओं को ठीक करना शुरू कर सकें।

static-analysisreverse-engineeringdebuggers+3
1.3k3 महीने पहले
nmmp preview

nmmp

GitHubmaoabc/nmmp

Android की classes.dex फ़ाइल की सुरक्षा के लिए उपयोग किया जाने वाला dex-vm
android-securitystatic-analysisdynamic-analysis-sandboxing+5
1.2k1 साल पहले
rbpf preview

rbpf

GitHubqmonnet/rbpf

eBPF प्रोग्राम्स के लिए Rust वर्चुअल मशीन और JIT कंपाइलर
embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.1k5 महीने पहले
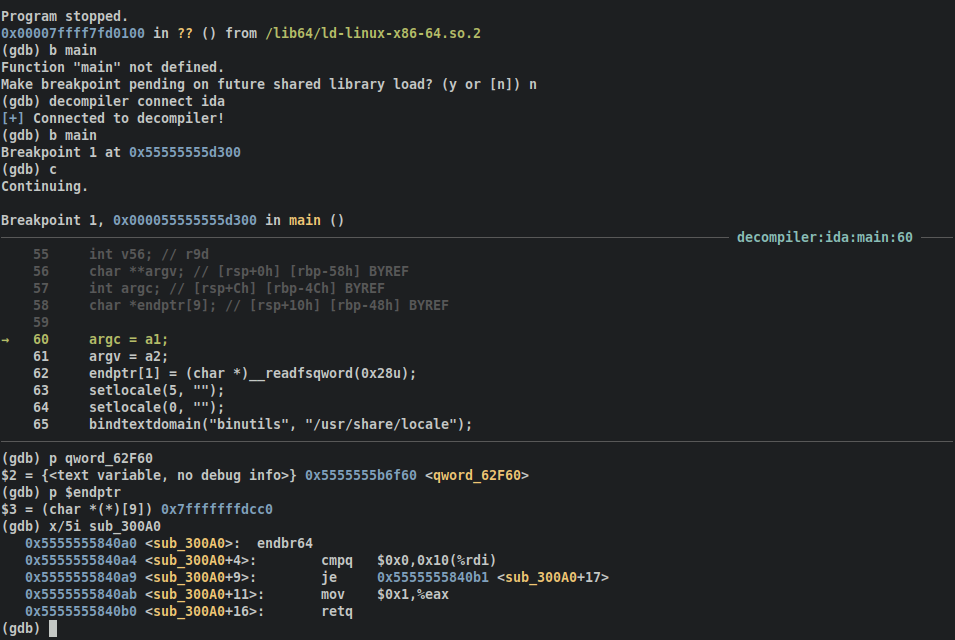
decomp2dbg preview

decomp2dbg

GitHubmahaloz/decomp2dbg

अपने डीकंपाइलर से आपके डीबगर में इंटरैक्टिव सिंबल शामिल करने के लिए एक प्लगइन

static-analysisdynamic-analysis-sandboxingreverse-engineering+3
8128 दिन पहले
पिछला1…111213…92अगला