
 #1

 icicle-emu/icicle-python
Icicle एमुलेटर के लिए Python बाइंडिंग्स, जो x64 और ARM64 टारगेट्स पर ग्रे-बॉक्स फर्मवेयर फ़ज़िंग, बाइनरी एमुलेशन और रिवर्स-इंजीनियरिंग वर्कफ़्लो को…
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 प्री-ऑथ अटैक सरफेस अनुसंधान। XXE+SSRF, ICMP रिफ्लेक्शन, बफर ओवर-रीड, हार्डकोडेड क्रेडेंशियल्स — सभी HPE Bugcrowd को सबमिट किए गए,…
 zhaoxuya520/reverse-skill
AI-संचालित स्किल राउटर पैक - रिवर्स इंजीनियरिंग, पेनेट्रेशन टेस्टिंग और सुरक्षा अनुसंधान के लिए। AI एजेंटों को सही पद्धतियों तक मार्गदर्शित करता है…
 de4dot/de4dot
.NET डीओबफसकेटर और अनपैकर।
 googleprojectzero/jackalope
Windows, macOS, Linux और Android के लिए बाइनरी, कवरेज-गाइडेड फ़ज़र
 ylca0/idalib-cli
IDA Pro IDALib को स्टेटलेस, JSON-आउटपुट बाइनरी विश्लेषण के लिए रैप करने वाला एजेंट-नेटिव CLI: डिसअसेम्बली, Hex-Rays डीकंपाइलेशन, CFG, xrefs, strings,…
 lyravoid/kernelpatch
Linux kernel को केवल एक stripped kernel image का उपयोग करके patch और hook करता है, जो arm64 पर inline और syscall hooking के लिए symbols निकालता है और…
 ax/apk.sh
एंड्रॉइड ऐप्स के रिवर्स इंजीनियरिंग को आसान बनाता है, APK को खींचने, डिकोड करने, पुनर्निर्माण करने और पैच करने जैसे दोहराए जाने वाले कार्यों को…
 0xdea/frida-scripts
मेरे Frida इंस्ट्रुमेंटेशन स्क्रिप्ट्स का संग्रह, जो मोबाइल ऐप्स और अन्य चीज़ों का रिवर्स इंजीनियरिंग करने के लिए है।
 panda-re/lava
LAVA: बड़े पैमाने पर स्वचालित भेद्यता जोड़ना
 yaklang/javajive
शुद्ध-Go जावा डीकंपाइलर और सीरियलाइज़ेशन ऑपरेटर
 trailofbits/fickling
Python pickling डीकंपाइलर और स्थैतिक विश्लेषक
 trailofbits/polytracker
सार्वभौमिक टेंट ट्रैकिंग, डेटाफ़्लो विश्लेषण और ट्रेसिंग के लिए एक LLVM-आधारित इंस्ट्रूमेंटेशन उपकरण।
 zhkl0228/unidbg
आपको Android native library का अनुकरण करने की अनुमति देता है, और एक प्रायोगिक iOS अनुकरण
 mxmssh/drafl
AFL + DynamoRIO = Linux पर बिना सोर्स कोड के बाइनरी फ़ज़िंग
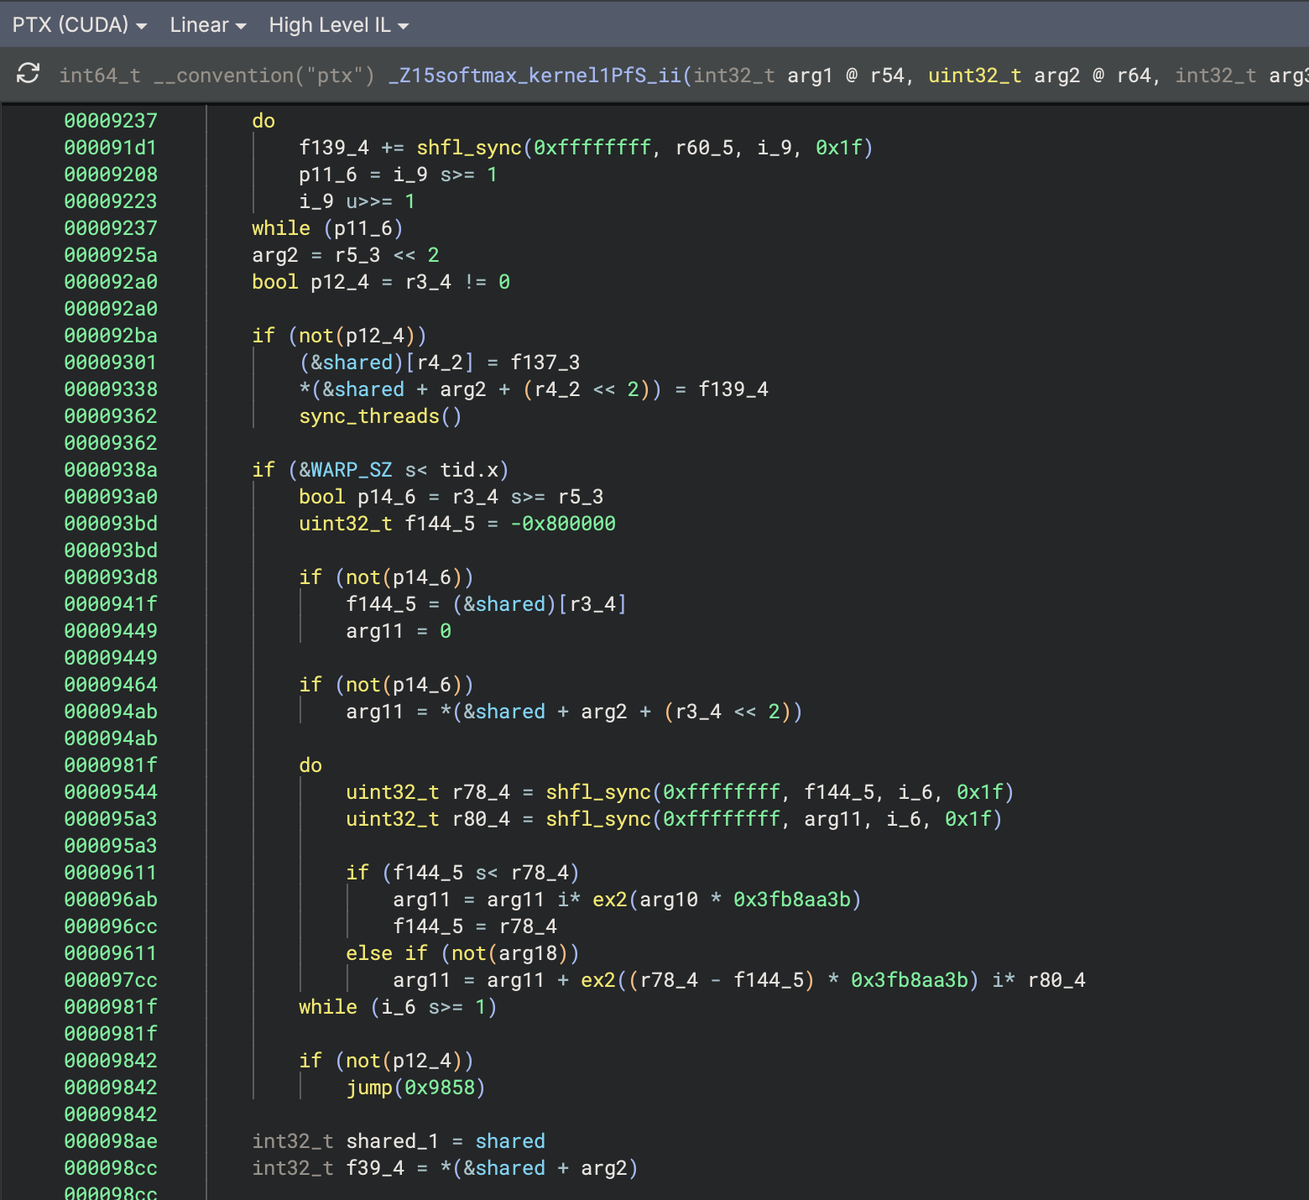 seekbytes/ptxninja
CUDA-आधारित GPU के वर्चुअल इंस्ट्रक्शन सेट आर्किटेक्चर PTX को रिवर्स इंजीनियर करने के लिए Binary Ninja प्लगइन।
 vighnesh91/omnisec-hex
ब्राउज़र-स्थानीय सुरक्षा मोनोरेपो जिसमें मोबाइल APK/IPA ट्राइएज, क्लाइंट-साइड DAST फ़ज़िंग, OSINT निर्देशिकाएँ, ऑफ़लाइन AI खतरा स्कोरिंग, और नेटवर्क…









