
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
बाइनरी विश्लेषण — पृष्ठ 3 | Kitploit
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k20घं 3मि पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k3 दिन पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k15घं 11मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 दिन पहले
angr preview#6

angr

GitHubangr/angr
9.0k11 घंटे पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k6 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k17घं 35मि पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1 दिन पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k19 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1643 परिणाम
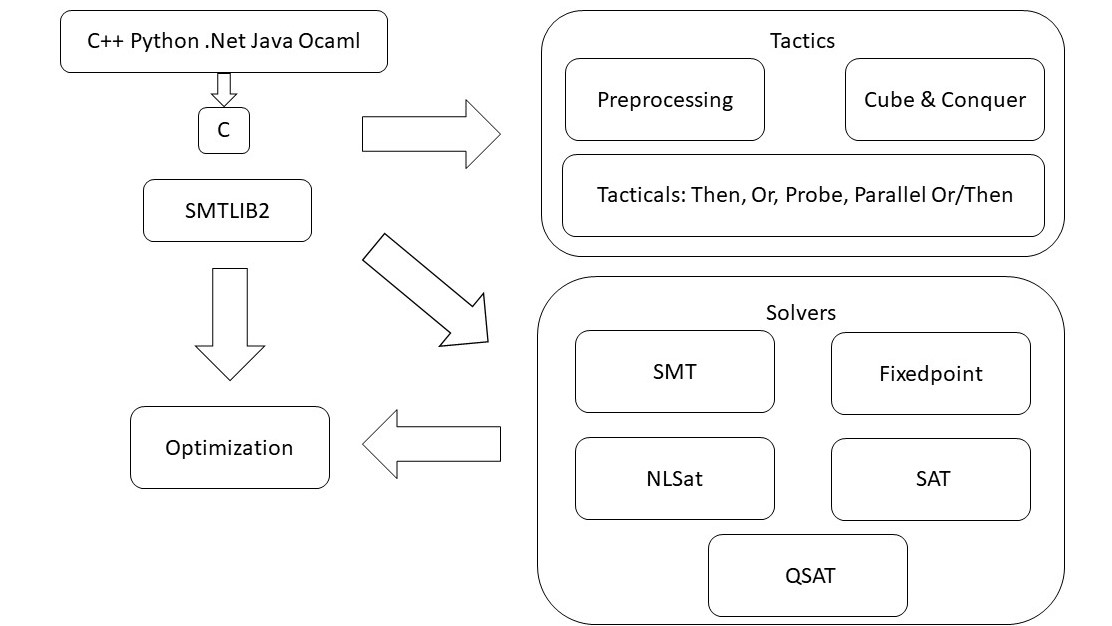
z3 preview

z3

GitHubz3prover/z3

उच्च-प्रदर्शन SMT सॉल्वर स्वचालित प्रमेय सिद्ध करने, बाधा समाधान, और प्रोग्राम सत्यापन के लिए। कई सिद्धांतों और औपचारिक विश्लेषण के लिए भाषा बाइंडिंग…
static-analysiscryptographybinary-analysis+2
12.5k13घं 28मि पहले
ghidra-firmware-utils preview

ghidra-firmware-utils

GitHubal3xtjames/ghidra-firmware-utils

Ghidra एक्सटेंशन जो PC फर्मवेयर रिवर्स इंजीनियरिंग के लिए है, जो PCI ऑप्शन ROMs, Intel Flash Descriptor, coreboot CBFS, और UEFI फर्मवेयर वॉल्यूम के…

embedded-systems-securityreverse-engineeringhardware-security+3
5101 महीना पहले
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

विंडोज़ के लिए एक ओपन-सोर्स यूज़र मोड डीबगर। रिवर्स इंजीनियरिंग और मालवेयर विश्लेषण के लिए अनुकूलित।

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1k1 दिन पहले
pftriage preview

pftriage

GitHubidiom/pftriage

Python उपकरण और लाइब्रेरी जो मैलवेयर ट्रायेज और विश्लेषण के दौरान फ़ाइलों का विश्लेषण करने में मदद करता है।
static-analysisdynamic-analysis-sandboxinghash-analysis+4
796 साल पहले
jsc_deobfuscator preview

jsc_deobfuscator

GitHubhasherezade/jsc_deobfuscator

स्टैटिक डीऑबफस्केशन टूलकिट, संकलित V8 जावास्क्रिप्ट बाइटकोड के लिए, जो JSCeal पेलोड पर केंद्रित है। पैटर्न-आधारित फ़िल्टर, कंट्रोल-फ्लो अनफ्लैटनिंग,…

static-analysisreverse-engineeringmalware-analysis+2
621 महीना पहले
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
android-securityembedded-systems-securitystatic-analysis+16
24.5k3 दिन पहले
lfi preview

lfi

GitHublfi-project/lfi

LFI के लिए शीर्ष-स्तरीय भंडार: व्यावहारिक, कुशल और सुरक्षित सॉफ्टवेयर-आधारित सैंडबॉक्सिंग
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+4
1169 महीने पहले
discord-crasher preview

discord-crasher

GitHubaftermathlabs/discord-crasher

बाइनरी इंस्ट्रुमेंटेशन और फ़ज़िंग के माध्यम से पाए गए कुछ बग

dynamic-analysis-sandboxingvulnerability-analysisexploitation+5
251 महीना पहले
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
4332 दिन पहले
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Linux ptrace-आधारित प्रक्रिया ट्रेसिंग और डिबगिंग उपयोगिता जो सिस्टम कॉल, मेमोरी और प्रोग्राम निष्पादन प्रवाह का निरीक्षण करती है।

dynamic-code-analysisexploitationreverse-engineering+2
3 महीने पहले
kraken preview

kraken

GitHubadam-atlassoftware/kraken

Ghidra के डीकंपाइलर पर आधारित रिवर्स-इंजीनियरिंग वर्कबेंच, जिसमें एक नेटिव जावा-रहित इंजन, AI-सहायता प्राप्त फ़ंक्शन विश्लेषण, बाइट पैचिंग,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
315 दिन पहले
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 रिवर्स इंजीनियर्स, प्रोग्रामर्स और उन लोगों के लिए एक हेक्स एडिटर जो सुबह 3 बजे काम करते हुए अपनी रेटिना की कद्र करते हैं।

static-analysismemory-forensicshash-analysis+10
54.4k19 दिन पहले
AFLplusplus preview

AFLplusplus

GitHubaflplusplus/aflplusplus

AFL++ एक अत्याधुनिक फ़ज़र है, और बेंचमार्क में #1 है। यह मूल रूप से AFL पर आधारित था। आज यह qemu 5.1, collision-free coverage, उन्नत laf-intel और…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
6.7k8 दिन पहले
Scanners-Box preview

Scanners-Box

GitHubwe5ter/scanners-box

हैकर्स, उद्यमों और AI एजेंट्स के लिए अंतिम ओपन-सोर्स सुरक्षा शस्त्रागार——गीक्स, उद्यमों और AI एजेंट्स के लिए सर्व-क्षेत्रीय ओपन-सोर्स नेटवर्क सुरक्षा…
vulnerability-scannersiot-securityweb-security+6
9.0k11 दिन पहले
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Nuitka-संकलित बाइनरी को अनपैक करने के लिए स्टैटिक-फर्स्ट अनुसंधान उपकरण: कॉन्स्टैंट्स, मॉड्यूल्स निकालता है, .pyc फ़ाइलों को पुनर्प्राप्त करता है, और…

static-analysisreverse-engineeringforensics+3
1282 महीने पहले
wtf preview

wtf

GitHub0vercl0k/wtf

वितरित, कोड-कवरेज निर्देशित स्नैपशॉट-आधारित फ़ज़र जो विंडोज और लिनक्स पर उपयोगकर्ता और कर्नेल-मोड लक्ष्यों के लिए है, जिसमें एमुलेटर और हाइपरवाइज़र…

dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
1.8k2 महीने पहले
cortex preview

cortex

GitHubpdb333/cortex

विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
3111 दिन पहले
ablation preview

ablation

GitHubablation-tool/ablation

Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…


android-securitystatic-analysisvulnerability-analysis+7
27214घं 45मि पहले
पिछला1234…92अगला




