
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 abraxas/sonic-gnmi-noauth
SONiC gNMI में एक fail-open प्रमाणीकरण दोष का दस्तावेजीकरण और पुनरुत्पादन करता है, जहाँ एक खाली UserAuth map अनधिकृत gNMI Set और gNOI writes की…
 affolter-engineering/ldapin
बेसिक LDAP कार्य सुरक्षा मूल्यांकन के लिए करने हेतु CLI टूल
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API टूलकिट b4acd7ca - उच्च - स्थानीय - विशेषाधिकार शेष - unix sock enroll no JWT
 oscerd/cve-2026-95663
CVE-2026-95663 के लिए रन करने योग्य प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जिसमें Apache Camel camel-keycloak ने टोकन समाप्ति के बाद भी कैश किए गए टोकन…
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
प्रमाणीकरण बाईपास भेद्यता Apache OFBiz < 18.12.10।
 hakaioffsec/cve-2026-44706
FilterService में Chatwoot SQL injection
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
ONT-4GE-RFDW वेब Ping डायग्नोस्टिक्स में प्रमाणित OS कमांड इंजेक्शन के लिए एडवाइज़री और प्रूफ़ ऑफ़ कॉन्सेप्ट, जिसका शोषण डिफ़ॉल्ट सुपरएडमिन…
 oscerd/cve-2026-85301
Apache Camel camel-keycloak इश्यूअर सत्यापन बायपास (CWE-287) के लिए रन करने योग्य प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जो Spring Boot और Quarkus में…
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: BigAnt Server RCE शोषण
 pervinzahidli/cve-2026-104110
FileRise Pro क्लाइंट पोर्टल्स के लिए /api/pro/portals/get.php के माध्यम से आंतरिक फ़ोल्डर पथ, क्लाइंट ईमेल, और अपलोड नीति का अनधिकृत प्रकटीकरण
 biulove0x/cve-2022-0441
WordPress प्लगइन MasterStudy LMS 2.7.5 - बिना प्रमाणीकरण के एडमिन खाता निर्माण
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 - उच्च - रिमोट - 2FA स्किप - SOAP/REST पासवर्ड लॉगिन TOTP को छोड़ देता है
 dejanlevaja/wpbf
WPBF - एक मल्टीथ्रेडेड WP ब्रूट फोर्सर
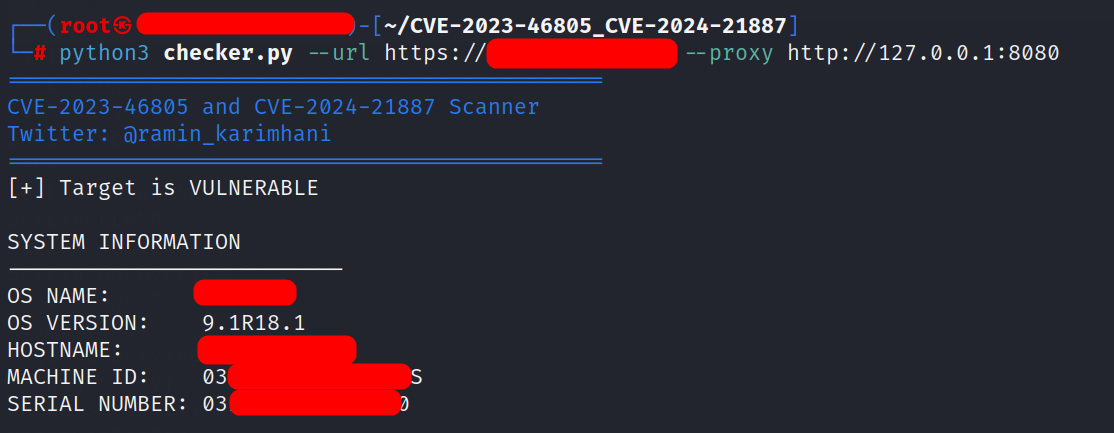 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
इस रिपॉजिटरी में स्क्रिप्ट केवल यह जांचती है कि Ivanti Connect Secure उत्पाद में निर्दिष्ट भेद्यताएँ मौजूद हैं या नहीं।
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
Keycloak 20.0.3 में एक denial-of-service भेद्यता को प्रदर्शित करने वाली proof-of-concept Python स्क्रिप्ट, जिसमें कॉन्फ़िगर करने योग्य लक्ष्य और…
 dpfkdlemtp/epson-eh-tw5350-advisories
CVE-2021-43716/43717/43718 (Epson EH-TW5350) के लिए सुरक्षा एडवाइज़री
 trackflaw/cve-2024-10924-wordpress-docker
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 के लिए असुरक्षित Docker कंटेनर – प्रमाणीकरण बाईपास CVE-2023-50164








