
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 horizon3ai/cve-2024-28987
CVE-2024-28987 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो SolarWinds Web Help Desk की हार्डकोडेड क्रेडेंशियल भेद्यता को लक्षित करता है। अनधिकृत पहुँच…
 h4k6/cve-2023-2982-poc
WordPress सामाजिक लॉगिन और पंजीकरण (Discord, Google, Twitter, LinkedIn) <=7.6.4-प्रमाणीकरण बाईपास
 w000i/cve-2021-44910_springblade
SpringBlade फ्रेमवर्क की JWT प्रमाणीकरण भेद्यता का पता लगाने वाला उपकरण
 0xyur1/cve-2026-41940
cPanel/WHM प्रमाणीकरण बायपास (ज़ीरो-डे भेद्यता)
 zycoder0day/cve-2026-8181
CVE-2026-8181 - Burst Statistics 3.4.0-3.4.1.1 अनधिकृत प्रमाणीकरण बाईपास से व्यवस्थापक खाता अधिग्रहण | प्रूफ ऑफ कॉन्सेप्ट
 projectdiscovery/tunnelx
TunnelX एक हल्का इन्ग्रेस टनलिंग टूल है, जिसे नेटवर्क ट्रैफ़िक को रूट करने के लिए एक सुरक्षित SOCKS5 प्रॉक्सी सर्वर बनाने हेतु डिज़ाइन किया गया है।
 kartik2005221/cve-2025-58434-and-59528-poc
मॉड्यूलर PoC CVE-2025-58434 (खाता अधिग्रहण) और CVE-2025-59528 (RCE) के लिए Flowise में। अनधिकृत टोकन लीक से लेकर रिवर्स शेल या कस्टम कमांड के माध्यम…
 chybeta/cve-2017-11427-demo
CVE-2017-11427 के लिए डेमो
 abraxas/cve-2026-11387-woocommerce-sms-otp
SMS & OTP for WooCommerce, Order Notifications & Abandoned Cart Recovery प्लगइन WordPress के लिए; SMS Alert <3.9.6; बिना प्रमाणीकरण के विशेषाधिकार…
 nccgroup/winauthlib
क्रेडेंशियल्स के परीक्षण के लिए एक विंडोज़ डोमेन प्रमाणीकरण लाइब्रेरी
 j4ck3lsyn-gen2/cve-2026-48558
SimpleHelp OIDC प्रमाणीकरण बायपास PoC
 makarov05bm/wsgoat
वह कमजोर एप्लिकेशन जो आपको सिखाएगा कि WebSockets को कैसे हैक किया जाए
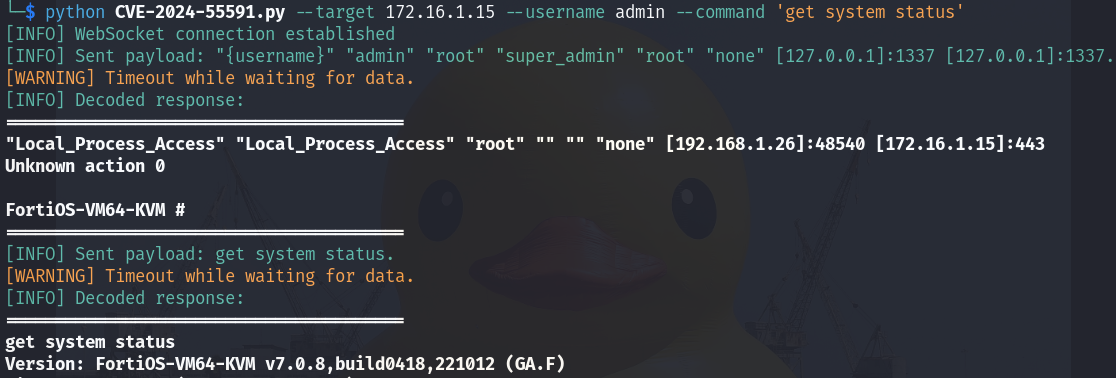 virus-or-not/cve-2024-55591
एक वैकल्पिक पथ या चैनल का उपयोग करके प्रमाणीकरण बायपास [CWE-288] भेद्यता जो FortiOS और FortiProxy को प्रभावित करती है, एक दूरस्थ हमलावर को Node.js…
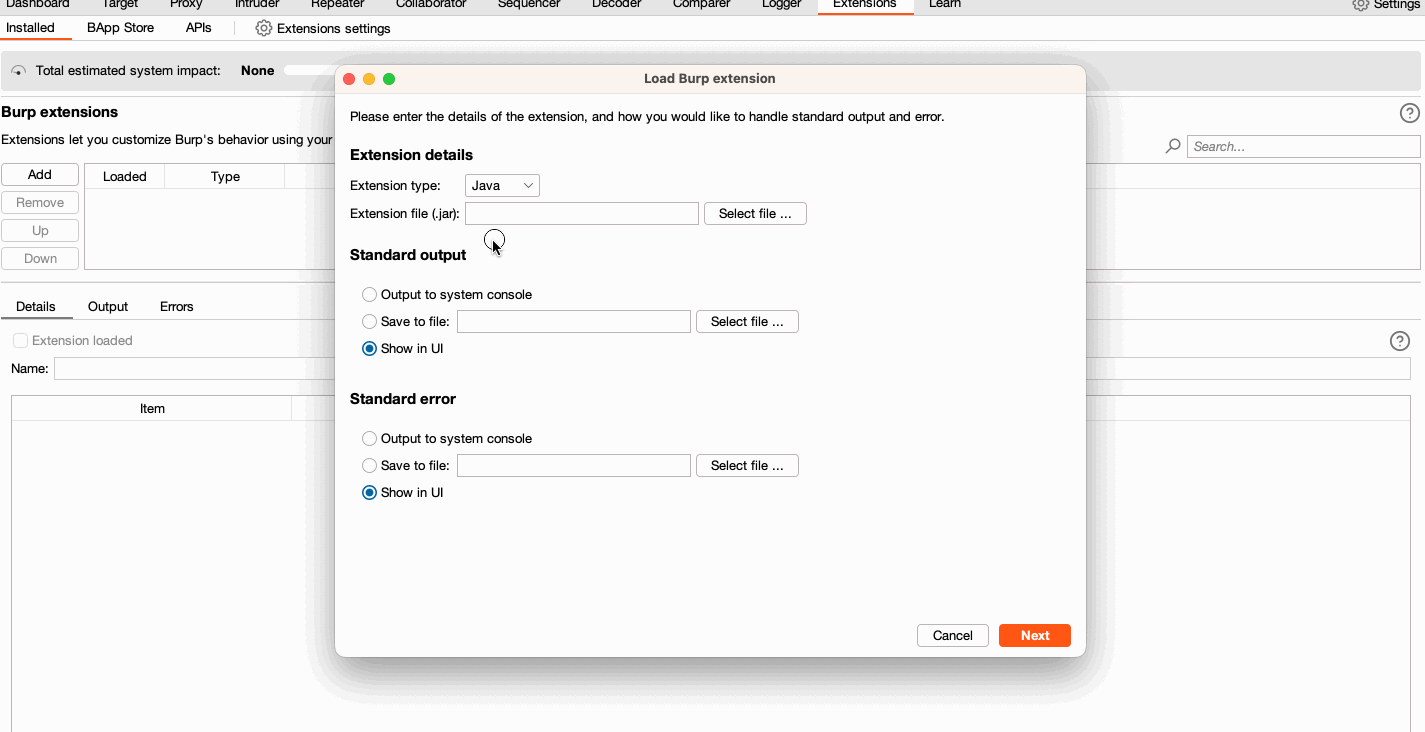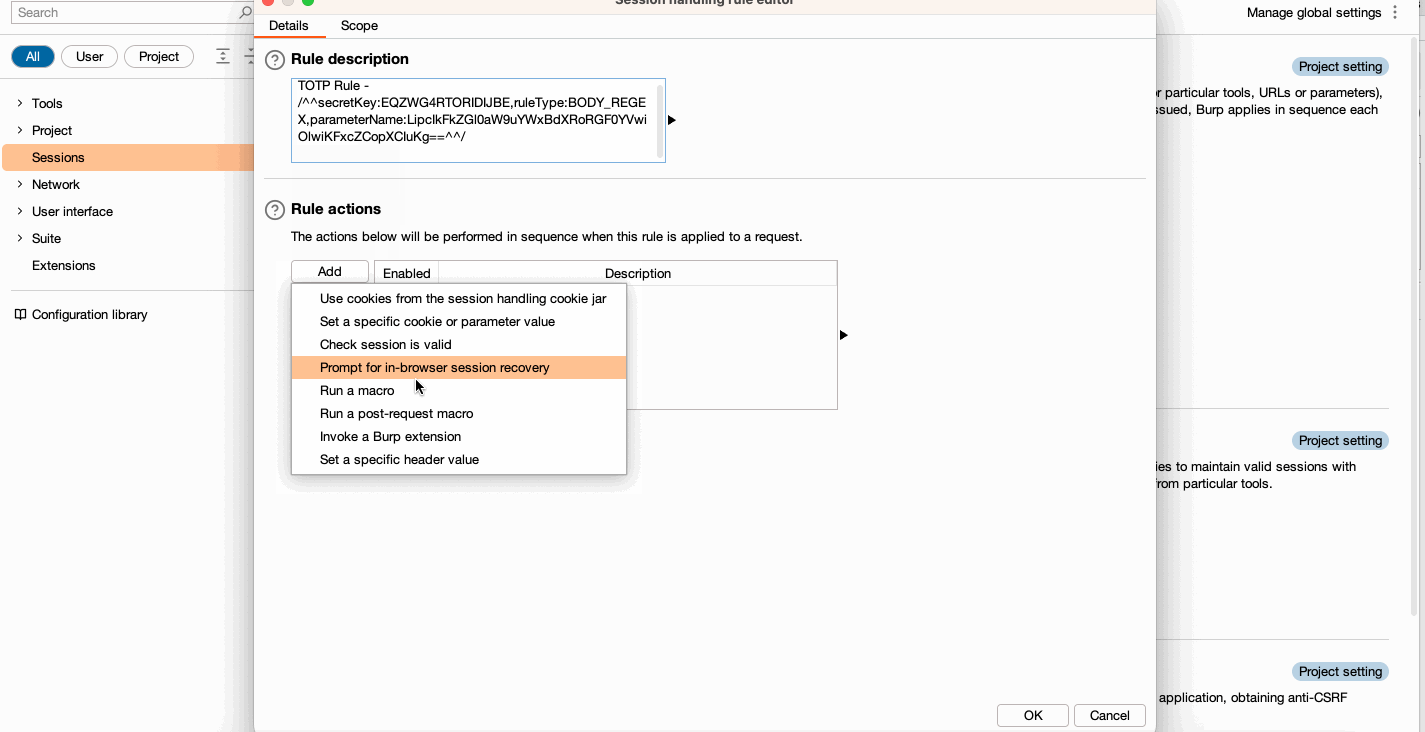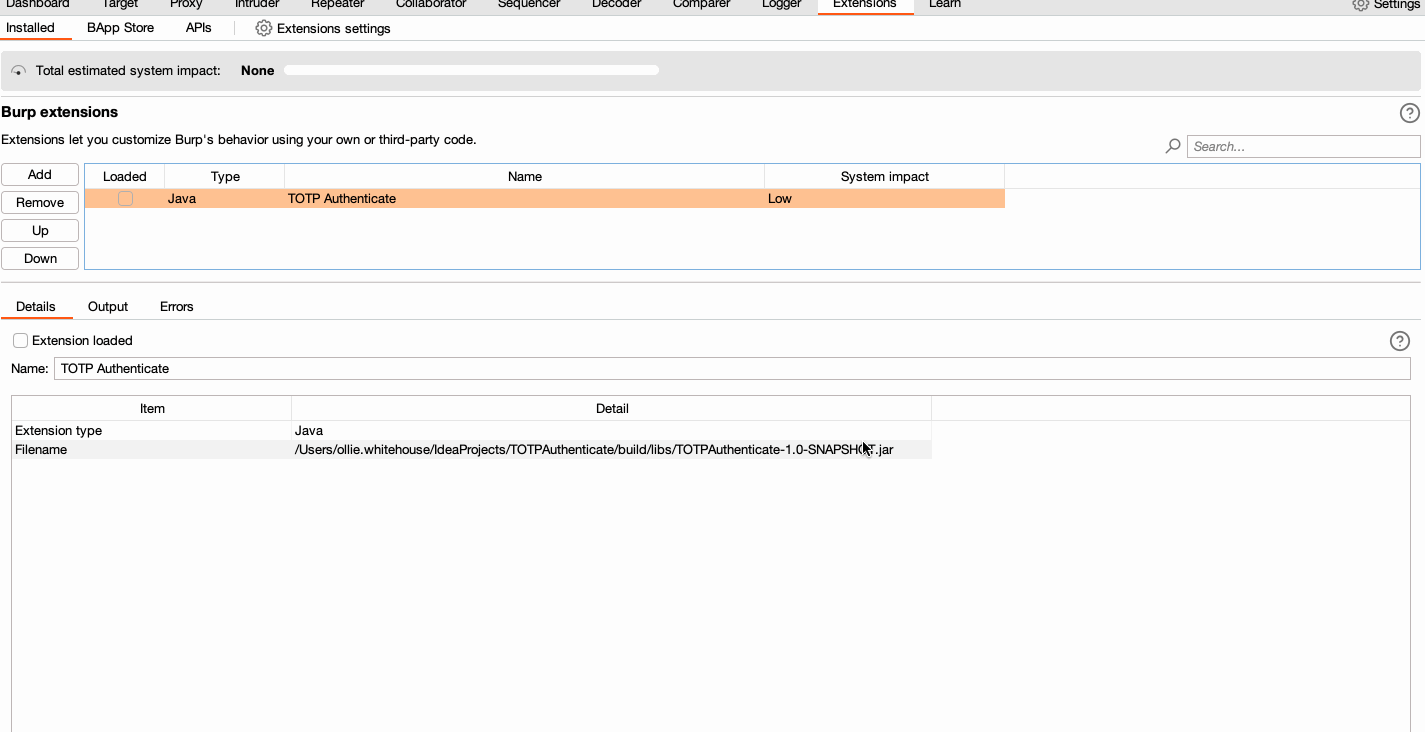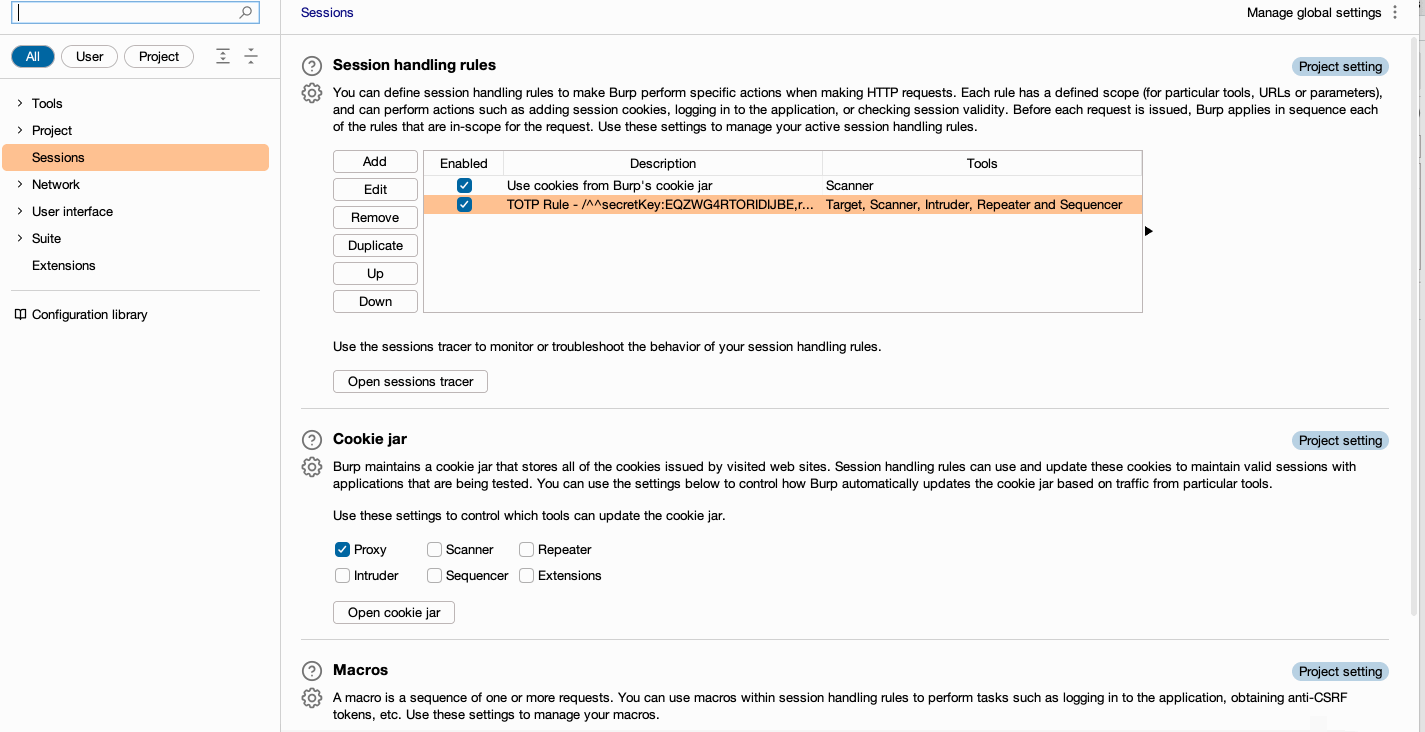 hannah-portswigger/totpauthenticate
यह एक्सटेंशन, Burp Suite Enterprise Edition के लिए, बाहर जाने वाले अनुरोधों को TOTP टोकन प्रदान करने हेतु सत्र हैंडलिंग नियमों का उपयोग करता है।
 zayan-mohamed/orb
Orb एक सुरक्षित, टर्मिनल-प्रथम उपयोगिता है जो आपको एंड-टू-एंड एन्क्रिप्शन का उपयोग करके इंटरनेट पर एक स्थानीय फ़ोल्डर साझा करने की अनुमति देता है।…
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA) के लिए स्वचालित ज़ीरो ट्रस्ट हार्डनिंग और फोरेंसिक ऑडिटिंग

 racerz-fighting/cve-2024-32113-poc
Apache OfBiz भेद्यताएँ








