#1
 praetorian-inc/adfsrelay
प्रूफ ऑफ कॉन्सेप्ट उपकरण ADFS को लक्षित करने वाले NTLM रिले हमलों के अनुसंधान के लिए विकसित किए गए
 crisprss/magicnetdefs
Petitpotam के समान, netdfs सेवा Windows Server और AD वातावरणों में सक्षम होती है, और दुरुपयोग की गई RPC विधि विशेषाधिकार प्राप्त प्रक्रियाओं को शोषण…
 tamagaft/cve-2019-17662
CVE-2019-17662 TinyVNC मनमानी फ़ाइल पठन (जो प्रमाणीकरण बायपास एक्सप्लॉइट की ओर ले जाता है) का गोलांग कार्यान्वयन।
 initroot/cve-2022-23342
हाइलैंड ऑनबेस में लॉगिन एंडपॉइंट प्रतिक्रिया अंतरों के माध्यम से सक्रिय निर्देशिका उपयोगकर्ता नाम गणना भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो…
 mgeeky/azurert
AzureRT - एक PowerShell मॉड्यूल जो विभिन्न Azure Red Team रणनीतियों को लागू करता है
 zer1t0/ticket_converter
ccache टिकटों को kirbi (KRB-CRED) में और इसके विपरीत परिवर्तित करने के लिए impacket पर आधारित एक छोटा टूल।
 whiteoaksecurity/goawsconsolespray
AWS कंसोल IAM लॉगिन स्प्रे करने का उपकरण
 bigzooooz/cve-2022-31294
ऑनलाइन चर्चा मंच साइट 1.0 - खाता अधिग्रहण
 captain-v-hook/poc-for-cve-2021-38540-
महत्वपूर्ण घटक पर प्रमाणीकरण की कमी CVE-2021-38540
 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash को एक named pipe में भेजकर token Impersonation करना।
 xk4ng/cve-2022-22972
vmware प्रमाणीकरण बाइपास
 cube0x0/krbrelay
विंडोज वातावरण के लिए केर्बेरोस रिले फ्रेमवर्क जो LDAP, SMB, HTTP और RPC प्रोटोकॉल के माध्यम से प्रमाणीकरण रिले, विशेषाधिकार वृद्धि और पार्श्व आंदोलन…
 horizon3ai/cve-2022-22972
CVE-2022-22972 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो VMware Workspace ONE, vIDM, और vRealize Automation 7.6 में Host हेडर हेरफेर के माध्यम से…
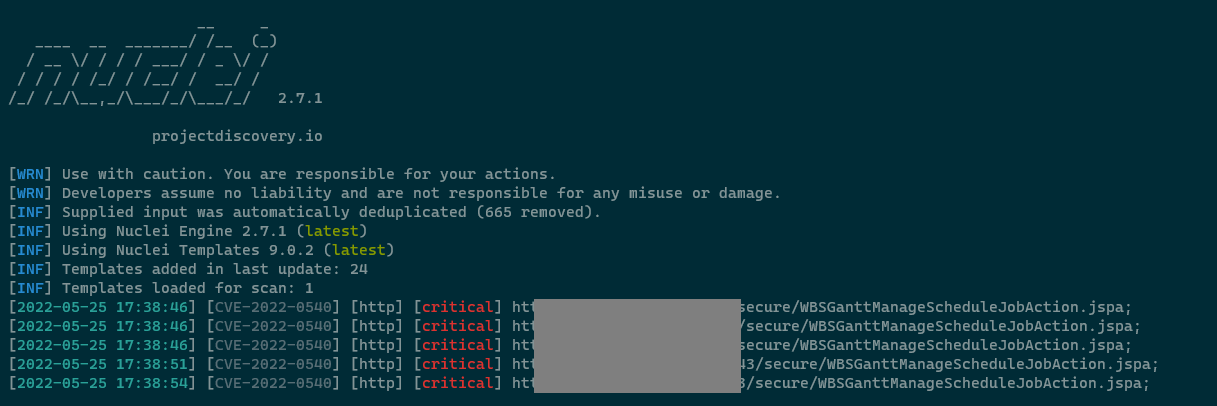 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph प्रमाणीकरण बाईपास RCE(CVE-2022-0540)
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE शोषण (CVE-2022-1388)
 ludovicpatho/cve-2022-26923_ad-certificate-services
यह भेद्यता एक निम्न-विशेषाधिकार वाले उपयोगकर्ता को, Active Directory प्रमाणपत्र सेवाएँ (AD CS) सर्वर भूमिका स्थापित डिफ़ॉल्ट Active Directory वातावरण…
 horizon3ai/cve-2022-1388
CVE-2022-1388 के लिए POC