
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 netsecfish/dlink
D-Link NAS डिवाइसों में कमांड इंजेक्शन और हार्डकोडेड बैकडोर क्रेडेंशियल्स के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और विश्लेषण, जो nas_sharing.cgi के…
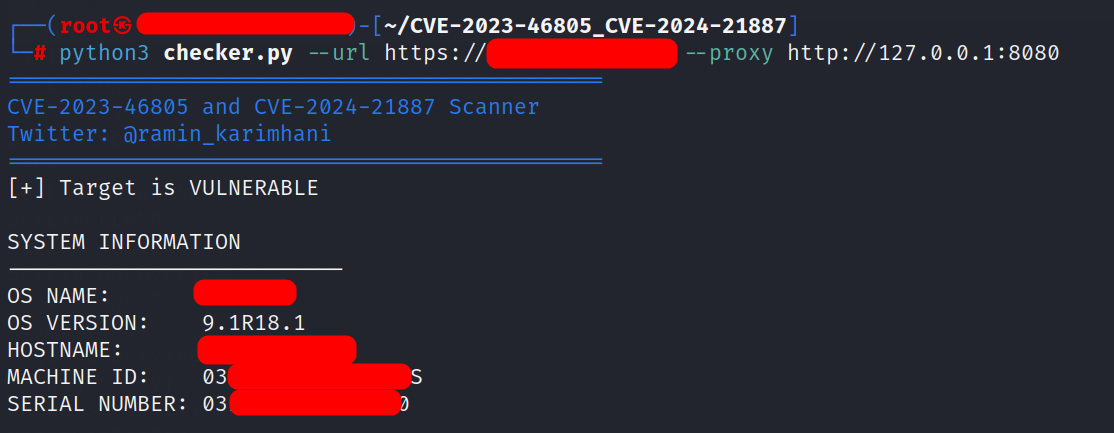 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
इस रिपॉजिटरी में स्क्रिप्ट केवल यह जांचती है कि Ivanti Connect Secure उत्पाद में निर्दिष्ट भेद्यताएँ मौजूद हैं या नहीं।
 satheesh575555/openssl_1.0.1g_cve-2014-3507
OpenSSL 1.0.1g स्रोत कोड स्नैपशॉट, एक क्रिप्टोग्राफिक लाइब्रेरी जो SSL/TLS और सामान्य-उद्देश्य एन्क्रिप्शन, डाइजेस्ट और सार्वजनिक कुंजी एल्गोरिदम…
 zblurx/certsync
गोल्डन सर्टिफिकेट के साथ NTDS डंप करें और हैश का UnPAC करें
 satheesh575555/openssl_1.0.1g
SSL/TLS प्रोटोकॉल लागू करता है और एन्क्रिप्शन, डिक्रिप्शन, हैशिंग, डिजिटल हस्ताक्षर और प्रमाणपत्र संचालन के लिए एक पूर्ण-शक्ति क्रिप्टोग्राफी…
 user0x1337/cve-2022-39227
CVE-2022-39227 : अवधारणा प्रमाण
 wh0amitz/sharpadws
लाल टीमों के लिए सक्रिय निर्देशिका वेब सेवाओं (ADWS) के माध्यम से सक्रिय निर्देशिका की टोह और शोषण।
 password123456/some-tweak-to-hide-jwt-payload-values
JWT पेलोड मानों को XOR एन्क्रिप्शन और टाइमस्टैम्प-आधारित कुंजियों का उपयोग करके अस्पष्ट करने के लिए हल्की Python लाइब्रेरी, जो उपयोगकर्ता आईडी जैसे…
 thetrueartist/abo.cms-login-sqli-cve-2024-25227
ABO.CMS 5.8 के लिए अनप्रमाणित SQL इंजेक्शन शोषण जो tb_login पैरामीटर के माध्यम से लॉगिन बायपास और डेटाबेस पर कब्ज़ा सक्षम करता है।
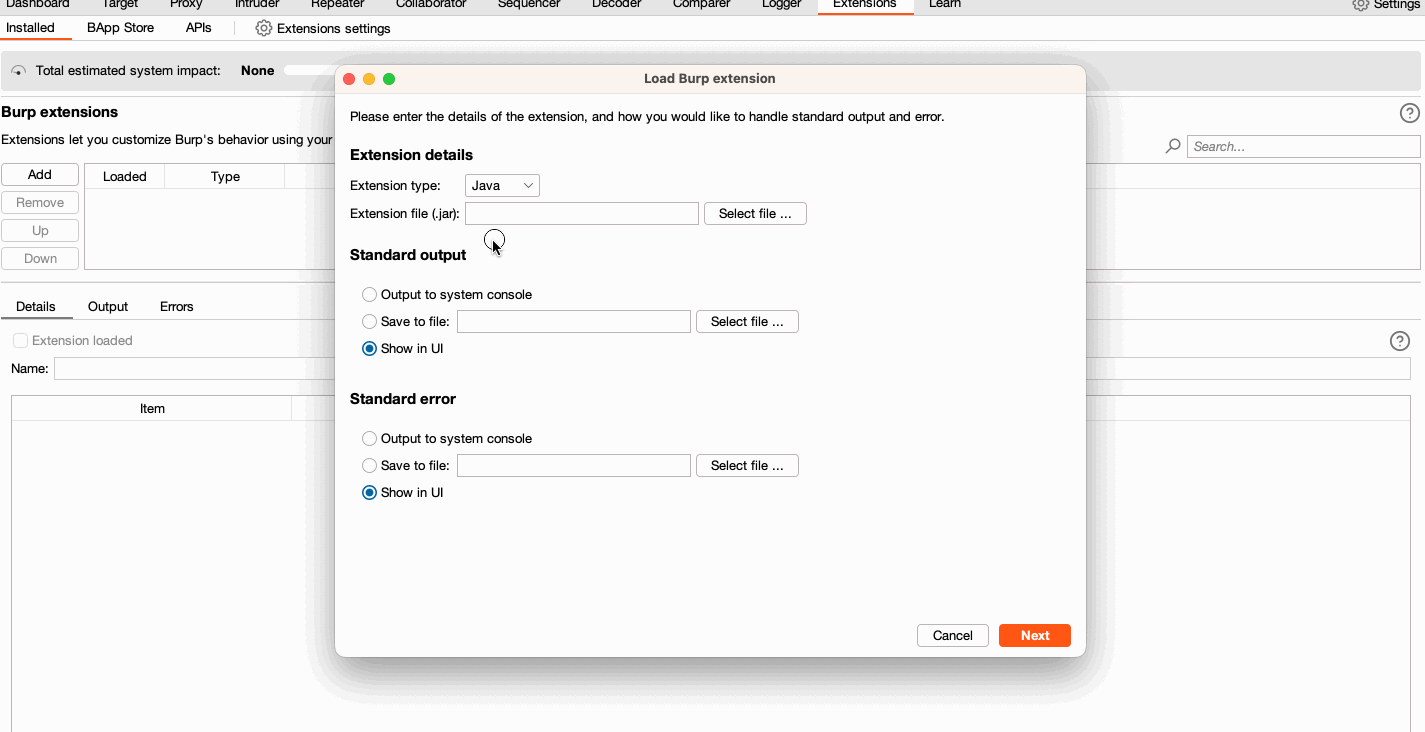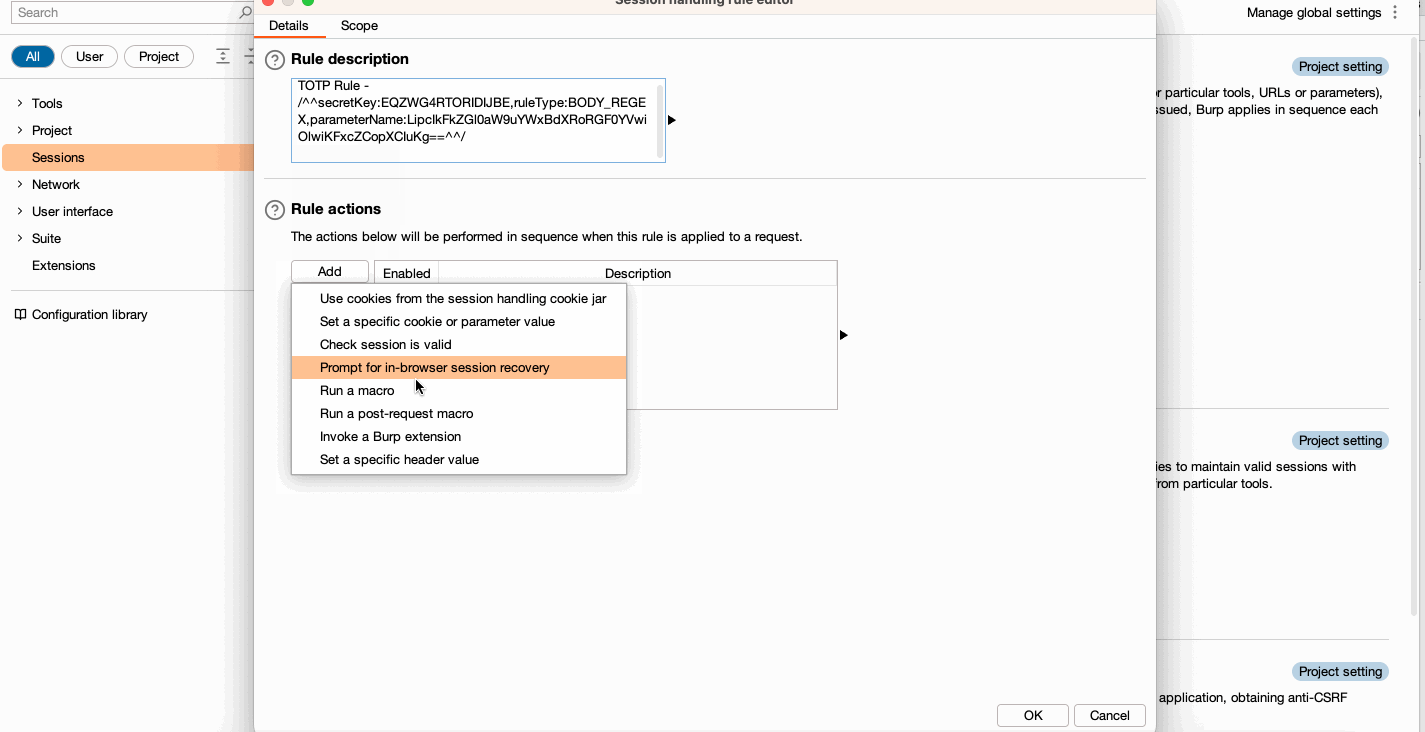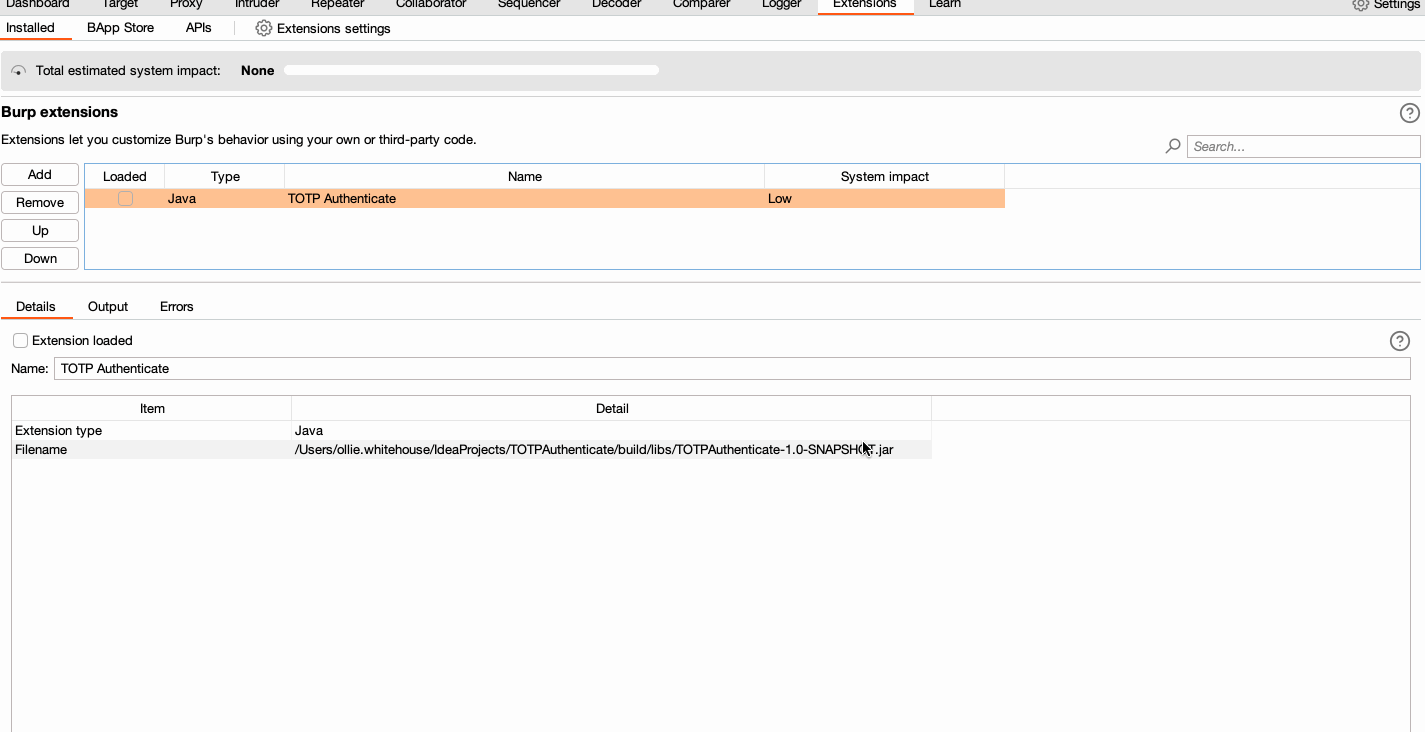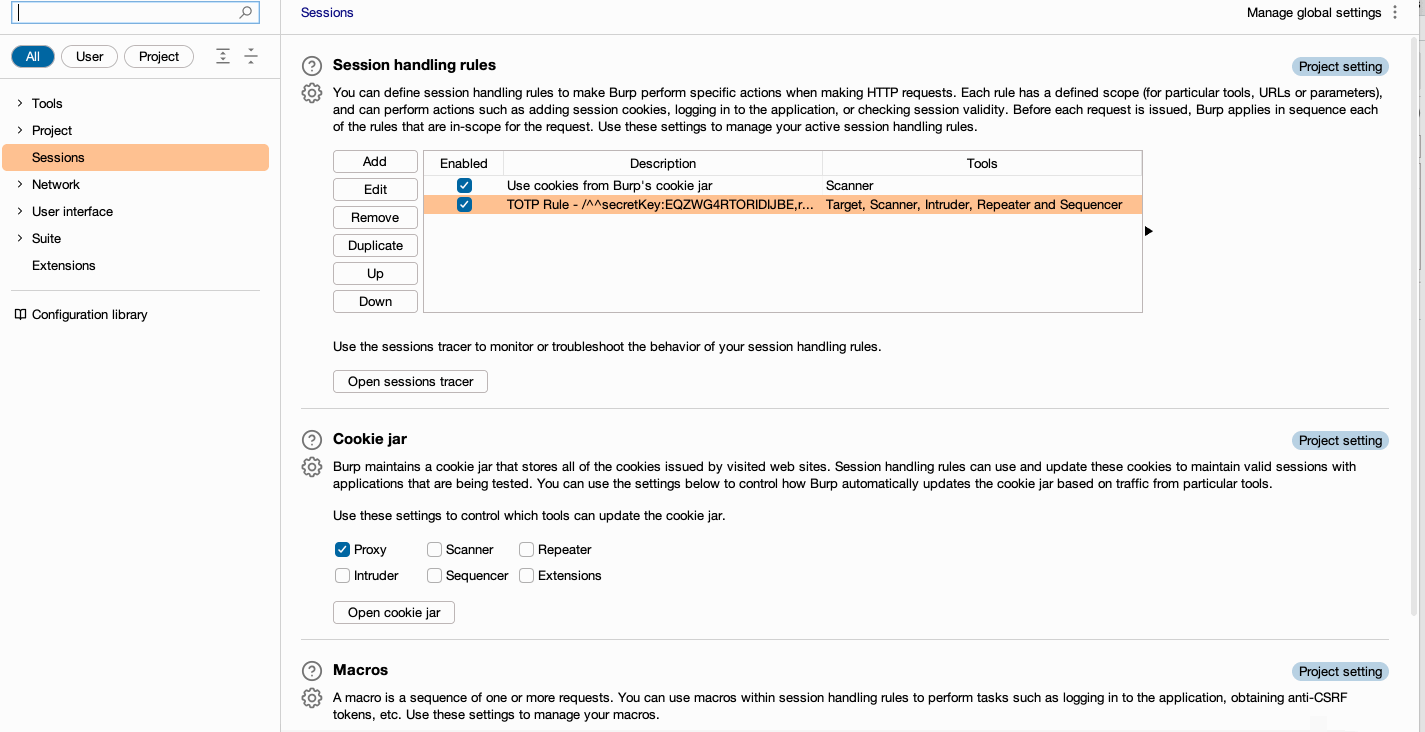 hannah-portswigger/totpauthenticate
यह एक्सटेंशन, Burp Suite Enterprise Edition के लिए, बाहर जाने वाले अनुरोधों को TOTP टोकन प्रदान करने हेतु सत्र हैंडलिंग नियमों का उपयोग करता है।
 hussainfathy/cve-2024-1709
CVE-2024-1709 के लिए स्कैनर - ConnectWise SecureConnect प्रमाणीकरण बाईपास भेद्यता
 dev-sec/puppet-ssh-hardening
यह पपेट मॉड्यूल सुरक्षित ssh-client और ssh-server कॉन्फ़िगरेशन प्रदान करता है।
 randomrobbiebf/cve-2023-6985
10Web AI Assistant – AI सामग्री लेखन सहायक <= 1.0.18 - प्रमाणित (Subscriber+) उपयोगकर्ताओं के लिए प्राधिकरण की कमी से मनमाना प्लगइन…
 hackeremmen/gitlab-exploit
GitLab CVE-2023-7028 के लिए एक्सप्लॉइट: दोहरे ईमेल सत्यापन के माध्यम से पासवर्ड रीसेट बाईपास, अनधिकृत खाता अधिग्रहण की अनुमति देता है। प्रभावित…
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - स्थानीय सर्वर भंग पहुँच नियंत्रण।
 pwnpwnpur1n/cve-2024-22922
Projectworlds के आगंतुक प्रबंधन प्रणाली में पाई गई एक भंग प्रमाणीकरण भेद्यता
 graysignal/apache-ofbiz-auth-bypass-and-rce-exploit-cve-2023-49070-cve-2023-51467
यह एक्सप्लॉइट यह स्कैन करता है कि प्रदान किया गया लक्ष्य CVE-2023-49070/CVE-2023-51467 के प्रति संवेदनशील है या नहीं, तथा उपयोगकर्ता की पसंद के आधार…
 horizon3ai/cve-2024-0204
GoAnywhere MFT में प्रमाणीकरण बाईपास








