
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 sholls000/cve-2024-8465-poc
जानबूझकर कमजोर वेब एप्लिकेशन जो SQL इंजेक्शन कमजोरियों (CVE-2024-8465) को शैक्षिक उद्देश्यों के लिए प्रदर्शित करता है, जिसमें प्रमाणीकरण बायपास और…
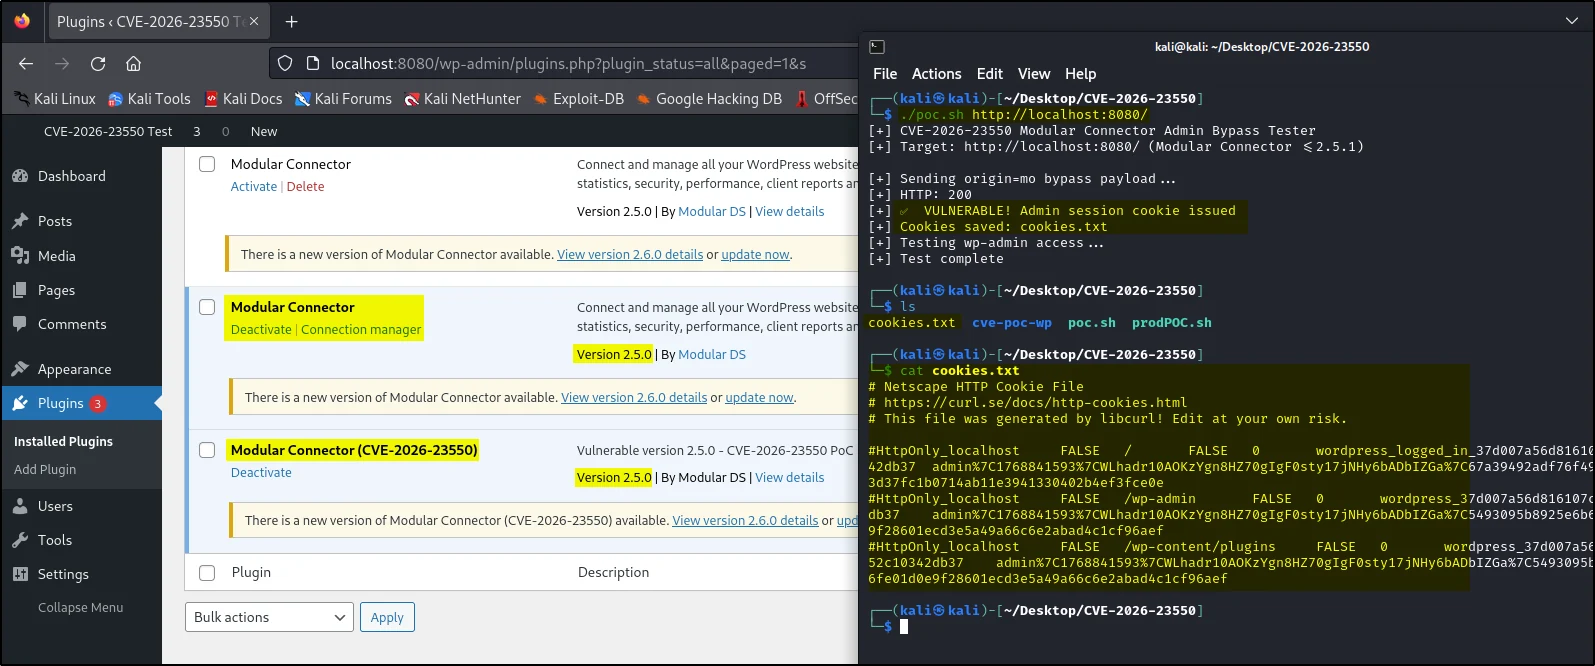 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress प्लगइन **अप्रमाणित व्यवस्थापक पहुंच**
 fevra-dev/claimjumper
पेशेवर JWT सुरक्षा परीक्षण टूलकिट। 15+ भेद्यता जाँच, 100k गुप्त शब्दसूची और CVE-विशिष्ट हमलों (CVE-2022-21449, CVE-2018-0114) के साथ JSON वेब टोकन का…
 perunchess/cve-2025-66698
CVE-2025-66698 के लिए अवधारणा का प्रमाण: खाली टिकट पैरामीटर के माध्यम से Veda v5.4.8 में प्रमाणीकरण बायपास, जो अप्रमाणित API एंडपॉइंट के माध्यम से…
 b4d-53ct0r/cve-2025-3616
Metasploit मॉड्यूल जो Greenshift WordPress प्लगइन (CVE-2025-3616) में मनमाने फ़ाइल अपलोड का शोषण करता है, ताकि MIME स्पूफिंग के माध्यम से RCE प्राप्त…
 sibikrish001/cve-2025-55462
CVE-2025-55462 के लिए तकनीकी दस्तावेज़ीकरण और प्रूफ-ऑफ-कॉन्सेप्ट, जो Eramba v3.26.0 में CORS गलत कॉन्फ़िगरेशन है और /system-api/login एंडपॉइंट पर…
 wh0am123/cve-2025-54918-poc
CVE-2025-54918 के लिए POC और एक तकनीकी प्रदर्शन।
 dairrow/cve-2025-31161
CVE-2025-31161 का शोषण करने के लिए PoC प्रमाणीकरण बाईपास से RCE तक
 padayali-jd/cve-2025-63314
CVE-2025-63314 का विस्तृत खुलासा: Acora CMS 10.7.1 में स्थिर, गैर-समाप्त होने वाला पासवर्ड रीसेट टोकन जो खाता अधिग्रहण और विशेषाधिकार वृद्धि को सक्षम…
 phaedrik/cve-2023-23397-poc
दो POCs जो मैंने CVE-2023-23397 Outlook NTLM कमजोरी के लिए बनाए हैं, आंतरिक उपयोग के लिए।
 jarnovandenbrink/getspnless
स्वचालित रूप से SPN-रहित RBCD हमले करने के लिए Python टूल।
 x011/smtp-tunnel-proxy
एक हाई-स्पीड कवर्ट टनल जो टीसीपी ट्रैफिक को एसएमटीपी ईमेल संचार के रूप में प्रच्छन्न करके डीप पैकेट इंस्पेक्शन (DPI) फायरवॉल को बायपास करता है।
 0xedh/dumpguard_bof
Beacon Object File (BOF) port of DumpGuard for extracting NTLMv1 hashes from sessions on modern Windows systems.
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - प्रमाणीकरण बाईपास से विशेषाधिकार वृद्धि तक खाता अधिग्रहण के माध्यम से
 ktn1990/cve-2025-14998
CVE-2025-14998 वर्डप्रेस प्लगइन - Branda – व्हाइट लेबल और ब्रांडिंग, मुफ्त लॉगिन पेज कस्टमाइज़र <= 3.4.24 - बिना प्रमाणीकरण के खाता अधिग्रहण के…
 remenis/cve-2025-67159
Vatilon-आधारित IP कैमरा फर्मवेयर web.cgi API अनुरोधों के माध्यम से प्रमाणीकरण बाईपास और सादा पाठ क्रेडेंशियल एक्सपोज़र की अनुमति देता है।
 remenis/cve-2025-67158
Revotech I6032W-FHW IP कैमरा फर्मवेयर API अनुरोधों में प्रमाणीकरण फ़ील्ड को सत्यापित करने में विफल रहता है, जिससे हमलावर प्रमाणीकरण को बायपास कर सकते…
 nxploited/cve-2025-68860
WordPress Mobile builder प्लगइन <= 1.4.2 एक उच्च प्राथमिकता वाले टूटे प्रमाणीकरण (Broken Authentication) के प्रति संवेदनशील है।








