
 #1
 keycloak/keycloak
 pannagkumaar/pentest-lab
आधुनिक साइबर रेंज जिसमें वेब, एपीआई, क्लाउड, एआई और ब्लू-टीम सुरक्षा ट्रैक में 50 से अधिक हैंड्स-ऑन चुनौतियाँ शामिल हैं। इसमें गाइडेड अटैक चेन,…
 janusec/janusec
एकीकृत एप्लीकेशन गेटवे जो रिवर्स प्रॉक्सी, WAF, CC डिफेंस, OAuth2 प्रमाणीकरण, ACME सर्टिफिकेट ऑटोमेशन और GSLB प्रदान करता है, जो सुरक्षित, स्केलेबल…
 het-kalariya/cve-2026-20253
स्व-निहित सुरक्षा प्रशिक्षण प्रयोगशाला जो CVE-2026-20253 (Splunk Enterprise का बिना प्रमाणीकरण के RCE) को पुनर्निर्मित करता है। एक दस्तावेजीकृत हमला…
 manoelprovider20-lgtm/merge-authz-test
authz परीक्षण (CVE-2026-1999 सहोदर)
 mordavid/bruteforceai
AI बुद्धिमत्ता को स्वचालित लॉगिन हमलों के साथ जोड़ने वाला उन्नत LLM-संचालित ब्रूट-फोर्स टूल
 xaoczenon/cve-2026-20896
यह rz1027 के लिए CVE-2026-20896 का एक संशोधित POC है।
 omgrant/ft9201-libfprint
Focal-systems FT9201 (2808:93a9) USB फ़िंगरप्रिंट रीडर के लिए Linux libfprint ड्राइवर — FocalTech के स्वयं के Windows मैचिंग इंजन को Linux पर मूल रूप…
 dev-sec/chef-os-hardening
यह शेफ कुकबुक कई सुरक्षा-संबंधित कॉन्फ़िगरेशन प्रदान करती है, जो सर्वांगीण आधार सुरक्षा सुनिश्चित करती है।

 cosignet/sdk
पतला TypeScript + शून्य-निर्भरता Python क्लाइंट और पेलोड-बाउंड पासकी अनुमोदन के पीछे उच्च-जोखिम क्रियाओं को गेट करने के लिए रेसिपी
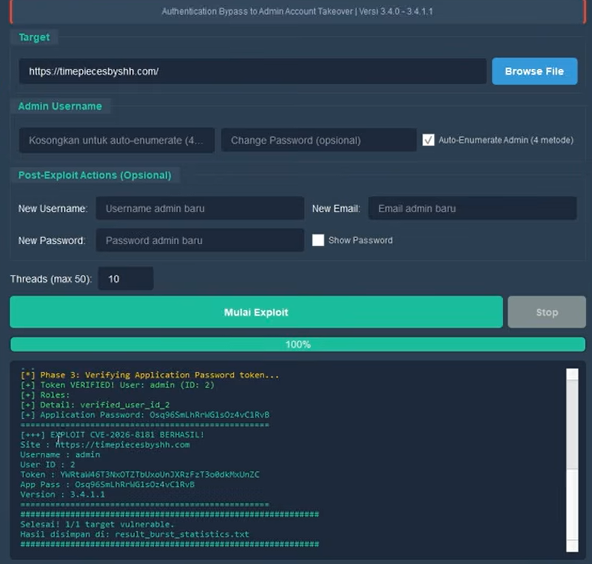 hudzaifaharrantisi/cve-2026-8181
CVE-2026-8181 — Burst Statistics WordPress प्लगइन प्रमाणीकरण बायपास (CVSS 9.8) से व्यवस्थापक खाता अधिग्रहण। FOFA/Shodan एकीकरण और आधुनिक GUI के साथ…
 mathaix/openclawmachines
अपनी टीम में OpenClaw का प्रबंधन करें (एंटरप्राइज़) उसे कंप्यूट इंफ्रास्ट्रक्चर, टूल इंटीग्रेशन, प्रमाणीकरण और सुरक्षा प्रिमिटिव प्रदान करके
 nvicloud/cve-2026-12352
CVE-2026-12352 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Digi PortServer TS में एक प्रमाणीकरण बायपास है जो उच्च समवर्तीता के तहत प्लेनटेक्स्ट RADIUS रहस्यों सहित…
 1beelze/cve-2026-5118
CVE-2026-5118 के लिए स्वचालित एक्सप्लॉइट और मास स्कैनर, WordPress Divi Form Builder <=5.1.2 में बिना प्रमाणीकरण के विशेषाधिकार वृद्धि, भूमिका…
 kit-lang/packages/kit-oauth
OAuth 2.0 क्लाइंट लाइब्रेरी Kit अनुप्रयोगों के लिए जो प्राधिकरण कोड, PKCE, क्लाइंट क्रेडेंशियल्स, और रिफ्रेश टोकन प्रवाह को समर्थन करती है, साथ ही…
 kit-lang/packages/kit-jwt
Kit के लिए JSON Web Token (JWT) एन्कोडिंग और डिकोडिंग
 pulentoski/explotacion-cve-2023-32315-openfire
Python शोषण (exploit) CVE-2023-32315 के लिए जो Openfire सर्वरों को लक्षित करता है। यूनिकोड पथ ट्रैवर्सल के माध्यम से एडमिन पैनल प्रमाणीकरण को बायपास…
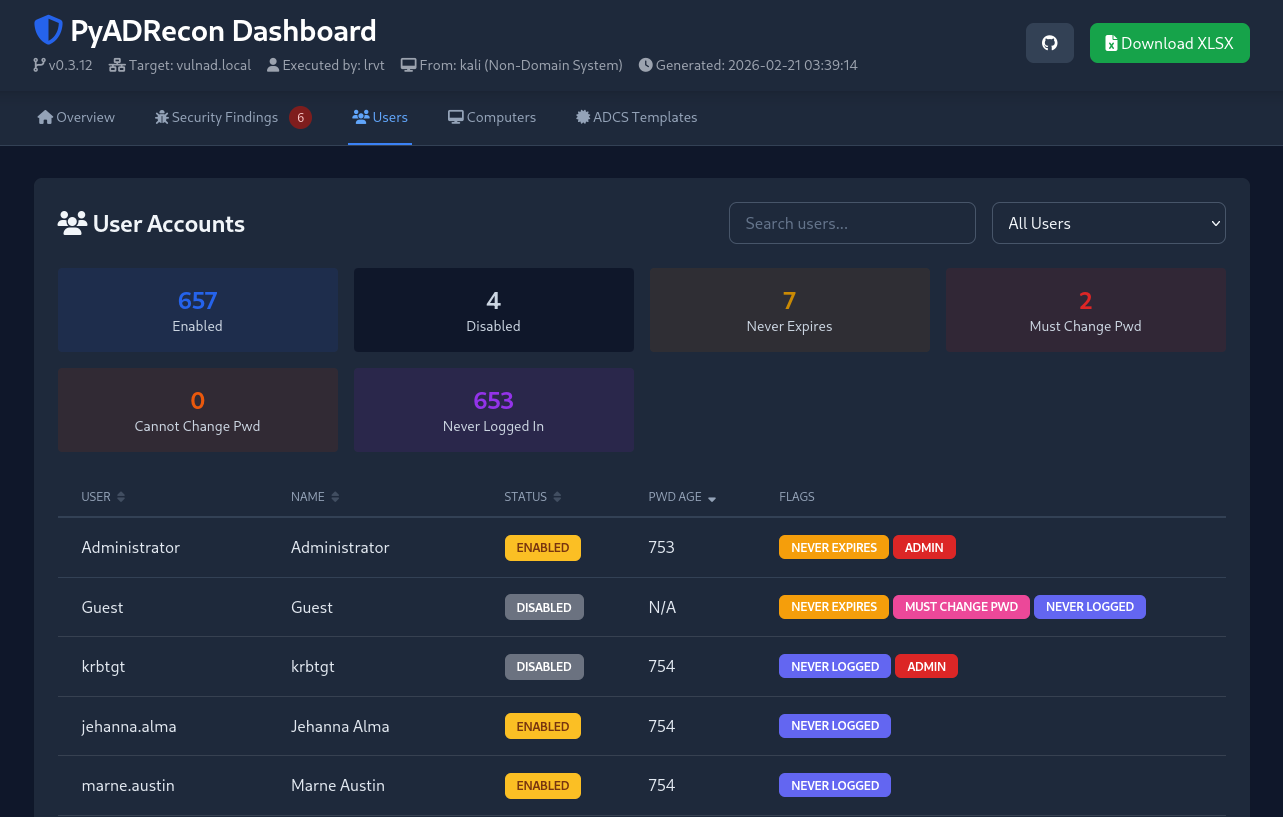 l4rm4nd/pyadrecon
ADRecon का Python3 कार्यान्वयन जो NTLM और Kerberos प्रमाणीकरण के साथ LDAP क्वेरी करने का समर्थन करता है। आपके AD डोमेन के बारे में अलग-अलग CSV…
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
CVE-2026-49230 के लिए PoC: Apache APISIX jwe-decrypt प्रमाणीकरण बाईपास (AES-GCM टैग सत्यापन का अभाव, CWE-354, CVSS 9.1)








