
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 sifatnotes/learn-secbyte-ctf-labs-beelzebub-sqlmap-auth-cve-2026-14461-web-to-root
Beelzebub तैयारी, VM और नेटवर्क सुराग, Base64, CVE-2026-14461, एडमिन पैनल, प्रमाणीकरण, क्रेडेंशियल लीक, कर्नेल सुरक्षा, पुनः उपयोग किए गए कुंजियों,…
 chu0119/vc-strike
VMware vCenter CVE-2026-59310 (rsyslog पथ ट्रैवर्सल से बिना प्रमाणीकरण root RCE) और CVE-2026-59309 (SRP बायपास) के अधिकृत पैठ परीक्षणों का टूलसमूह,…
 covepseng/cve-2026-102268-poc
CVE-2026-102-268 (PyJWT Asymmetric-PEM detection bypass) के लिए Exploitability PoC।
 foxboron/attezt
एक ओपन-सोर्स TPM device-attest-01 CA सर्वर
 murrez/cve-2026-19660
Python PoC स्कैनर और CVE-2026-14378 के लिए एक्सप्लॉइट, जो DevKit Pro WordPress प्लगइन में नकली original_user_id कुकी के माध्यम से प्री-ऑथ…
 murrez/cve-2026-14378
CVE-2026-14378 के लिए Python PoC स्कैनर और exploit helper, जो DevKit Pro WordPress plugin में forged original_user_id cookie के माध्यम से…
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
CVE-2026-14378 (WordPress DevKit Pro Plugin <= 2.3.0) के लिए रक्षात्मक विश्लेषण, पैच विश्लेषण, और डिटेक्शन स्कैनर।
 pervinzahidli/cve-2026-104110
FileRise Pro क्लाइंट पोर्टल्स के लिए /api/pro/portals/get.php के माध्यम से आंतरिक फ़ोल्डर पथ, क्लाइंट ईमेल, और अपलोड नीति का अनधिकृत प्रकटीकरण
 pervinzahidli/cve-2026-103977
सत्र-स्कोप्ड TOTP दर सीमित करण बार-बार सत्यापन प्रयासों की अनुमति देता है
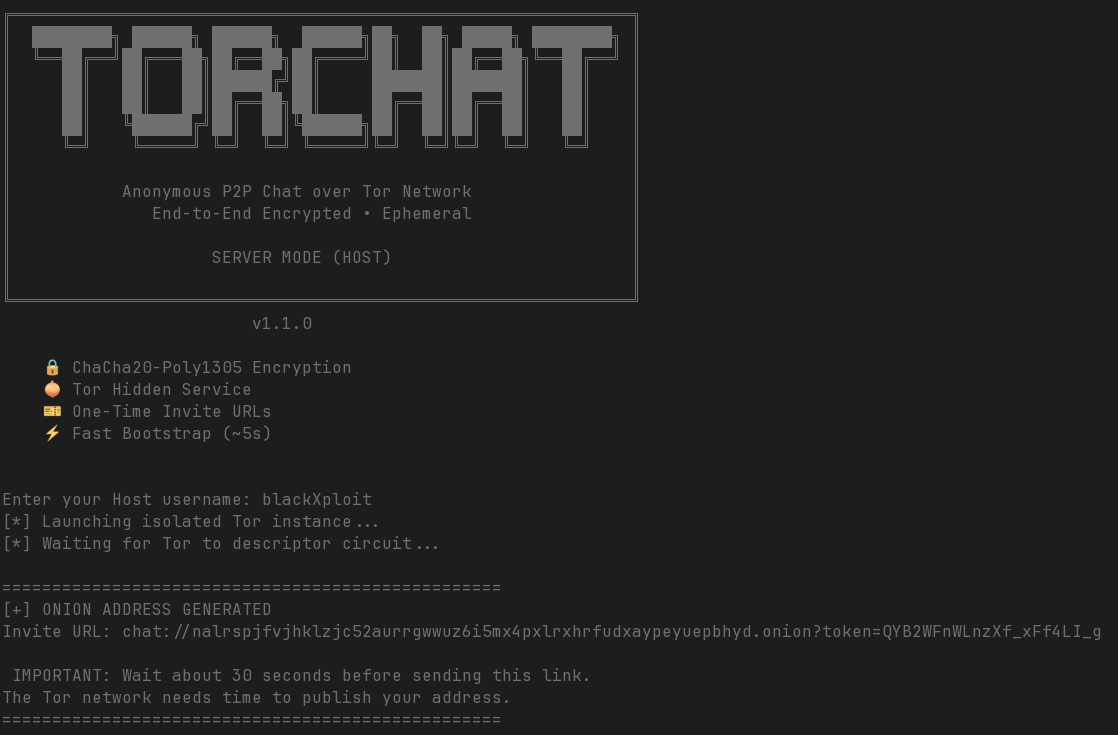 blackxploit-404/torchat
TorChat - टोर नेटवर्क पर सुरक्षित, निजी और गुमनाम पीयर-टू-पीयर चैट
 hasanuyarrr/cve-2026-18782-trex-mes-uygulamalarinda-sql-zafiyeti
CVE-2026-18782 के लिए एडवाइज़री और तकनीकी राइट-अप, TREX MES वेब API एंडपॉइंट्स में एक गंभीर SQL इंजेक्शन जो xp_cmdshell के माध्यम से ऑथ बायपास, डेटा…
 uziii2208/cve-2026-96760
Authlib 1.7.2: हस्ताक्षर सत्यापन बायपास - सामान्य JSON JWS खाली `signatures` होने पर अहस्ताक्षरित पेलोड स्वीकार करता है
 mayyhem/sharpsccm
Microsoft Configuration Manager (SCCM) का दुरुपयोग करने के लिए C# पोस्ट-एक्सप्लॉइटेशन टूल जो प्रशासन कंसोल के बिना पार्श्व आंदोलन, क्रेडेंशियल…
 redbyte1337/credspy
सार्वजनिक GetCredentialType API के माध्यम से Entra ID उपयोगकर्ता गणना और प्रमाणीकरण विधि खोज
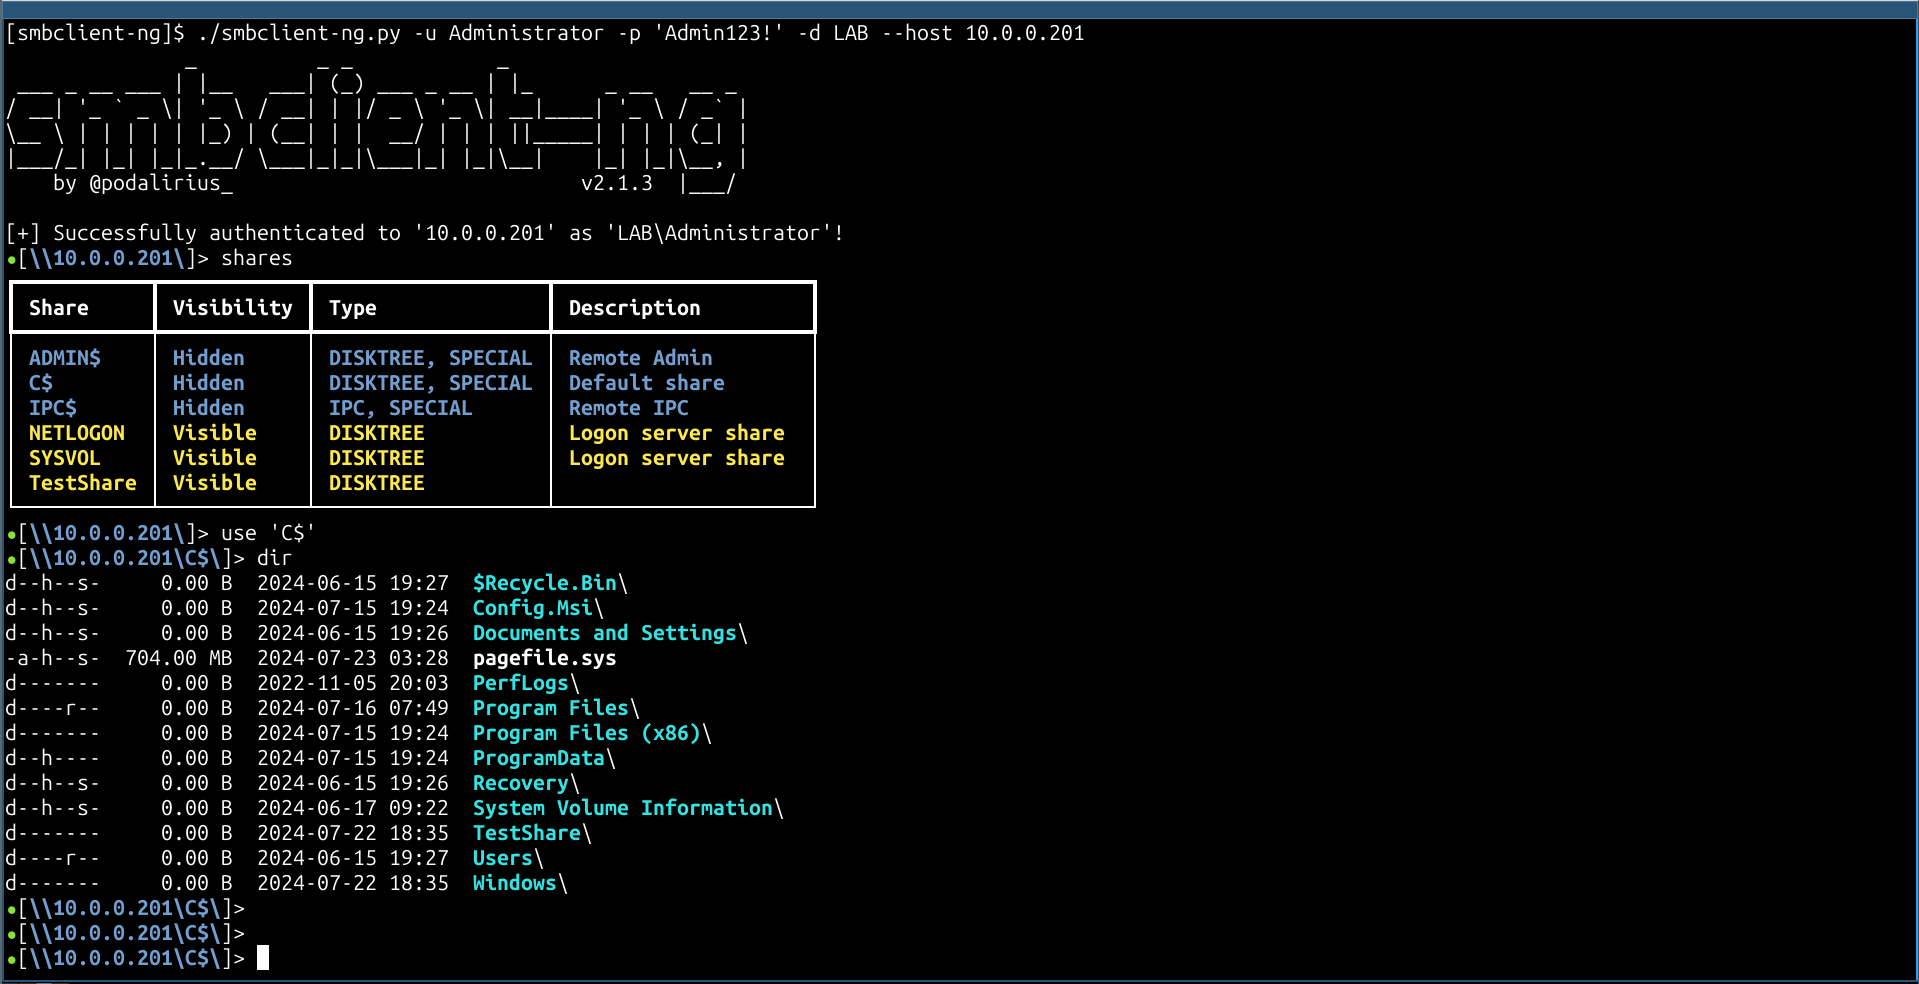 p0dalirius/smbclient-ng
smbclient-ng, SMB शेयरों के साथ इंटरैक्ट करने का एक तेज़ और उपयोगकर्ता-अनुकूल तरीका।
 eqstlab/cve-2026-49869
CVE-2026-49869 के लिए PoC और Docker लैब, जो Kestra OSS में AuthenticationFilter पथ बायपास के माध्यम से एक अनधिकृत RCE है जो फ्लो निर्माण और कमांड…
 dpfkdlemtp/epson-eh-tw5350-advisories
CVE-2021-43716/43717/43718 (Epson EH-TW5350) के लिए सुरक्षा एडवाइज़री
 vid4l-07/klip
न्यूनतम टर्मिनल-आधारित पासवर्ड मैनेजर








