

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Klip — न्यूनतम टर्मिनल-आधारित पासवर्ड मैनेजर | Kitploit
उपकरण/GitHubGitHub/vid4l-07/klip
सामान्य उपयोगिताएँपासवर्ड क्रैकिंगएन्क्रिप्शन/डिक्रिप्शन उपकरणक्रिप्टोग्राफीउपयोगिताएँ और फ्रेमवर्कप्रमाणीकरण
GitHubvid4l-07/klip

Klip

न्यूनतम टर्मिनल-आधारित पासवर्ड मैनेजर

रिपॉजिटरी देखें
30391 महीना पहलेKitploit द्वारा समीक्षित
साझा करें

Klip

न्यूनतम टर्मिनल-आधारित पासवर्ड मैनेजर।

screenshot

विशेषताएँ · इंस्टॉलेशन · उपयोग · सुरक्षा

विशेषताएँ

  • पूर्णतः ऑफ़लाइन संचालन।
  • कुंजी व्युत्पत्ति के लिए Argon2id और libsodium के साथ प्रमाणित एन्क्रिप्शन का उपयोग करके सुरक्षित एन्क्रिप्शन।
  • सुरक्षित पासवर्ड जनरेटर।
  • बाहरी लाइब्रेरी के बिना बनाया गया कस्टम TUI।

इंस्टॉलेशन

AppImage

releases से AppImage डाउनलोड करें और चलाएँ:

chmod +x klip-x86_64.appimage 
./klip-x86_64.appimage

स्रोत से बिल्ड करें

निर्भरताएँ:

  • libsodium

इंस्टॉल:

git clone https://github.com/vid4l-07/Klip.git
cd klip
mkdir build
cd build
cmake ..
make
sudo make install

उपयोग

ग्लोबल

KeyAction
qquit

टैब बार

KeyAction
l / Rightmove right
h / Leftmove left
Enteropen selected db
oopen/create new db
xclose selected db

डेटाबेस

KeyAction
EscFocus tab bar
j / Downmove down
k / Upmove up
Enterselect/copy
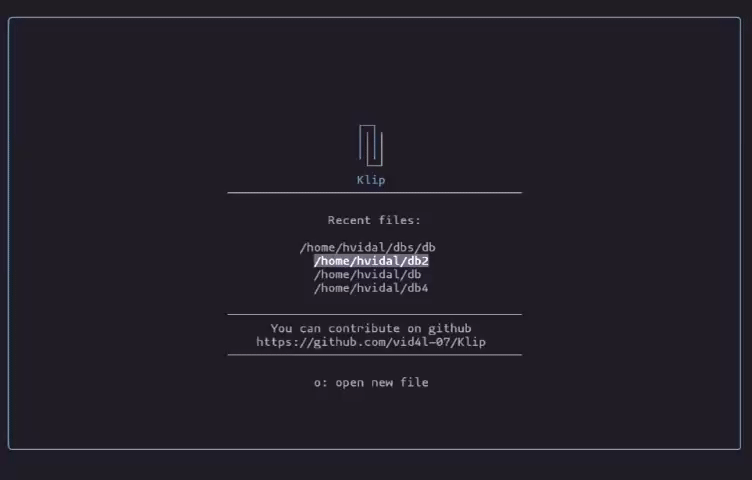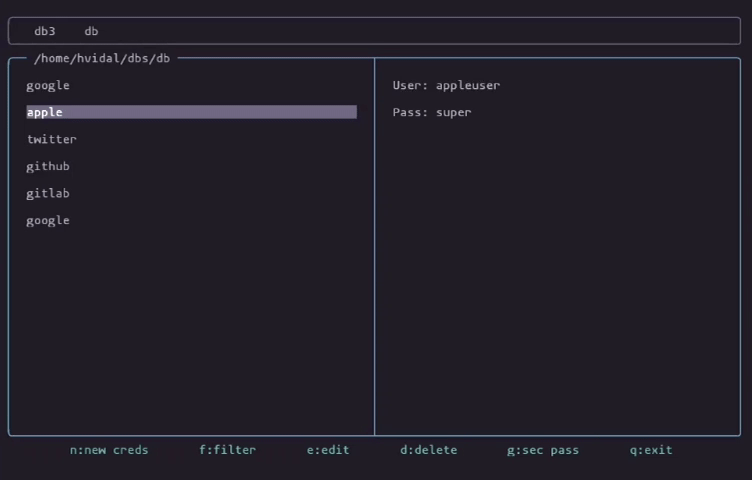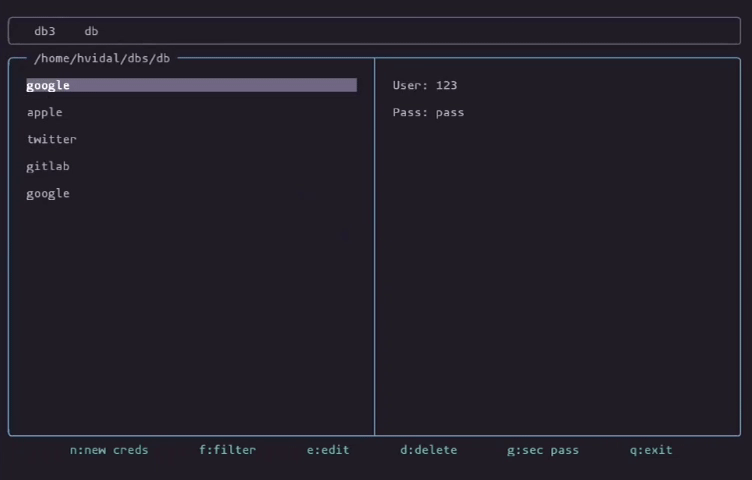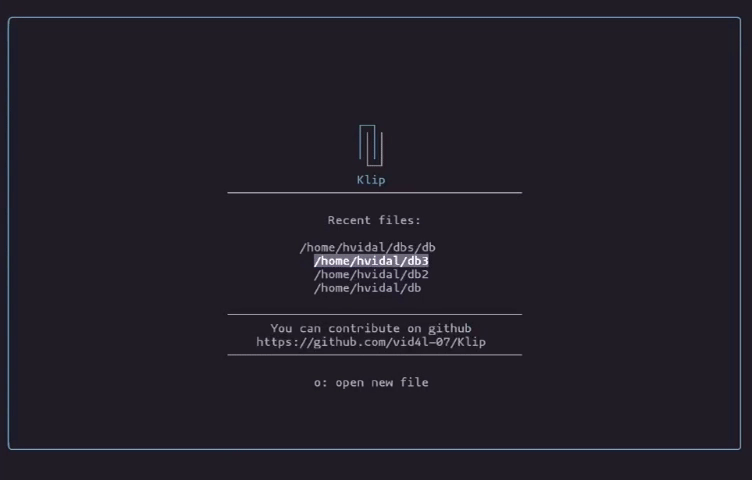
nnew credential
ffilter by site
eedit credential
ddelete credential
ggenerate secure password

क्लिपबोर्ड पर कॉपी करें

जब कोई क्रेडेंशियल चयनित हो:

  • User पर Enter दबाने से उपयोगकर्ता नाम कॉपी होता है।
  • Pass पर Enter दबाने से पासवर्ड कॉपी होता है।

फ़ाइल खोलें

जब आप Open चुनते हैं, तो एक टेक्स्ट पॉपअप प्रकट होता है। पॉपअप के अंदर, आप हाल ही में खोले गए डेटाबेस के बीच नेविगेट करने के लिए Tab दबा सकते हैं।

आप डेटाबेस का पूर्ण पथ या सापेक्ष पथ दर्ज कर सकते हैं। यदि फ़ाइल मौजूद नहीं है, तो यदि निर्दिष्ट पथ मान्य है तो इसे बनाया जाएगा।

हाल के फ़ाइल पथ $HOME/.config/klip/recents में संग्रहीत होते हैं।


सुरक्षा

सभी एन्क्रिप्शन लॉजिक src/Security.cpp में स्थित है

कुंजी व्युत्पत्ति

  • डेटाबेस बनाते समय, एक मास्टर पासवर्ड मांगा जाता है।
  • libsodium के crypto_pwhash का उपयोग करके पासवर्ड और एक अद्वितीय यादृच्छिक साल्ट से एक क्रिप्टोग्राफिक कुंजी प्राप्त की जाती है, जो INTERACTIVE मोड में Argon2id पर आधारित है (ब्रूट-फोर्स हमलों के विरुद्ध समायोज्य लागत पैरामीटर)।

एन्क्रिप्शन

  • डेटाबेस को व्युत्पन्न कुंजी और एक यादृच्छिक nonce के साथ crypto_secretbox_easy का उपयोग करके एन्क्रिप्ट किया जाता है।
  • यह एल्गोरिदम MAC के माध्यम से छेड़छाड़ का पता लगाना प्रदान करता है।

संग्रहण प्रारूप

  • एन्क्रिप्टेड फ़ाइल निम्नलिखित प्रारूप में बाइनरी में संग्रहीत की जाती है:
[salt][nonce][ciphertext]

डिक्रिप्शन प्रक्रिया

  • उपयोगकर्ता द्वारा प्रदान किए गए पासवर्ड और संग्रहीत साल्ट का उपयोग करके कुंजी प्राप्त की जाती है।
  • डेटा को crypto_secretbox_open_easy का उपयोग करके डिक्रिप्ट किया जाता है।
  • यदि पासवर्ड गलत है या फ़ाइल में संशोधन किया गया है, तो MAC सत्यापन विफल हो जाता है और ऑपरेशन अस्वीकार कर दिया जाता है।

योगदान

योगदान का सदैव स्वागत है। यदि आपको कोई बग मिलता है या आप नई सुविधाओं में सहायता करना चाहते हैं, तो आप:

  • रिपॉजिटरी में एक issue खोल सकते हैं।
  • एक pull request खोल सकते हैं।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





