
 #1

 xfreed0m/rdpassspray
RDP का उपयोग करके पासवर्ड स्प्रेइंग करने के लिए Python3 टूल
 fortra/impacket
निम्न-स्तरीय नेटवर्क प्रोटोकॉल हेरफेर के लिए Python लाइब्रेरी, जिसमें SMB, MSRPC, Kerberos, और WMI कार्यान्वयन शामिल हैं, प्रमाणीकरण हमलों,…
 oldboy21/ldap-password-hunter
एक स्वचालित उपकरण जो Kerberos प्रमाणीकरण और ldapsearch का उपयोग करके Active Directory LDAP डेटाबेस में विश्व-पठनीय पासवर्ड की खोज करता है, संवेदनशील…
 cravaterouge/bloodyad
LDAP-आधारित Active Directory विशेषाधिकार वृद्धि ढांचा जो pass-the-hash, pass-the-ticket, और certificate authentication का समर्थन करता है स्वचालित…
 skahwah/sqlrecon
एक C# MS SQL टूलकिट जो आक्रामक टोही और पोस्ट-एक्सप्लॉइटेशन के लिए डिज़ाइन किया गया है।
 dev-2null/kerberosrun
Kerberos के साथ खेलने के लिए एक छोटा सा उपकरण।
 ccob/lsarelayx
सिस्टम-व्यापी NTLM रिले टूल जो विंडोज ऑथेंटिकेशन APIs को हुक करता है, आने वाले NTLM कनेक्शनों को रिले करने, केर्बेरोस को डाउनग्रेड करने, और ऑफलाइन…
 xfreed0m/adfspray
Python3 उपकरण जो Microsoft Online सेवा के विरुद्ध विभिन्न विधियों का उपयोग करके पासवर्ड स्प्रेइंग करने के लिए है।
 0xzdh/o365spray
Microsoft O365 के लिए उपयोगकर्ता नाम गणना और पासवर्ड स्प्रेइंग टूल।
 antoniococo/remotepotato0
Windows में उपयोगकर्ता से डोमेन एडमिन तक विशेषाधिकार वृद्धि।
 ghostpack/rubeus
तीन सिर वाले कुत्ते को वश में करने की कोशिश कर रहा है।
 rishuranjanofficial/jwtweak
इनपुट JWT टोकन के एल्गोरिदम का पता लगाता है और उपयोगकर्ता द्वारा चुने गए एल्गोरिदम के आधार पर नया JWT टोकन उत्पन्न करने के लिए विकल्प प्रदान करता है।
 checkymander/sharp-smbexec
C# में SMBExec का कार्यान्वयन, NTLM पासवर्ड हैश का उपयोग करके विंडोज लक्ष्यों पर दूरस्थ कमांड निष्पादन के लिए, जो पार्श्व गति और पास-द-हैश हमलों को…
 jnqpblc/sharpspray
C# टूल जो LDAP के माध्यम से Active Directory उपयोगकर्ताओं के विरुद्ध स्वचालित पासवर्ड स्प्रेइंग हमलों के लिए है, जिसमें कॉन्फ़िगरेबल देरी और पासवर्ड…
 dirkjanm/mitm6
Windows IPv6 डिफ़ॉल्ट कॉन्फ़िगरेशन का शोषण करके DHCPv6 के माध्यम से DNS को स्पूफ करता है, पेनिट्रेशन टेस्ट के दौरान क्रेडेंशियल रिले और…
 synwall/synwall
Linux kernel module जो IoT उपकरणों के लिए शून्य-कॉन्फ़िगरेशन, OTP-आधारित फ़ायरवॉल को कार्यान्वित करता है। पूर्व-साझा कुंजी का उपयोग करके नेटवर्क…
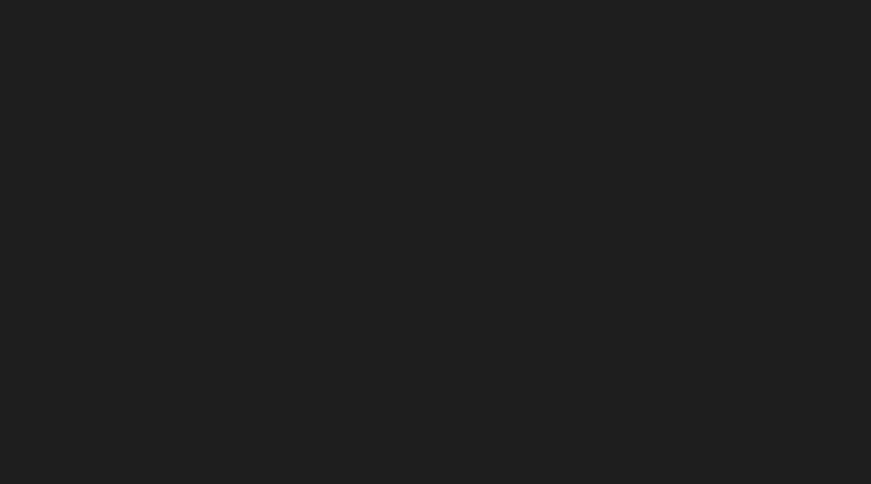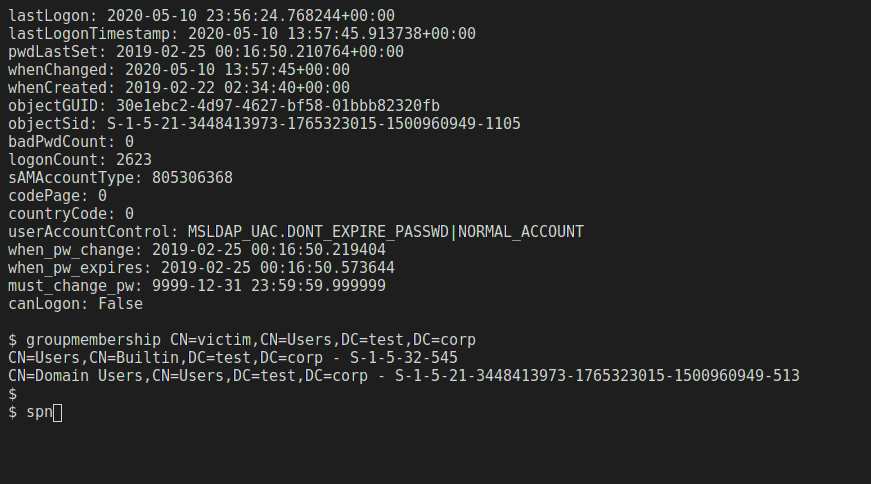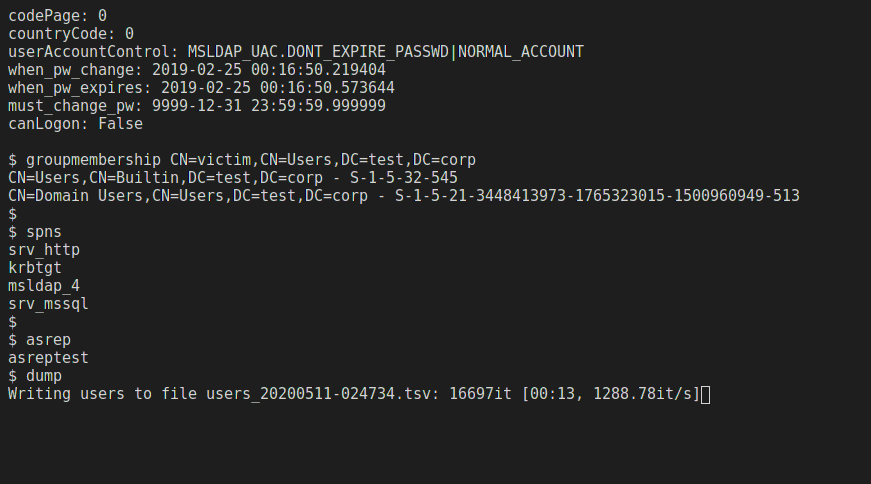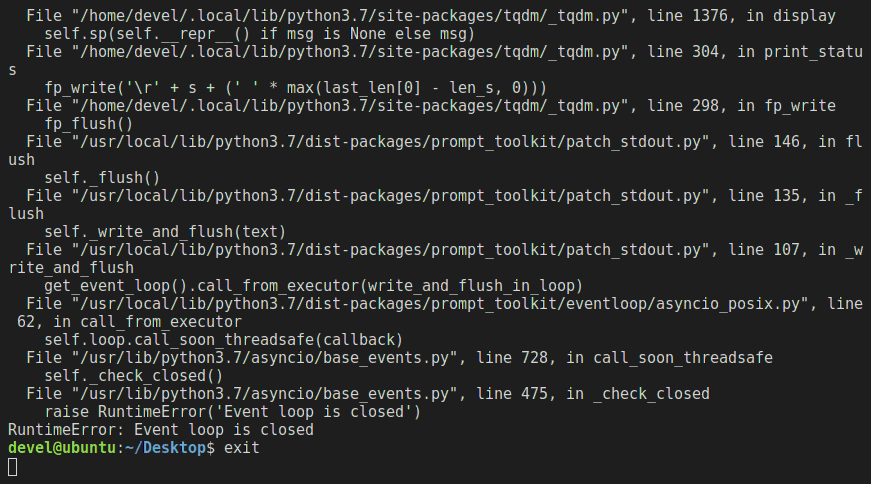 skelsec/msldap
Microsoft Active Directory का LDAP के माध्यम से ऑडिटिंग करने के लिए पायथन लाइब्रेरी, जो NTLM, Kerberos, SSPI प्रमाणीकरण, चैनल बाइंडिंग, एन्क्रिप्शन,…









