
 #1
 mikelkarma/cve-2018-11714_poc
TP-Link TL-WR840N पर एक समस्या खोजी गई। यह समस्या /cgi/ फ़ोल्डर या /cgi फ़ाइल पर अनुचित सत्र प्रबंधन के कारण होती है। यदि कोई हमलावर "Referer:…
 hsw109/cve-2018-10933
CVE-2018-10933 के लिए शैक्षिक उद्देश्य
 youkergav/cve-2018-10933
LibSSH के लिए सर्वर कोड में प्रमाणीकरण बायपास
 eremiel/cve-2018-0114
JWT जनरेशन के लिए python2.7 स्क्रिप्ट
 mverschu/cve-2017-7921
HikVision Auth Bypass CVE, यह उपकरण क्रेडेंशियल्स निकालने तथा मैजिक कुकी या प्रदान किए गए क्रेडेंशियल्स के आधार पर स्नैपशॉट लेने में सक्षम है।
 zzz66686/cve-2017-14263
Honeywell NVR उपकरणों में CVE-2017-14263 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। निर्मित RPC2 अनुरोधों के माध्यम से गेस्ट से एडमिन तक सेशन हाईजैकिंग और…
 uthrasri/cve-2014-8275_openssl_g2.5
मजबूत ओपन-सोर्स टूलकिट जो SSL/TLS प्रोटोकॉल और सिफर, डाइजेस्ट, सार्वजनिक कुंजी एल्गोरिदम और X.509 प्रमाणपत्र प्रबंधन के साथ एक पूर्ण-शक्ति…
 uthrasri/cve-2014-5139
पूर्ण-विशेषताओं वाला ओपन-सोर्स टूलकिट जो SSL/TLS प्रोटोकॉल को लागू करता है और सिफर, डाइजेस्ट, पब्लिक की एल्गोरिदम और X.509 प्रमाणपत्र प्रबंधन के…

 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 rufflabs/crushftp_cve-2025-31161
पूर्व-निर्मित असुरक्षित CrushFTP 10.8.0 बाइनरी, CVE-2025-31161 के अधिकृत पैठ परीक्षण के लिए, जो एक बिना प्रमाणीकरण के प्रमाणीकरण बायपास भेद्यता है।…
 owasp/cheatsheetseries
OWASP चीट शीट सीरीज़ विशिष्ट एप्लिकेशन सुरक्षा विषयों पर उच्च मूल्य की जानकारी का एक संक्षिप्त संग्रह प्रदान करने के लिए बनाई गई थी।
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5 संस्करण क्रैक करना, checksum8 विशेषता हटाना, BeaconEye को बायपास करना, त्रुटि पथ से stage लीक को ठीक करना, totp दो-कारक प्रमाणीकरण…
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
जाँच करें कि क्या Azure AD Connect CVE-2021-36949 में वर्णित भेद्यता से प्रभावित है
 jackofmosttrades/bluebox
CVE-2015-6095 और CVE-2016-0049 के लिए स्वचालित शोषण टूलकिट
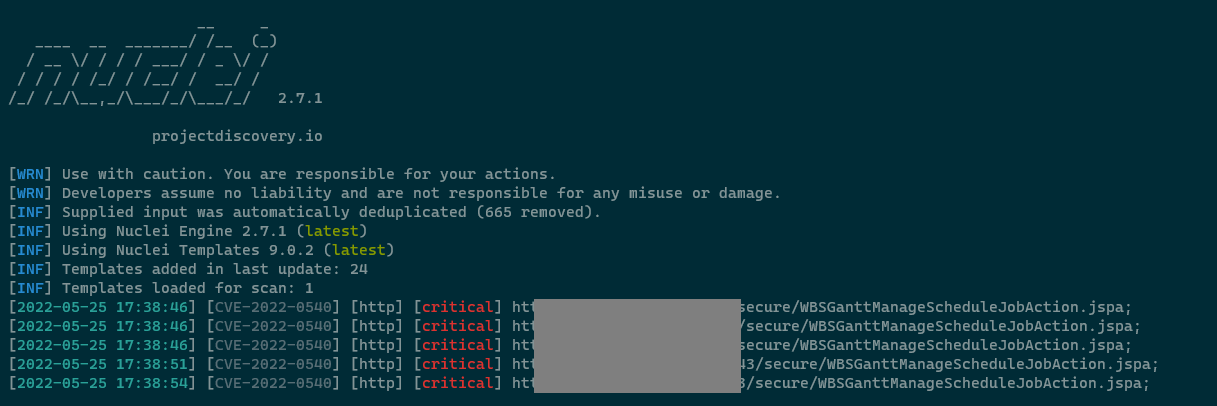 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph प्रमाणीकरण बाईपास RCE(CVE-2022-0540)
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3 में एक सूचना प्रकटीकरण भेद्यता प्रमाणित हमलावरों को एक कस्टम H2 JDBC कनेक्शन स्ट्रिंग के माध्यम से संवेदनशील डेटा तक पहुँचने की…









