#1

 kso4more/cve-2025-0108
CVE-2025-0108 पथ भ्रम भेद्यता को Nginx/Apache स्टैक में पुनरुत्पादित करता है। इसमें एक संवेदनशील PoC और एक पैच किया गया कार्यान्वयन शामिल है जो…
 trustedsec/titanis
Windows प्रोटोकॉल लाइब्रेरी, जिसमें SMB और RPC कार्यान्वयन शामिल हैं, अन्य के साथ।
 rxerium/cve-2024-7593
Ivanti vTM में 22.2R1 या 22.7R2 संस्करणों के अलावा एक प्रमाणीकरण एल्गोरिदम के गलत कार्यान्वयन से एक दूरस्थ अप्रमाणित हमलावर को प्रशासन पैनल के…
 randomrobbiebf/cve-2024-6624
JSON API User <= 3.9.3 - बिना प्रमाणीकरण विशेषाधिकार वृद्धि
 nxploited/cve-2024-56071
Simple Dashboard <= 2.0 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि
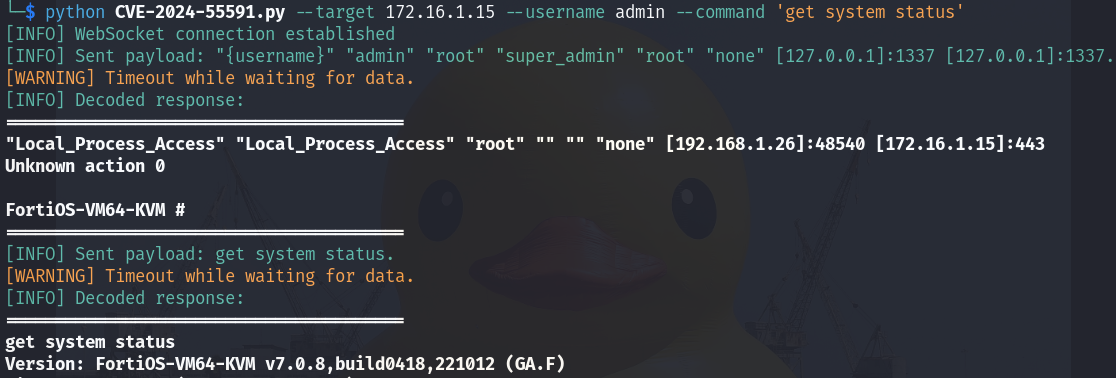 virus-or-not/cve-2024-55591
एक वैकल्पिक पथ या चैनल का उपयोग करके प्रमाणीकरण बायपास [CWE-288] भेद्यता जो FortiOS और FortiProxy को प्रभावित करती है, एक दूरस्थ हमलावर को Node.js…
 randomrobbiebf/cve-2024-50483
Meetup <= 0.1 - प्रमाणीकरण बाइपास खाता अधिग्रहण के माध्यम से
 peace-maker/cve-2024-45337
Gitea और Forgejo के विरुद्ध CVE-2024-45337 के लिए प्रूफ ऑफ कॉन्सेप्ट
 rootsecdev/relay_bible
एकाधिक रिले तकनीकों का तकनीकी संदर्भ
 harydhk7/cve-2024-4358
Telerik Report Server (CVE-2024-4358/CVE-2024-1800) के लिए पूर्व-प्रमाणित रिमोट कोड निष्पादन एक्सप्लॉइट जिसमें प्रमाणीकरण बायपास और डिसीरियलाइज़ेशन…
 nikallass/cve-2024-43468_mtls_go
CVE-2024-43468 SCCM SQL इंजेक्शन एक्सप्लॉइट (MacOS कीचेन संस्करण से mTLS गैर-निकालने योग्य क्लाइंट सर्टिफिकेट)
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 को असुरक्षित तरीकों का उपयोग करके > प्रमाणीकरण डेटा संग्रहीत करने के लिए पाया गया।
 mufti22/cve-2024-4040
सभी प्लेटफार्मों पर 10.7.1 और 11.1.0 से पहले के सभी संस्करणों में CrushFTP में एक सर्वर साइड टेम्पलेट इंजेक्शन भेद्यता अनप्रमाणित दूरस्थ हमलावरों को…
 eynaexp/cve-2024-27198-poc
CVE-2024-27198 से प्रभावित JetBrains TeamCity इंस्टेंस को लक्षित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट मास स्कैनर
 hussainfathy/cve-2024-1709
CVE-2024-1709 के लिए स्कैनर - ConnectWise SecureConnect प्रमाणीकरण बाईपास भेद्यता
 hunt3r850/cve-2024-10924-wordpress-docker
CVE-2024-10924 के लिए Dockerized एक्सप्लॉइट वातावरण, WordPress Really Simple Security प्लगइन (संस्करण 9.0.0-9.1.1.1) में प्रमाणीकरण बाईपास जो बिना…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
CVE-2024-10924 के लिए लेब वातावरण और एक्सप्लॉइट स्क्रिप्ट, WordPress में Really Simple SSL प्लगइन के skip_onboarding एंडपॉइंट के माध्यम से MFA बायपास…