
 #1

 yanncam/shucknt
ShuckNT, Shuck.sh ऑनलाइन सेवा का स्क्रिप्ट है जो ऑन-प्रिमाइसेस उपयोग के लिए है। इसे Data Encryption Standard (DES) पर आधारित प्रमाणीकरण टोकन को…
 foxlox/giuda
पासवर्ड के बिना किसी अन्य उपयोगकर्ता की ओर से TGS अनुरोध करें
 mzhmo/powershellkerberos
कुछ स्क्रिप्ट्स जो Powershell का उपयोग करके kerberos का दुरुपयोग करती हैं
 guallagang508/smsbotbypass
ओटीपी बॉट
 oriyomi12/otp-bot
Discord बॉट और API के माध्यम से विशिंग कॉल्स को स्वचालित करता है, SMS वन-टाइम पासवर्ड को इंटरसेप्ट करने के लिए, PayPal, Google, Instagram और 3D…
 netsecfish/dlink
D-Link NAS डिवाइसों में कमांड इंजेक्शन और हार्डकोडेड बैकडोर क्रेडेंशियल्स के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और विश्लेषण, जो nas_sharing.cgi के…
 redbyte1337/graphspy
एंट्रा आईडी और M365 के लिए प्रारंभिक पहुंच और पोस्ट-एक्सप्लॉइटेशन टूल, ब्राउज़र-आधारित GUI के साथ

 george0papasotiriou/cve-2026-11116-snmpv3-authentication-bypass-via-default-engineid
अनुमान लगाने योग्य डिफ़ॉल्ट EngineIDs के कारण उत्पन्न CVE-2026-11116 SNMPv3 प्रमाणीकरण बाईपास का प्रदर्शन करता है, साथ में एक Python pysnmp सिमुलेशन…
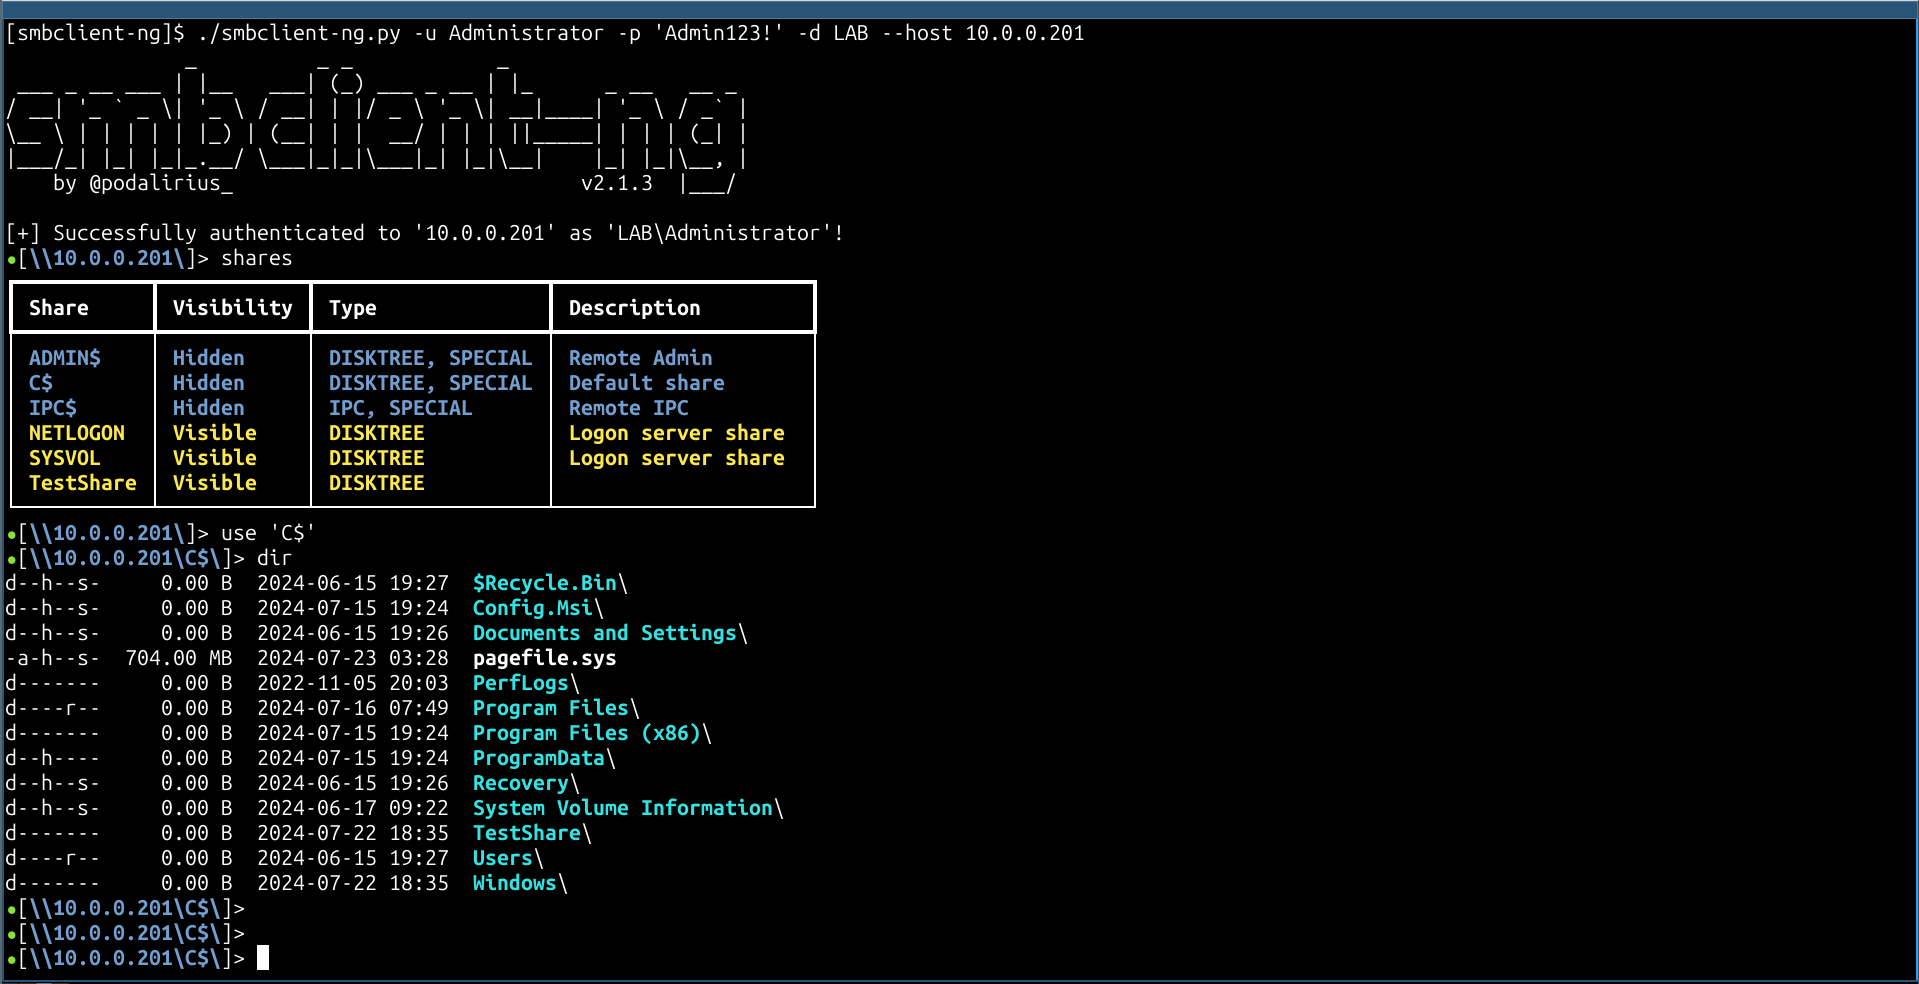 p0dalirius/smbclient-ng
smbclient-ng, SMB शेयरों के साथ इंटरैक्ट करने का एक तेज़ और उपयोगकर्ता-अनुकूल तरीका।
 rotarydrone/globalunprotect
GlobalProtect कॉन्फ़िगरेशन और कुकी फ़ाइलों को डिक्रिप्ट करें।
 3lp4tr0n/remotemonologue
NTLM प्रमाणीकरण बाध्यता के लिए DCOM को हथियार बनाना
 temp43487580/entrapassthecert
Entra ID के P2P प्रमाणपत्र का अनुरोध करने और इसके साथ दूरस्थ Entra-जुड़े डिवाइसों पर प्रमाणीकरण करने के लिए उपकरण
 logangoins/sharpsuccessor
SharpSuccessor, Akamai के Yuval Gordon (@YuG0rd) के BadSuccessor हमले को पूरी तरह से हथियारबंद करने के लिए एक .NET प्रूफ ऑफ कॉन्सेप्ट (POC) है।
 evilmog/ntlmv1-multi
NTLMv1 मल्टीटूल
 azureadtrent/cve-2026-52824
CVE-2026-52824 का तकनीकी विश्लेषण और PoC: Kimai Docker इमेज में डिफ़ॉल्ट APP_SECRET, जो बिना प्रमाणीकरण के लॉगिन लिंक जालसाज़ी को सक्षम बनाता है। <=…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
CVE-2026-23009 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जो pynetdicom का उपयोग करके संवेदनशील PACS सर्वरों में बिना प्रमाणीकरण के DICOM छवि इंजेक्शन प्रदर्शित करता…









