
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 my0723/gnu-inetutils-telnet-cve-2026-24061-
GNU Inetutils telnet दूरस्थ प्रमाणीकरण बायपास भेद्यता (CVE-2026-24061), यह भेद्यता GNU Inetutils telnetd घटक में पर्यावरण चरों के अनुचित प्रबंधन के…
 kagantua/cpanelwhm-authbypass
Go-आधारित स्कैनर और CVE-2026-41940 के लिए एक्सप्लॉइट टूल, जो cPanel/WHM में एक प्रमाणीकरण बायपास है। बैच स्कैनिंग, टोकन लीकेज, और RCE, पासवर्ड बदलने,…
 gabs-hub/cve-2026-24061_lab
# CVE-2026-24061 के लिए शैक्षिक Docker लैब GNU telnetd में प्रमाणीकरण बायपास का प्रदर्शन करने वाला शैक्षिक Docker लैब, जो USER पर्यावरण चर में तर्क…
 christbowel/cve-2026-25050
CVE-2026-25050 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक टाइमिंग अटैक जो GraphQL प्रमाणीकरण के माध्यम से उपयोगकर्ता गणना (user enumeration) को सक्षम…
 clayofgilgamesh/cve-2026-29000
# CVE-2026-29000 के लिए CTF लैब और एक्सप्लॉइट टूलकिट, जो pac4j-jwt JWE प्रमाणीकरण बायपास है। इसमें कमजोर Flask टारगेट, टोकन फोर्जिंग लाइब्रेरी,…
 andrei-dr/cpanel-cve-2026-41940-ioc
CVE-2026-41940 cPanel/WHM प्रमाणीकरण बायपास IOC स्कैनर — अपस्ट्रीम डिटेक्शन स्क्रिप्ट में गलत सकारात्मक परिणामों को ठीक करता है, लॉग क्रॉस-सहसंबंध…
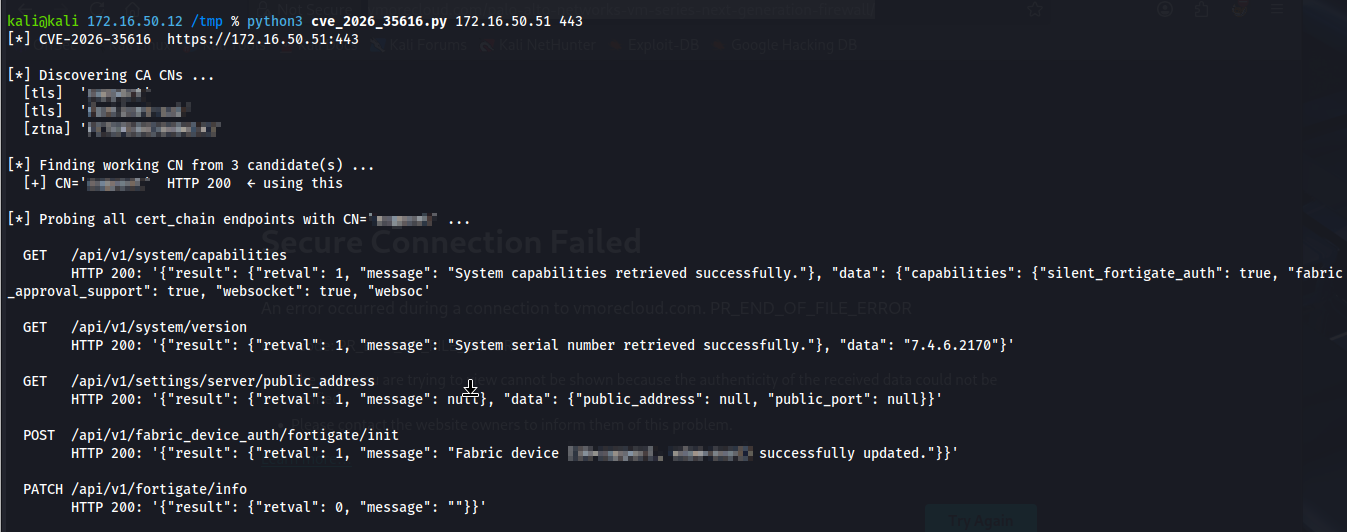 alaatk/cve-2026-35616
Fortinet FortiClientEMS अनुचित अभिगम नियंत्रण
 0xw1ld/cve-2026-29000
# CVE-2026-29000 के लिए रस्ट-आधारित एक्सप्लॉइट जनरेटर यह pac4j-jwt में JWE के भीतर नेस्टेड alg:none JWT के माध्यम से प्रमाणीकरण बाईपास का शोषण करने…
 nvicloud/cve-2026-12352
CVE-2026-12352 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Digi PortServer TS में एक प्रमाणीकरण बायपास है जो उच्च समवर्तीता के तहत प्लेनटेक्स्ट RADIUS रहस्यों सहित…
 red-darkin/cve-2026-18963-keycloak
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2026-18963 के लिए, एक गंभीर Keycloak reset-credentials बाईपास जो बिना प्रमाणीकरण के खाता अधिग्रहण सक्षम करता है।…
 t0w0t/poc-cve-2026-18963
CVE-2026-18963 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Keycloak के forgot-password प्रवाह में प्रमाणीकरण बायपास है, और उचित सत्यापन के बिना पासवर्ड…
 gduma-phdata/patch-cve-2026-05890
CVE-2026-05890 के लिए तैनात पैच जो Juniper Junos में अनुचित प्रमाणीकरण को संबोधित करता है, SecOps द्वारा सत्यापन तथा NVD और CISA KEV के संदर्भों के…
 gduma-phdata/patch-cve-2026-11553
CVE-2026-11553 के लिए तैनात पैच, जो VMware vCenter में एक प्रमाणीकरण बायपास भेद्यता है, उत्पादन वातावरण के लिए सत्यापन और तैनाती विवरण के साथ।
 minh3102011/cve-2026-18963_analyst
Docker-आधारित लैब जो Keycloak CVE-2026-18963 को दोहराने के लिए है, जिसमें असुरक्षित संस्करण सेटअप, realm सीडिंग, तथा पैच तुलना और परीक्षण मैट्रिक्स…
 oscerd/cve-2026-66908
Apache Camel JWT प्रमाणीकरण बाईपास (CVE-2026-66908) के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जो camel-platform-http-main में iss/aud सत्यापन की…
 0xyur1/cve-2026-41940
cPanel/WHM प्रमाणीकरण बायपास (ज़ीरो-डे भेद्यता)
 aye468448-eng/cve-2026-0073-android-adbd-authentication-bypass
CVE-2026-0073 के लिए PoC, एक Android ADB प्रमाणीकरण बाईपास जो नेटवर्क हमलावरों को वायरलेस डिबगिंग पर पहले से पेयर किए गए डिवाइस से कनेक्ट करने में…
 kyos-public/keycloak-cve-2026-18963-hunt
Keycloak डेटाबेस में CVE-2026-18963 एक्सप्लॉइटेशन के निशान खोजें (Keycloak बिना प्रमाणीकरण के खाता अपहरण)








