#1

 nxploited/cve-2025-48129
WordPress Spreadsheet Price Changer for WooCommerce and WP E-commerce – Light Plugin <= 2.4.37 विशेषाधिकार वृद्धि (Privilege Escalation) के प्रति…
 peace-maker/cve-2024-45337
Gitea और Forgejo के विरुद्ध CVE-2024-45337 के लिए प्रूफ ऑफ कॉन्सेप्ट
 jptr218/proftpd_bypass
CVE-2015-3306 का एक कार्यान्वयन
 ayewo/fortios-ldap-mitm-poc-cve-2019-5591
FortiOS v6.0.x से v6.2.0 पर LDAP की डिफ़ॉल्ट कॉन्फ़िगरेशन LDAP/S के लिए सर्वर की पहचान की जाँच नहीं करती है, जिससे MITM हमले हो सकते हैं। यह PoC…
 cappricio-securities/cve-2023-5089
डिफेंडर सुरक्षा < 4.1.0 - सुरक्षा उपाय को दरकिनार करना (छिपा हुआ लॉगिन पेज)
 azureadtrent/cve-2026-52824
CVE-2026-52824 का तकनीकी विश्लेषण और PoC: Kimai Docker इमेज में डिफ़ॉल्ट APP_SECRET, जो बिना प्रमाणीकरण के लॉगिन लिंक जालसाज़ी को सक्षम बनाता है। <=…
 razureink/cve-2024-1708-connectwise_rce_reproduction
cve-2024-1708-connectwise_rce_reproduction का पुनरुत्पादन
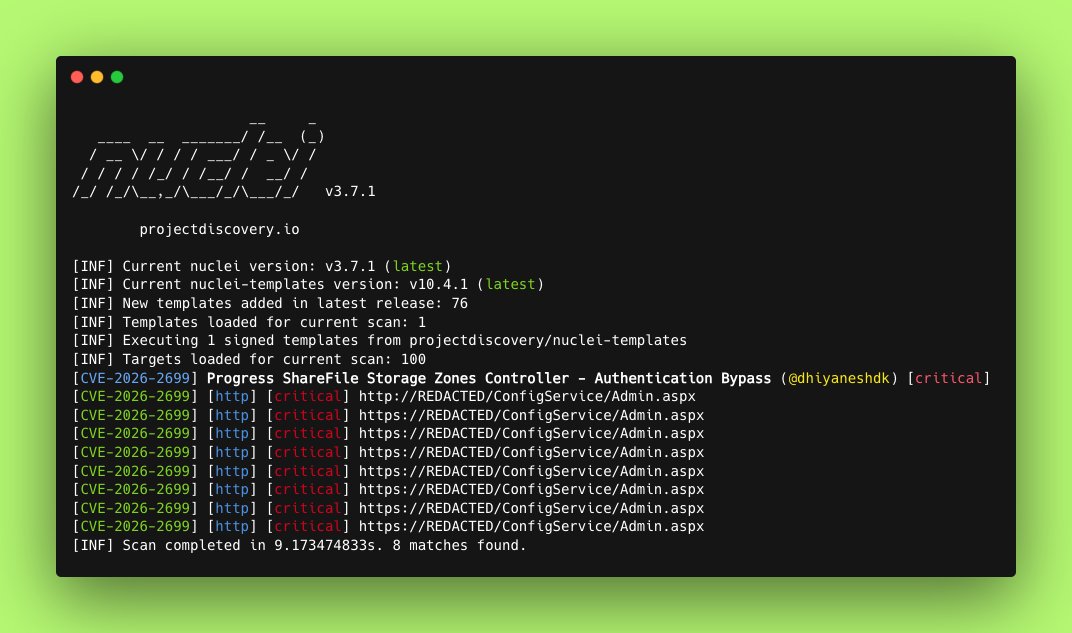 0xblackash/cve-2026-2699
CVE-2026-2699
 zxj-hub/cve-2024-41713poc
Mitel MiCollab एंटरप्राइज कोलैबोरेशन प्लेटफॉर्म में मनमाना फ़ाइल रीड भेद्यता (CVE-2024-41713), Mitel MiCollab सॉफ्टवेयर के NuPoint यूनिफाइड मैसेजिंग…
 underprotection/cve-2020-24029
CVE-2020-24029 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: ForLogic Qualiex v1 और v3 में अप्रमाणित पासवर्ड परिवर्तन भेद्यता, जो दूरस्थ विशेषाधिकार वृद्धि और सूचना…
 ubaydev/cve-2024-52475
Wordpress प्लगइन में टूटा हुआ प्रमाणीकरण (Wawp Plugin < 3.0.18)
 thetrueartist/abo.cms-login-sqli-cve-2024-25227
ABO.CMS 5.8 के लिए अनप्रमाणित SQL इंजेक्शन शोषण जो tb_login पैरामीटर के माध्यम से लॉगिन बायपास और डेटाबेस पर कब्ज़ा सक्षम करता है।
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Apache JSPWiki CVE-2019-0225 के लिए शोषण मॉड्यूल, जो निर्मित अनुरोधों के माध्यम से दूरस्थ कोड निष्पादन को सक्षम करता है। यह Java-आधारित विकी तैनाती…
 julesbsz/cve-2024-10924
CVE-2024-10924 के लिए Python में लिखा गया POC
 t3slaa/cve-2024-55374
CVE-2024-55374
 0xmandor/cve-2025-50433
Monnit Cloud खाता अधिग्रहण (CVE-2025-50433) के लिए प्रूफ ऑफ कॉन्सेप्ट, पासवर्ड रीसेट में लापता टोकन-ईमेल सत्यापन का शोषण करता है और हमले के चरण, मूल…
 pion/dtls
DTLS 1.2 और 1.3 का मूल Go कार्यान्वयन, जिसमें ECDHE और PSK कुंजी विनिमय, AEAD सिफर, कनेक्शन ID, सत्र पुनःआरंभ, 0-RTT, और एन्क्रिप्टेड क्लाइंट हेलो…