
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 g0ldengunsec/powerpriv
प्राइवेक्सचेंज का एक पावरशेल कार्यान्वयन जो वर्तमान उपयोगकर्ता के संदर्भ में चलने के लिए डिज़ाइन किया गया है।
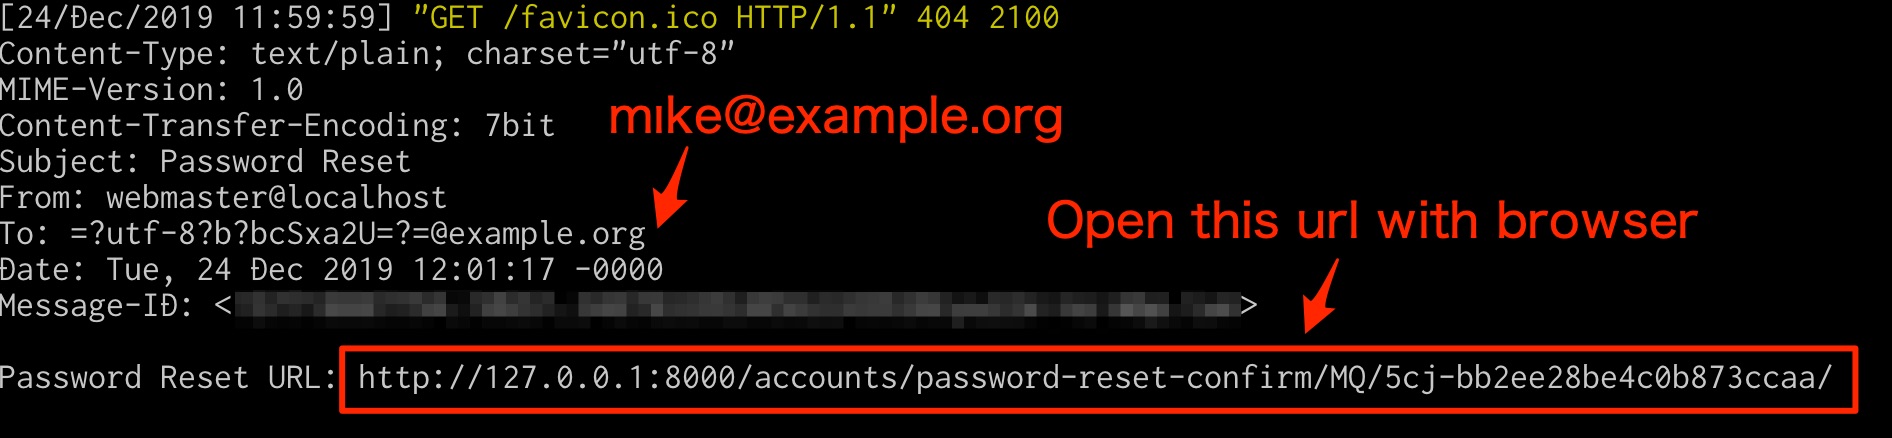 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844 के लिए PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 aahmad097/tritium
Kerberos-आधारित पासवर्ड स्प्रेइंग फ्रेमवर्क Active Directory के लिए जिसमें अंतर्निहित लॉकआउट रोकथाम, उपयोगकर्ता गणना एकीकरण, पुनरावर्ती पासवर्ड…
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php अप्रमाणित कमांड इंजेक्शन।
 ggolawski/cve-2020-1958
CVE-2020-1958 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Apache Druid 0.17.0 में एक LDAP इंजेक्शन भेद्यता है, जो उपयोगकर्ता गणना (user enumeration) और…
 6mile/nextjs-cve-2025-29927
CVE-2025-29927 के Next.js प्रमाणीकरण बायपास भेद्यता का पता लगाने के लिए एक Nuclei टेम्पलेट
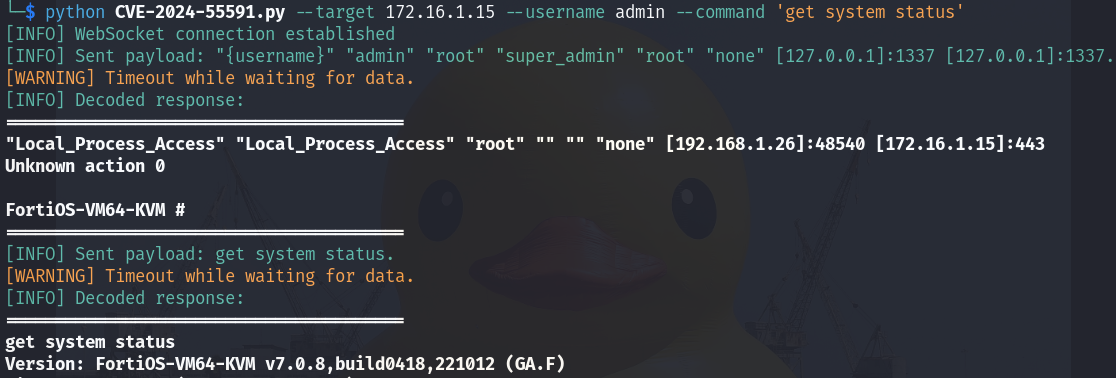 virus-or-not/cve-2024-55591
एक वैकल्पिक पथ या चैनल का उपयोग करके प्रमाणीकरण बायपास [CWE-288] भेद्यता जो FortiOS और FortiProxy को प्रभावित करती है, एक दूरस्थ हमलावर को Node.js…
 livehybrid/poc-cribl-rce
CVE-2019-11076 - Cribl UI 1.5.0 दूरस्थ हमलावरों को एक अप्रमाणित वेब अनुरोध के माध्यम से मनमाने आदेश चलाने की अनुमति देता है
 secforce/wptimecapsulepoc
हाल ही में WP Time Capsule < 1.21.16 पर एक प्रमाणीकरण बायपास (https://www.webarxsecurity.com/vulnerability-infinitewp-client-wp-time-capsule/) खोजा…
 zzz66686/cve-2017-14263
Honeywell NVR उपकरणों में CVE-2017-14263 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। निर्मित RPC2 अनुरोधों के माध्यम से गेस्ट से एडमिन तक सेशन हाईजैकिंग और…
 watchtowrlabs/watchtowr-vs-check-point-cve-2026-50751
डिटेक्शन आर्टिफैक्ट जनरेटर Check Point VPN IKEv1 प्रमाणपत्र-प्रमाणीकरण बाईपास (CVE-2026-50751) के लिए। गेटवे एक्सपोज़र का सत्यापन करता है और जाली…
 azureadtrent/cve-2025-58434-59528
CVE-2025-58434 और CVE-2025-59528 chain POC
 wubinworks/magento2-session-reaper-patch
CVE-2025-54236 (उर्फ Session Reaper) के लिए पैच जो कुछ शर्तों के तहत ग्राहक खाता अधिग्रहण और RCE की अनुमति देता है। यह पैच वास्तव में एक Magento 2…
 cinno/cve-2015-7755-poc
सीवीई-2015-7755 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो जूनिपर स्क्रीनओएस में बैकडोर प्रमाणीकरण बाईपास को एसएसएच के माध्यम से हार्डकोडेड रूट…
 randomrobbiebf/cve-2023-6700
Cookie Information | Free GDPR Consent Solution <= 2.0.22 - Authenticated (Subscriber+) Arbitrary Options Update
 f7p-h4nn1b4l/cve-2018-9995-dvr-credentials-extractor
यह प्रोजेक्ट कई एम्बेडेड DVR डिवाइसों में पाई गई सार्वजनिक रूप से खुलासा की गई CVE-2018-9995 भेद्यता को प्रदर्शित करता है।
 fr3d-/moodle-token-stealer
CVE-2019-14830
 hieuminhnv/cve-2026-29198-poc
CVE-2026-29198 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Rocket.Chat OAuth2 प्रमाणीकरण में NoSQL इंजेक्शन, जो कमजोर संस्करणों में विशेषाधिकार वृद्धि…








