
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
nextjs-CVE-2025-29927 — CVE-2025-29927 के Next.js प्रमाणीकरण बायपास भेद्यता का पता लगाने के लिए एक Nuclei टेम्पलेट | Kitploit
उपकरण/GitHubGitHub/6mile/nextjs-cve-2025-29927
भेद्यता स्कैनरवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगप्रमाणीकरणगलत कॉन्फ़िगरेशन
GitHub6mile/nextjs-cve-2025-29927

nextjs-CVE-2025-29927

CVE-2025-29927 के Next.js प्रमाणीकरण बायपास भेद्यता का पता लगाने के लिए एक Nuclei टेम्पलेट

रिपॉजिटरी देखें
193301 साल पहलेअभी तक समीक्षित नहीं
साझा करें

nextjs-CVE-2025-29927

एक Nuclei टेम्पलेट जो CVE-2025-29927, Next.js प्रमाणीकरण बाइपास भेद्यता का पता लगाता है। यदि आप यह समझना चाहते हैं कि यह भेद्यता वास्तव में कैसे काम करती है, तो आप मूल शोधकर्ताओं का उत्कृष्ट लेख यहाँ पढ़ सकते हैं।

यह टेम्पलेट काफी सीधा है। यह दो काम करता है: पहला, यह पहचानता है कि कोई वेबसाइट Next.js का उपयोग कर रही है और फिर यह जाँचता है कि लक्ष्य विशिष्ट प्रतिक्रिया हेडर की उपस्थिति के माध्यम से मिडलवेयर का उपयोग कर रहा है या नहीं। यह टेम्पलेट HTTP हेडर के माध्यम से पहचान करेगा जब ये दोनों चीजें मौजूद हों। मैंने यह टेम्पलेट टीमों को उनके वेब ऐप्स में CVE-2025-29927 की उपस्थिति का तुरंत पता लगाने में मदद करने के लिए लिखा है, इस टेम्पलेट का कोई अन्य उपयोग सख्ती से हतोत्साहित किया जाता है।

अस्वीकरण

यह टेम्पलेट CVE-2025-29927 के लिए संवेदनशील प्रत्येक अनुप्रयोग को नहीं ढूंढेगा। यह टेम्पलेट x-middleware-subrequest: true पास नहीं करता है यह जाँचने के लिए कि अनुप्रयोग हमला करने योग्य है या नहीं। इसके अलावा, यह ध्यान रखना महत्वपूर्ण है कि दोनों के लिए सकारात्मक मिलान का अर्थ यह नहीं है कि अनुप्रयोग निश्चित रूप से संवेदनशील है। यदि आपका अनुप्रयोग मिडलवेयर प्रतिक्रिया हेडर का उपयोग नहीं करता है, तो यह इस टेम्पलेट द्वारा नहीं उठाया जाएगा। दूसरी ओर, चूंकि उपयोग किए जा रहे Next.js के संस्करण का पता लगाना असंभव है, मेरा टेम्पलेट उन अनुप्रयोगों को संवेदनशील के रूप में पहचानेगा जो पहले ही पैच किए जा चुके हैं।

Nuclei इंस्टॉल करें

यदि आपने पहले Nuclei का उपयोग नहीं किया है, तो आप यहाँ दिए गए निर्देशों का पालन कर सकते हैं: https://github.com/projectdiscovery/nuclei

nextjs-CVE-2025-29927 Nuclei टेम्पलेट का उपयोग करना

आप शायद -fr स्विच जोड़ना चाहेंगे ताकि "रीडायरेक्ट का अनुसरण करें" सक्षम हो सके।

nuclei -u https://example.com -t ./CVE-2025-29927-6mile.yaml -fr
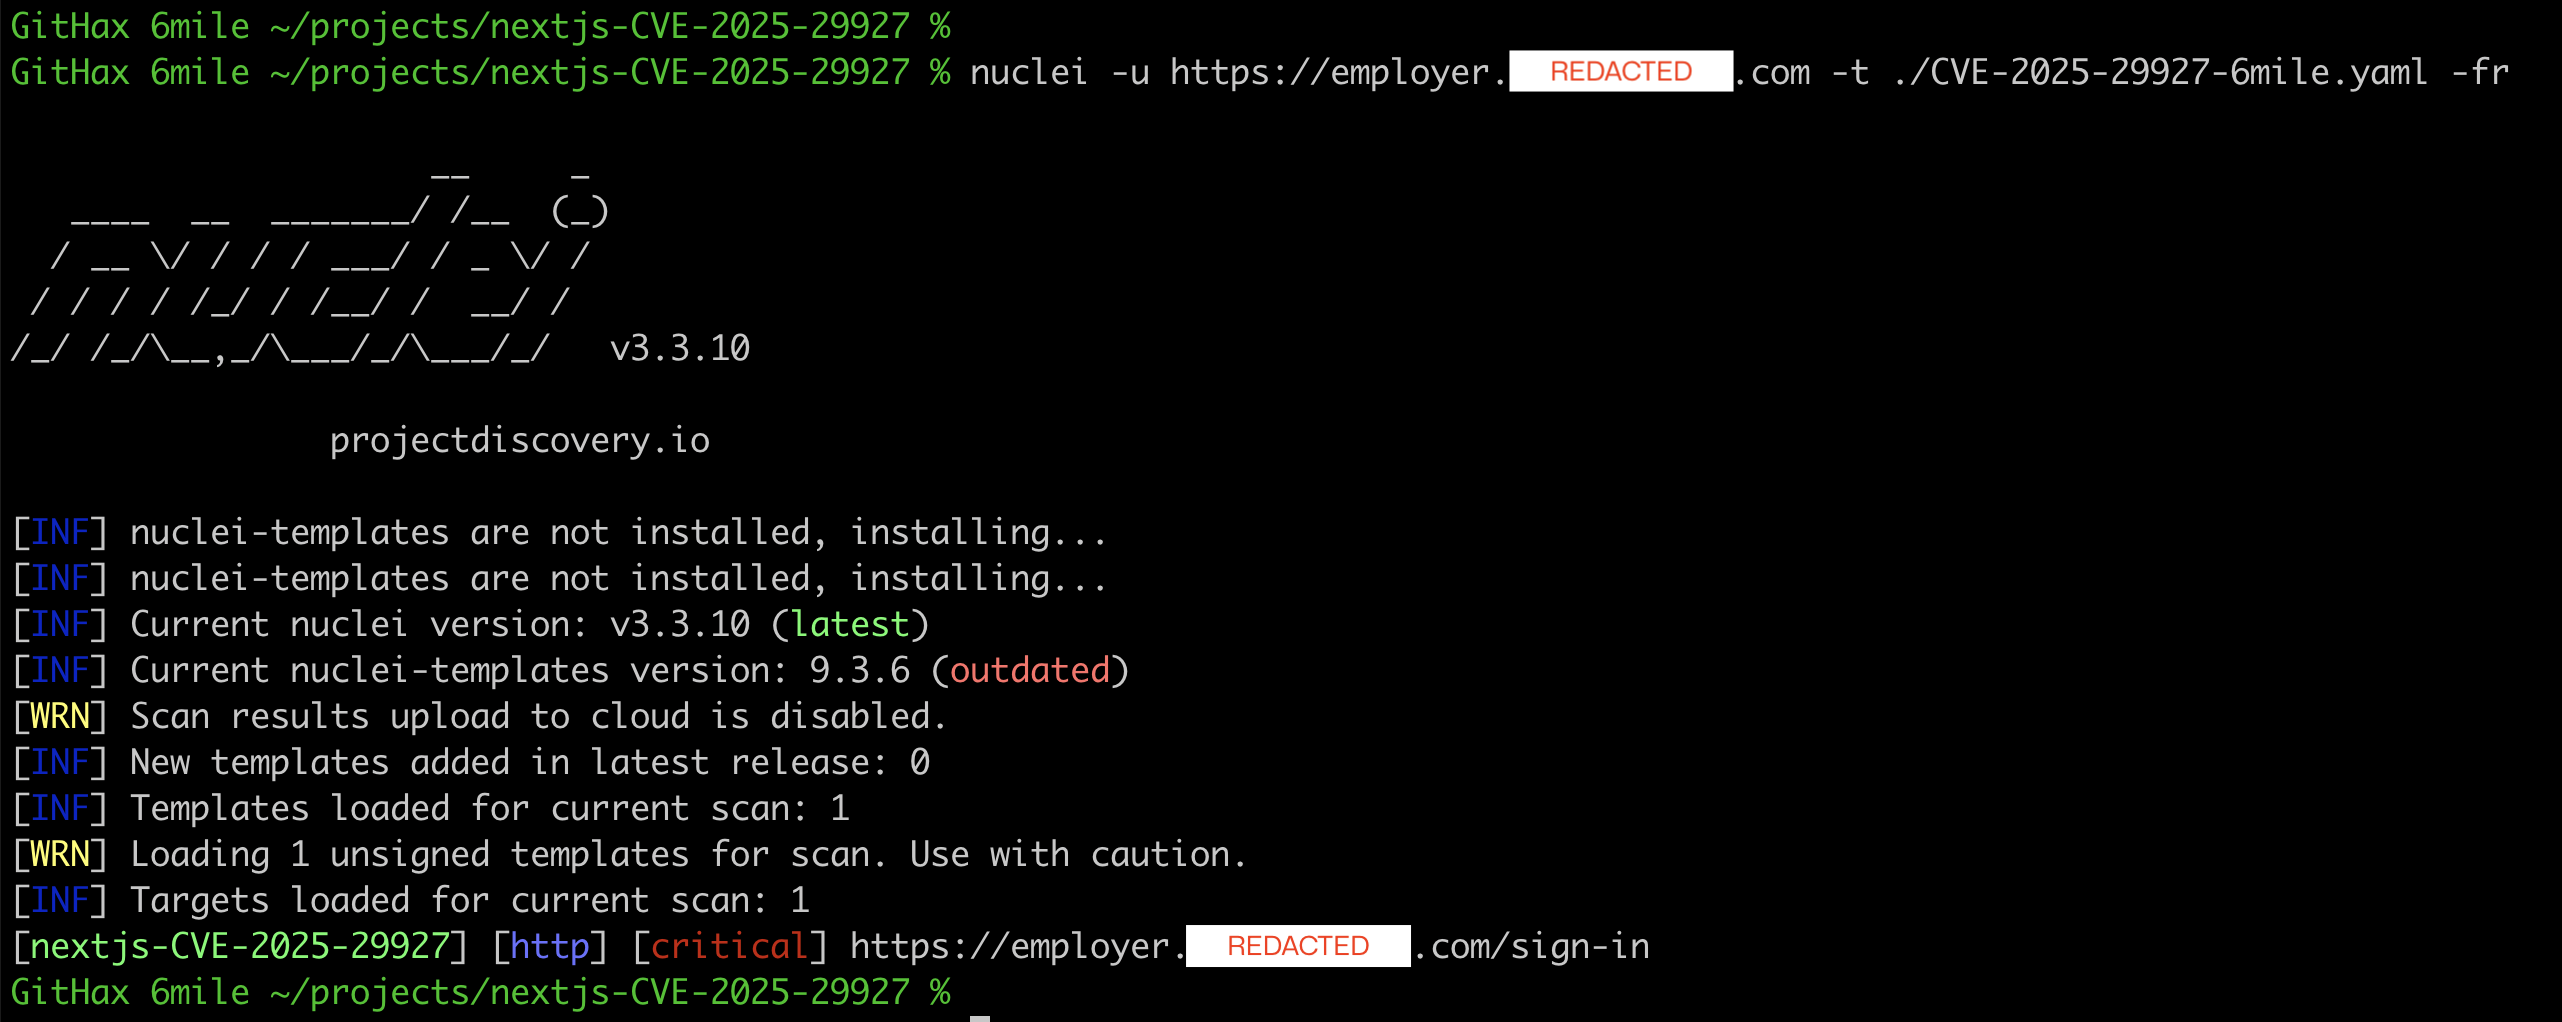
nextjs-CVE-2025-29927-pic

किसी फ़ाइल में URL की सूची का उपयोग करने के लिए Nuclei में -l आर्गुमेंट का उपयोग करें।

nuclei -l websites.list -t ./CVE-2025-29927-6mile.yaml -fr -silent
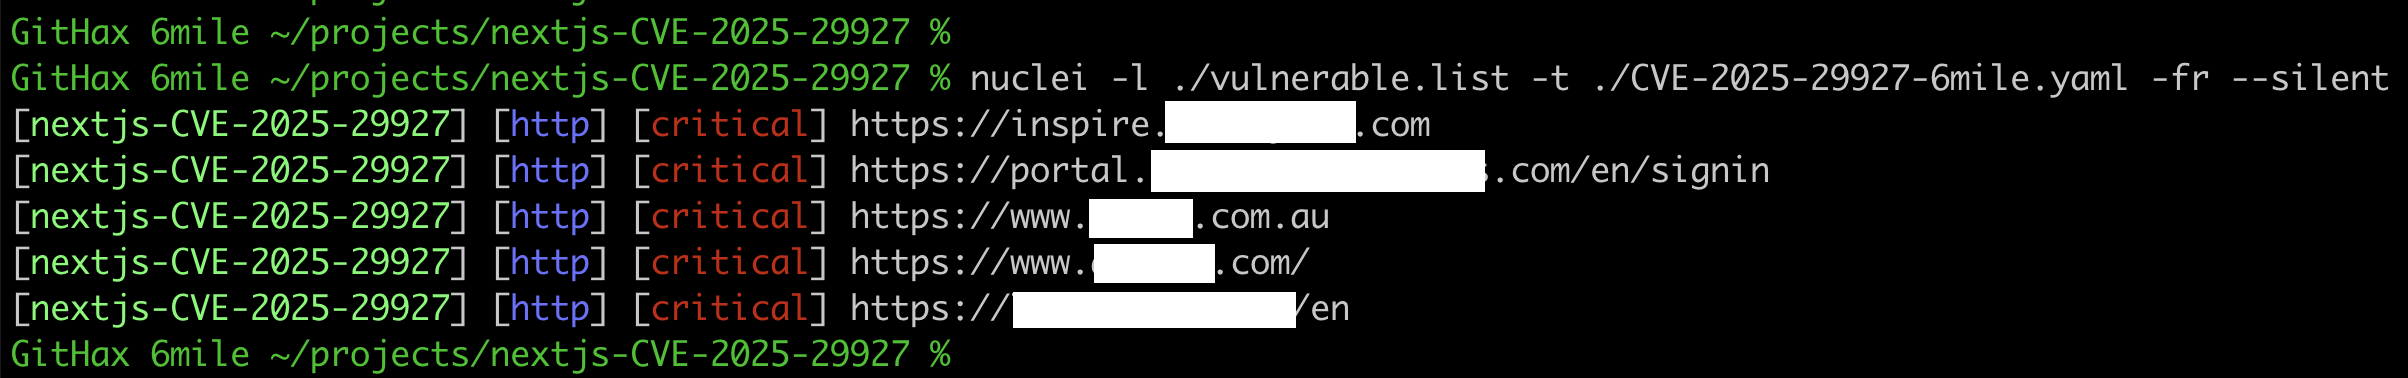
nextjs-CVE-2025-29927-pic2

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    391
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    249

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






