
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 gotr00t0day/cve-2024-4040
CrushFTP SSTI भेद्यता (CVE-2024-4040) के लिए शोषण जो प्रभावित सर्वरों पर अनधिकृत फ़ाइल रीड, प्रमाणीकरण बाईपास और दूरस्थ कोड निष्पादन सक्षम बनाता है।
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
CVE-2025-5777 के लिए PoC – Trend Micro Apex Central में Auth Bypass और RCE
 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory उपयोगकर्ता एन्यूमरेशन (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 eremiel/cve-2018-0114
JWT जनरेशन के लिए python2.7 स्क्रिप्ट
 retrymp3/openbsd-privilege-escalation
वह स्क्रिप्ट जो openbsd सिस्टम पर विशेषाधिकार (privileges) बढ़ाने की प्रक्रिया को स्वचालित करती है (CVE-2019-19520) xlock बाइनरी का शोषण करके और इसकी…
 f4dee-backup/cve-2025-31161
शेल-आधारित एक्सप्लॉइट CVE-2025-31161 के लिए, जो CrushFTP में एक प्रमाणीकरण बायपास है, जो अनधिकृत हमलावरों को CrushAuth टोकन जाली बनाने और तैयार किए…
 0xwhoami35/cve-2023-23752
Joomla CVE-2023-23752 के लिए प्रमाणीकरण बायपास शोषण जो कमजोर संस्करणों 4.00-4.28 से व्यवस्थापक क्रेडेंशियल और MySQL कॉन्फ़िगरेशन लीक करता है।
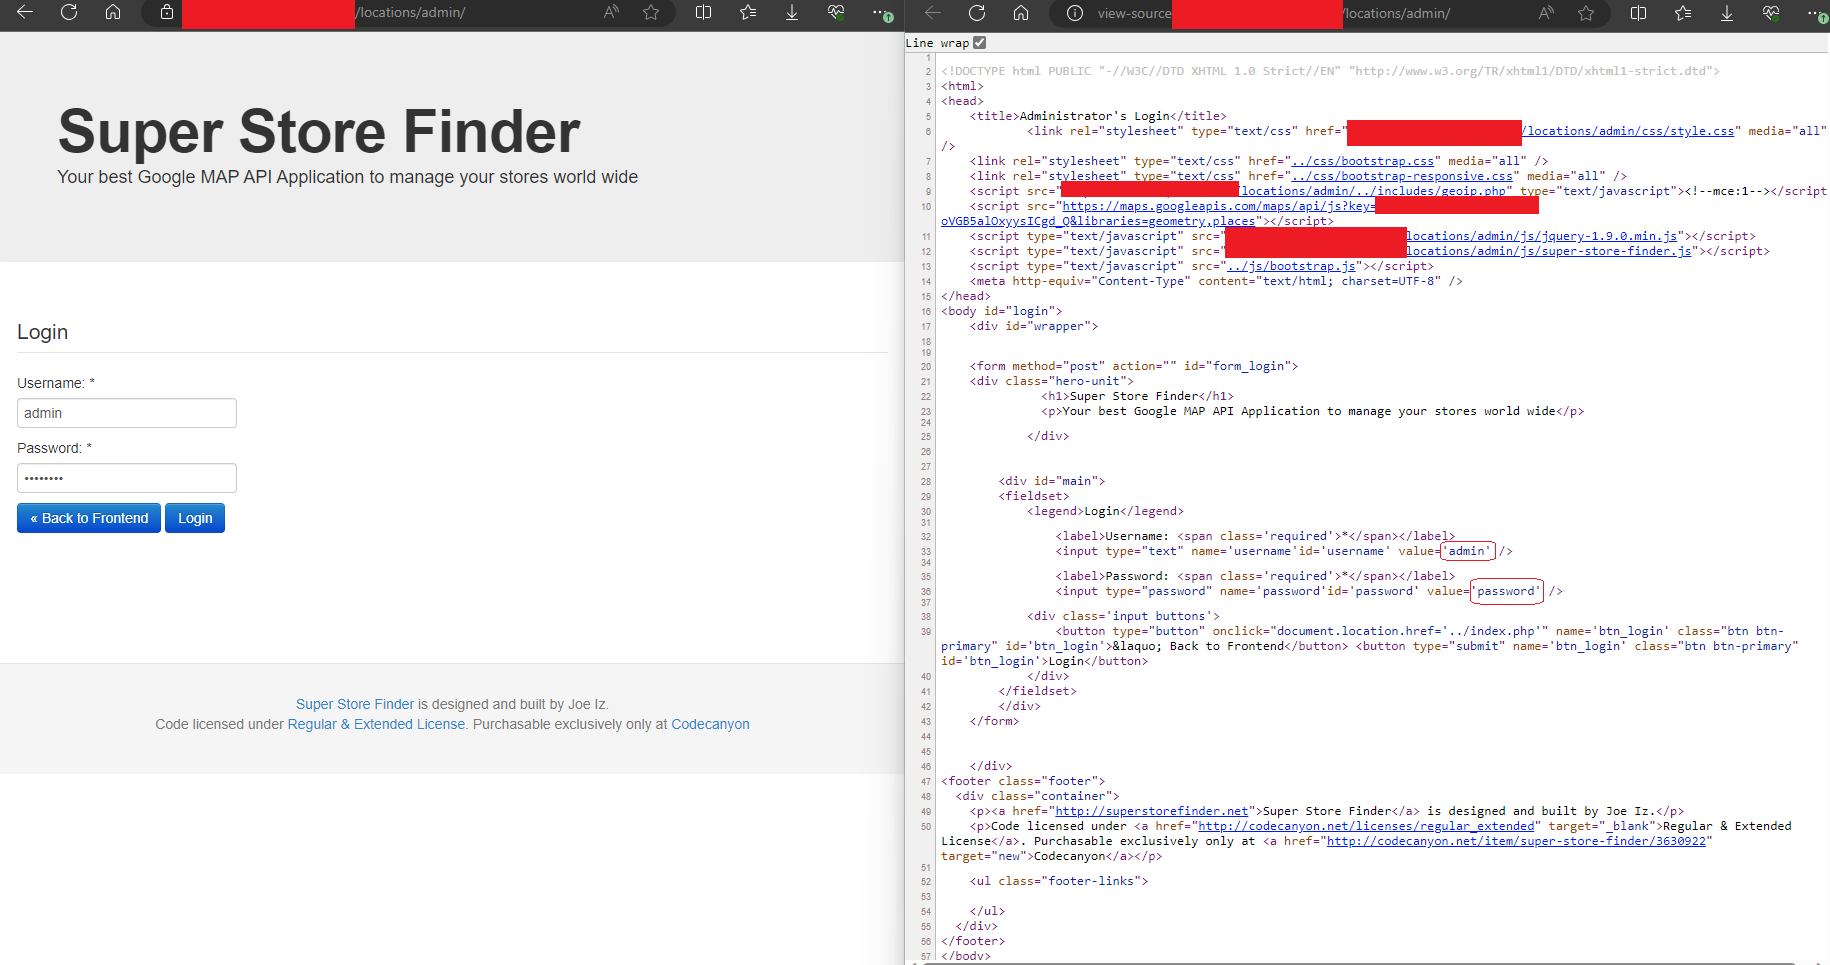 redblueteam/cve-2023-41508
CVE-2023-41508 - सुपर स्टोर फाइंडर v3.6 में एक हार्ड-कोडेड पासवर्ड हमलावरों को प्रशासन पैनल तक पहुंचने की अनुमति देता है।
 vini0608/cve-2022-23361
CVE-2022-23361
 remenis/cve-2025-63667
Vatilon-आधारित IP कैमरा फर्मवेयर क्रेडेंशियल्स की पुष्टि किए बिना Session-Id टोकन जारी करते हैं, जिससे हमलावरों को API एंडपॉइंट्स के माध्यम से सत्र…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 एक गंभीर कमजोरी है (CVSS स्कोर: 9.8) जो कई Hikvision IP कैमरा और DVR मॉडलों को प्रभावित करती है, जिसका पहली बार 2017 में खुलासा हुआ था।…
 horkimhab/cve-2026-34348
CVE-2026-34348 - ड्राफ्ट या TODO
 0xblackash/cve-2026-20079
CVE-2026-20079
 zildanz/cve-2026-41940
CVE-2026-41940 के लिए बड़े पैमाने पर प्रमाणीकरण बायपास शोषण, एकल-लक्ष्य और बैच स्कैनिंग मोड के साथ। एकाधिक वेब लक्ष्यों पर पासवर्ड-आधारित बायपास…
 randomrobbiebf/cve-2024-10728
PostX <= 4.1.16 - गुम प्राधिकरण से मनमाना प्लगइन स्थापना/सक्रियण
 randomrobbiebf/cve-2019-15896
LifterLMS <= 3.34.5 - Unauthenticated Options Import
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 में मास असाइनमेंट भेद्यता जो विशेषाधिकार वृद्धि की ओर ले जाती है








