
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 francoismichel/ssh3
तेज़, सुरक्षित शेल प्रोटोकॉल जो HTTP/3, QUIC, और TLS 1.3 पर निर्मित है। OAuth2, OpenID Connect, और पारंपरिक SSH प्रमाणीकरण का समर्थन करता है, UDP…
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 helloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1
CVE-2025-8517 प्रूफ-ऑफ-कॉन्सेप्ट जो Vvveb CMS v1.0.6.1 में सत्र निर्धारण प्रदर्शित करता है, मनमाने सत्र ID इंजेक्शन के माध्यम से पूर्ण व्यवस्थापक…
 ailenye/cve-2024-54880
CVE-2024-54880
 ackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
CVE-2026-1529 के लिए शोषण उपकरण, जो JWT टोकन हेरफेर के माध्यम से Keycloak में अनधिकृत संगठन पंजीकरण प्रदर्शित करता है। इसमें टोकन निर्माण, हेरफेर, और…
 cerbos/cerbos
YAML नीतियों, RBAC/ABAC समर्थन, check/plan APIs, और GitOps-अनुकूल तैनाती के साथ संदर्भ-जागरूक अभिगम नियंत्रण के लिए प्राधिकरण इंजन।
 rockwellshah/filekey
ऑफ़लाइन, ओपन-सोर्स वेब ऐप जो passkey-आधारित फ़ाइल एन्क्रिप्शन और साझाकरण के लिए है। AES-256-GCM/HPKE, कोई क्लाउड नहीं, कोई खाते नहीं; सार्वजनिक Share…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - पूर्ण RCE श्रृंखला
 trustedsec/ridenum
Rid_enum एक null session RID cycle attack है जिसका उपयोग domain controllers को brute force करने के लिए किया जाता है।
 apache/casbin
अनुप्रयोगों और सेवाओं के लिए RESTful मिलान और नीति प्रबंधन API के साथ ACL, RBAC, ABAC तथा कस्टम अभिगम-नियंत्रण मॉडल लागू करने वाली प्राधिकरण…
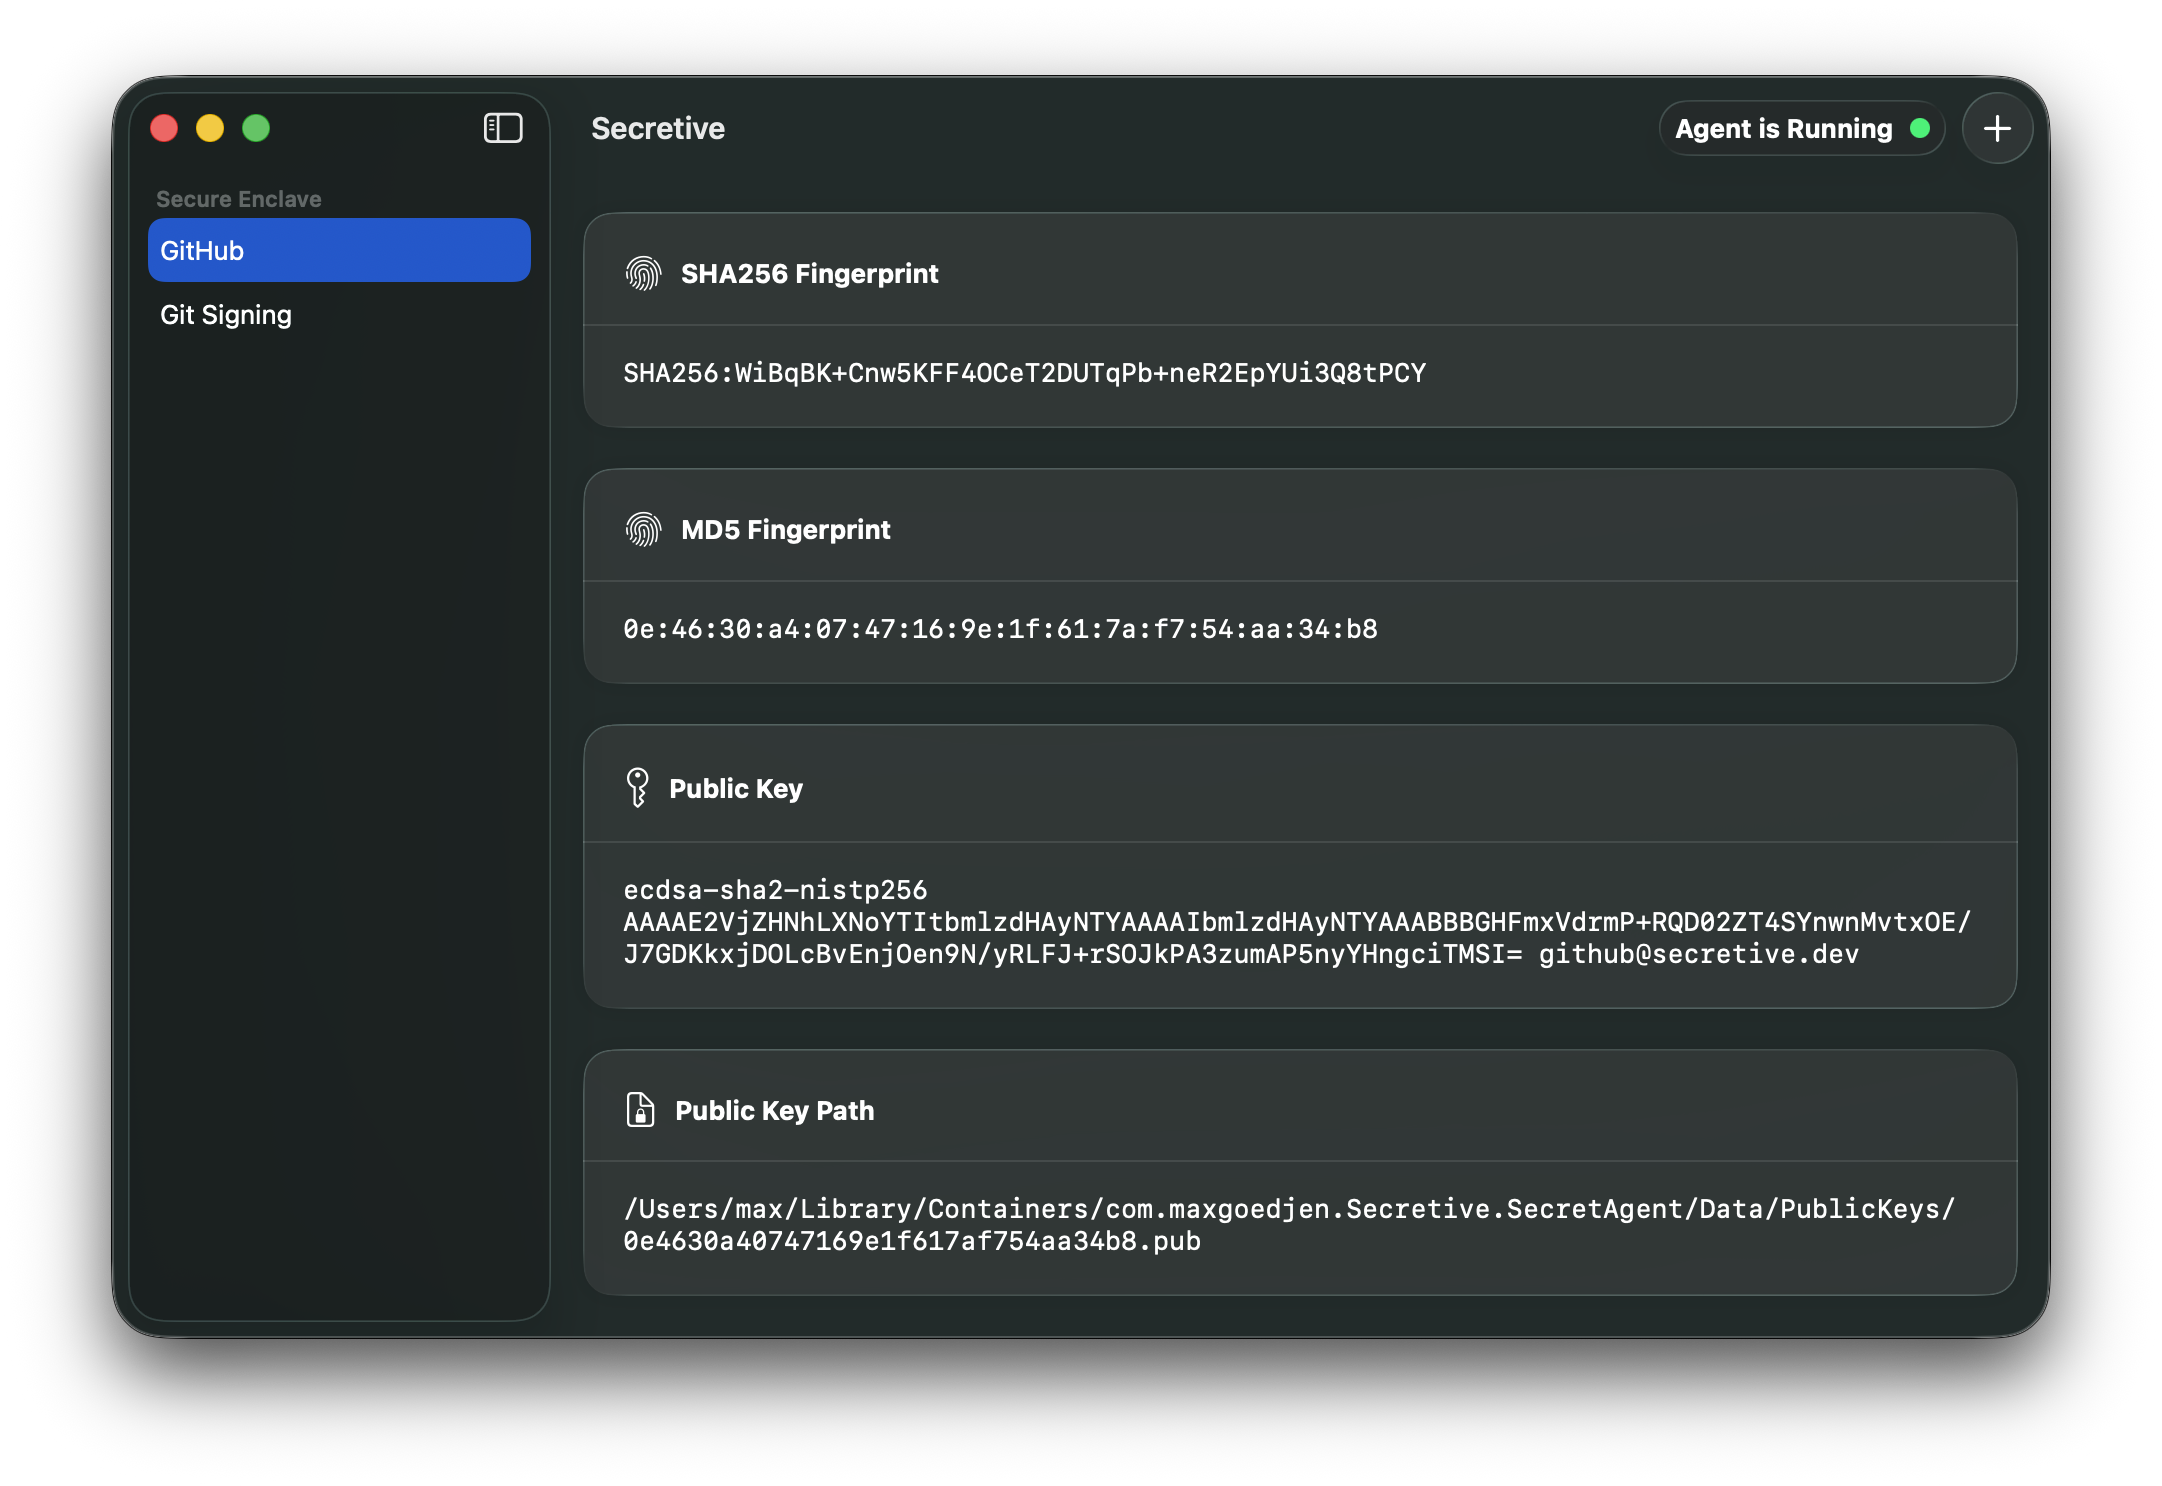 maxgoedjen/secretive
अपने SSH कुंजियों को अपने Mac के Secure Enclave से सुरक्षित करें
 shutdownrepo/smartbrute
एक्टिव डायरेक्टरी डोमेन सेवाओं के लिए पासवर्ड स्प्रेइंग और ब्रूटफोर्सिंग टूल
 matthart1983/essh
OpenSSH और tmux पर आधारित रिमोट शेल जो कनेक्शन ड्रॉप होने पर भी बने रहते हैं। टर्मिनल UI में कनेक्शन और सत्र प्रबंधित करें।
 joshuavanderpoll/cve-2025-69985
# CVE-2025-69985 के लिए Python एक्सप्लॉइट जो FUXA SCADA सॉफ्टवेयर को लक्षित करता है। /api/runscript एंडपॉइंट पर निर्मित JSON पेलोड भेजकर प्रमाणीकरण…
 hackspeak/cve-2026-67279
MikroTrick MikroTik RouterOS SSH टेकओवर श्रृंखला (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट्स,…
 s3v3n-jg/cve-2026-76460
CVE-2026-76460 प्रमाणीकरण बायपास का अनुकरण करने वाली शैक्षिक Flask लैब, जिसमें असुरक्षित, सुरक्षित और सख्त मोड के साथ-साथ एक PoC एक्सप्लॉइट स्क्रिप्ट…
 tony102741/cve-2026-15469
# CVE-2026-15469 का परामर्श और तकनीकी विश्लेषण TP-Link Deco राउटरों में हार्ड-कोडेड RSA-512 मेश ग्रुप प्राइवेट की, जिसमें मूल कारण, प्रभाव, और…
 kajzingerakos/cve-2026-25253
CVE-2026-25253 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो OpenClaw में प्रमाणीकरण टोकन चोरी और क्रॉस-साइट WebSocket अपहरण के माध्यम से एक-क्लिक रिमोट…








