Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
smartbrute — एक्टिव डायरेक्टरी डोमेन सेवाओं के लिए पासवर्ड स्प्रेइंग और ब्रूटफोर्सिंग टूल | Kitploit

उपकरण/GitHubGitHub/shutdownrepo/smartbrute
पासवर्ड हमलेजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगप्रमाणीकरण
GitHubshutdownrepo/smartbrute

smartbrute

एक्टिव डायरेक्टरी डोमेन सेवाओं के लिए पासवर्ड स्प्रेइंग और ब्रूटफोर्सिंग टूल

रिपॉजिटरी देखें
38857712 साल पहलेKitploit द्वारा समीक्षित
साझा करें

विवरण

सक्रिय निर्देशिका डोमेन सेवाओं के लिए स्मार्ट पासवर्ड स्प्रेइंग और ब्रूटफोर्सिंग टूल।

⚠️ यह प्रोजेक्ट काम करता है। लेकिन गंदा कोडिंग इसे एक स्थिर उपकरण की तुलना में अधिक PoC बनाती है। मैं भविष्य में इसे फिर से लिख सकता हूँ या नहीं, लेकिन कम से कम आपके पास किसी भी प्रोटोकॉल पर ब्रूटफोर्स के साथ काम करने के लिए सब कुछ है। इसका ~10 वातावरणों में परीक्षण किया गया है, यह काम करता है 🤷‍♂️

मुख्य विशेषताएं

इस टूल का उपयोग सक्रिय निर्देशिका खातों के क्रेडेंशियल्स को ब्रूटफोर्स/स्प्रे करने के लिए किया जा सकता है। निम्नलिखित हमले समर्थित हैं, प्रत्येक हमले के अपने लाभ हैं:

  • SMB पर NTLM ब्रूटफोर्स: जब मान्य खाते मिलते हैं, तो उन्हें स्थानीय प्रशासनिक विशेषाधिकारों के लिए परीक्षण किया जाएगा।
  • LDAP पर NTLM ब्रूटफोर्स
  • केर्बेरोस प्री-ऑथेंटिकेशन ब्रूटफोर्स: यह सबसे तेज़ और छिपा हुआ तरीका है।
    • ट्रांसपोर्ट प्रोटोकॉल चुना जा सकता है: UDP या TCP। UDP सबसे तेज़ है लेकिन कभी-कभी त्रुटियाँ फेंकता है।
    • etype चुना जा सकता है: RC4, AES128, AES256। RC4 सबसे तेज़ है लेकिन AES128 और AES256 सबसे छिपे हुए हैं।

इस टूल से केवल पासवर्ड ही नहीं बल्कि अन्य रहस्य भी ब्रूटफोर्स किए जा सकते हैं।

  • NTLM पर ब्रूटफोर्स करते समय: NT हैश प्रयास किए जा सकते हैं।
  • केर्बेरोस पर ब्रूटफोर्स करते समय: RC4 कुंजियाँ (अर्थात NT हैश) प्रयास की जा सकती हैं।

जब मान्य खाते मिलते हैं:

  • उन्हें neo4j डेटाबेस (BloodHound द्वारा उपयोग किया जाता है) में owned के रूप में सेट किया जा सकता है
  • neo4j का उपयोग करते समय, डोमेन प्रशासकों तक के पथ पर स्थित owned उपयोगकर्ताओं को हाइलाइट किया जाएगा

इस टूल का उपयोग विभिन्न परिदृश्यों के लिए दो अलग-अलग मोड में किया जा सकता है: smart या brute।

स्मार्ट मोड

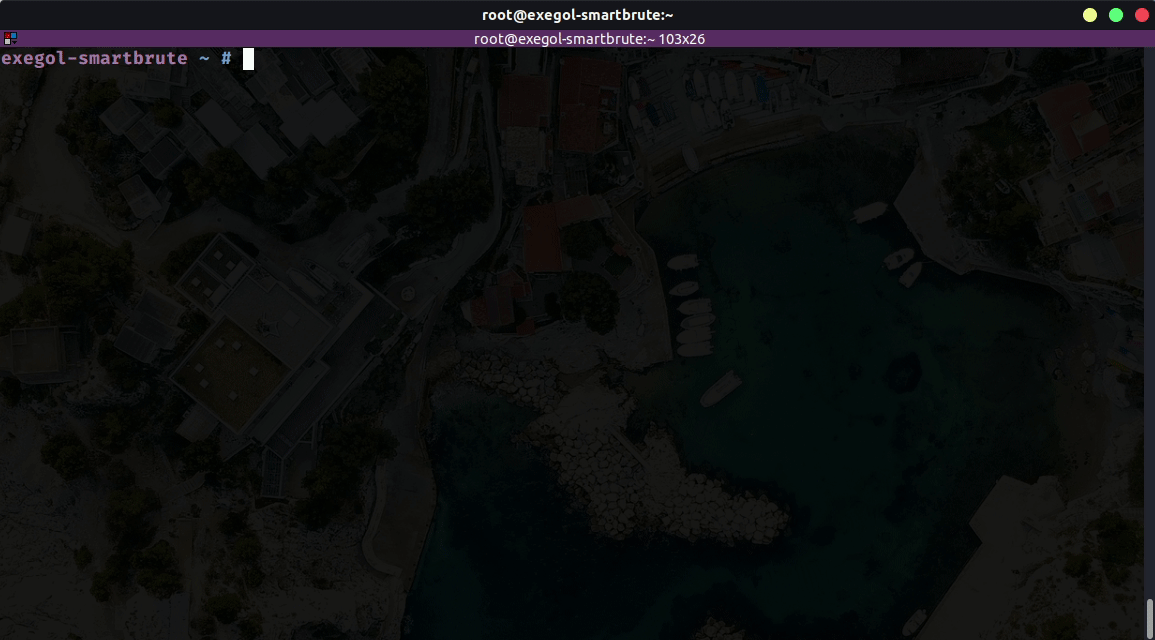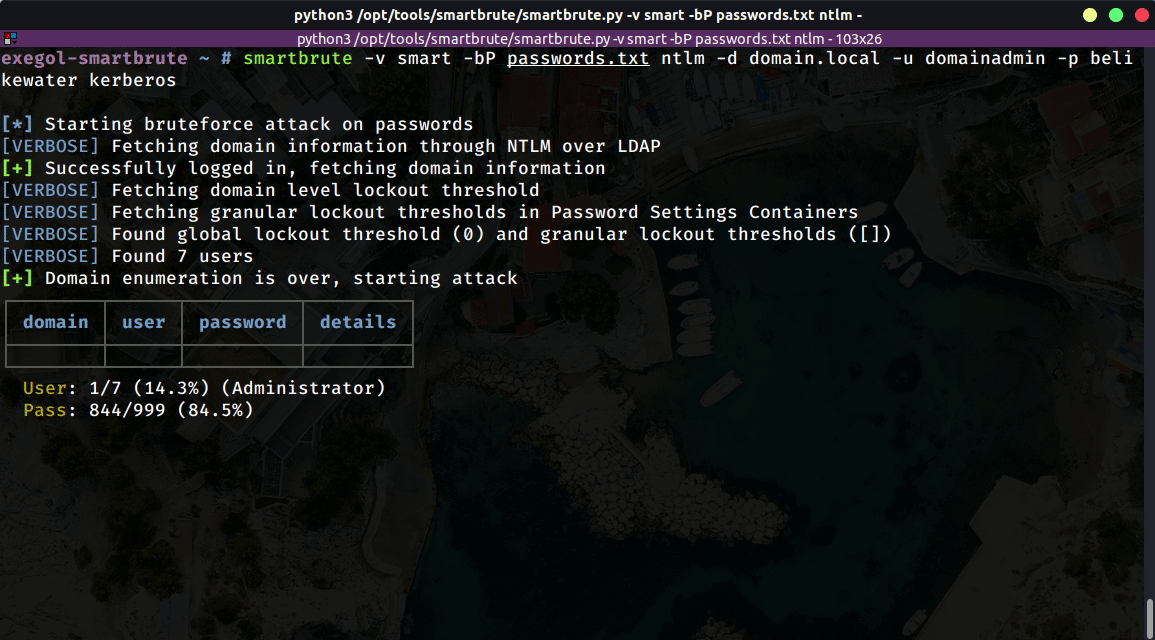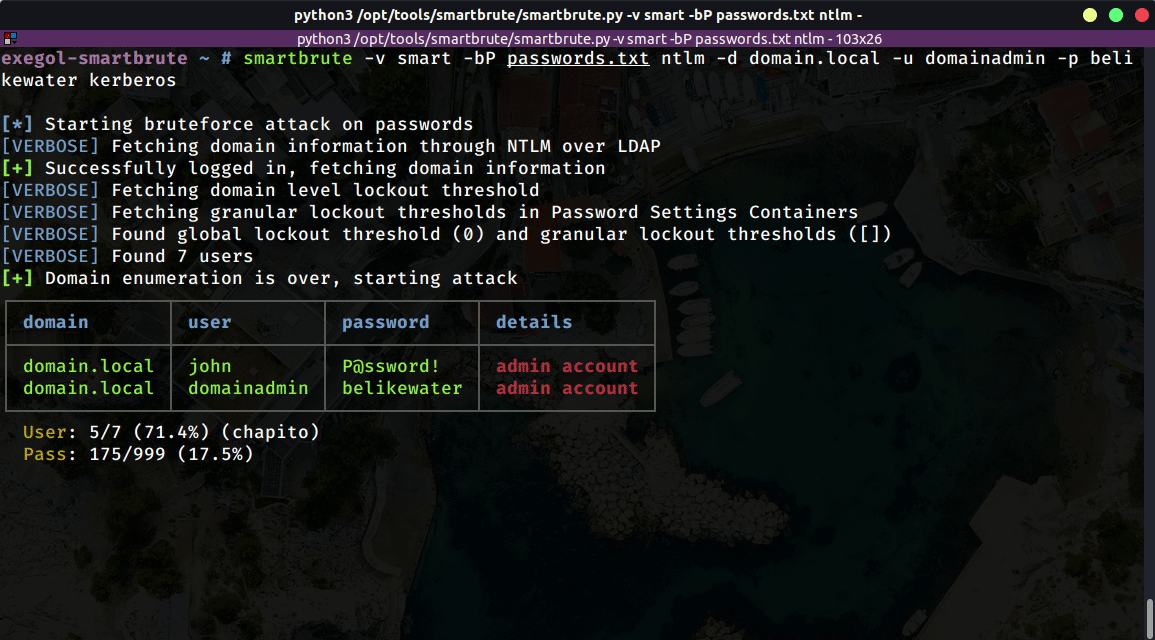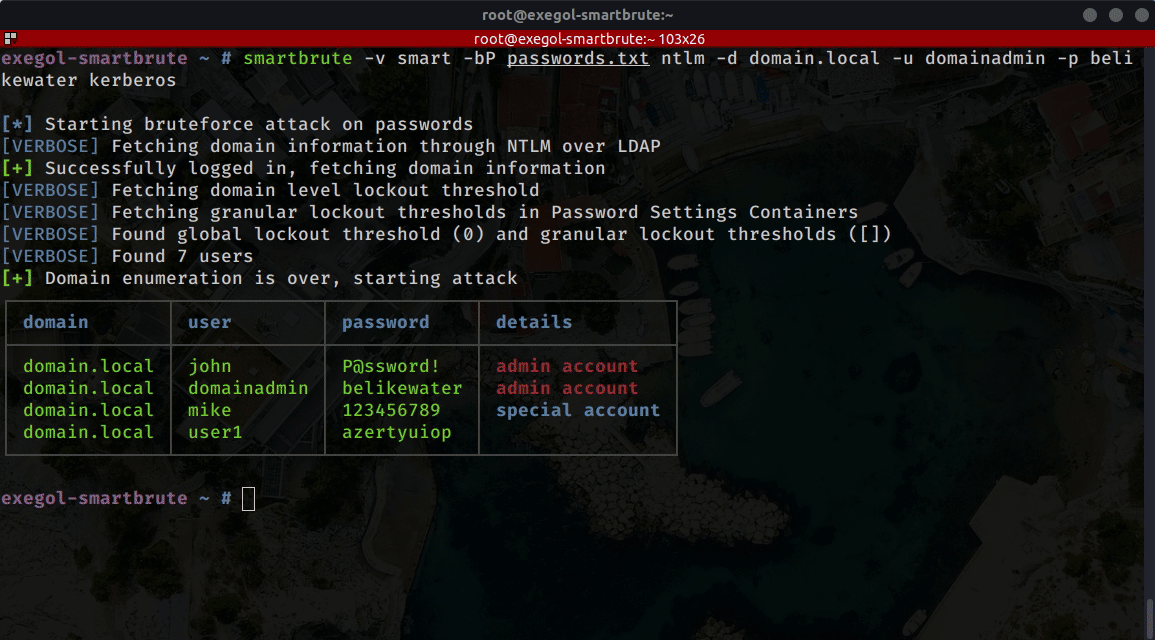
इस मोड का उपयोग ब्रूटफोर्स करते समय किसी खाते को लॉक न करने के लिए किया जा सकता है:

  • सक्रिय निर्देशिका से सक्षम उपयोगकर्ताओं को प्राप्त करना
  • प्रत्येक उपयोगकर्ता के लिए बैड पासवर्ड काउंट प्राप्त करना
  • लॉकआउट नीतियाँ प्राप्त करना (वैश्विक नीति और पासवर्ड सेटिंग्स ऑब्जेक्ट्स में सेट की गई ग्रैन्यूलर नीतियाँ)। Nota bene: PSO को समूहों पर लागू किया जा सकता है, टूल उन समूहों के सभी सदस्यों को पुनरावर्ती रूप से सूचीबद्ध करता है और प्रत्येक उपयोगकर्ता के लिए उपयुक्त लॉकआउट थ्रेशोल्ड सेट करता है।
  • प्राप्त जानकारी के अनुसार उपयोगकर्ताओं को ब्रूटफोर्स करना (अर्थात बैड पासवर्ड काउंट को लॉकआउट थ्रेशोल्ड से नीचे रखना। एक सुरक्षा मार्जिन सेट किया जा सकता है)।

पहली LDAP गणना होने के लिए, इस मोड को कम-विशेषाधिकार वाले उपयोगकर्ता क्रेडेंशियल्स के ज्ञान की आवश्यकता होती है। निम्नलिखित प्रमाणीकरण समर्थित हैं:

  • (NTLM) क्लियरटेक्स्ट पासवर्ड
  • (NTLM) पास-द-हैश
  • (केर्बेरोस) क्लियरटेक्स्ट पासवर्ड
  • (केर्बेरोस) पास-द-की / ओवरपास-द-हैश
  • (केर्बेरोस) पास-द-कैश (एक प्रकार का पास-द-टिकट)

कुछ भी ब्रूटफोर्स करने से पहले, यह मोड विशेष समूहों (प्रशासक, डोमेन प्रशासक, एंटरप्राइज़ की प्रशासक, और कई अन्य) के सदस्यों को भी पुनरावर्ती रूप से प्राप्त करता है। जब मान्य क्रेडेंशियल मिलते हैं, यदि खाता उन सदस्यों का हिस्सा है, तो इसे हाइलाइट किया जाएगा।

स्मार्ट मोड में, ब्रूटफोर्स को छोड़ा भी जा सकता है ताकि केवल प्राप्त उपयोगकर्ता या पासवर्ड नीतियाँ दिखाई जाएँ।
ब्रूट मोड

brute मोड को कम-विशेषाधिकार वाले उपयोगकर्ता क्रेडेंशियल्स के पूर्व ज्ञान की आवश्यकता नहीं होती है, लेकिन इसमें smart मोड जैसी सुरक्षा सुविधाएँ नहीं होती हैं। यह मोड प्रभावी रूप से खातों को लॉक कर सकता है। इस मोड में, एक उपयोगकर्ता नाम (या उपयोगकर्ता नामों की सूची) प्रदान करनी होती है।
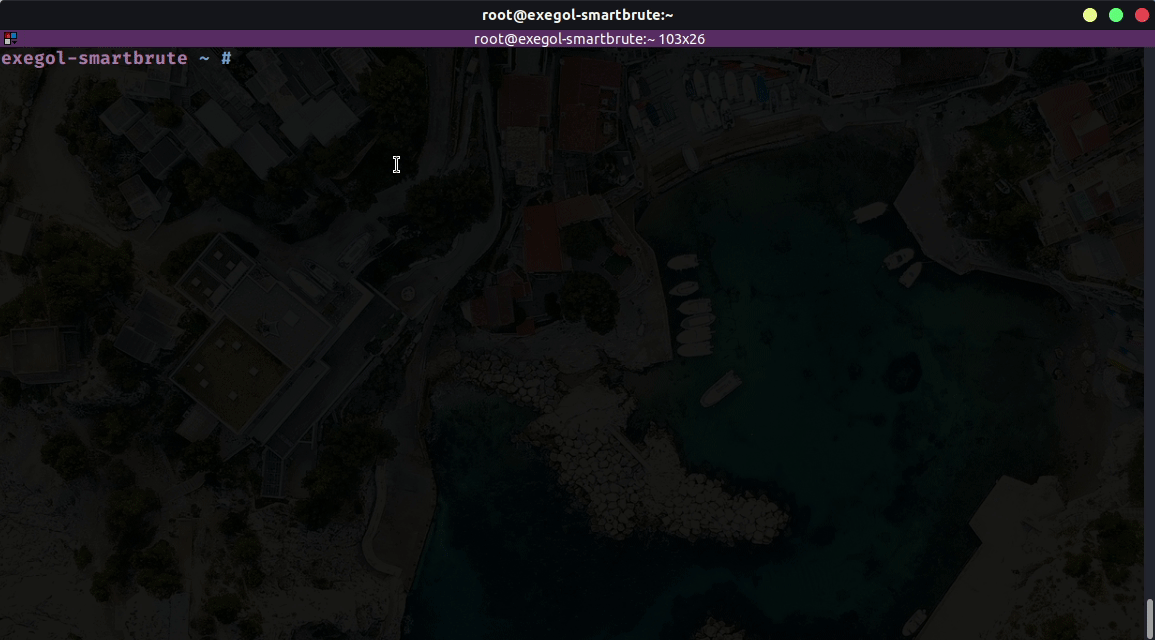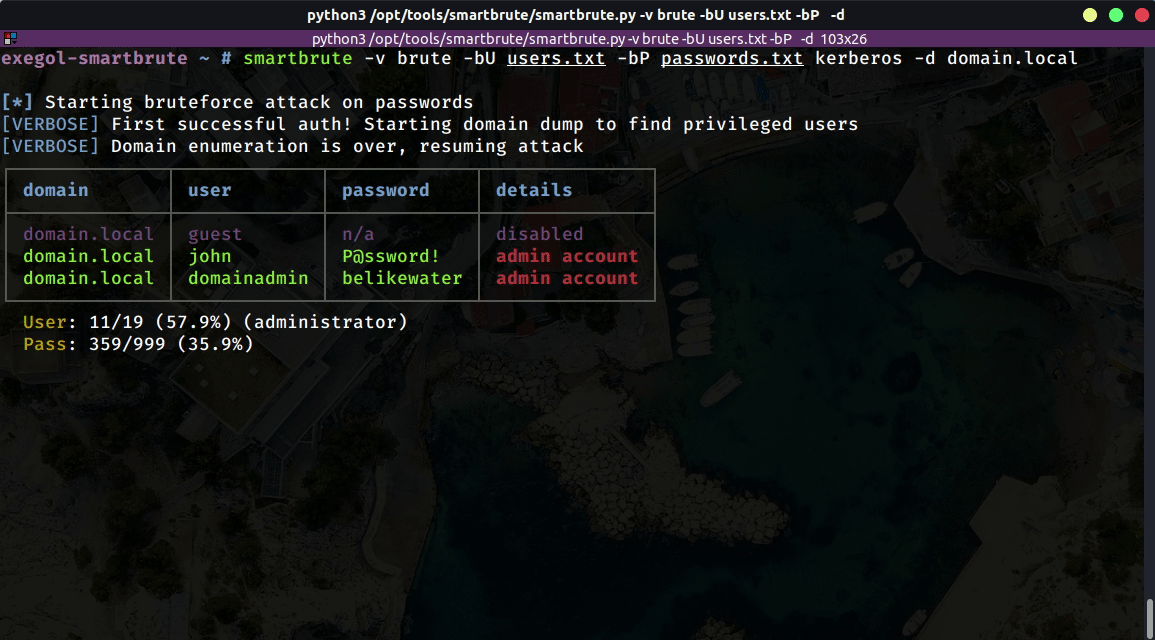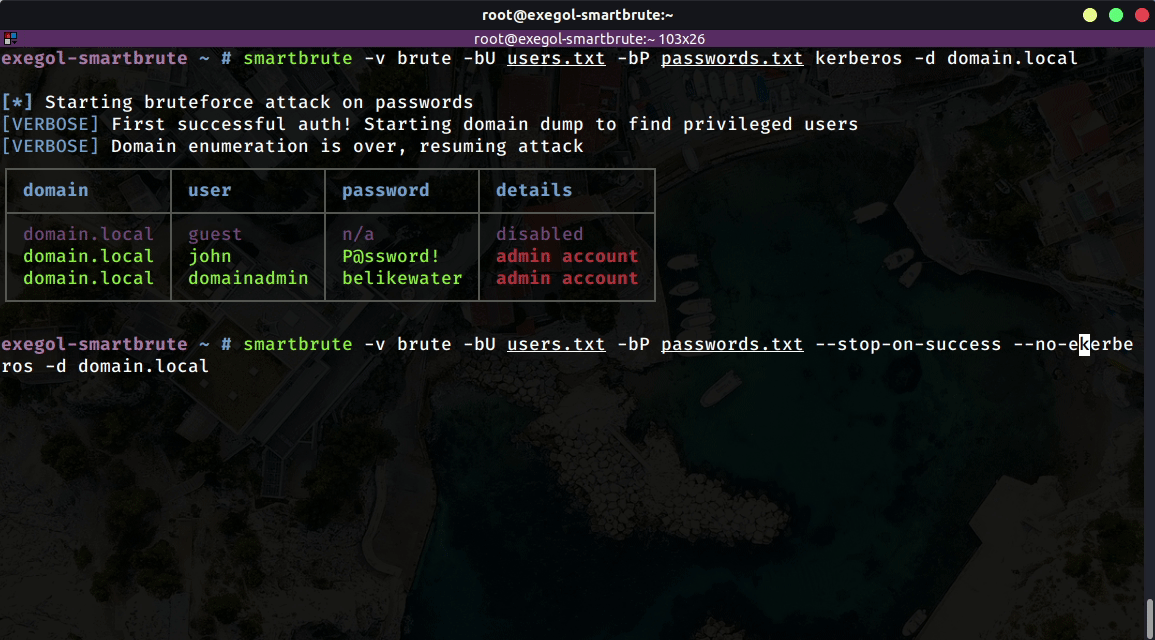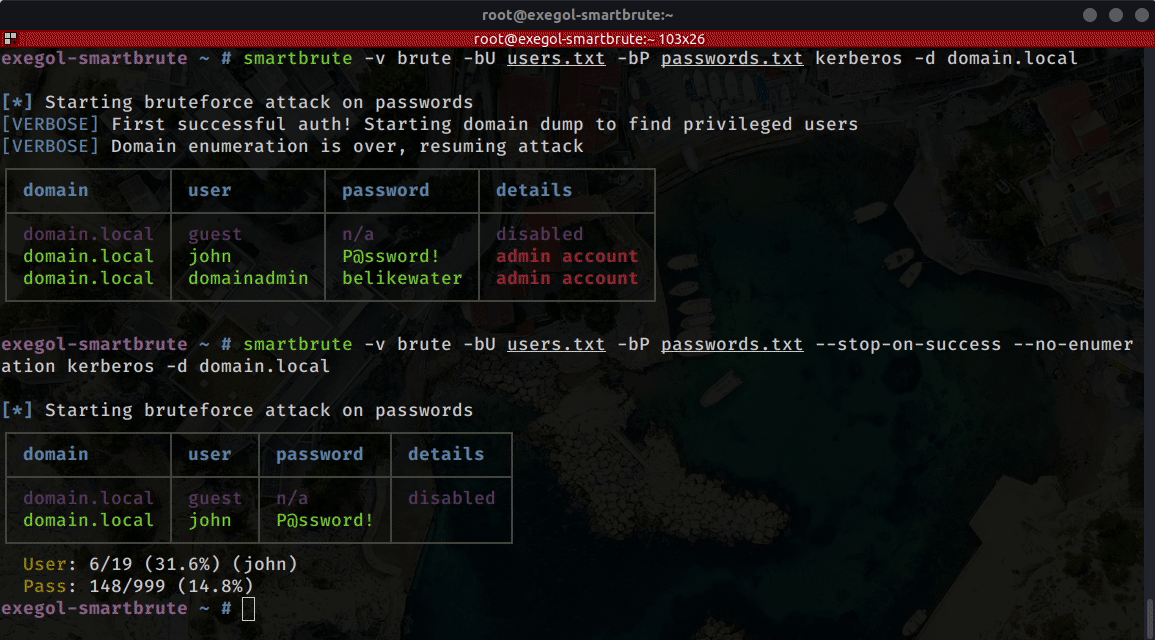
  • जब उपयोगकर्ता नाम और पासवर्ड/हैश दोनों की सूचियाँ प्रदान की जाती हैं, तो ब्रूटफोर्स पंक्ति दर पंक्ति संचालित किया जा सकता है
  • पहली सफल ब्रूटफोर्स प्रमाणीकरण पर, टूल विशेष समूहों (प्रशासक, डोमेन प्रशासक, एंटरप्राइज़ की प्रशासक, और कई अन्य) के सदस्यों को पुनरावर्ती रूप से (LDAP का उपयोग करके) प्राप्त करेगा। जब मान्य क्रेडेंशियल मिलते हैं, यदि खाता उन सदस्यों का हिस्सा है, तो इसे हाइलाइट किया जाएगा।
  • ब्रूटफोर्स को तब रोका जा सकता है जब कोई मान्य खाता मिल जाता है

उपयोग

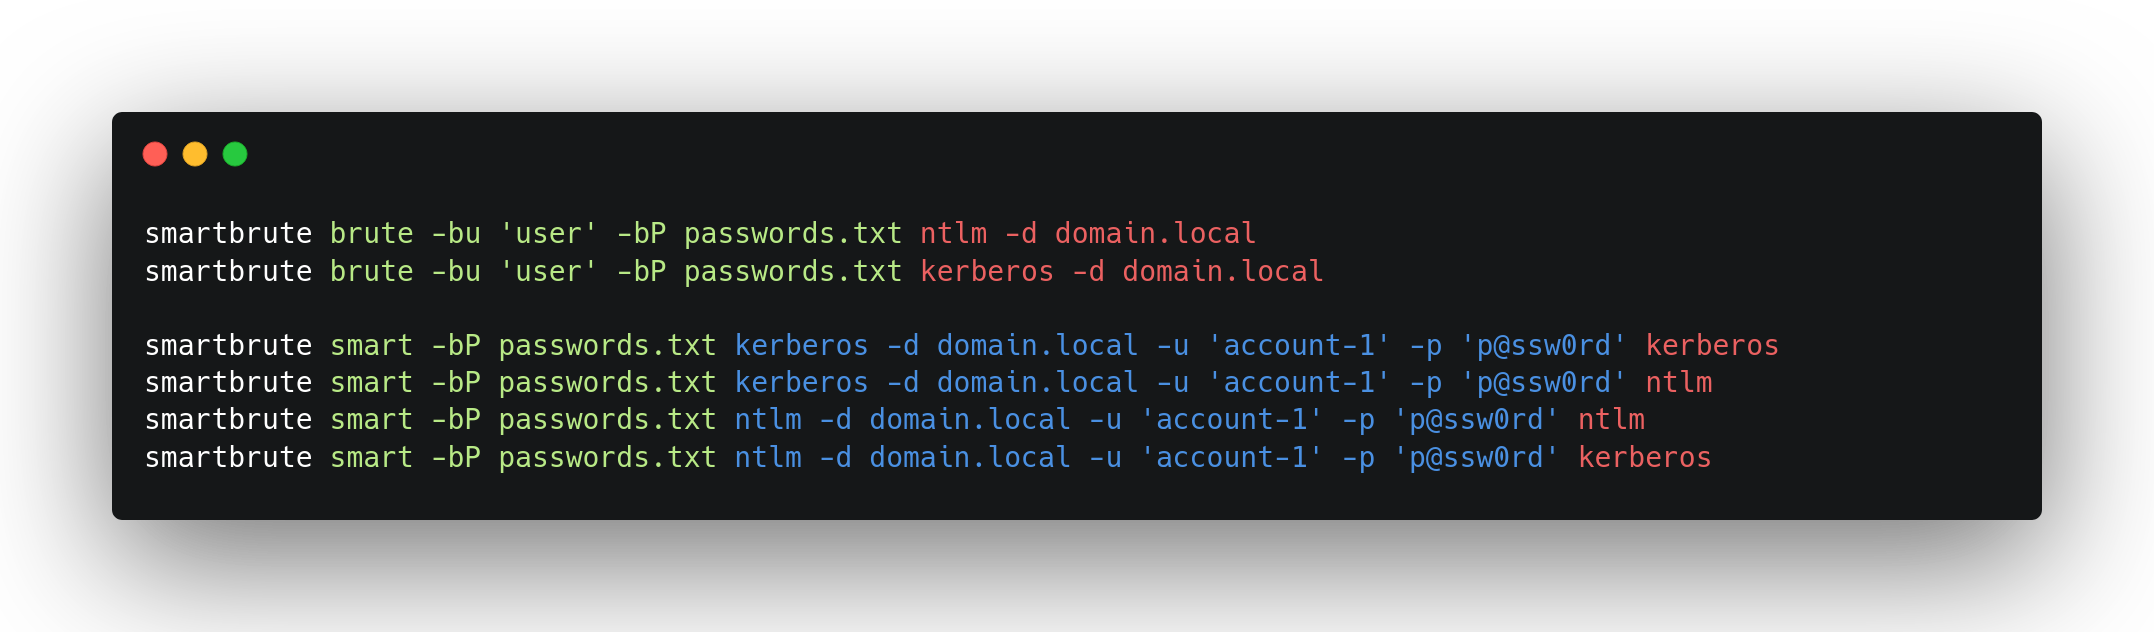
यह टूल अपने उपयोगकर्ताओं को जो हो रहा है उस पर सबसे अधिक नियंत्रण देने के लिए डिज़ाइन किया गया है। इससे एक जटिल (जटिल नहीं, अंतर है) उपयोग होता है। यह टूल कई उप-पार्सरों के आसपास बनाया गया है जो निम्नलिखित तरीके से आवंटित किए गए हैं (निम्नलिखित ग्राफ और चित्र देखें)।
योगदान

पुल रिक्वेस्ट का स्वागत है। यदि आप अन्य सुविधाएँ जोड़ना चाहते हैं तो बेझिझक एक इश्यू खोलें।

क्रेडिट और धन्यवाद

यह टूल और इसका कोड निम्नलिखित से प्रेरित/आधारित था:

  • impacket
  • sprayhound
  • crackmapexec
  • kerbrute और pykerbrute
  • और संभवतः अप्रत्यक्ष रूप से कई और

हम उन सभी योगदानकर्ताओं को धन्यवाद देते हैं जो इन परियोजनाओं के पीछे हैं।

मीम्स

और अब, यहाँ मीम्स का एक संग्रह है जो इस टूल की भावना को पूरी तरह से दर्शाता है (योगदान करने के लिए स्वतंत्र महसूस करें)
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →