
 #1
REST, SOAP, और GraphQL APIs की सुरक्षा का मूल्यांकन करने के उपकरण।
Kitploit अनुशंसित

 projectdiscovery/nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
 chaitin/safeline
स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
 usestrix/strix
आपके ऐप की कमज़ोरियों को खोजने और ठीक करने के लिए ओपन-सोर्स AI पेनेट्रेशन टेस्टिंग टूल।
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
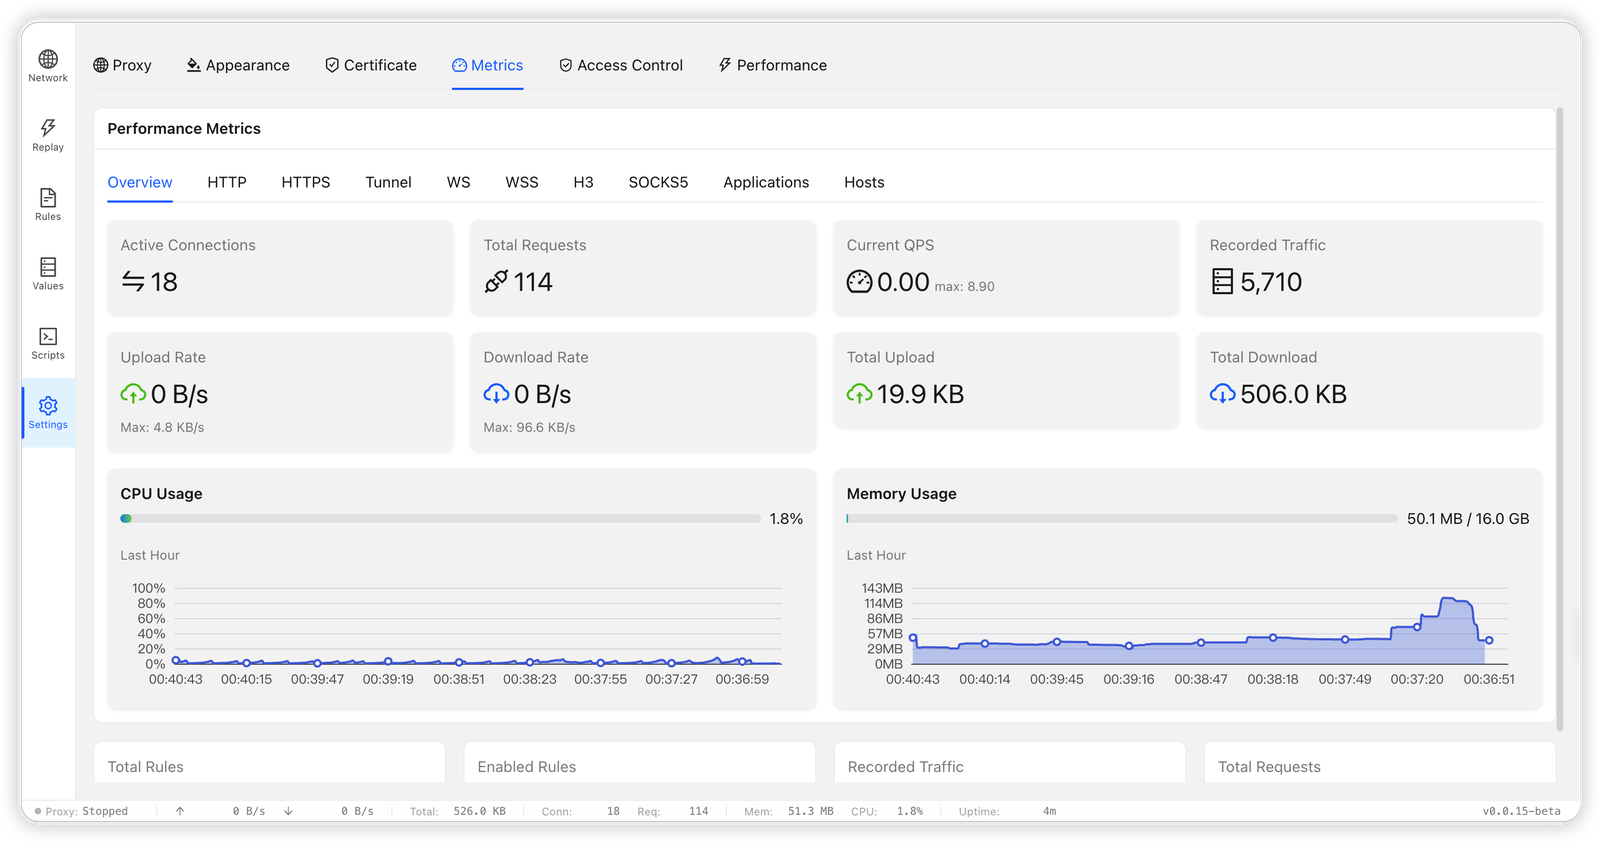 bifrost-proxy/bifrost
Rust में उच्च-प्रदर्शन HTTP/HTTPS/SOCKS5 MITM प्रॉक्सी, जिसमें TLS इंटरसेप्शन, नियम-आधारित अनुरोध पुनर्लेखन, ट्रैफ़िक कैप्चर, ब्रेकपॉइंट, स्क्रिप्ट…
 ffuf/ffuf
Go में लिखा गया तेज़ वेब फ़ज़र
 projectdiscovery/katana
एक अगली पीढ़ी का क्रॉलिंग और स्पाइडरिंग फ्रेमवर्क।
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 spectolabs/hoverfly
डेवलपर्स और परीक्षकों के लिए हल्का सेवा आभासीकरण / API सिमुलेशन / API मॉकिंग टूल
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 sevdakhidirova/cve-2025-32375-poc
BentoML में CVE-2025-32375 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो प्रभावित डिप्लॉयमेंट्स के विरुद्ध भेद्यता को प्रदर्शित और मान्य करता है।
 akha-security/akca
Go में साक्ष्य-उन्मुख DAST स्कैनर जो वेब ऐप्स और APIs को क्रॉल करता है, फिर पुनः चलाने योग्य प्रमाण के साथ अनुकूली SQLi, XSS, RCE, SSRF, और…
 forefy/reburp
एक Burp Suite एक्सटेंशन जो पूर्ण Montoya API को एक स्थानीय REST API के रूप में उजागर करता है, Swagger UI के साथ
 mobsf/mobile-security-framework-mobsf
Android, iOS और Windows के लिए स्वचालित मोबाइल एप्लिकेशन सुरक्षा परीक्षण ढांचा। CI/CD एकीकरण के साथ स्थैतिक और गतिशील विश्लेषण, मैलवेयर पहचान और API…
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 wapiti-scanner/wapiti
Python3 में लिखा गया वेब भेद्यता स्कैनर
 ticarpi/jwt_tool
:snake: JSON Web Tokens के परीक्षण, समायोजन और क्रैकिंग के लिए एक टूलकिट





