
 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
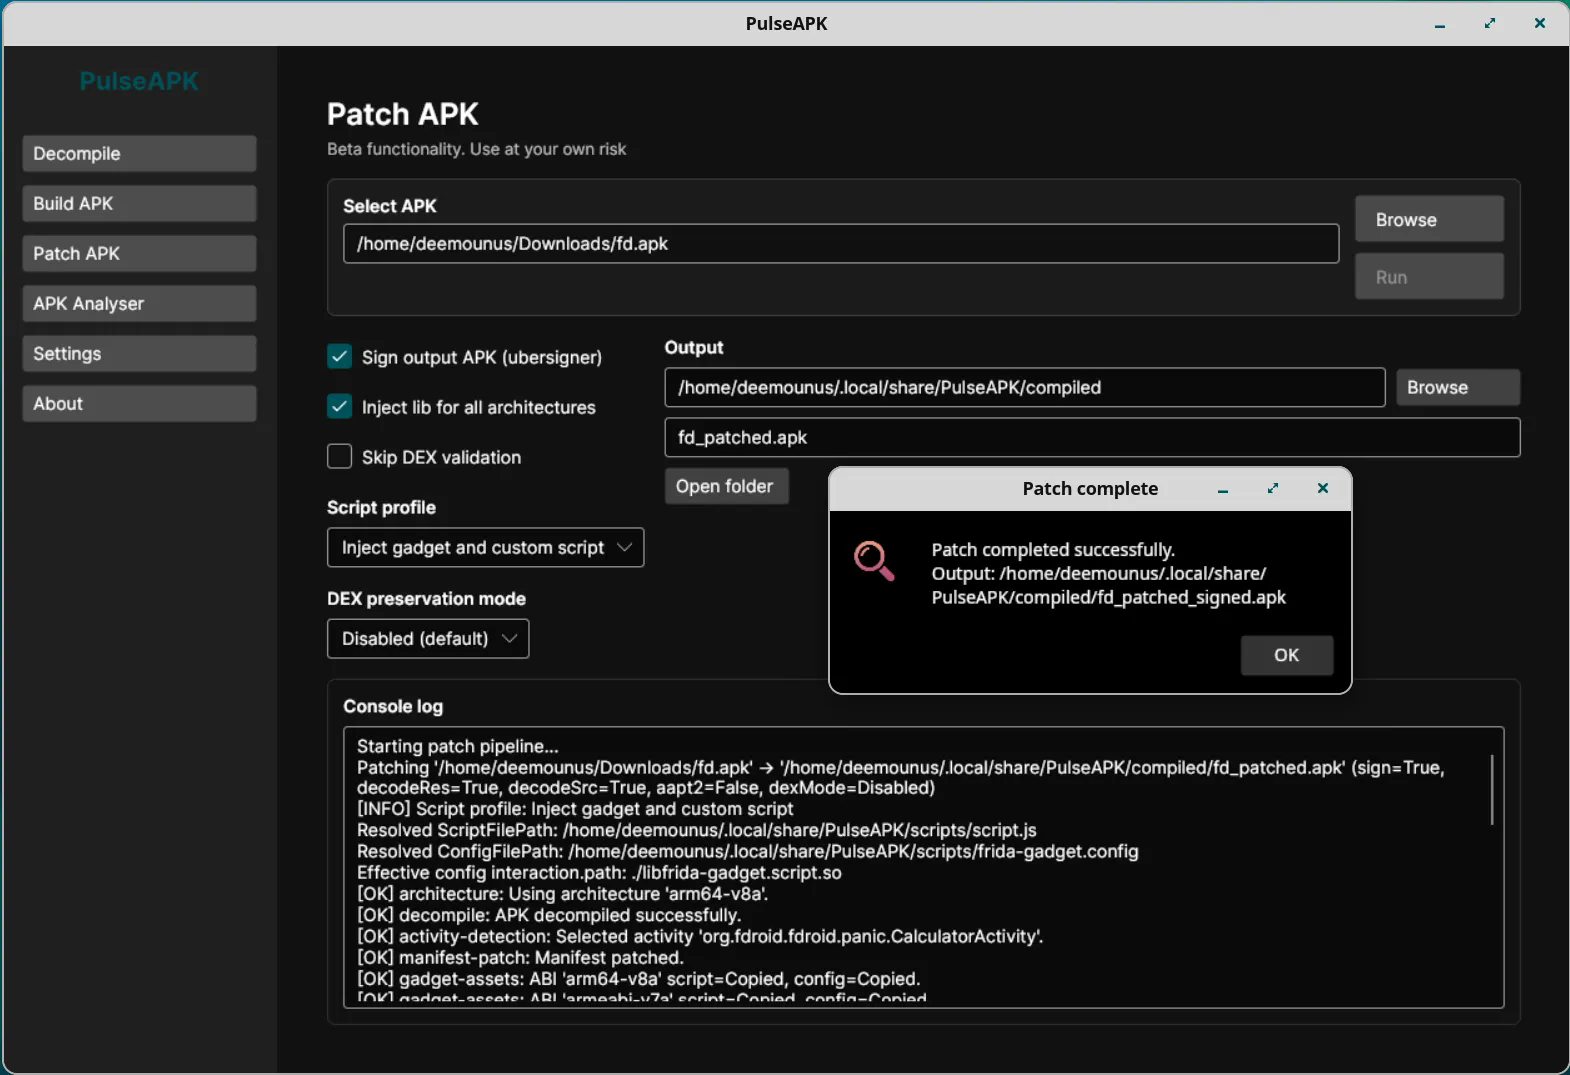
 deemoun/pulseapk-core
PulseAPK Core: क्रॉस-प्लेटफ़ॉर्म APK फ़ाइलों के साथ काम करने के लिए उपकरण: डीकंपलेशन, विश्लेषण, बिल्डिंग
 timwr/cve-2019-2215
एंड्रॉइड कर्नेल विशेषाधिकार वृद्धि शोषण CVE-2019-2215 के लिए, जो बाइंडर ड्राइवर में उपयोग के बाद मुक्त किए जाने की कमजोरी के माध्यम से रूट एक्सेस…
 laginimaineb/cve-2014-7920-7921
CVE-2014-7920 और CVE-2014-7921 के लिए exploit code - mediaserver में code-exec Android 5.1 तक
 android-rooting-tools/libpingpong_exploit
CVE-2015-3636 एक्सप्लॉइट
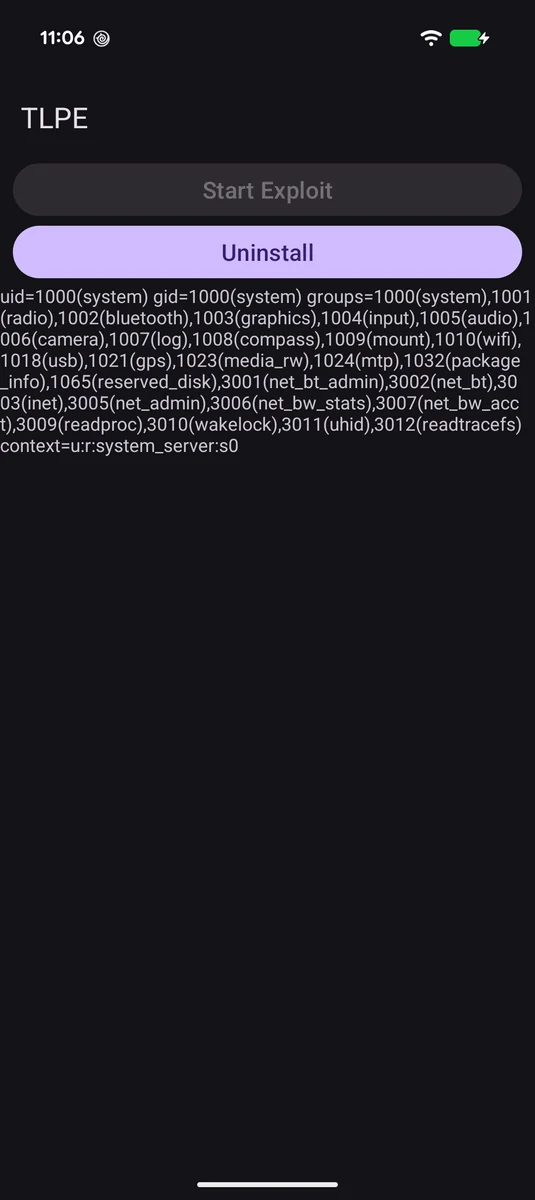 supersonic/tlpe
CVE-2026-49881, Android 17 की Telecom सेवा में असुरक्षित कॉन्टेक्स्ट निर्माण का उपयोग करके एक अपविलेज्ड ऐप से UID 1000 system_server के रूप में…
 nightwatchcybersecurity/truegaze
एंड्रॉइड/आईओएस ऐप्स के लिए स्थैतिक विश्लेषण उपकरण जो स्रोत कोड के बाहर सुरक्षा मुद्दों पर ध्यान केंद्रित करता है
 aau-network-security/hostage
निम्न अंतःक्रिया मोबाइल हनीपॉट
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499 का उपयोग करके अपने Galaxy को रूट करें
 michalbednarski/thelastbundlemismatch
CVE-2023-45777 के लिए राइटअप और एक्सप्लॉइट, Android 13 पर AccountManagerService के अंदर Intent सत्यापन को बायपास करना, "Lazy Bundle" शमन के बावजूद
 alterakey/trueseeing
गैर-डीकंपाइलिंग iOS/Android ऐप भेद्यता स्कैनर (DC25 डेमो लैब, CB17)
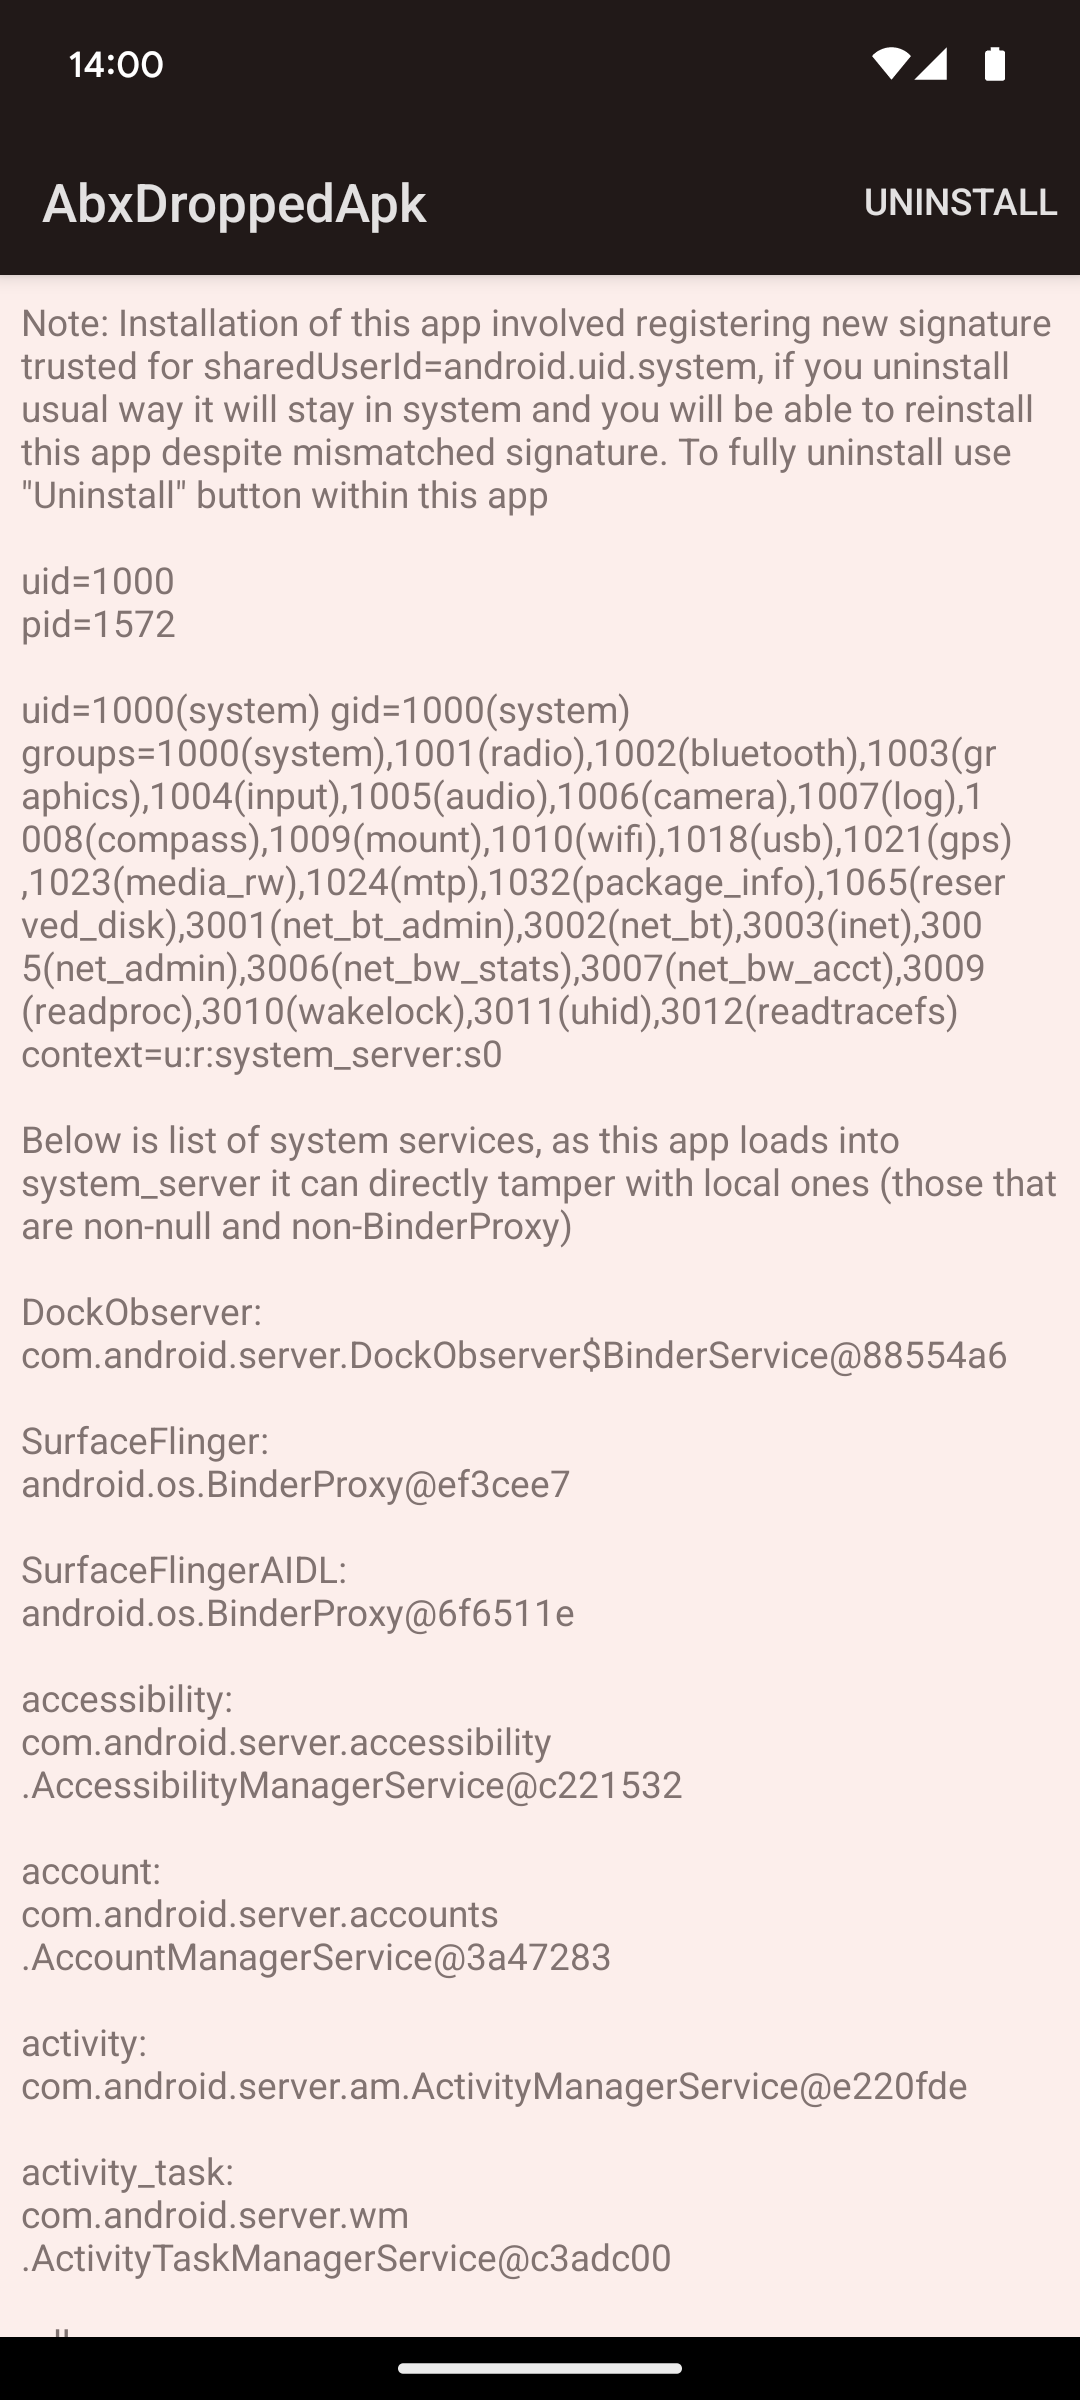 michalbednarski/abxoverflow
CVE-2024-34740 के लिए राइटअप और एक्सप्लॉइट — Android के BinaryXmlSerializer में इंटीजर ओवरफ्लो से system_server फ़ाइल राइट और फिर सामान्य इंस्टॉल किए…
 federicodotta/ghidra2frida
Ghidra एक्सटेंशन जो Frida के माध्यम से स्थैतिक और गतिशील विश्लेषण को जोड़ता है, जिससे Windows, macOS, Linux, iOS, Android और QNX पर बाइनरी रिवर्स…
 metaredteam/rtx-cve-2023-45779
Android APEX key reuse vulnerability के लिए प्रूफ-ऑफ-कॉन्सेप्ट कोड
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - ADB वायरलेस पारस्परिक प्रमाणीकरण बायपास PoC
 commando-x/vuln-bank-mobile
एक जानबूझकर कमजोर मोबाइल बैंकिंग एप्लिकेशन जो मोबाइल सुरक्षा परीक्षण का अभ्यास करने के लिए डिज़ाइन किया गया है। इसमें वास्तविक दुनिया के अनुप्रयोगों…
 nccgroup/assethook
Android के AssetManager के लिए LD_PRELOAD जादू
 mailinneberg/broadpwn
Broadpwn बग (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434 के लिए एक्सप्लॉइट, Android mediaserver में एक बफर ओवरफ्लो, जो क्राफ्टेड मीडिया फ़ाइल के माध्यम से मनमाना कोड निष्पादन सक्षम बनाता है।








