
 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 swdunlop/andbug
एंड्रॉइड डाल्विक वीएम के लिए स्क्रिप्टेबल डिबगर जो JDWP/DDM इंटरफेस का उपयोग करके विधियों को हुक करता है, प्रक्रिया स्थिति का निरीक्षण करता है, और…
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 foundryzero/binder-trace
बाइंडर ट्रेस एंड्रॉइड बाइंडर संदेशों को इंटरसेप्ट करने और पार्स करने के लिए एक टूल है। इसे "बाइंडर के लिए वायरशार्क" समझें।
 ucsb-seclab/difuze
लिनक्स कर्नेल ड्राइवरों के लिए फ़ज़र
 ucsb-seclab/bootstomp
बूटस्टॉम्प: एक बूटलोडर भेद्यता खोजक
 sterrasec/apk-medit
डीबग करने योग्य APK पर बिना रूट और NDK के मेमोरी खोज और पैच टूल
 northbit/metaphor
Metaphor - ASLR बायपास के साथ Stagefright
 theqmaks/phantom-frida
स्रोत से एंटी-डिटेक्शन Frida सर्वर बनाएं। 16 डिटेक्शन वेक्टर को कवर करने वाले ~90 पैच, यादृच्छिक नामों के साथ साप्ताहिक स्वचालित बिल्ड।
 0x1ca3/adbnet
एक उपकरण जो आपको दुनिया भर में कमजोर एंड्रॉइड उपकरणों की खोज करने और उनका शोषण करने की अनुमति देता है।
 dosomder/iovyroot
CVE-2015-1805 रूट टूल
 sslab-gatech/avpass
एंड्रॉइड मैलवेयर डिटेक्शन सिस्टम को लीक और बायपास करने का उपकरण
 fuzzysecurity/fermion
फर्मियन, फ्रिडा और मोनाको के लिए एक इलेक्ट्रॉन रैपर।
 pranshuchittora/simvyn
एजेंटों और मनुष्यों के लिए यूनिवर्सल मोबाइल डेवटूल - एक ही डैशबोर्ड और CLI से iOS सिमुलेटर, Android एमुलेटर और वास्तविक उपकरणों को नियंत्रित करें
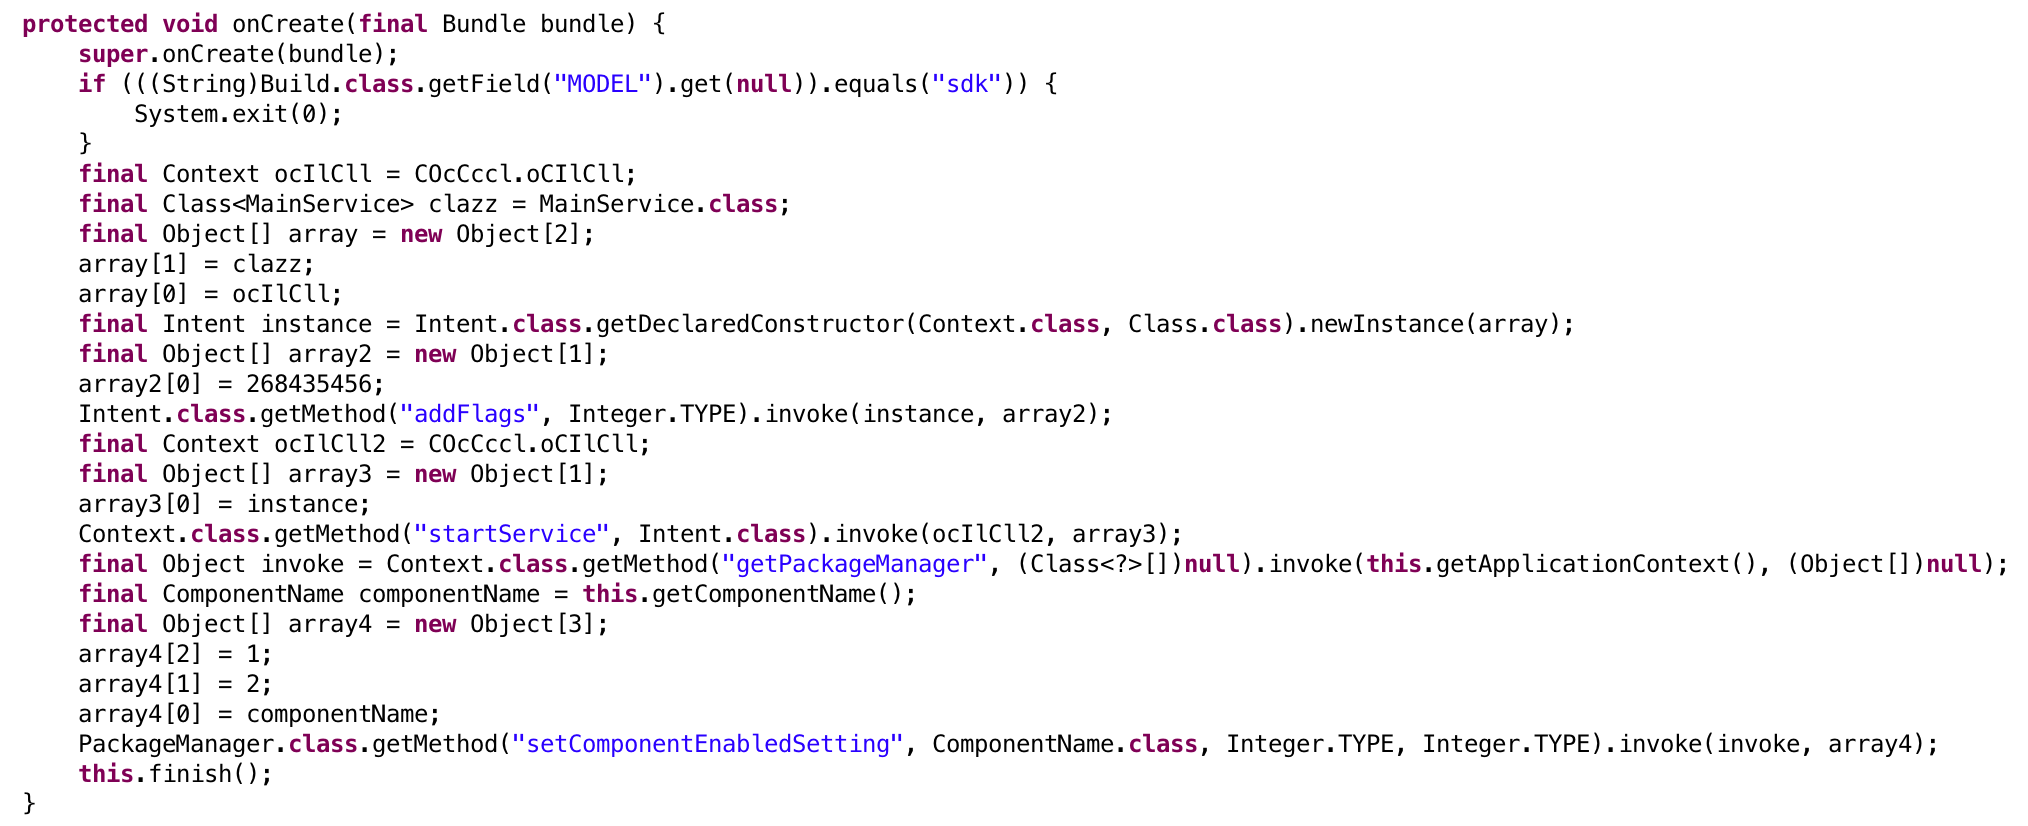 calebfenton/dex-oracle
एक पैटर्न-आधारित Dalvik डीऑबफस्केटर जो शब्दार्थ विश्लेषण को बेहतर बनाने के लिए सीमित निष्पादन का उपयोग करता है
 gvcoder09/nodpi4android
Android proxy app that circumvents Deep Packet Inspection censorship by fragmenting TLS ClientHello packets and rewriting the TLS version to restore…
 x-spy/cve-2026-43499-popsicle
CVE-2026-43499 Implementation for 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
 droidefense/engine
Droidefense: उन्नत एंड्रॉइड मैलवेयर विश्लेषण ढांचा
 davidbuchanan314/nxloader
मेरा पहला एंड्रॉइड ऐप: स्टॉक एंड्रॉइड से Fusée Gelée पेलोड लॉन्च करें (CVE-2018-6242)








