
 #1
प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।
Kitploit अनुशंसित

 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 ioactive/i-know-where-your-page-lives
मुझे पता है तुम्हारा पेज कहाँ रहता है: नवीनतम Windows 10 कर्नेल को डिरैंडमाइज़ करना - ZeroNights 2016
 rasta-mouse/process-inject-kit
Cobalt Strike के Process Inject Kit का पोर्ट
 mitre/brawl-public-game-001
एक BRAWL स्वचालित प्रतिद्वंद्वी अनुकरण अभ्यास से डेटा
 sh0ckfr/lockbit3.0-mpclient-defender-poc
# Lockbit3.0 Microsoft Defender MpClient.dll DLL हाईजैकिंग PoC
 thebabush/llvm-jutsu
उंगली गिनती के माध्यम से एंटी-एलएलएम अस्पष्टीकरण
 promptfoo/modelaudit
AI/ML मॉडल फ़ाइलों के लिए सुरक्षा स्कैनर। परिनियोजन से पहले दुर्भावनापूर्ण कोड, बैकडोर और कमज़ोरियों का पता लगाता है।
 santanderai/autoguardrails
संरेखण-अनुसंधान स्कैफोल्ड (ऑटोरिसर्च-शैली) LLM गार्डरेल्स के लिए: एकल policy.md सतह पर खोजें
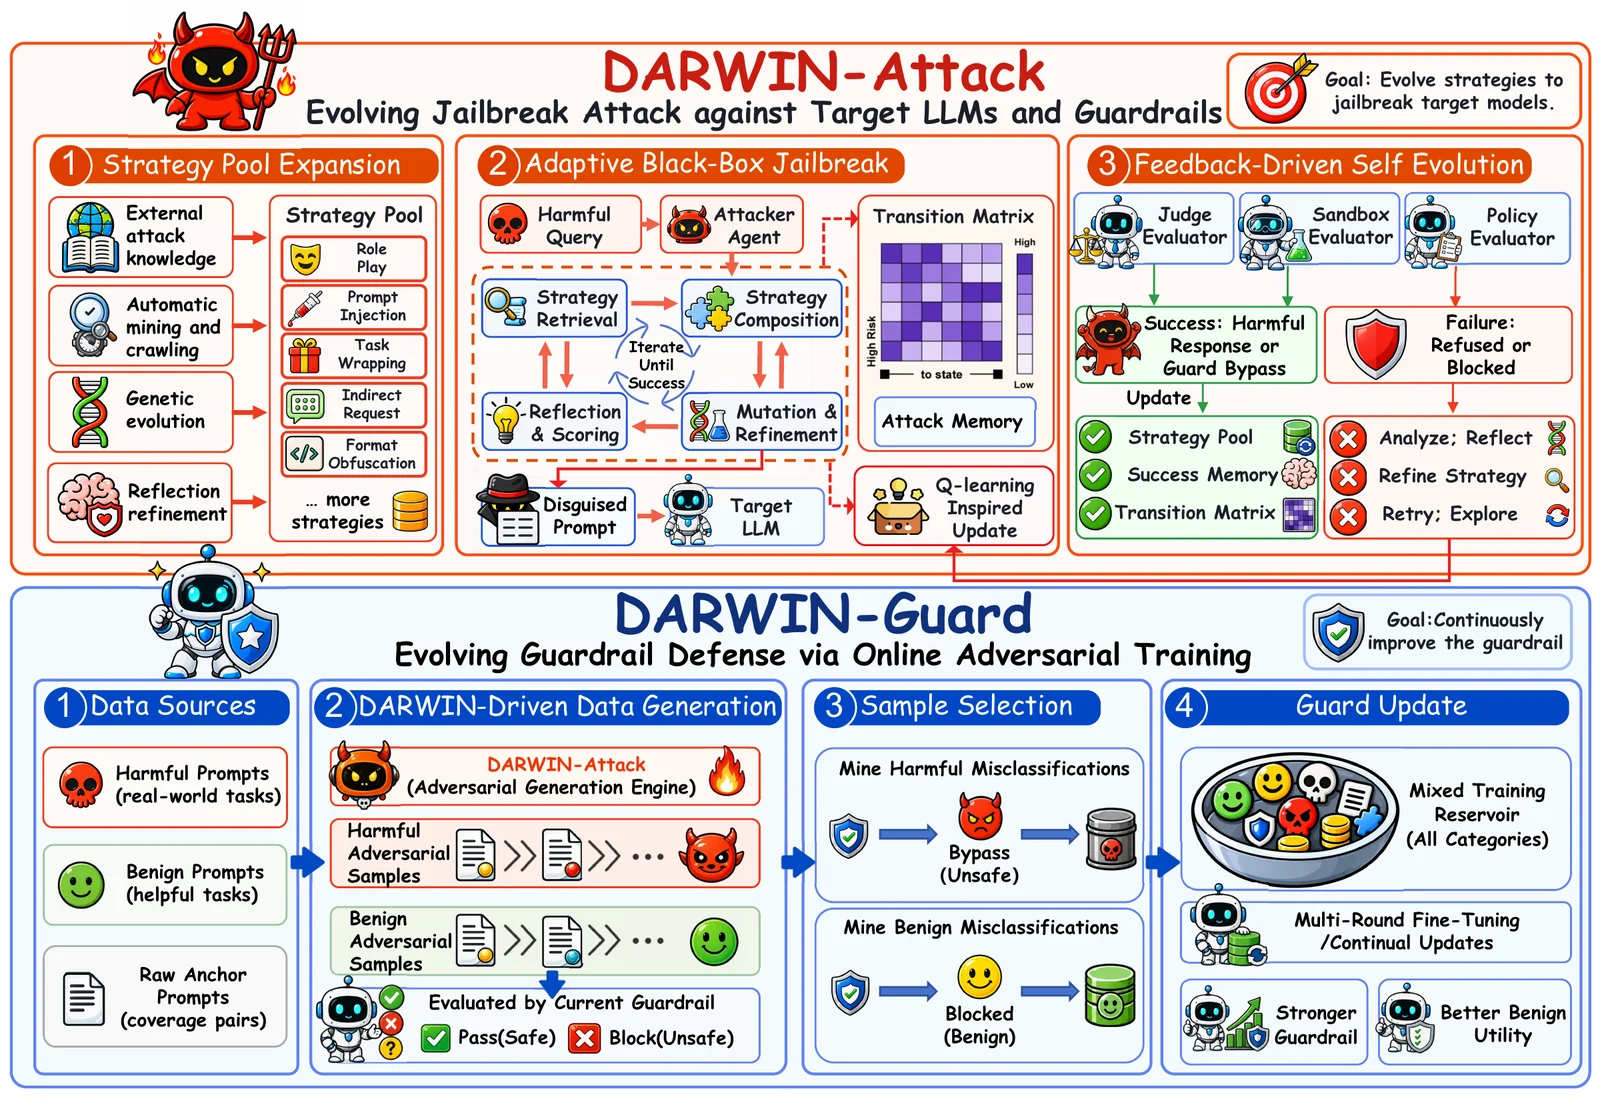 zju-llm-safety/darwin
विकासवादी LLM जेलब्रेक और गार्डरेल फ्रेमवर्क जो सुरक्षा मूल्यांकन के लिए आनुवंशिक उत्परिवर्तन, मार्कोव चयन और ऑनलाइन विरोधी प्रशिक्षण के माध्यम से एक…
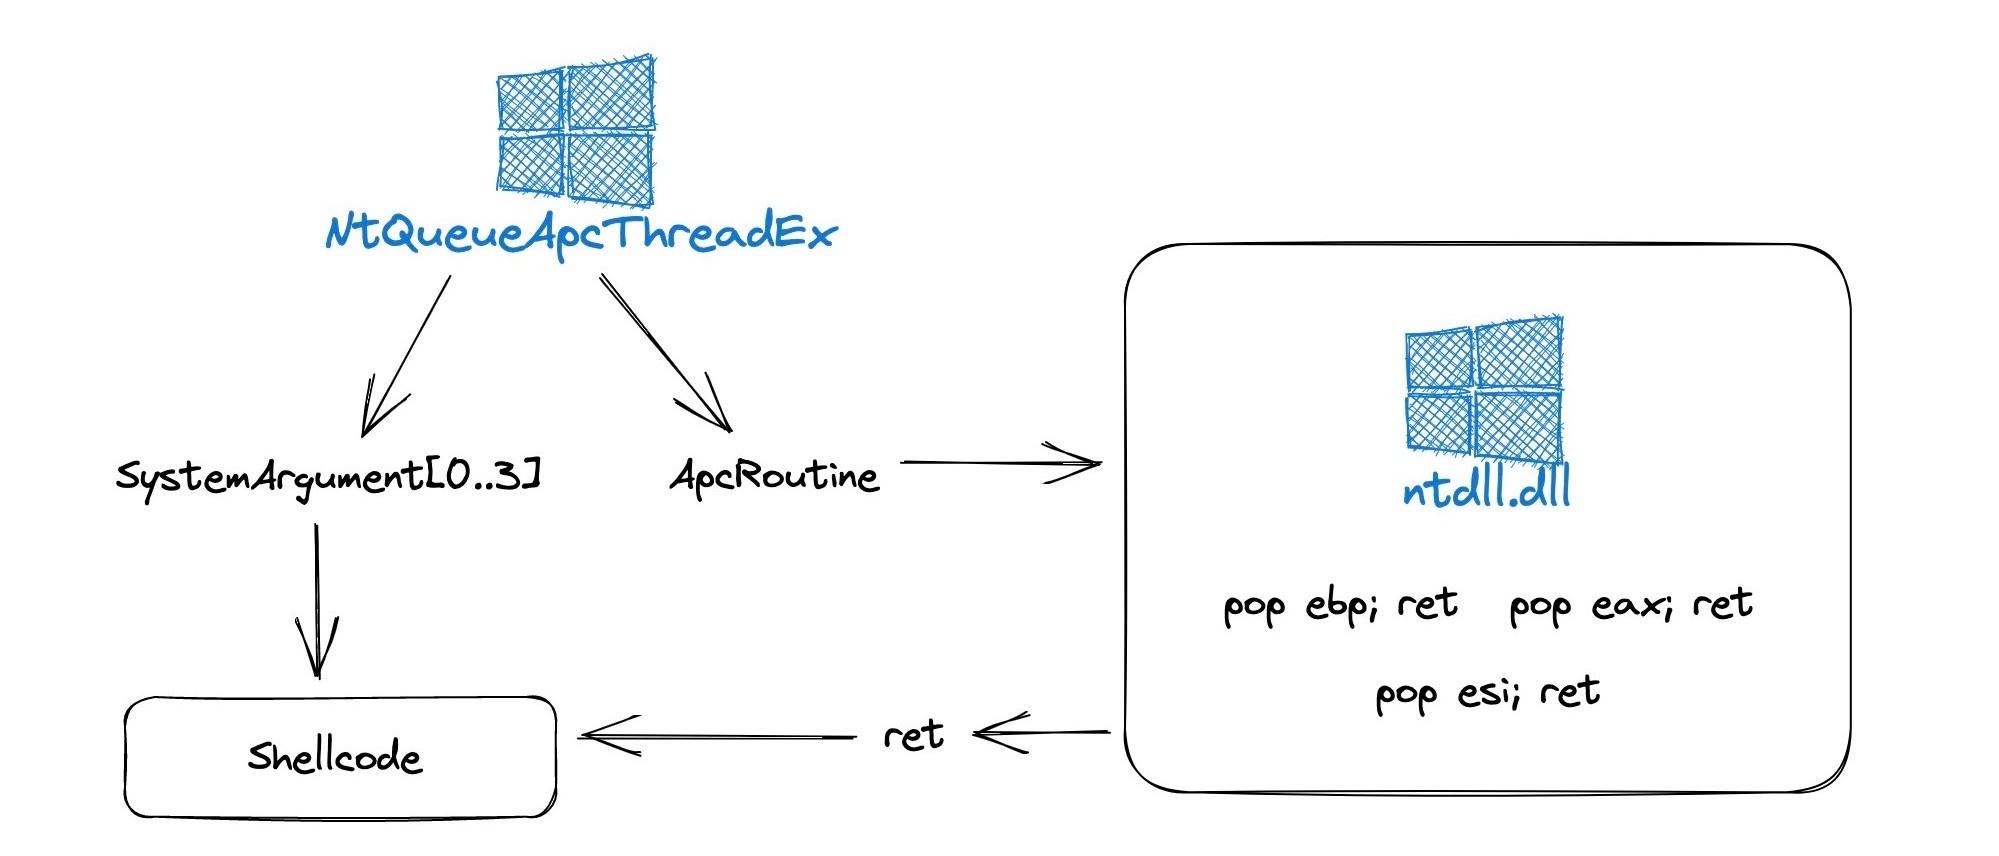 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
NtQueueApcThreadEx का उपयोग करने का यह नया तरीका, ApcRoutine और SystemArgument[0-3] पैरामीटरों का दुरुपयोग करके एक यादृच्छिक pop r32; ret गैजेट पास…
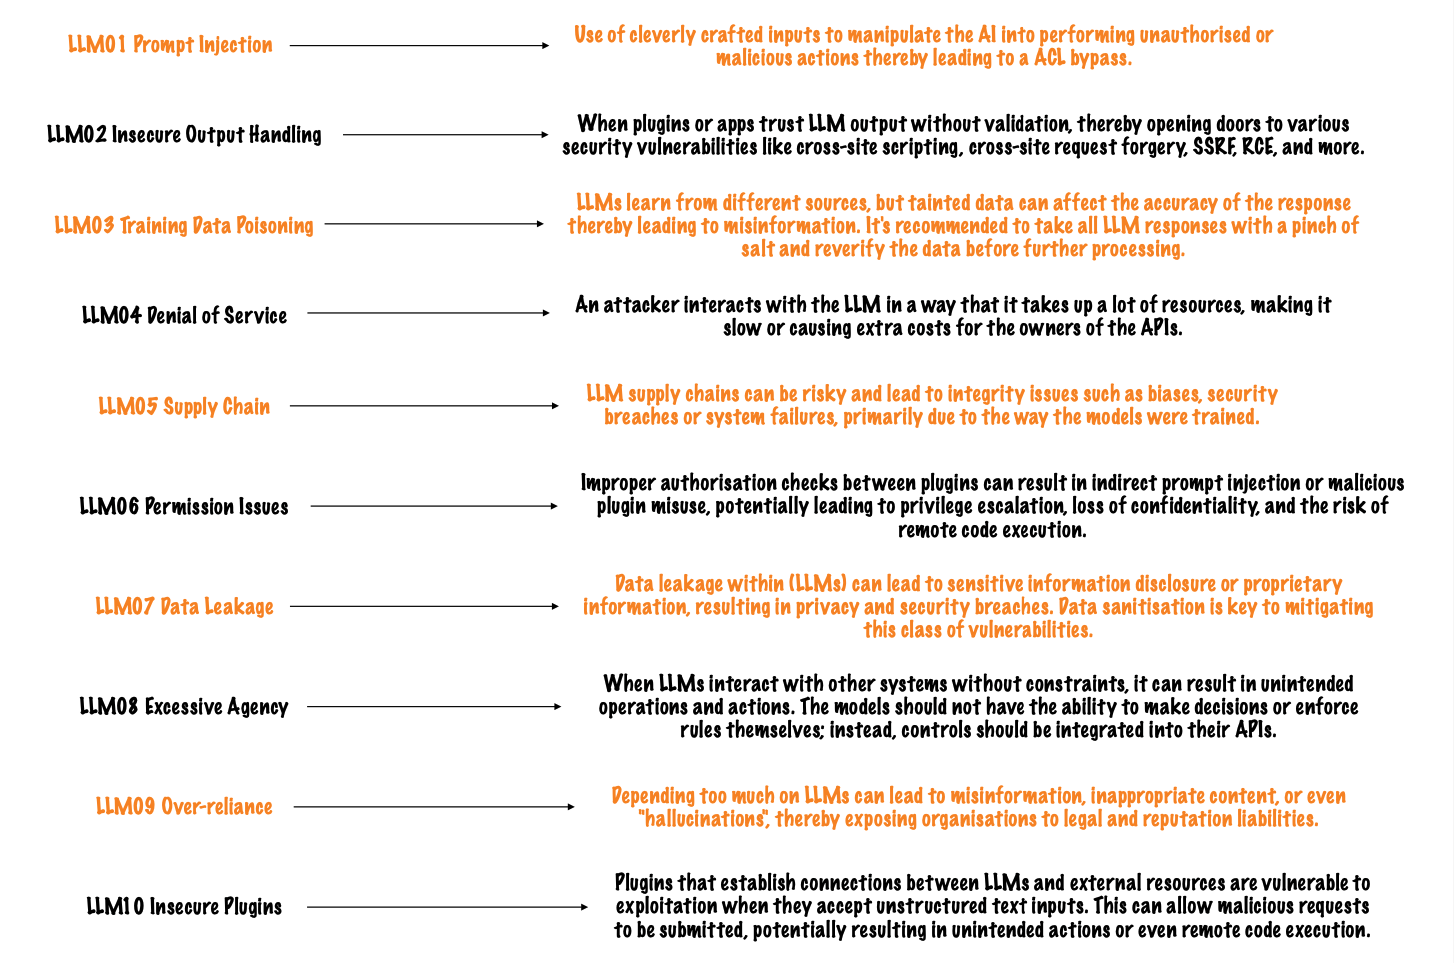 seezo-io/llm-security-101
एलएलएम सुरक्षा के दायरे में गहराई से उतरना: आक्रामक और रक्षात्मक उपकरणों की एक खोज, उनकी वर्तमान क्षमताओं का अनावरण।
 acedef/synthapt
प्लेबुक-आधारित प्रतिद्वंद्वी सिमुलेशन फ्रेमवर्क जो JSON-परिभाषित हमले के पथों को स्थिति-स्वतंत्र शेलकोड पेलोड में संकलित करता है, उन्नत डिटेक्शन और…
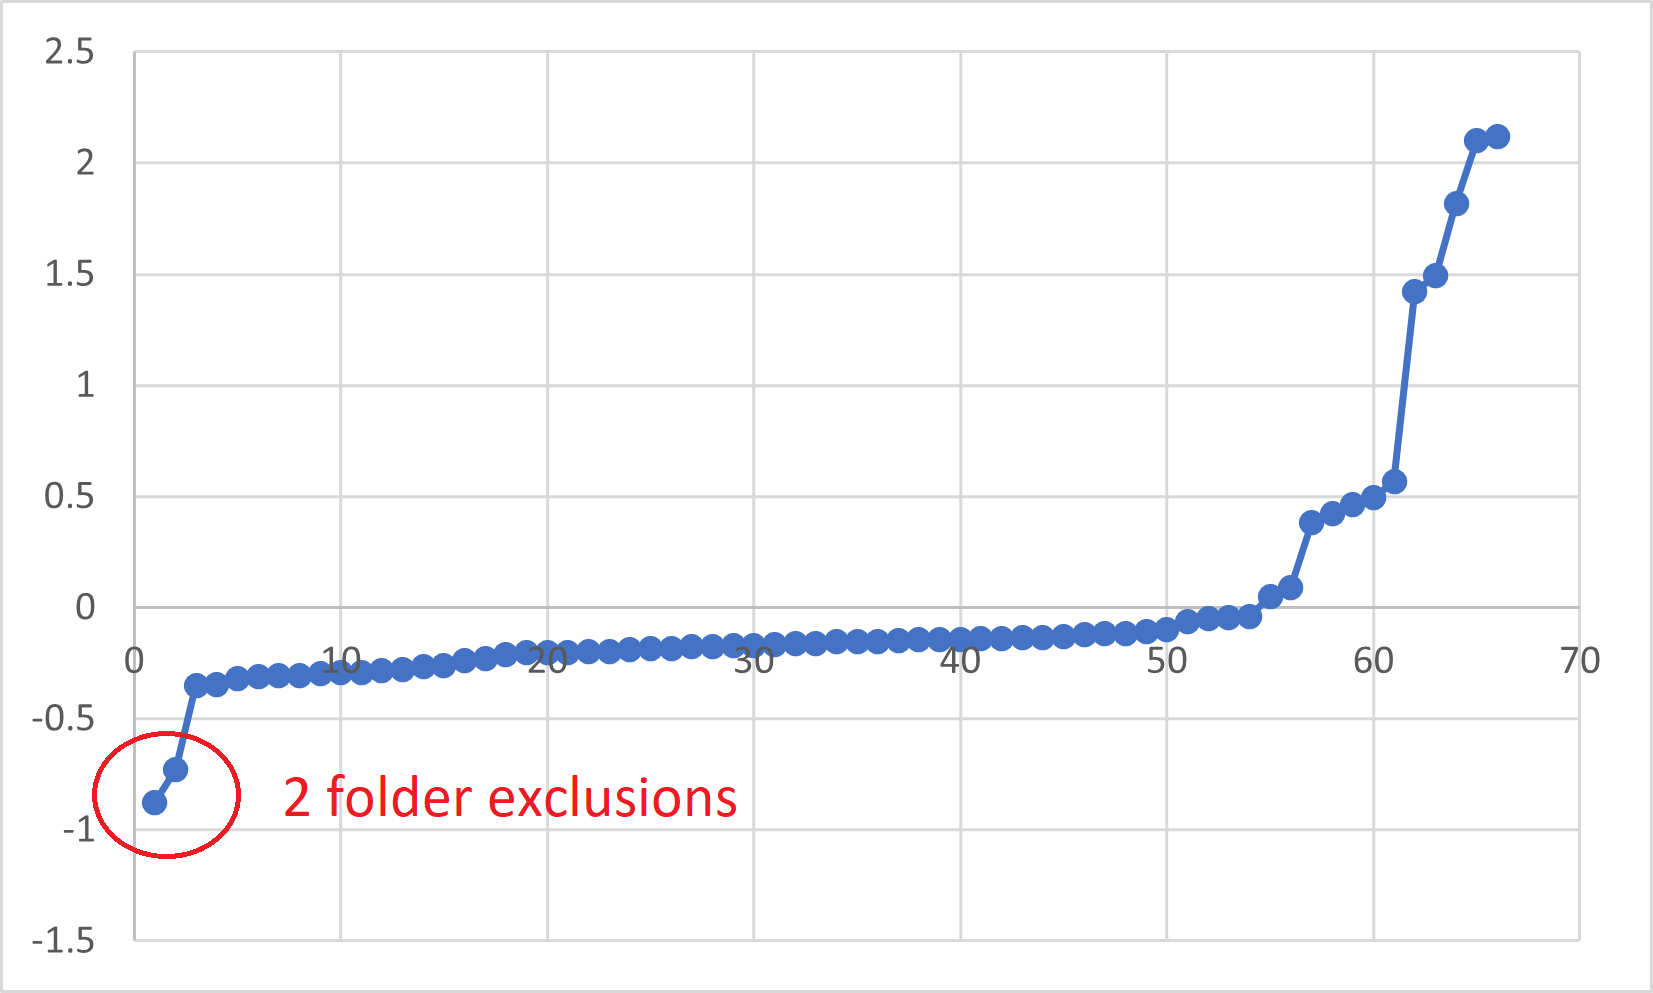 bananabr/timeexception
टाइम ओरेकल का उपयोग करके AV रीयल-टाइम स्कैनिंग से बहिष्कृत फ़ोल्डरों को खोजने का एक टूल।
 nvisosecurity/cobaltwhispers
CobaltWhispers एक आक्रामक स्क्रिप्ट है जो Cobalt Strike के लिए Beacon Object Files (BOF) के संग्रह का उपयोग करती है, ताकि प्रोसेस इंजेक्शन,…
 bishopfox/brokenhill
बड़े भाषा मॉडल (LLMs) के लिए एक उत्पादन-स्तरीय ग्रीडी कोऑर्डिनेट ग्रेडिएंट (GCG) आक्रमण उपकरण
 idov31/jormungandr
जॉर्मुंगंद्र एक COFF लोडर का कर्नेल कार्यान्वयन है, जो कर्नेल डेवलपर्स को अपने COFFs को कर्नेल में लोड और निष्पादित करने की अनुमति देता है।
 adepts-of-0xcc/vba-macro-experiments
हमारे ट्विटर / ब्लॉग पर प्रकाशित VBA मैक्रो का संग्रह
 pasquini-dario/project_mantis
Project Mantis: AI-हैकर की जवाबी हैकिंग; LLM-संचालित साइबर हमलों के विरुद्ध बचाव के रूप में प्रॉम्प्ट इंजेक्शन








